
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
fireprox — Herramienta de gestión de AWS API Gateway para crear proxies HTTP de paso sobre la marcha para rotación única de IP | Kitploit
Herramientas/GitHubGitHub/ustayready/fireprox
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoRecopilación de InformaciónSeguridad WebPruebas de PenetraciónSeguridad en la NubeRed TeamingSeguridad de APIs
GitHubustayready/fireprox

fireprox

Herramienta de gestión de AWS API Gateway para crear proxies HTTP de paso sobre la marcha para rotación única de IP

Ver Repositorio
2.3k30668hace 4 añosRevisado por Kitploit
Compartir

FireProx

  • Resumen
    • Beneficios
    • Descargos
  • Mantenedor
  • Crédito
  • Uso básico
  • Instalación
  • Capturas de pantalla
  • Contribuir

Resumen

Poder ocultar o rotar continuamente la dirección IP de origen al realizar llamadas web puede ser difícil o costoso. Durante algún tiempo han existido varias herramientas, pero estaban limitadas en cantidad de direcciones IP, eran costosas o requerían desplegar muchos VPS. FireProx aprovecha AWS API Gateway para crear proxies de paso que rotan la dirección IP de origen con cada solicitud. ¡Usa FireProx para crear una URL proxy que apunte a un servidor de destino y luego haz solicitudes web a la URL proxy que devuelve la respuesta del servidor de destino!

Traído a ti por:

Black Hills Information Security

Mantenedor

  • ¡Sígueme en Twitter para más consejos, trucos y herramientas (o solo para saludar)! (Mike Felch - @ustayready)

Beneficios

  • Rota la dirección IP con cada solicitud
  • Configura regiones separadas
  • Soporta todos los métodos HTTP
  • Todos los parámetros y URI se pasan a través
  • Crea, elimina, lista o actualiza proxies
  • Suplanta la cabecera de IP de origen X-Forwarded-For solicitando con una cabecera X-My-X-Forwarded-For

Descargos

  • La dirección IP de origen se pasa al destino en la cabecera X-Forwarded-For por AWS
    • ($100 a la primera persona que descubra cómo eliminarla en la configuración de AWS antes de que llegue al destino LOL!)
    • Gracias a Fred Reimer por el increíble parche de X-Forwarded-For en menos de 1 hora.
  • No soy responsable si no respetas el robots.txt :)
  • CloudFlare parece detectar a veces X-Forwarded-For al bloquear scrapers (NECESITA PRUEBAS CON EL NUEVO PARCHE)
  • El uso de esta herramienta en sistemas que no sean de tu propiedad probablemente infrinja la Política de Uso Aceptable de AWS y podría llevar a la terminación o suspensión de tu cuenta de AWS. Además, incluso el uso de esta herramienta en sistemas que sí posees, o para los que tienes permiso explícito para realizar pruebas de penetración, está sujeto a la política de AWS sobre pruebas de penetración.

Crédito

Después de lanzar FireProx públicamente, supe que otras dos personas ya estaban usando la técnica de AWS API Gateway. Investigando la cadena de eventos y manteniendo grandes conversaciones, me di cuenta de que la única razón por la que yo sabía de esto era gracias a esas personas. Pensé que sería genial darles algunos reconocimientos y créditos, síguelos, son increíbles.

El crédito es para Ryan Hanson - @ryHanson, quien es la primera fuente conocida de la técnica de API Gateway.

Mención especial a Mike Hodges - @rmikehodges por hacerla pública en hideNsneak en BlackHat Arsenal 2018.

Otra gran mención, una vez más, a mi buen amigo Ralph May - @ralphte1 por haberme presentado la técnica hace tiempo.

Uso básico

Requiere clave de acceso AWS y clave de acceso secreta o aws cli configurado

usage: fire.py [-h] [--access_key ACCESS_KEY] [--secret_access_key SECRET_ACCESS_KEY] [--region REGION] [--command COMMAND] [--api_id API_ID] [--url URL]

FireProx Administrador de API Gateway

usage: fire.py [-h] [--profile_name PROFILE_NAME] [--access_key ACCESS_KEY] [--secret_access_key SECRET_ACCESS_KEY] [--session_token SESSION_TOKEN] [--region REGION] [--command COMMAND] [--api_id API_ID] [--url URL]

FireProx API Gateway Manager

optional arguments:
  -h, --help            show this help message and exit
  --profile_name PROFILE_NAME
                        AWS Profile Name to store/retrieve credentials
  --access_key ACCESS_KEY
                        AWS Access Key
  --secret_access_key SECRET_ACCESS_KEY
                        AWS Secret Access Key
  --session_token SESSION_TOKEN
                        AWS Session Token
  --region REGION       AWS Region
  --command COMMAND     Commands: list, create, delete, update
  --api_id API_ID       API ID
  --url URL             URL end-point
  • Ejemplos
    • examples/google.py: Usa un proxy FireProx para raspar la búsqueda de Google.
    • examples/bing.py: Usa un proxy FireProx para raspar la búsqueda de Bing.

Instalación

Puedes instalar y ejecutar con el siguiente comando:

$ git clone https://github.com/ustayready/fireprox
$ cd fireprox
~/fireprox$ virtualenv -p python3 .
~/fireprox$ source bin/activate
(fireprox) ~/fireprox$ pip install -r requirements.txt
(fireprox) ~/fireprox$ python fire.py

Ten en cuenta que se requiere Python 3.6.

Construir una imagen Docker: (Actualmente no funciona en Docker para Windows, posiblemente debido a los finales de línea en entrypoint.sh.)

$ git clone https://github.com/ustayready/fireprox
$ cd fireprox
$ docker build -t fireprox .
$ docker run --rm -it fireprox -h

Capturas de pantalla

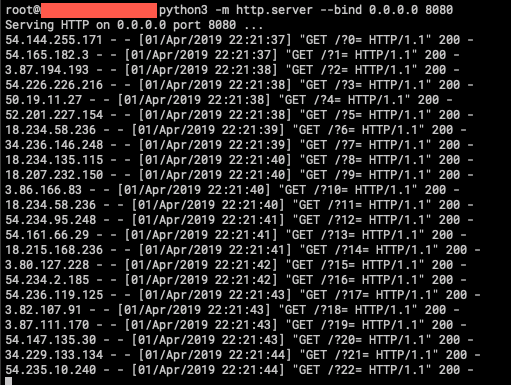
Uso Lista Crear Eliminar Demostración

Contribuir

  1. Crea un issue para discutir tu idea
  2. Haz un fork de FireProx (https://github.com/ustayready/fireprox/fork)
  3. Crea tu rama de características (git checkout -b my-new-feature)
  4. Realiza tus cambios (git commit -am 'Add some feature')
  5. Sube a la rama (git push origin my-new-feature)
  6. Crea un nuevo Pull Request

Los informes de errores, las solicitudes de funciones y los parches son bienvenidos.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





