
 #1
Herramientas para evadir Sistemas de Detección y Prevención de Intrusiones (IDS/IPS) y controles de seguridad de red.
Recomendado por Kitploit

 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 enaqx/awesome-pentest
Una colección de recursos y herramientas de pruebas de penetración imprescindibles
 nmap/nmap
Herramienta de descubrimiento de red y auditoría de seguridad de alto rendimiento con escaneo avanzado de puertos, detección de sistema operativo,…
 chaitin/safeline
Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y…
 matrixtm/mhddos
Mejor Script de Ataque DDoS Python3, (Cyber / DDos) Ataque con 56 Métodos
 jpillora/chisel
Túnel rápido TCP/UDP sobre HTTP con cifrado SSH, que admite reenvío de puertos inverso, proxy SOCKS5 y autenticación de cliente para la travesía…
secdev/scapyLibrería interactiva de manipulación de paquetes basada en Python para forjar, decodificar, enviar, capturar y analizar paquetes de red en una amplia…
 bettercap/bettercap
La navaja suiza para el reconocimiento de redes 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 y ataques MITM.
 bishopfox/sliver
Marco de Emulación de Adversarios
 crowdsecurity/crowdsec
Motor IDS/IPS y WAF de código abierto que analiza registros y solicitudes HTTP para detectar y bloquear IPs maliciosas, aprovechando una lista de…
 bunkerity/bunkerweb
🛡️ Firewall de aplicaciones web (WAF) de código abierto y nativo en la nube.
 rofl0r/proxychains-ng
proxychains ng (nueva generación) - un preloader que intercepta llamadas a sockets en programas enlazados dinámicamente y las redirige a través de…
 yarrick/iodine
Tuneliza datos IPv4 a través de servidores DNS para evadir las restricciones del firewall y proporcionar acceso de red encubierto para pruebas de…
 opnsense/core
GUI de OPNsense, API y backend de sistemas
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 cifertech/esp32-div
ESP32DIV es un kit de herramientas inalámbrico multifunción de ataque y defensa impulsado por un ESP32.
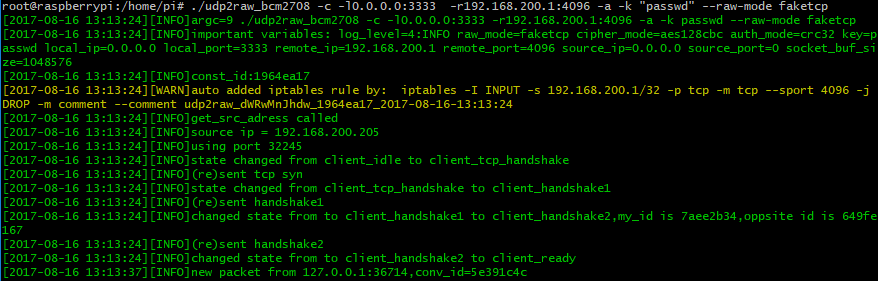 wangyu-/udp2raw
Un túnel que convierte el tráfico UDP en tráfico UDP/FakeTCP/ICMP cifrado utilizando Raw Socket, te ayuda a evadir firewalls UDP (o entornos UDP…
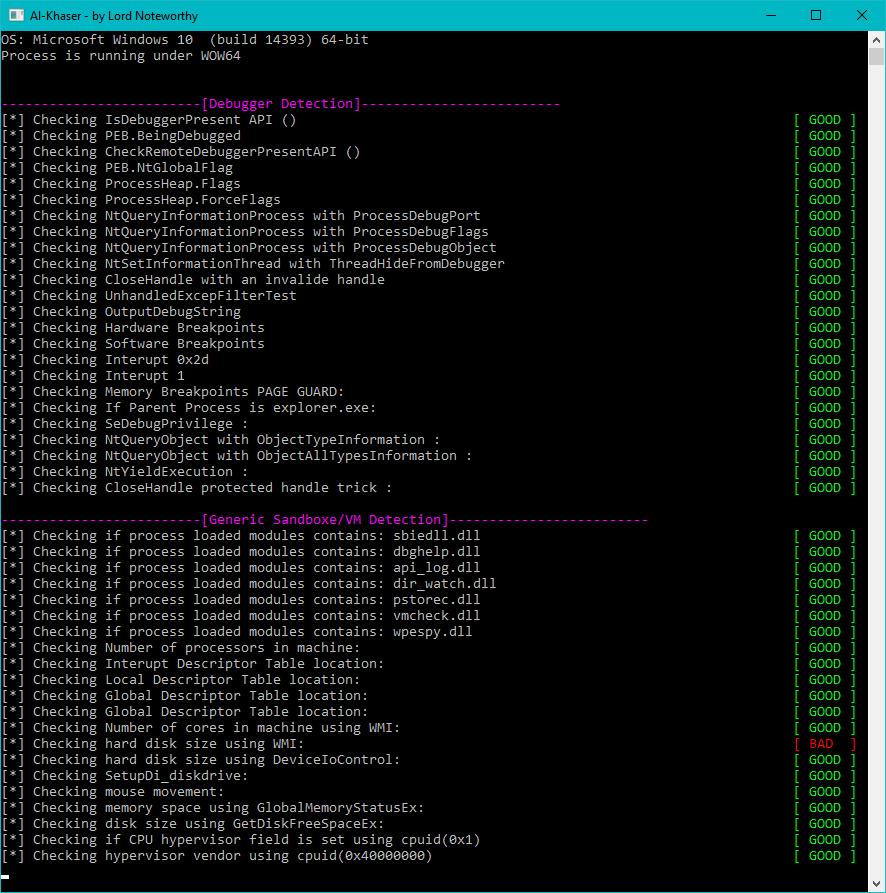 ayoubfaouzi/al-khaser
Técnicas de malware público utilizadas en la naturaleza: Máquina virtual, Emulación, Depuradores, Detección de sandbox.





