Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/owasp/owasp-istg
Seguridad de Sistemas EmbebidosSeguridad IoTAnálisis de VulnerabilidadesSeguridad WebSeguridad InalámbricaHacking de HardwarePruebas de PenetraciónSeguridad MóvilSeguridad de HardwareAprendizaje y EducaciónRecursos Curados
1272648hace 3 mesesRevisado por Kitploit

Acerca de

La Guía de Pruebas de Seguridad para IoT (ISTG) proporciona una metodología integral para pruebas de penetración en el campo de la IoT, ofreciendo flexibilidad para adaptar innovaciones y desarrollos en el mercado de la IoT, a la vez que garantiza la comparabilidad de los resultados de las pruebas.

Análisis de Firmware
GitHubowasp/owasp-istg

owasp-istg

Ver RepositorioSitio web
Compartir

Guía de Pruebas de Seguridad IoT de OWASP

CC BY-SA 4.0 OpenSSF Best Practices

La Guía de Pruebas de Seguridad IoT de OWASP proporciona una metodología integral para pruebas de penetración en el ámbito de IoT, ofreciendo flexibilidad para adaptar innovaciones y desarrollos del mercado de IoT, al tiempo que garantiza la comparabilidad de los resultados de las pruebas. La guía facilita el entendimiento entre fabricantes y operadores de dispositivos IoT, así como entre los equipos de pruebas de penetración, mediante el establecimiento de una terminología común.

El aseguramiento de la seguridad y la cobertura de las pruebas pueden demostrarse con el resumen de componentes IoT y las categorías de casos de prueba aplicables a cada uno de ellos, que se muestra a continuación. La metodología, los modelos subyacentes y el catálogo de casos de prueba presentan herramientas que pueden utilizarse por separado o en conjunto.
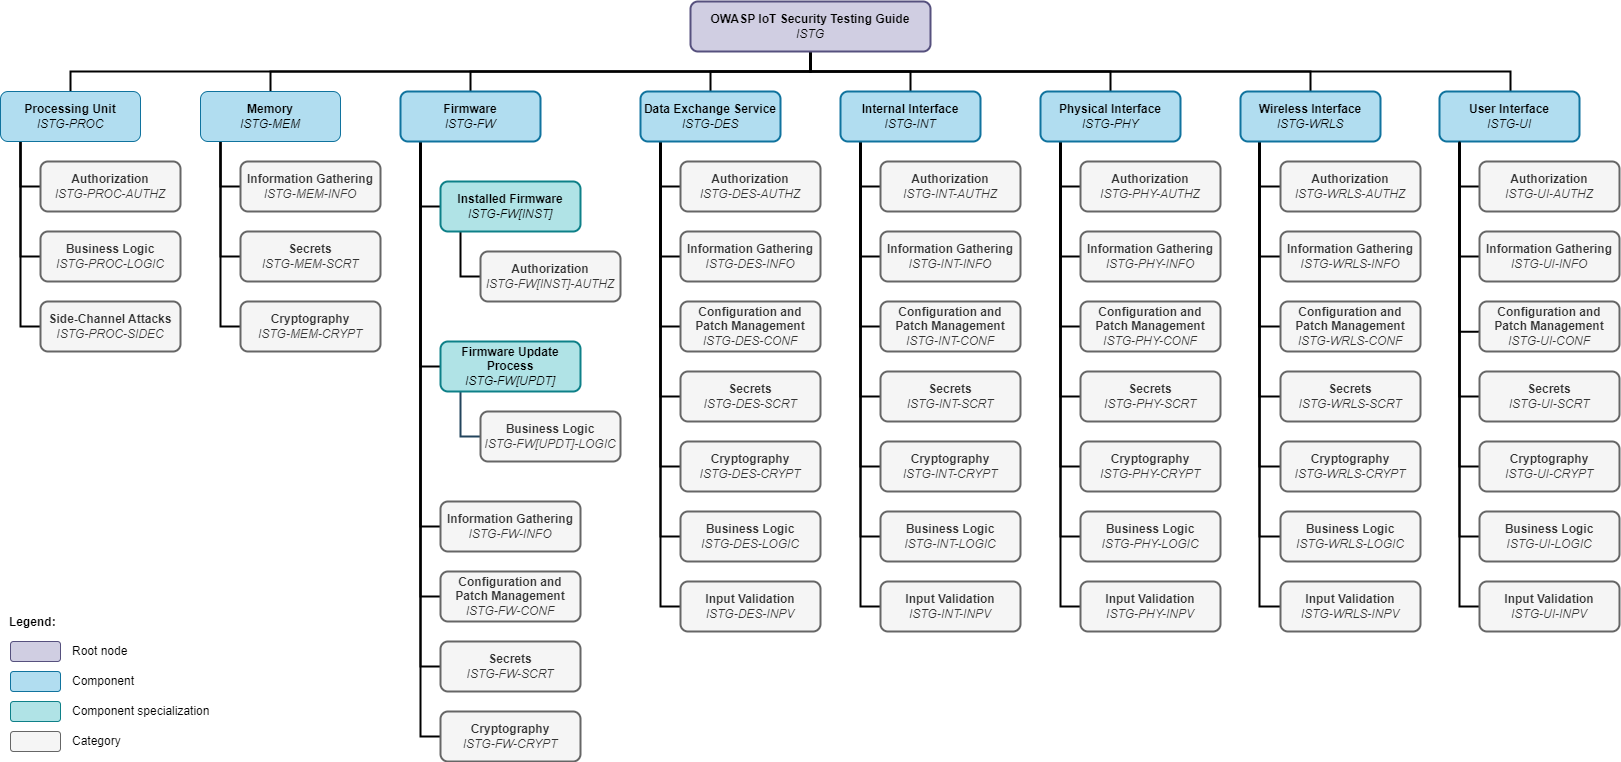
Resumen de Componentes

  • 🔔Haz clic aquí para leer la ISTG de OWASP 📖📚🔔
  • ✅ Obtén las listas de verificación ISTG más recientes✅
  • 📝 🔍 Contribuye a ISTG — consulta también las directrices de contribución para conocer las convenciones empleadas en este repositorio

Tabla de Contenidos

  1. Introducción

  2. Marco de Pruebas de Seguridad IoT

    2.1. Modelo de Dispositivo IoT

    2.2. Modelo de Atacante

    2.3. Metodología de Pruebas

  3. Catálogo de Casos de Prueba

    3.1. Unidades de Procesamiento (ISTG-PROC)

    3.2. Memoria (ISTG-MEM)

    3.3. Firmware (ISTG-FW)

    3.3.1. Firmware Instalado (ISTG-FW[INST])

    3.3.1. Mecanismo de Actualización de Firmware (ISTG-FW[UPDT])

    3.4. Servicios de Intercambio de Datos (ISTG-DES)

    3.5. Interfaces Internas (ISTG-INT)

    3.5.1. Circuito Interintegrado (ISTG-INT[I2C])

    3.5.2. Receptor-Transmisor Asíncrono Universal (ISTG-INT[UART])

    3.6. Interfaces Físicas (ISTG-PHY)

    3.7. Interfaces Inalámbricas (ISTG-WRLS)

    3.8. Interfaces de Usuario (ISTG-UI)

Trabajo Relacionado

Los conceptos, modelos y pasos de prueba presentados en la Guía de Pruebas de Seguridad IoT de OWASP se basan en la tesis de maestría "Development of a Methodology for Penetration Tests of Devices in the Field of the Internet of Things" de Luca Pascal Rotsch.

Los casos de prueba se derivaron de las siguientes fuentes públicas:

  • "Web Security Testing Guide" de OWASP "Web Security Testing Guide"
  • "Firmware Security Testing Methodology" de OWASP "Firmware Security Testing Methodology"
  • "Mobile Security Testing Guide" de OWASP "Mobile Security Testing Guide"
  • "IoT Pentesting Guide" de Aditya Gupta
  • "IoT Penetration Testing Cookbook" de Aaron Guzman y Aditya Gupta
  • "The IoT Hacker's Handbook" de Aditya Gupta
  • "Practical IoT Hacking" de Fotios Chantzis, Ioannis Stais, Paulino Calderon, Evangelos Deirmentzoglou y Beau Woods
  • otras fuentes se referencian en los casos de prueba correspondientes

¡También queremos agradecer a nuestros colaboradores y seguidores (consulta Colaboradores y Agradecimientos del Proyecto)!


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →