Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AntiVE-BehaviorWatch — Red neuronal GRU incrustada para verificación en tiempo real del comportamiento humano mediante análisis del movimiento del ratón, detectando sistemas de análisis automatizados, sandboxes y entornos de emulación en Windows. | Kitploit
Herramientas/GitHubGitHub/nirvanaon/antive-behaviorwatch
Análisis Dinámico (Sandboxing)Evasión de IDS/IPSAnálisis de MalwareAprendizaje AutomáticoRed TeamingAnti-Bot
GitHubnirvanaon/antive-behaviorwatch

AntiVE-BehaviorWatch

Red neuronal GRU incrustada para verificación en tiempo real del comportamiento humano mediante análisis del movimiento del ratón, detectando sistemas de análisis automatizados, sandboxes y entornos de emulación en Windows.

Compartir
Ver Repositorio
36146hace 4 mesesRevisado por Kitploit

AntiVE-BehaviorWatch

Language Platform AI Inference Detection Status

AntiVE_BehaviorWatch

Verificación de comportamiento humano impulsada por IA integrada para investigación en ciberseguridad.


¿Qué es AntiVE-BehaviorWatch?

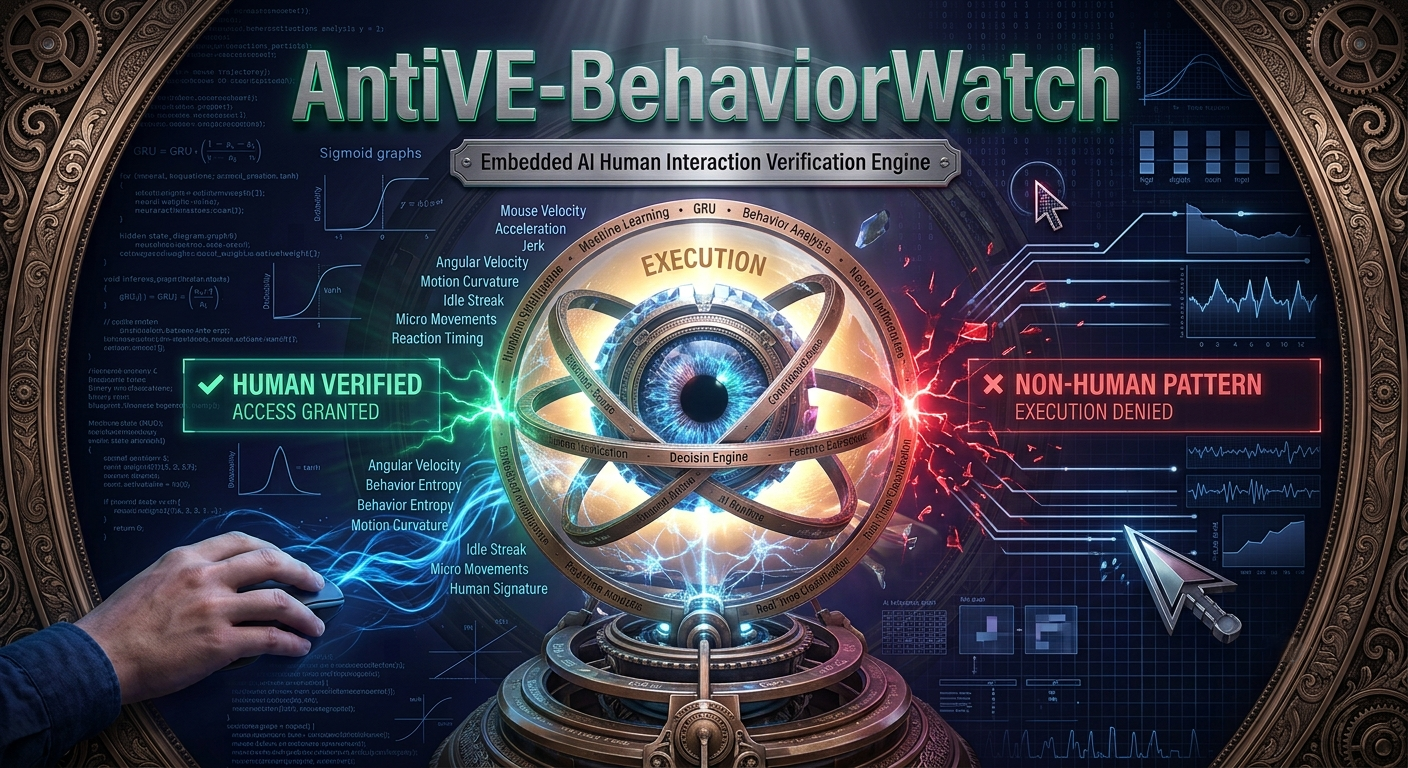
AntiVE-BehaviorWatch es un proyecto de investigación en ciberseguridad basado en Windows que explora un nuevo enfoque para el control de ejecución mediante inteligencia artificial integrada.

En lugar de depender de técnicas tradicionales de anti-análisis como detección de máquinas virtuales, detección de sandboxes, comprobaciones de depuradores o huellas dactilares de hardware, el proyecto utiliza una red neuronal GRU (Unidad Recurrente de Compuerta) integrada para determinar si un humano real está interactuando con el sistema.

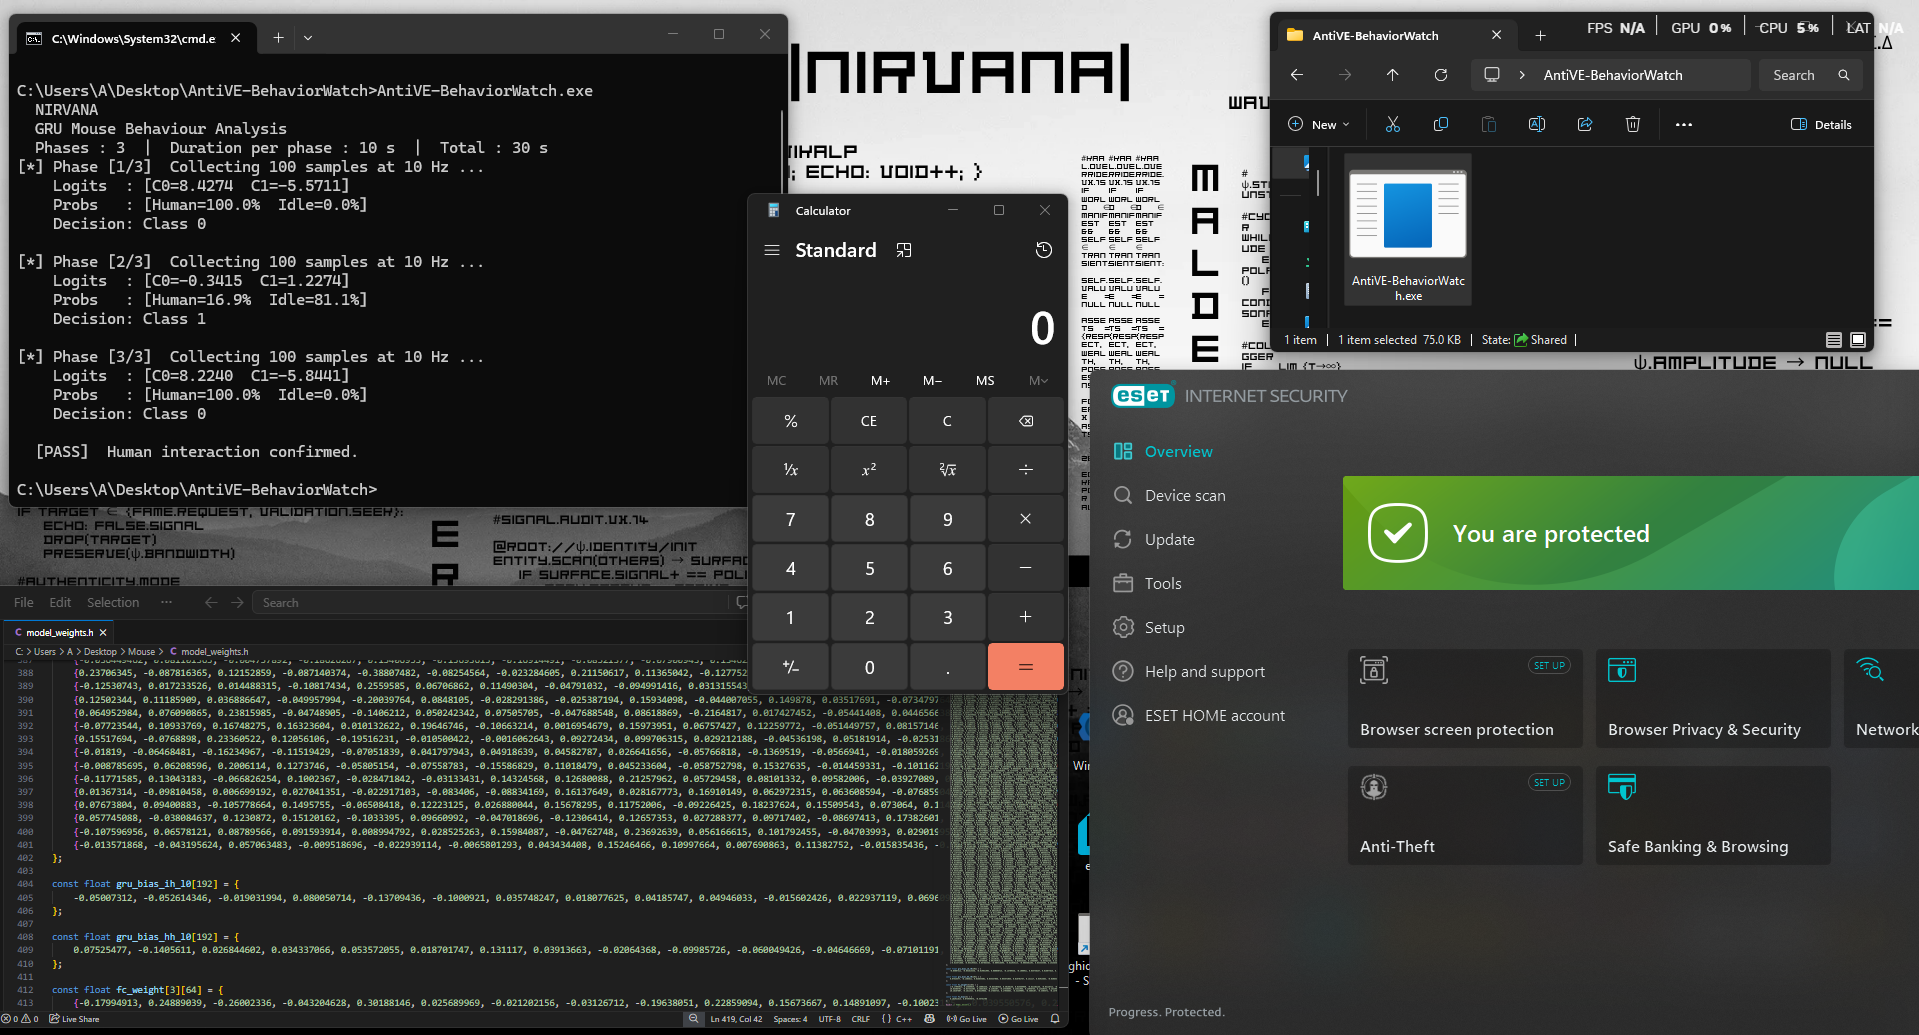
El modelo analiza el comportamiento del ratón en tiempo real —incluyendo movimiento del cursor, velocidad, aceleración, sacudida, velocidad angular, patrones de inactividad y características de movimiento— para tomar una decisión inteligente en tiempo de ejecución antes de permitir que la ruta de ejecución protegida continúe.

AntiVE

Arquitectura

Mouse Movement
       │
       ▼
Feature Extraction
       │
       ▼
Embedded GRU Neural Network
       │
       ▼
Behavior Classification
       │
 ┌─────┴────────┐
 │              │
 ▼              ▼
Human      Idle / Artificial
Verified      Behavior
 │              │
 ▼              ▼
Continue     Abort
Execution


Características de Comportamiento

El modelo integrado analiza múltiples características de comportamiento:

  • Distancia del cursor
  • Velocidad del cursor
  • Aceleración
  • Sacudida
  • Ángulo del ratón
  • Movimiento en el eje X
  • Movimiento en el eje Y
  • Estado inactivo
  • Longitud de la racha de inactividad

Estas características se recopilan continuamente a lo largo de múltiples fases de observación antes de la inferencia.


Funcionalidades

  • Red neuronal GRU integrada
  • Inferencia de IA sin conexión
  • No requiere un runtime de IA externo
  • Telemetría de comportamiento en tiempo real
  • Verificación de interacción humana
  • Análisis multifase
  • Motor de decisión por voto mayoritario
  • Implementación ligera en C
  • Aplicación nativa de Windows
  • Pesos de modelo integrados
  • Clasificación de comportamiento en tiempo de ejecución

Aviso Legal

Este proyecto está destinado estrictamente a la investigación en ciberseguridad, experimentación con aprendizaje automático, educación y pruebas de seguridad autorizadas.

Demuestra cómo la IA integrada puede utilizarse para la verificación de comportamiento y la toma de decisiones en tiempo de ejecución. No está destinado para uso no autorizado o malicioso.


Autor

Nirvana (0xNirSec)

"Confía en el comportamiento, no en el entorno."

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →