

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
reposherlock — Analiza cualquier repositorio de GitHub (URL o ruta local) → mapa de arquitectura, comandos de ejecución verificados, riesgos y problemas procesables - en minutos. | Kitploit
Herramientas/GitHubGitHub/kemal-arslan/reposherlock
Análisis EstáticoAnálisis de VulnerabilidadesAnálisis de CódigoDevSecOpsDetección de SecretosSeguridad de Cadena de SuministroMala Configuración
GitHubkemal-arslan/reposherlock

reposherlock

Analiza cualquier repositorio de GitHub (URL o ruta local) → mapa de arquitectura, comandos de ejecución verificados, riesgos y problemas procesables - en minutos.

Ver Repositorio
239hace 9 mesesAún no revisado
Compartir

RepoSherlock

Inglés | Türkçe

Pegue una URL de repositorio de GitHub o una ruta local y obtenga arquitectura, guía de ejecución, riesgos y problemas procesables.
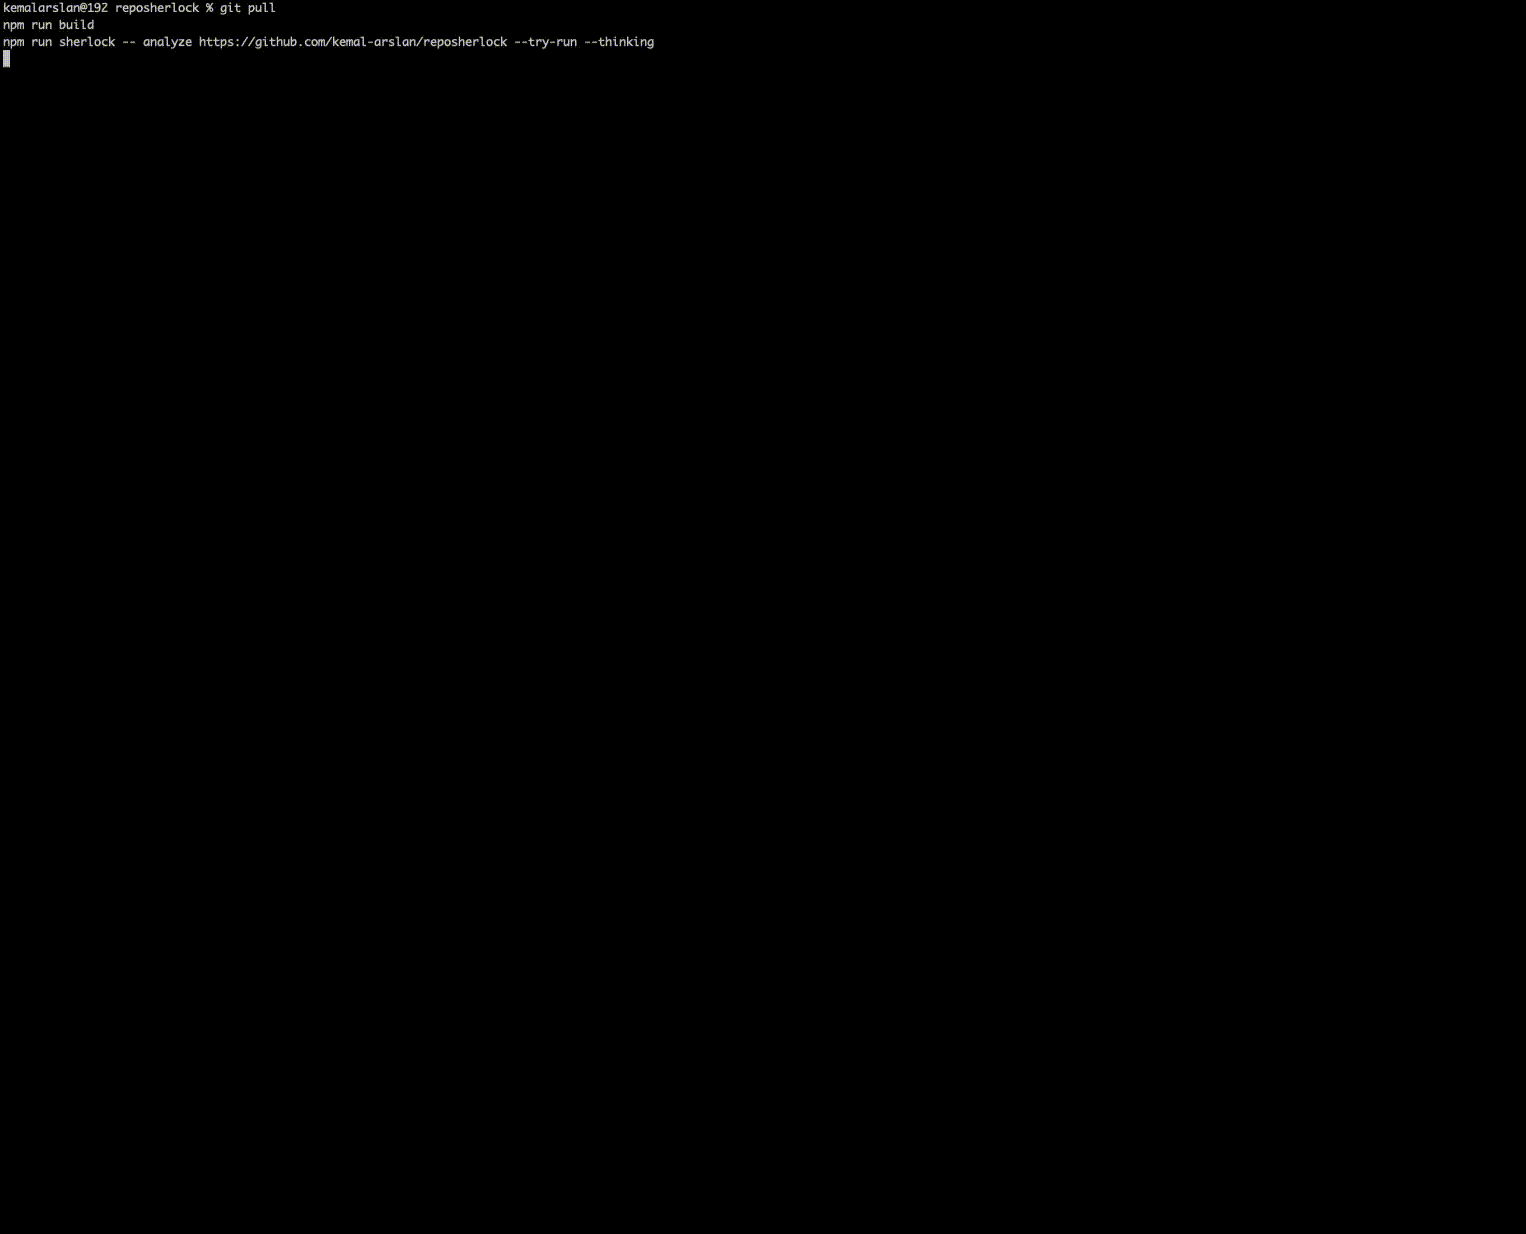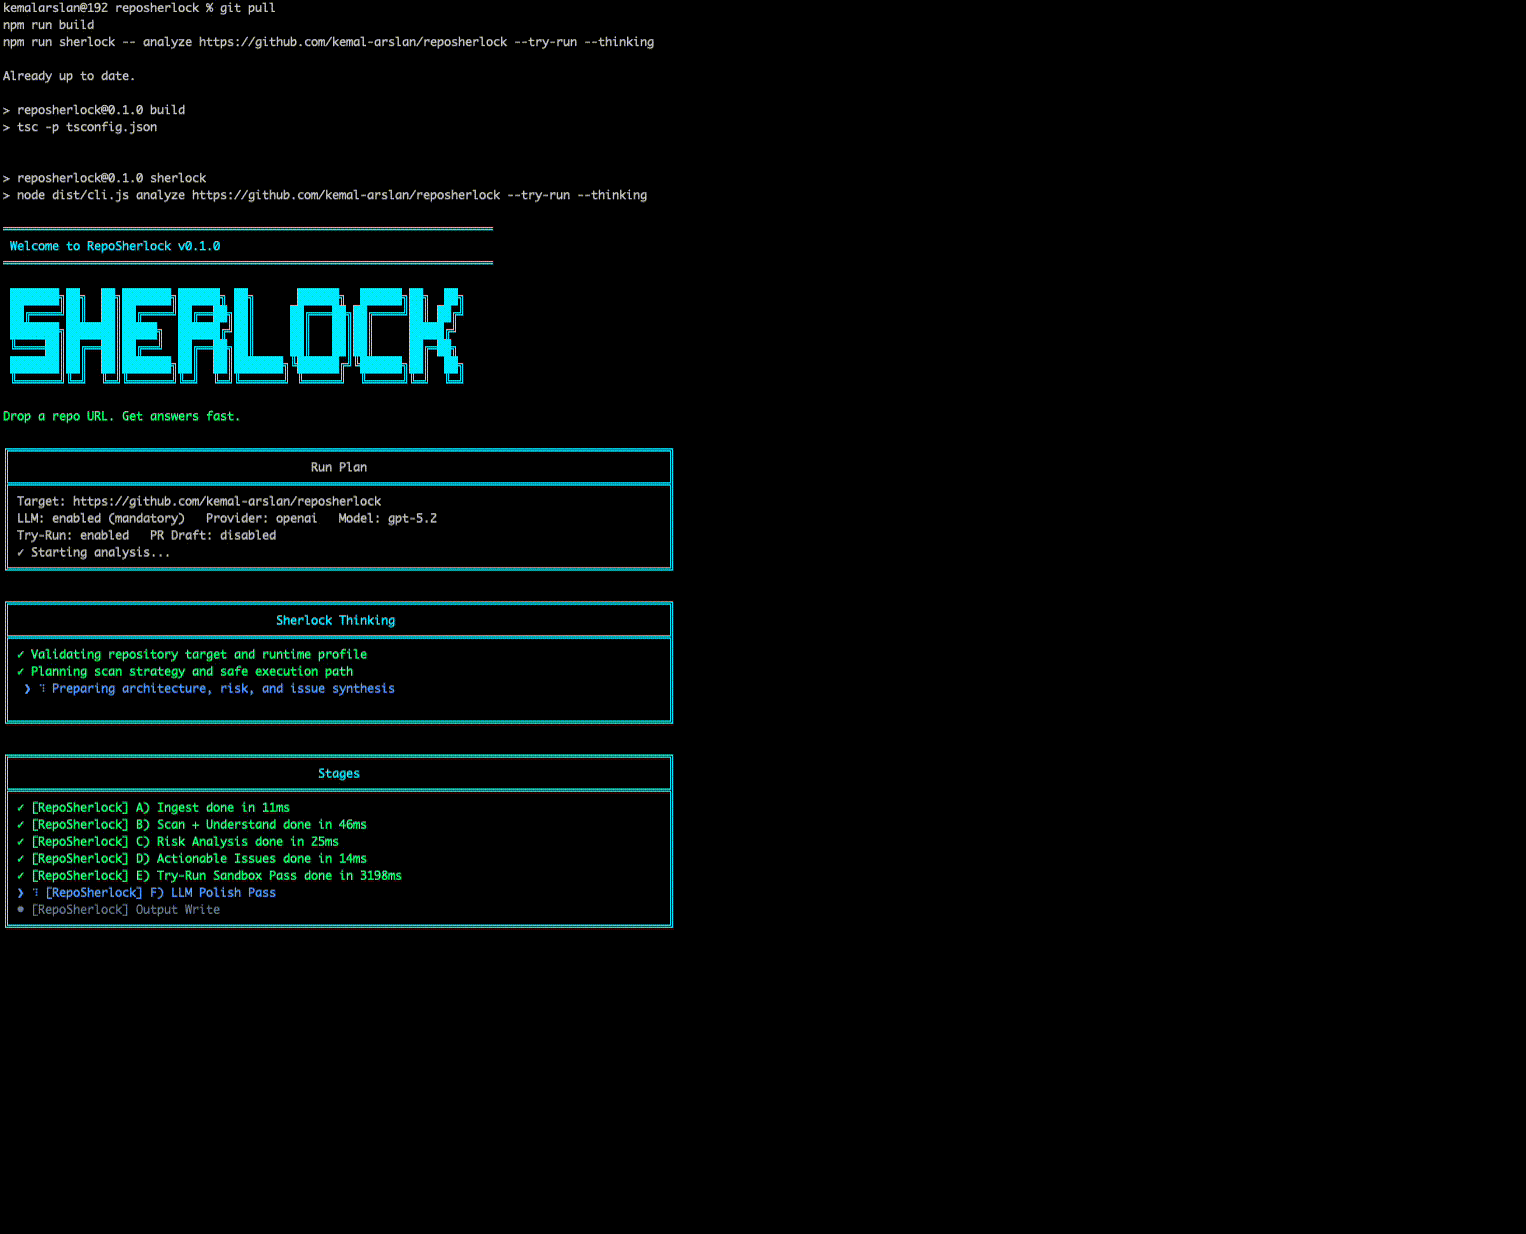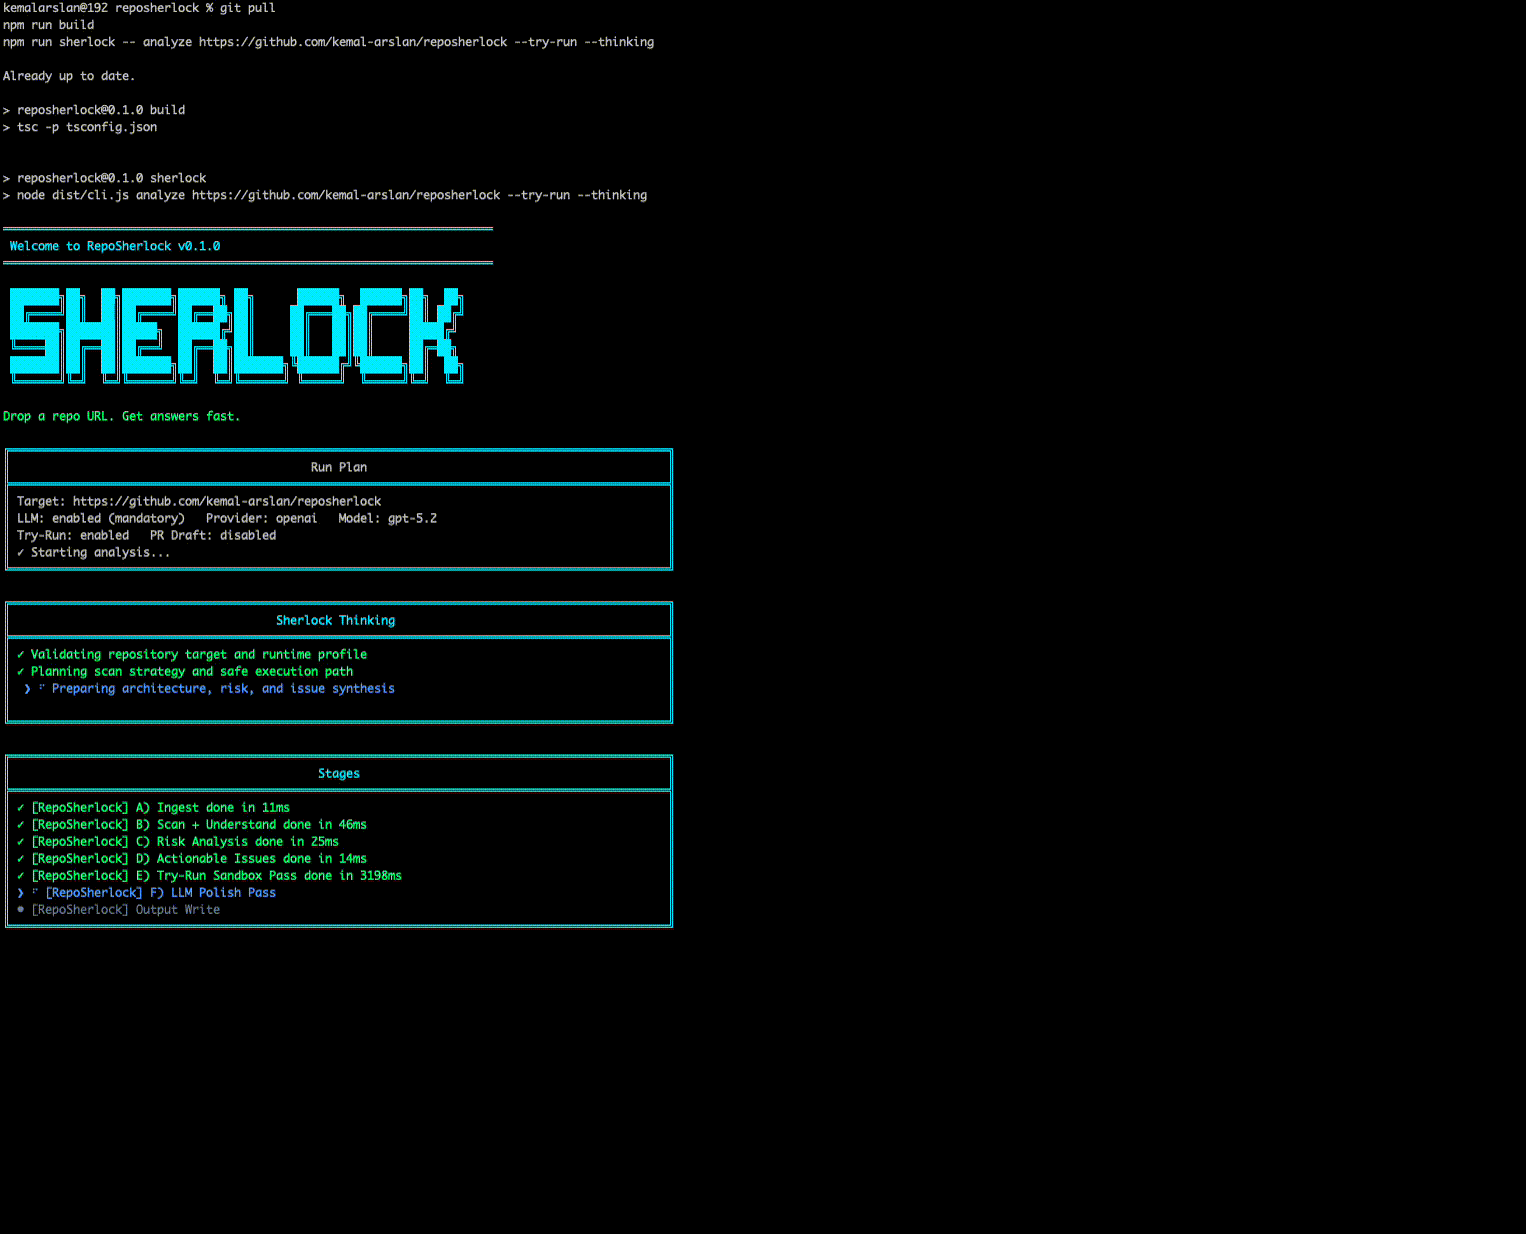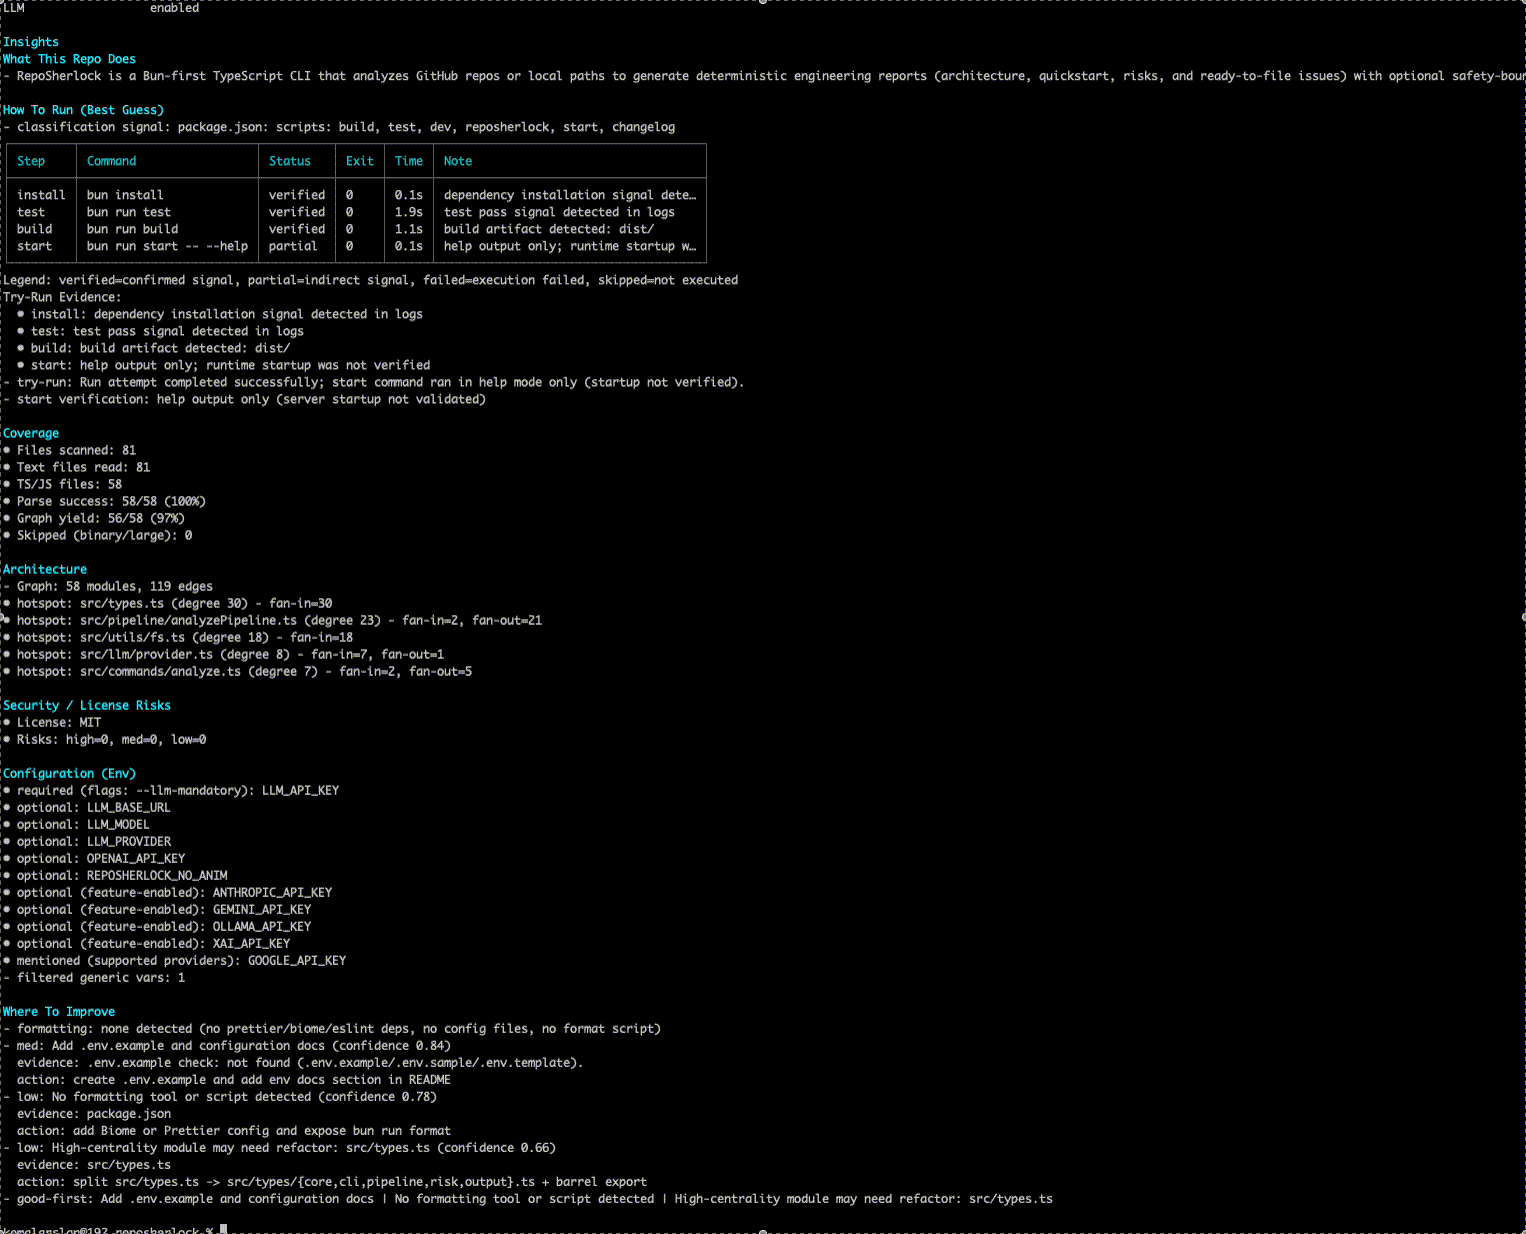
Vista previa en vivo de la CLI

RepoSherlock CLI Preview

Por qué RepoSherlock

  • Antes de ejecutar: comprende la arquitectura.
  • Antes de confiar: ve los riesgos de seguridad y licencia.
  • Antes de perder tiempo: comienza con comandos verificados.

¿Qué lo hace diferente?

RepoSherlock no solo adivina comandos. Con --try-run, intenta pasos de instalación/prueba/construcción/inicio en un entorno aislado y registra evidencia (señales, tiempos de espera y notas) en el informe de ejecución.

Lo que hace

RepoSherlock analiza un repositorio público de GitHub o una ruta de proyecto local y escribe un paquete de informe en:

  • .reposherlock/output/<run-dir>/

El directorio de ejecución predeterminado se basa en marca de tiempo (por ejemplo: 20260208-103104).

Los artefactos incluyen:

  • report.md / report.json
  • architecture.mmd / architecture.json
  • risks.md / risks.json
  • issues.json
  • issues.good-first.md / issues.good-first.json
  • README_2.0.md
  • run_attempt.md / run_attempt.json (solo con --try-run)
  • pr_draft.md (solo con --pr-draft o el perfil Full Sherlock del asistente)

Cuando el pulido LLM está habilitado, se emiten variantes adicionales:

  • README_2.0.deterministic.md / README_2.0.llm.md
  • issues.deterministic.json / issues.llm.json
  • report.deterministic.md / report.llm.md

Salida de ejemplo (resumida)

Run Plan
Target: https://github.com/octocat/Hello-World
Try-Run: enabled

Sherlock Thinking
✓ Validating repository target and runtime profile
✓ Planning scan strategy and safe execution path
✓ Preparing architecture, risk, and issue synthesis

Summary
Repo type: web
Risks: high=0, med=1, low=0
Output: .reposherlock/output/20260208-103104

Instalación

Bun (recomendado):

bun install
bun run build

Alternativa con Node:

npm install
npm run build

Inicio rápido

Mínima escritura (asistente interactivo):

bun run sherlock

Analizar un repositorio:

bun run sherlock -- analyze https://github.com/octocat/Hello-World --try-run

Analizar una ruta local:

bun run sherlock -- analyze . --no-network --try-run

Abrir resumen para una ejecución existente:

bun run sherlock -- report .reposherlock/output/<run-dir>

Verificar cadena de herramientas local:

bun run sherlock -- doctor

Modo demo de interfaz:

bun run sherlock -- ui-demo

Alternativa con Node (si no usas Bun):

npm run sherlock

Casos de uso comunes

  • Unirse a un nuevo código base: obtén un inicio rápido ejecutable y puntos calientes de arquitectura rápidamente.
  • Auditoría rápida: revisa licencia, CI, patrones de secretos y riesgos de dependencias en una sola pasada.
  • Triaje de mantenedor: genera problemas procesables y candidatos a buenos primeros problemas.
  • Evaluación de dependencias: inspecciona un repositorio público antes de adoptarlo.

Configuración

El flujo de trabajo de la CLI de RepoSherlock se ejecuta con el pulido LLM habilitado en la versión actual. El análisis determinista aún se produce y guarda junto con las salidas pulidas por LLM.

Para proveedores que requieren credenciales (OpenAI, Gemini, Anthropic, Grok, compatible con OpenAI), establece:

export LLM_API_KEY="..."

Opcional:

  • LLM_MODEL
  • LLM_BASE_URL

También puedes configurar proveedor/modelo/clave en el asistente interactivo y almacenar la clave en:

  • ~/.reposherlock/credentials.json (chmod 600)

Cómo funciona (alto nivel)

RepoSherlock escanea la estructura del repositorio y archivos clave, construye un grafo de módulos local, extrae señales de tiempo de ejecución/entorno/riesgo, opcionalmente ejecuta una prueba en entorno aislado, luego escribe un paquete de informe. Cuando el pulido LLM está habilitado, reescribe las salidas deterministas para mayor claridad sin cambiar los comandos y hechos descubiertos.

Notas

  • Los ejemplos de CLI usan un nombre de comando de forma consistente: sherlock.
  • La entrada puede ser una URL de repositorio de GitHub o una ruta de directorio local existente.
  • Los informes son heurísticos; verifica antes de usar en producción.
  • Los secretos están redactados en las salidas para humanos.
  • La prueba de ejecución es opcional (--try-run) y se ejecuta con tiempos de espera/límites de salida.

Desarrollo

bun test
# or
npm test

Licencia

MIT

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






