euva-project/euva
Un editor hexadecimal y descompilador ligero para resolver tus problemas de análisis de archivos binarios.



Plataforma abierta para ingeniería inversa.
EUVA no es solo un editor hexadecimal y un descompilador; es más bien una plataforma de ingeniería inversa que tú personalizas, en lugar de que ella te personalice a ti. Es una plataforma a la que puedes conectar cualquier cosa y no pondrá objeciones. Estamos comprometidos con los intereses de la comunidad y respaldamos la máxima flexibilidad de las herramientas y la integración rápida con otros analizadores — quizás los tuyos propios, o quizás industriales? No queremos convertir la herramienta en otro descompilador, porque descompilar no es divertido; IDA, Binary Ninja y otros pueden hacerlo. Pero nosotros estamos construyendo algo mejor, intentando construir una mejor arquitectura, y ese es probablemente nuestro objetivo principal. EUVA no evolucionará por sí sola, sino con la comunidad.
Este programa está en desarrollo activo. Las compilaciones experimentales pueden contener errores o provocar comportamientos inesperados. Úselo con precaución.
Este software se proporciona "tal cual", sin garantía de ningún tipo. EUVA es un instrumento de alta precisión diseñado con fines educativos y de investigación en seguridad. El autor no se hace responsable de ninguna inestabilidad del sistema, pérdida de datos o consecuencias legales derivadas del mal uso de esta herramienta.
Al usar EUVA, reconoces que eres el único responsable de tus acciones, que comprendes los riesgos de modificar archivos binarios y la memoria de procesos, y que respetarás las leyes y regulaciones de tu jurisdicción.
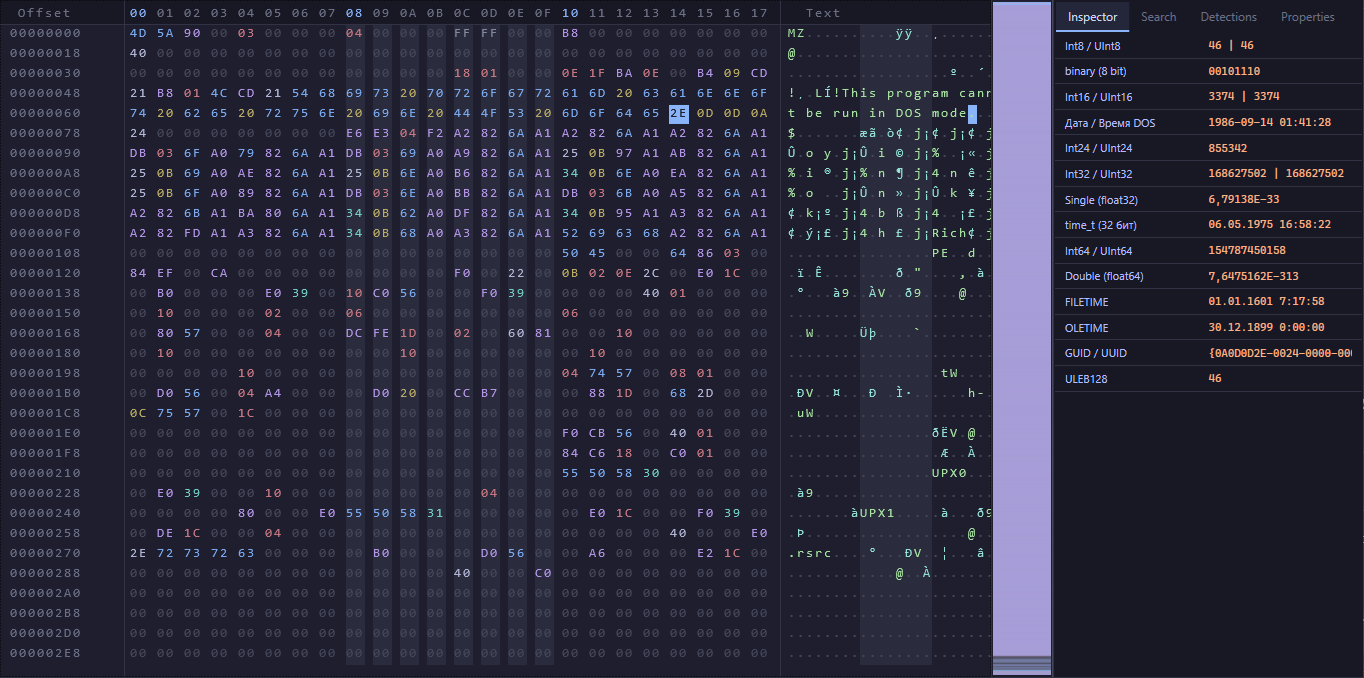
Conoce las capacidades de nuestro editor hexadecimal, que también incluye nuestro DSL para reemplazar valores. Esto fue diseñado para facilitar el intercambio de parches, ¿no es así? Digamos que estás creando algo que requiere un parche y quieres compartirlo con otra persona. Es bastante simple: solo envíales nuestro script .euv, el programa aplica el parche al archivo binario, y listo, sin dolores de cabeza.
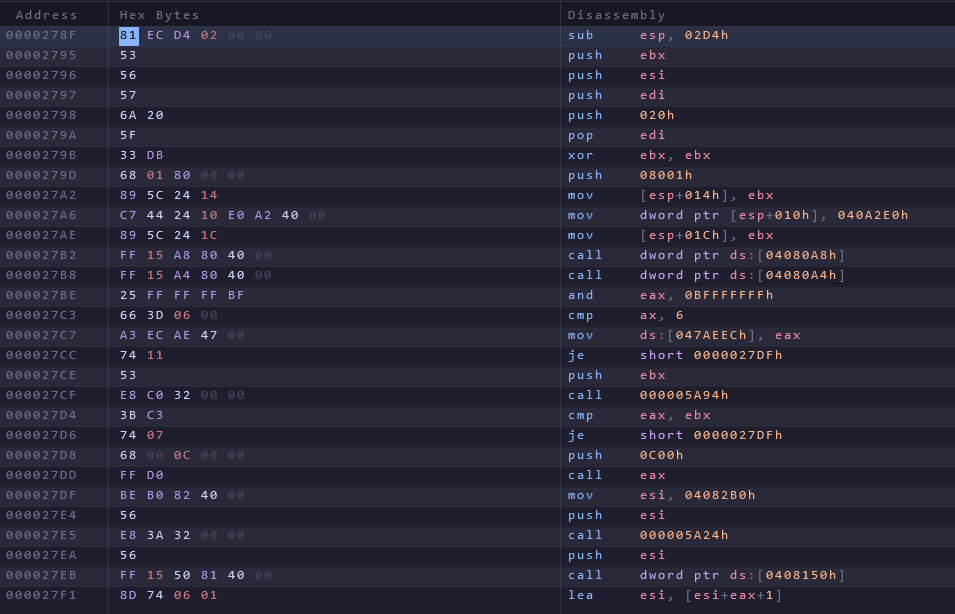
Quizás una de las partes más importantes de nuestro trabajo es el descompilador: fue diseñado y se está diseñando con el objetivo de transmitir el significado de las acciones del programa de la mejor manera posible. Nos esforzamos por hacerlo fácil de usar, porque hurgar en otros descompiladores es un fastidio, ya que actúan como traductores y uno busca algún tipo de significado en esa locura. Con nuestro descompilador, la situación tampoco es simple, pero bajamos la barrera de entrada e intentamos reconstruir el código descompilado de la manera más humanamente comprensible posible. Por supuesto, no hacemos esto a ciegas y todo tiene límites, pero sigue siendo mucho mejor que leer C puro, que ni siquiera está completamente traducido todavía. Esto no siempre es conveniente, así que estamos aquí para intentar aplicar abstracciones de C++ al código descompilado y estar satisfechos con el resultado.
Ejemplo de salida:
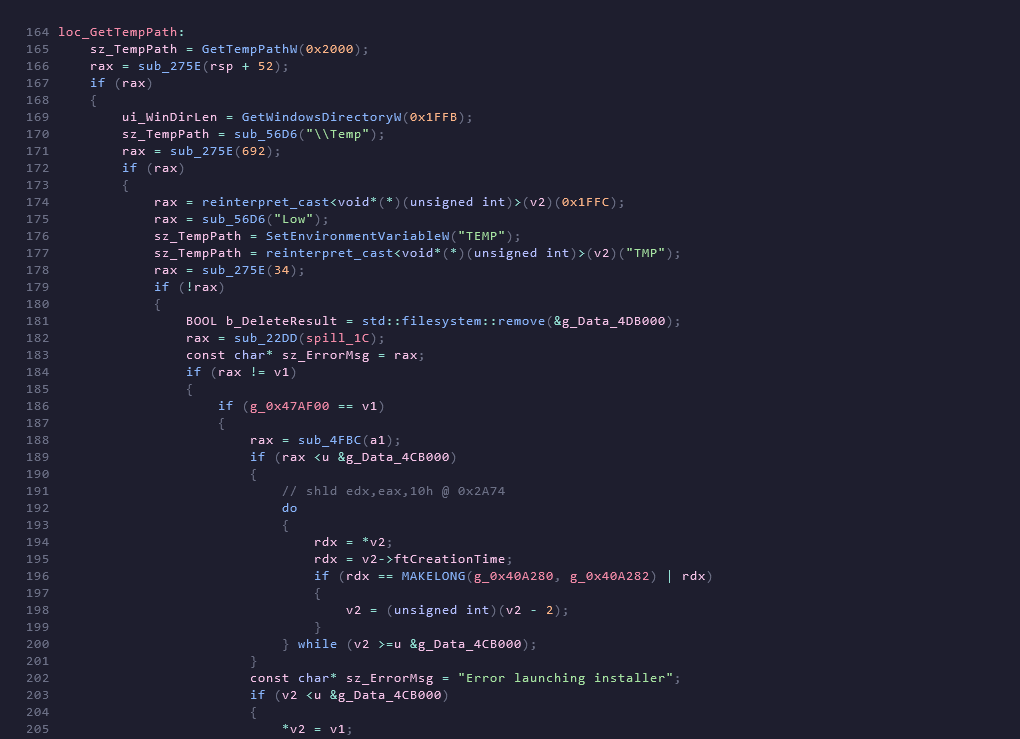
Si no estás seguro de los argumentos del descompilador, verifica sus resultados viendo el desensamblador.
Si abordamos esto de manera perfecta, no solo hablamos de agregar una función de detección de protectores tipo Themida, sino también del propio descompilador. Por cierto, también admite tus parches gracias a scripts de C# que se compilan dinámicamente usando Roslyn. Estos pueden ser complementos para el descompilador, calibrándolo según tus necesidades. Esto también se aplica a las reglas Yara. ¿Quizás es la integración con VirusTotal que completamos recientemente? No planeamos detenernos allí; continuaremos desarrollando en esta área.
Entonces, tenemos un sistema dual: una función integrada en el programa de refactorización de IA donde especificas tu clave API. Los puntos también deben cumplir con el estándar de OpenAI. Este es un botón de intervención rápida si no planeas profundizar en el proceso o si necesitas realizar un análisis discreto, sin la nube, usando modelos de IA locales. También tenemos integración con MCP, lo cual es bastante conveniente porque el modelo tiene acceso a todo lo que necesita. Puede leer el código descompilado y modificarlo según tus deseos, ayudándote a aprender y comprender. Puedes comenzar con cualquier servicio que admita MCP simplemente configurando el archivo de configuración requerido. MCP es adecuado para aquellos que quieren profundizar y se sienten cómodos usando la nube. Todo es tu elección. Creo que mantendremos este enfoque flexible.
[!NOTE] Tu elección, tu control: El Agente IA es un sistema "Trae tu propia clave". Soporta LLMs en la nube (OpenAI, Claude, Groq) y LLMs locales (Ollama, LocalAI). La privacidad es primordial.
🟢 Después de la IA (Refactorización Semántica)
Ejemplo de salida: