dbrll/ll-34
Emulador PDP-11/34 a nivel de circuito

ll-34 es un emulador a nivel de circuito del PDP-11/34A (1977), que ejecuta una CPU virtual reconstruida mediante ingeniería inversa a partir de los esquemas, el microcódigo y las capturas lógicas de un PDP-11/34A real.
Originalmente fue diseñado como una réplica digital de la CPU real para ayudar en la resolución de problemas a nivel de señal. Se eligió el nivel de circuito (imágenes de ROM + lógica combinacional) en lugar del nivel de puertas (Verilog) porque es lo suficientemente de bajo nivel como para reproducir errores de hardware, pero lo suficientemente rápido como para ejecutar programas.
El árbol de código fuente está organizado de la siguiente manera:
| Directorio | Descripción |
|---|---|
conformance/ | Capturas lógicas y programas de autocomprobación de la máquina de referencia, contra los cuales se prueba ll-34. |
pdp11/ | La máquina: CPU, UNIBUS, periféricos, ROM de arranque, modelo de consola del programador, sonda de analizador lógico. machine.c la ensambla y la ejecuta. |
frontends/ | Interfaces de usuario: cli/ (terminal), wasm/ (GUI de navegador), tty/ (lado anfitrión de la línea serie). |
demos/ | Imágenes de disco y programas. |
docs/ | Documentación de DEC convertida a markdown. |
La CPU virtual (pdp11/kd11ea/) replica el generador de reloj, las puertas lógicas y la ALU (simulados en lógica C), avanzando a través del microcódigo original volcado desde las ROMs.
Está compuesta por los siguientes componentes:
| Archivo | Descripción |
|---|---|
roms/ | Volcados y reconstrucciones de ROM (combinacional y microcódigo). |
kd11ea.c | Núcleo de la CPU. Avanza a través del microcódigo una micro-palabra por ciclo. Las puertas 74xx y las ALU de segmento de bits 74S181 se modelan aquí. |
rom_wiring.h | Cableado de direcciones y decodificación de salida para las ROMs combinacionales. |
ucode_rom.h | Documenta y ensambla el microcódigo de la CPU en micro-palabras de 512×48 bits. |
clockgen.c | Generador de reloj. Modela la línea de retardo original que marca el ritmo de la CPU. |
mmu.c | Gestión de memoria. Espacios de direcciones de kernel/usuario, y la traducción de memoria de 16 bits a 18 bits. |
int.c | Árbitro de interrupciones. Implementa la cola de prioridad y aproxima el orden de concesión en cadena margarita del UNIBUS. |
clock.c | Reloj interno del emulador. Mantiene el tiempo simulado sincronizado con el tiempo real. |
Se han implementado los siguientes dispositivos. Como el UNIBUS es asíncrono, no todos los dispositivos necesitan ser precisos en temporización o señal.
La Consola del Programador, en particular, utiliza una emulación de alto nivel de su comportamiento en lugar de una reconstrucción de bajo nivel del Intel 8008 y el cableado de su placa.
Los dispositivos se conectan a la placa posterior UNIBUS (unibus.c), que realiza la decodificación de direcciones, la temporización y los ciclos de bus.
La Consola del programador emula los interruptores e indicadores del panel frontal del PDP-11/34A. Permite inicializar el bus, arrancar la CPU, ejecutar paso a paso el código, examinar y depositar datos en direcciones arbitrarias, y salir del emulador.
La consola se abre automáticamente siempre que la CPU se detiene (encendido, instrucción HALT o Ctrl-P).
El frontend está desacoplado del motor, por lo que también se proporciona una GUI de panel frontal fotorrealista en WebAssembly.
La Consola de depuración proporciona un depurador interactivo tanto para código a nivel de microcódigo como a nivel de instrucciones:
b addr: establecer punto de interrupción en PC (octal), bl para listar, bd n para eliminarc [addr] [n]: volcado de memoria (octal)g: reanudar la ejecuciónmmu: mostrar el estado de la MMU (PAR/PDR de kernel + usuario, modo actual marcado)n [n]: ejecutar paso a paso n instruccionesr: volcado de registross [n]: ejecutar paso a paso n microinstrucciones con volcado completo del estado (MPC, ALU, bus, registros)u [addr] [n]: desensamblar instrucciones
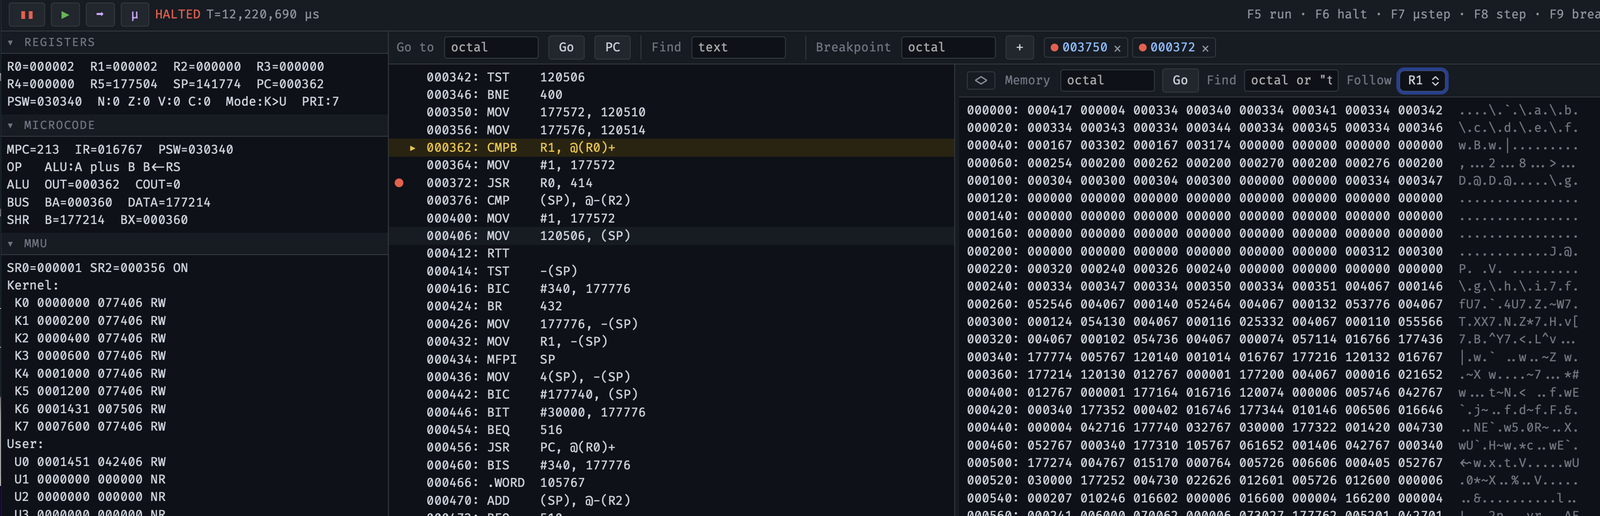
Consola de depuración en la GUI de WebAssembly.
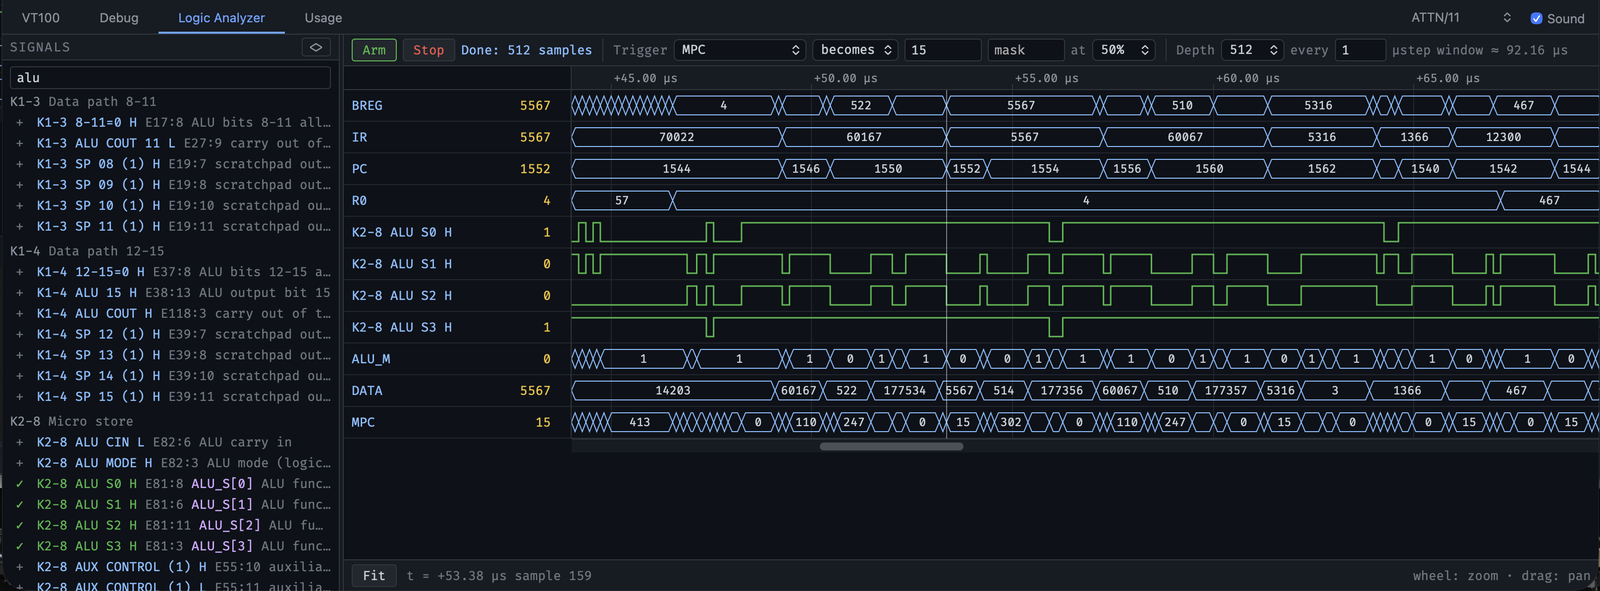
La resolución de problemas de ll-34 durante su desarrollo resultó ser tan similar a la resolución de problemas del hardware real que se implementó un analizador lógico interno para rastrear las señales y sondear la ruta de datos. Esto resultó fundamental para localizar errores sutiles de ROM y de temporización en la CPU virtual.
El analizador lógico permite sondear 488 señales de la CPU, nombradas según los impresos de DEC. La frecuencia de muestreo es el reloj de la CPU en tiempo real (5.555.556 Hz) con una resolución de 180 ns por muestra. Un divisor configurable reduce la frecuencia de muestreo para ventanas de captura más largas.
Las capturas utilizan un búfer circular (hasta 256K muestras) con disparador configurable en cualquier señal, posición del disparador ajustable (proporción pre/post) y exportación a VCD o sigrok para análisis sin conexión.

El analizador lógico de ll-34 (abajo) puede usarse para resolver problemas del hardware real (arriba), del mismo modo que el hardware real se usó para resolver problemas de ll-34.