Comprobador de evidencias offline de Docker CopyEscape para CVE-2026-17106. Evidencias de versión de Docker y de configuración de compilación. Python autónomo; informes JSON/CSV/HTML; sin payloads de explotación.



Escape del destino de copia de Docker
CVE-2026-17106 · triaje de versiones sin conexión
copyescape-check es el repositorio dedicado a CVE-2026-17106 (alias GHSA-hfg8-hc9c-6c3h), una vulnerabilidad en la que un archivo manipulado puede hacer que la copia de salida de docker cp (y otras extracciones de moby/go-archive) escriba fuera del destino previsto.
Es una herramienta independiente de Python 3.10+ que solo usa la biblioteca estándar y que compara las versiones reportadas por el operador de Docker Engine/CLI, Docker Desktop y moby/go-archive con las correcciones publicadas, e informa la incertidumbre con honestidad. No realiza solicitudes de red, no ejecuta Docker ni código de la aplicación y nunca prueba la explotabilidad. Por CompleteTech LLC.
[!IMPORTANT] Una comparación de versiones es evidencia, no un estado de ejecución verificado. Un resultado
potentially_affectedno es una explotabilidad confirmada, yfixed_version_reportedno es una garantía de seguridad ni un parche desplegado verificado. Las retroportaciones del proveedor y las compilaciones personalizadas no se pueden detectar a partir de una cadena de versión.
| Campo | Alcance |
|---|---|
| Identificador del exploit | CVE-2026-17106 |
| Alias de este mismo exploit | GHSA-hfg8-hc9c-6c3h |
| Reglas revisadas contra fuentes primarias | 2026-10-24 |
| Estado de implementación | Implementado (triaje de versiones sin conexión) |
Los alias y los múltiples productos afectados identifican este mismo exploit; no crean alcances de escaneo adicionales. Las correcciones de vulnerabilidades diferentes pertenecen a repositorios independientes.
python3, sustitúyalo en los comandos siguientes.python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
En el primer comando, Engine 29.6.2 está por debajo de la corrección reportada (potentially_affected), y go-archive 0.2.5 cae en un rango donde las fuentes discrepan (unknown, nunca seguro).
Ejecute python copyescape_check.py --help para ver el uso y los códigos de salida, y python copyescape_check.py --tool-version para la versión del verificador. Ejecute las pruebas con python -m unittest -v. Las entradas, los campos y los formatos de salida están documentados en la referencia.
Las imágenes muestran el informe HTML generado a partir de las entradas sintéticas con nombres reservados en docs/example-inventory.json; la salida es docs/example-report.html. Son un ejemplo de la salida real del verificador, no una evaluación de ningún sistema.
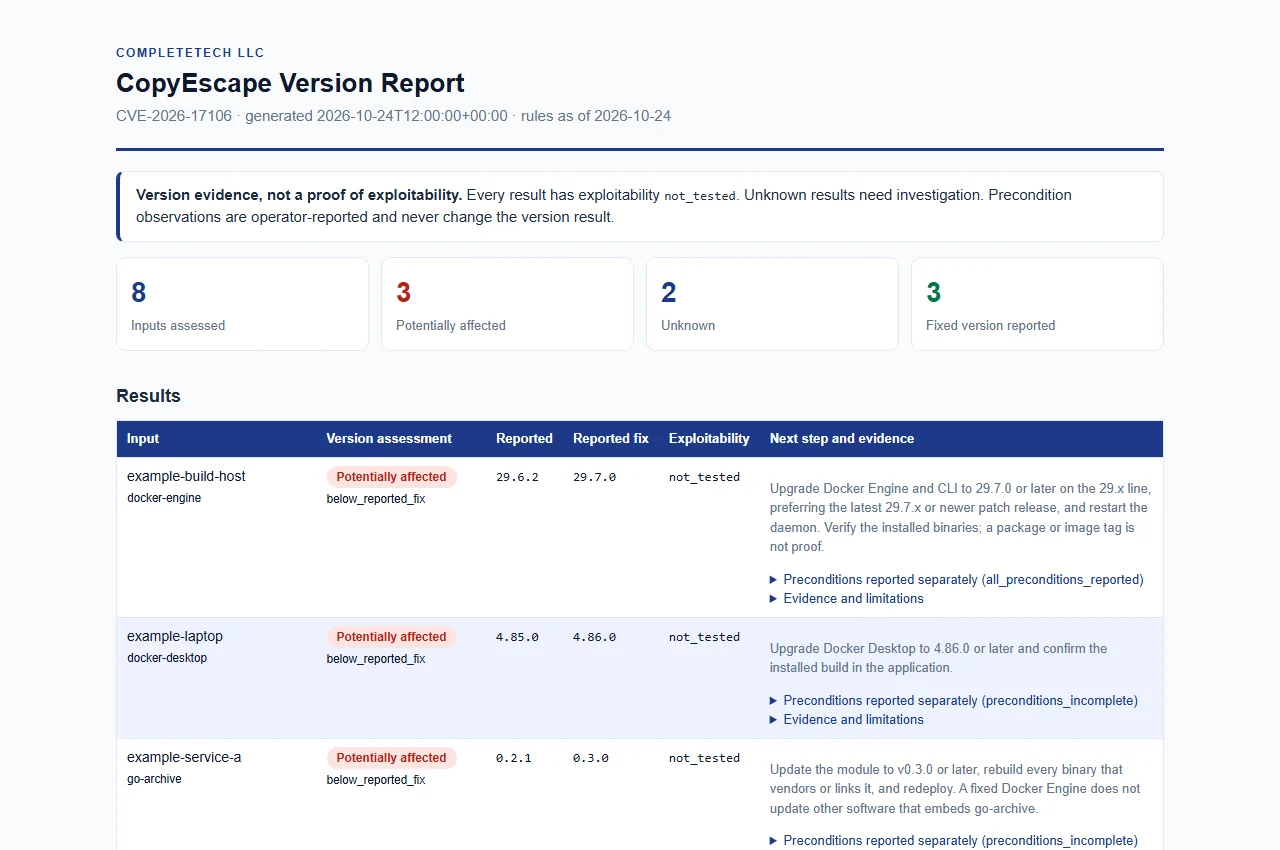
Ejemplo sintético generado a partir de entradas ficticias; no es una evaluación real.
copyescape_status (el estado de la versión) es independiente de las observaciones de precondiciones y de la explotabilidad.
| Estado | Significado |
|---|---|
potentially_affected | La versión simple reportada está por debajo de la corrección reportada en la única línea de versiones que cubren las fuentes. No confirma explotabilidad. |
fixed_version_reported | La versión simple reportada alcanza la corrección reportada. No garantiza que la compilación desplegada esté parcheada. |
unknown | Versiones faltantes, malformadas, preliminares, calificadas, de proveedor/compilación personalizada, en conflicto, de rango disputado o de línea no cubierta. Revíselas; nunca cambian el código de salida. |
not_tested para todos los resultados.docker cp o extracción con go-archive, privilegios de escritura en el sistema de archivos del host) pueden proporcionarse como observaciones del operador. Se reportan junto con el resultado de la versión y nunca lo modifican.unsupported_runtime no se utiliza: las fuentes del proveedor revisadas no publican evidencia de ciclo de vida para estos componentes en este contexto.x.y.z (con v inicial opcional); todo lo demás permanece como unknown.La lista completa de motivos del estado de versión y de campos del informe está en la referencia.
Revisado el 2026-10-24 contra las fuentes primarias que se indican a continuación. Las reglas son una instantánea offline con fecha (rules_as_of aparece en cada informe); vuelva a comprobar los avisos antes de confiar en una copia antigua de esta herramienta.
| Componente | Versión corregida reportada | Línea evaluada | Fuente |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | Notas de la versión de Docker Engine v29 |
| Docker Desktop | 4.86.0 | 4.x | Anuncios de seguridad de Docker |
moby/go-archive | 0.3.0 | 0.x | Avisos del publicador y revisados en GitHub |
Manejo de límites y restricciones:








