Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/brunoh6/web-threat-mitigation
Escáneres de VulnerabilidadesExplotaciónEvasión de IDS/IPSExplotación de Aplicaciones WebAuditoría de ConfiguraciónEvasión de WAFSeguridad WebPruebas de PenetraciónDevSecOps
Aprendizaje y Educación
Labs y Práctica
GitHubbrunoh6/web-threat-mitigation

web-threat-mitigation

Laboratorio práctico sobre detección y mitigación de amenazas en aplicaciones web mediante OWASP ZAP, Burp Suite y ModSecurity WAF (con OWASP CRS). Caso práctico: Spring4Shell (CVE-2022-22965). Entorno local basado en Docker.

Ver Repositorio
41hace 1 añoAún no revisado
Compartir

web-threat-mitigation

Laboratorio práctico sobre detección y mitigación de amenazas web utilizando OWASP ZAP, Burp Suite y ModSecurity WAF (con OWASP CRS). Caso de estudio: Spring4Shell (CVE-2022-22965). Configuración local basada en Docker.

Laboratorio de Mitigación de Amenazas Web – OWASP ZAP, ModSecurity y Explotación de CVE

Este repositorio documenta un laboratorio enfocado en simular, analizar y mitigar amenazas comunes en aplicaciones web. Incluye instalación de objetivos vulnerables, herramientas de escaneo, despliegue de un WAF (ModSecurity con OWASP CRS) y una explotación en vivo de CVE-2022-22965 (Spring4Shell).

Objetivos del Laboratorio

  • Desplegar una aplicación web vulnerable (WebGoat) usando Docker
  • Realizar escaneo de vulnerabilidades usando OWASP ZAP y Burp Suite
  • Configurar un proxy inverso usando Nginx + ModSecurity + OWASP CRS 4.9.0
  • Analizar resultados antes y después de la implementación del WAF
  • Explotar Spring4Shell y verificar la efectividad del WAF

Herramientas Utilizadas

  • Docker + Docker Compose
  • OWASP ZAP y Burp Suite
  • ModSecurity (vía libnginx-mod-http-modsecurity)
  • OWASP Core Rule Set (CRS 4.9.0)
  • Kali Linux con Metasploit Framework
  • CentOS 9 Stream y Debian 12

Flujo de Trabajo del Laboratorio

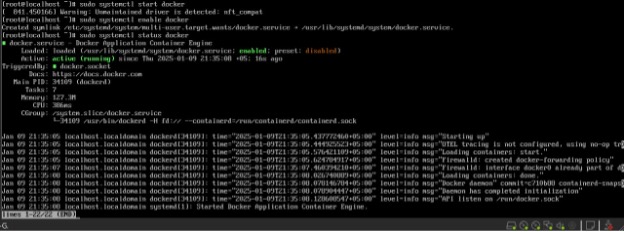
  1. Despliegue de WebGoat en CentOS usando Docker, expuesto en el puerto 8080.

webgoat

webgoat_on

vulne

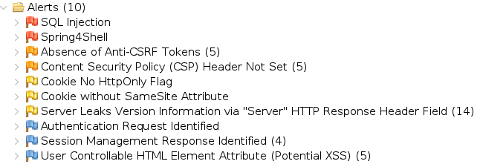
  1. Escaneo Inicial desde Kali Linux usando OWASP ZAP:
    • Alertas de alto riesgo: SQL Injection, Spring4Shell
    • Medio: falta de CSP, tokens CSRF, manipulación de parámetros
    • Información: fugas de versión, posible XSS, problemas de sesión
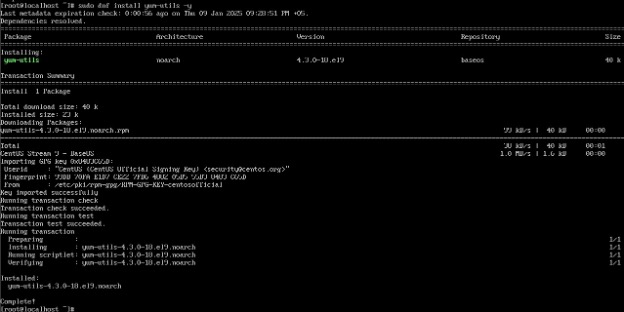
dock

dock_on

  1. Despliegue del Proxy Inverso en Debian 12 usando nginx.
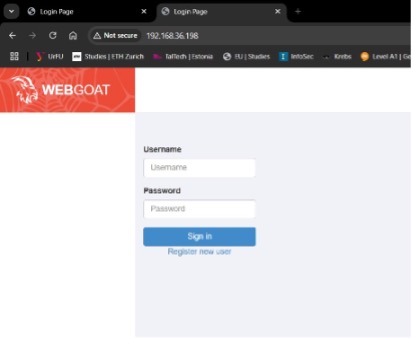
proxy

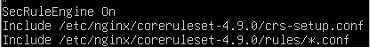
  1. Configuración del WAF con OWASP CRS y reglas cargadas desde:
    /etc/nginx/coreruleset-4.9.0/crs-setup.conf
    /etc/nginx/coreruleset-4.9.0/rules/*.conf
    
    Las reglas fueron probadas y habilitadas verificando los registros de ModSecurity.

cure

cure_on

cure_v

  1. Escaneo Posterior al WAF usando OWASP ZAP mostró:
    • Alertas reducidas (respuestas bloqueadas o enmascaradas)
    • Confirmación de la protección del WAF en funcionamiento

mod

mod_v

  1. Pruebas de Explotación usando Metasploit contra Spring4Shell:
    • Sin WAF: RCE exitoso (payload de reverse shell)
    • Con WAF: Exploit bloqueado gracias a la detección del CRS
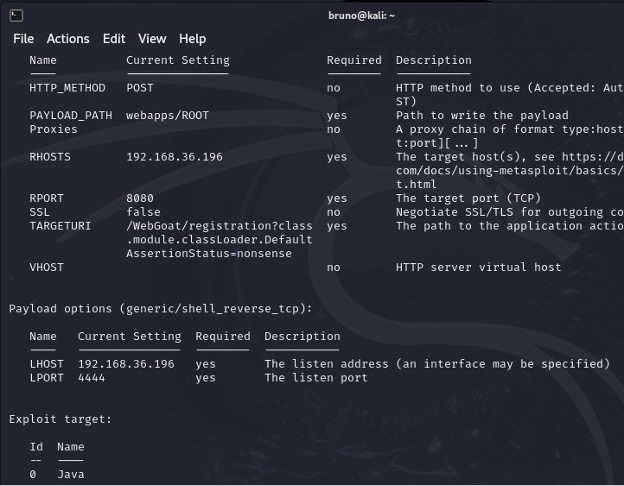
sp4

sp4_ex

Conclusión

El laboratorio muestra la importancia de la seguridad por capas:

  • Una aplicación vulnerable puede quedar expuesta fácilmente sin protección
  • ZAP/Burp ayudan a identificar y categorizar vulnerabilidades
  • ModSecurity y OWASP CRS reducen efectivamente la superficie de ataque
  • Los WAF pueden bloquear CVEs del mundo real como Spring4Shell con una configuración adecuada

Autor

Bruno Paolo Huamán Vela (Lima, Perú) Estudiante de Ciberseguridad – Universidad Federal de los Urales (UrFU)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →