

SafeLine v9.4.3
Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.
SafeLine - Haz que tus aplicaciones web sean seguras
🏠 Sitio web | 📖 Documentación | 🔍 Demo en vivo | 🙋♂️ Discord | 中文版
🏆 Logros
👋 INTRODUCCIÓN
SafeLine es un WAF (Web Application Firewall) autoalojado para proteger tus aplicaciones web de ataques y exploits.
Un firewall de aplicaciones web ayuda a proteger las aplicaciones web filtrando y monitorizando el tráfico HTTP entre una aplicación web e Internet. Normalmente protege las aplicaciones web de ataques como inyección SQL, XSS, inyección de código, inyección de comandos del sistema operativo, inyección CRLF, inyección LDAP, inyección XPath, RCE, XXE, SSRF, path traversal, backdoor, fuerza bruta, http-flood, abuso de bots, entre otros.
💡 Cómo funciona
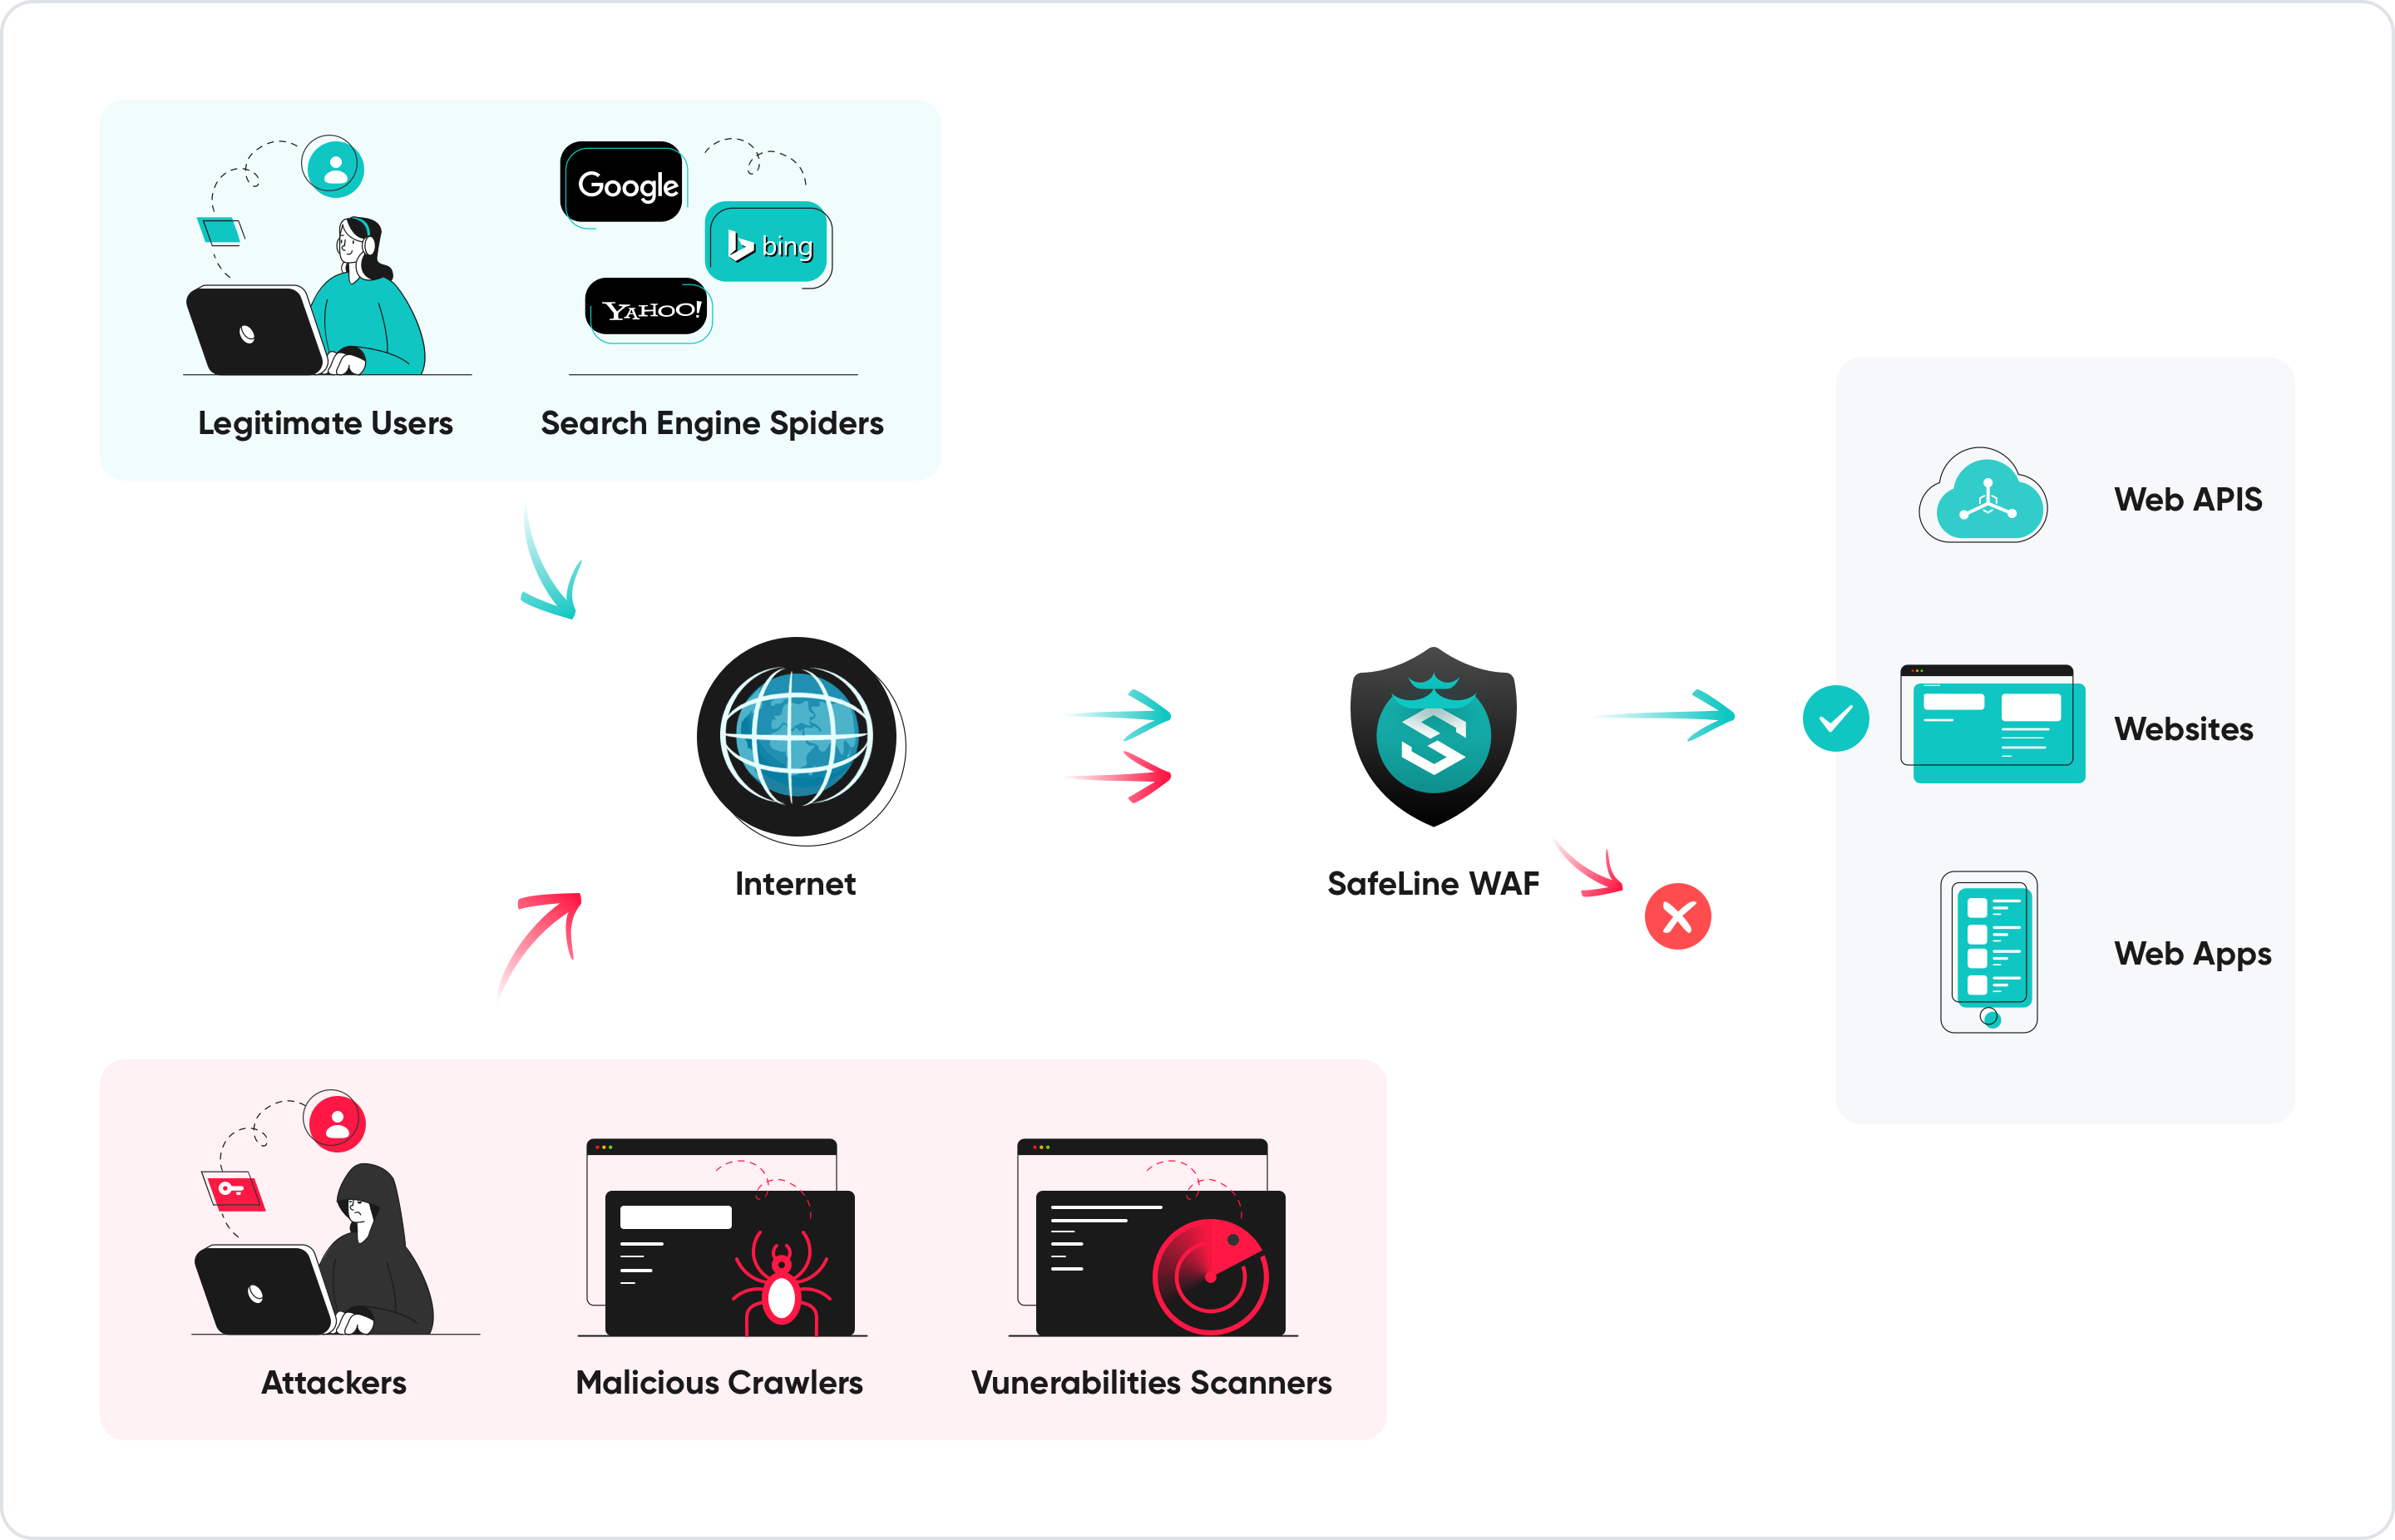
Al desplegar un WAF delante de una aplicación web, se coloca un escudo entre la aplicación web e Internet. Mientras que un servidor proxy protege la identidad de una máquina cliente mediante el uso de un intermediario, un WAF es un tipo de proxy inverso que protege al servidor de la exposición haciendo que los clientes pasen a través del WAF antes de llegar al servidor.
Un WAF protege tus aplicaciones web filtrando, monitorizando y bloqueando cualquier tráfico HTTP/S malicioso que viaje hacia la aplicación web, y evita que cualquier dato no autorizado salga de la aplicación. Lo hace adhiriéndose a un conjunto de políticas que ayudan a determinar qué tráfico es malicioso y qué tráfico es seguro. Del mismo modo que un servidor proxy actúa como intermediario para proteger la identidad de un cliente, un WAF opera de forma similar pero actuando como un intermediario de proxy inverso que protege al servidor de la aplicación web de un cliente potencialmente malicioso.
sus capacidades principales incluyen:
- Defensas contra ataques web
- Defensa proactiva contra el abuso de bots
- Cifrado de código HTML y JS
- Limitación de velocidad basada en IP
- Lista de control de acceso web
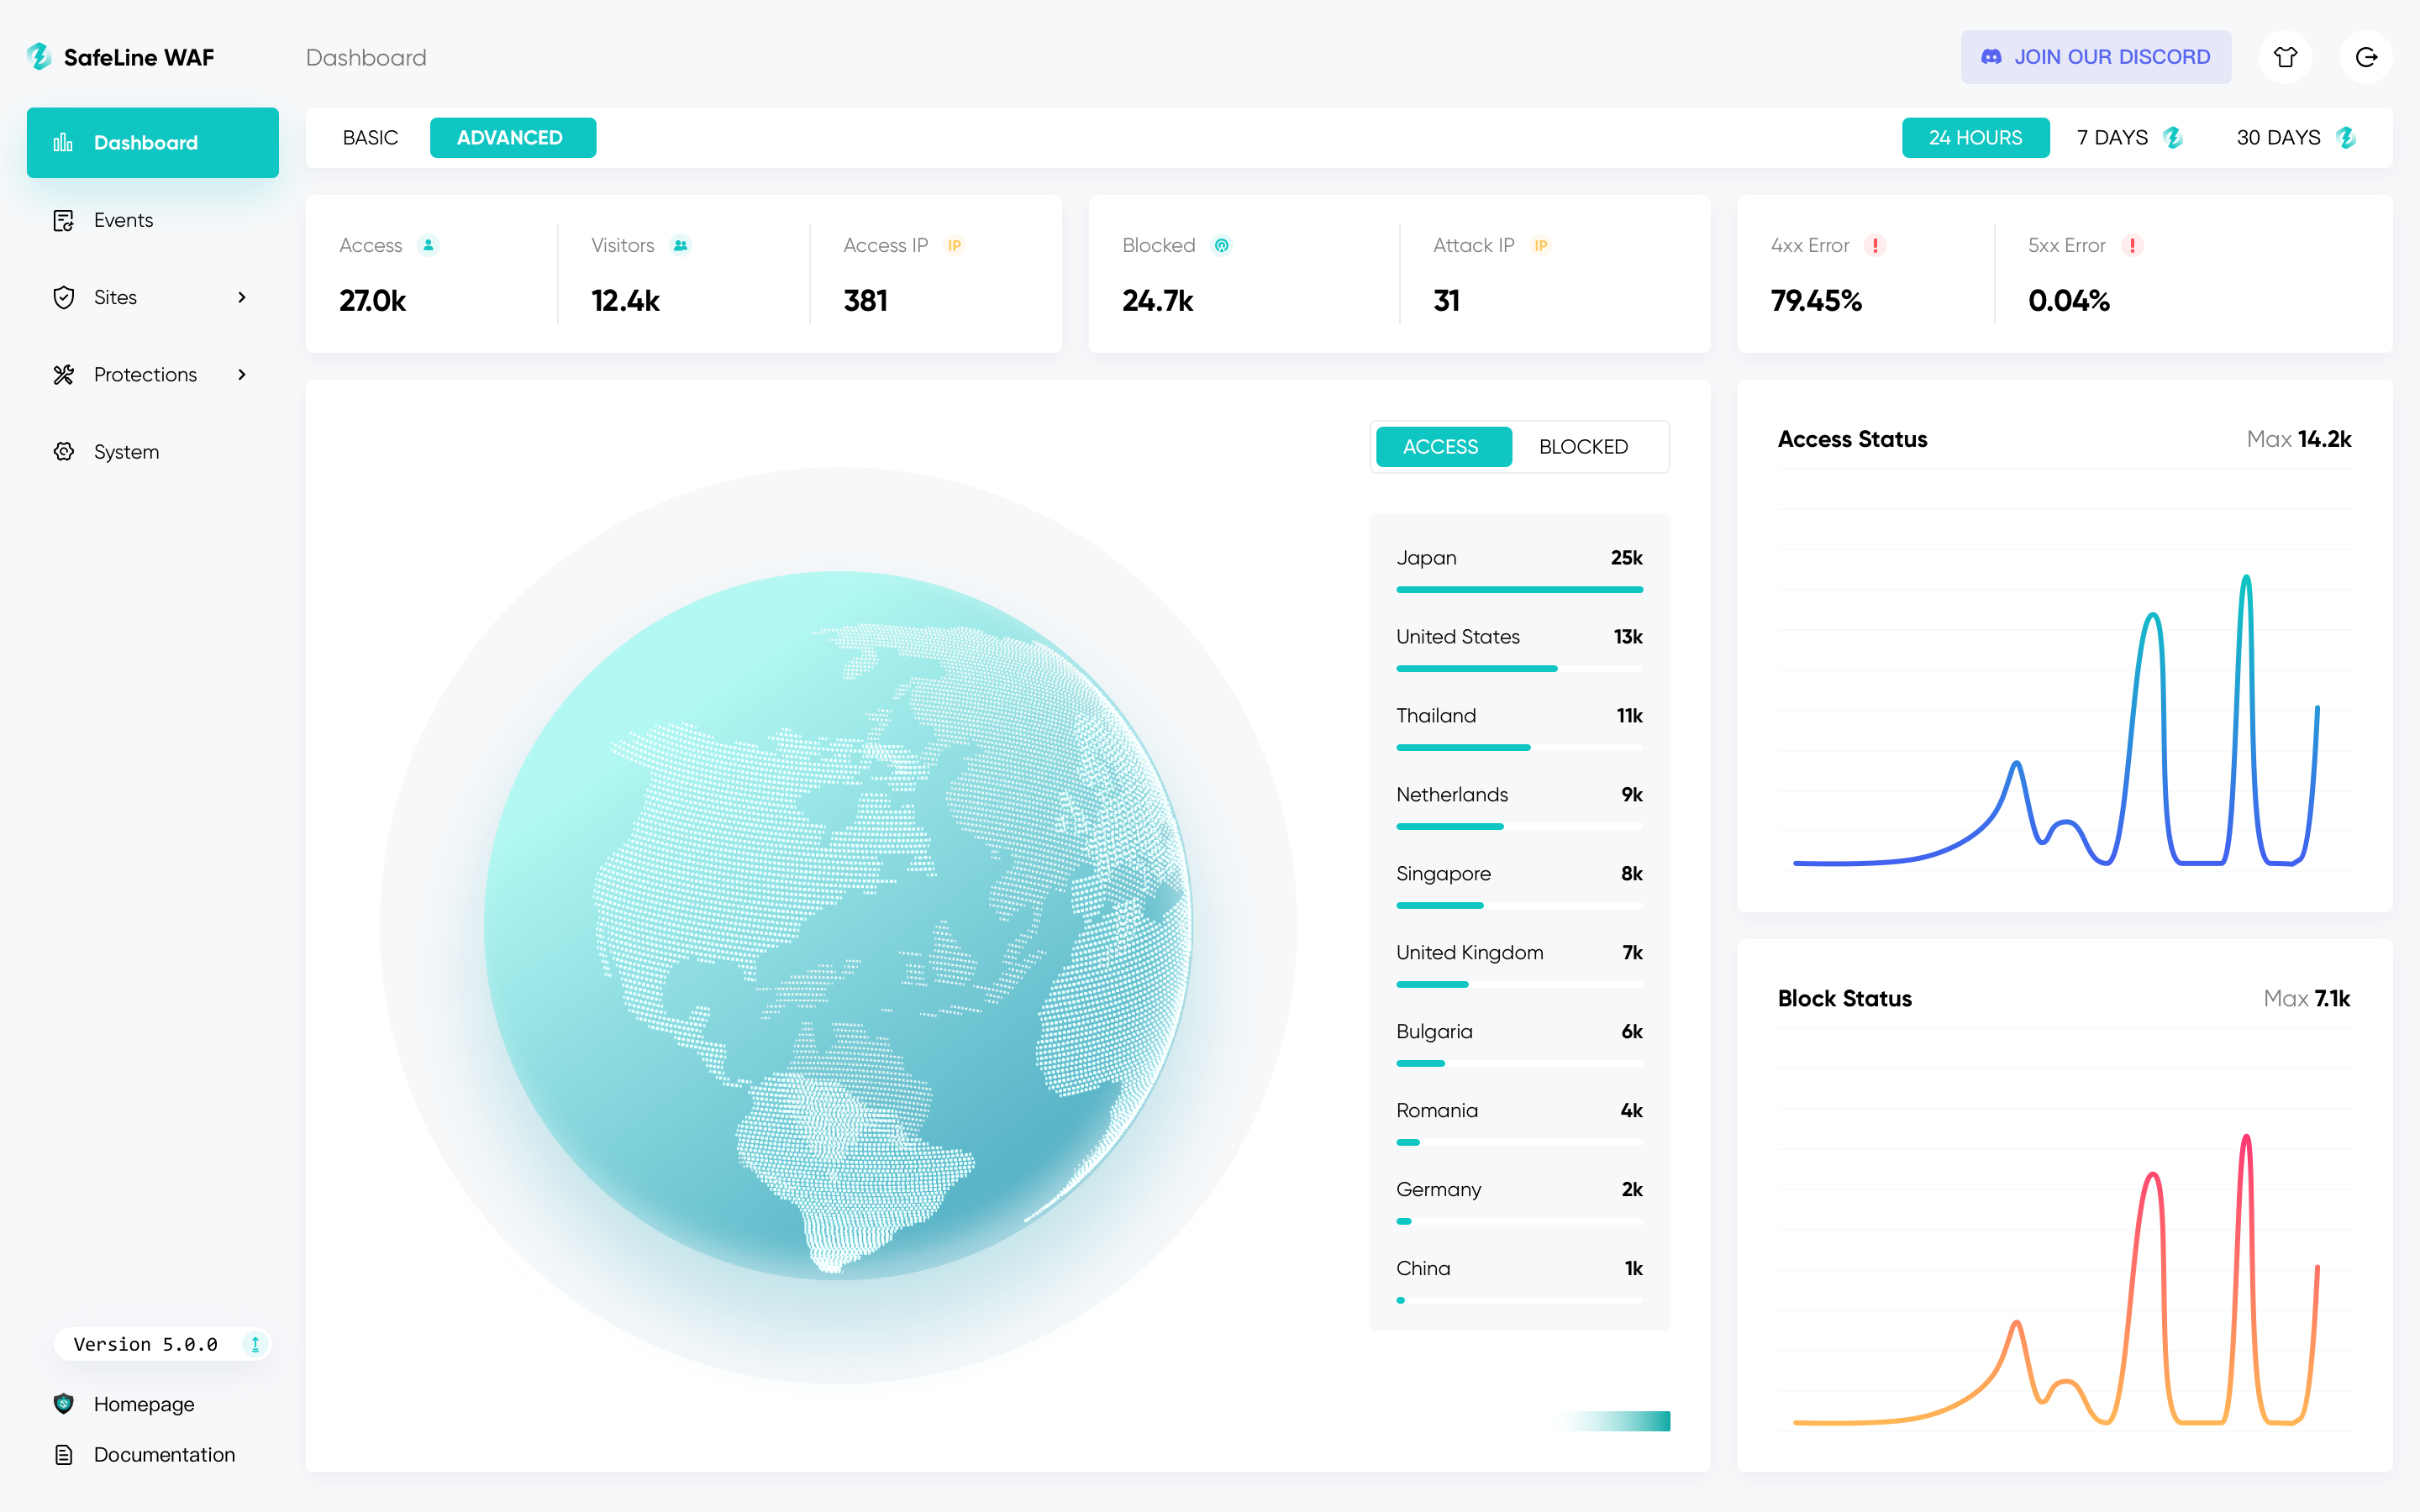
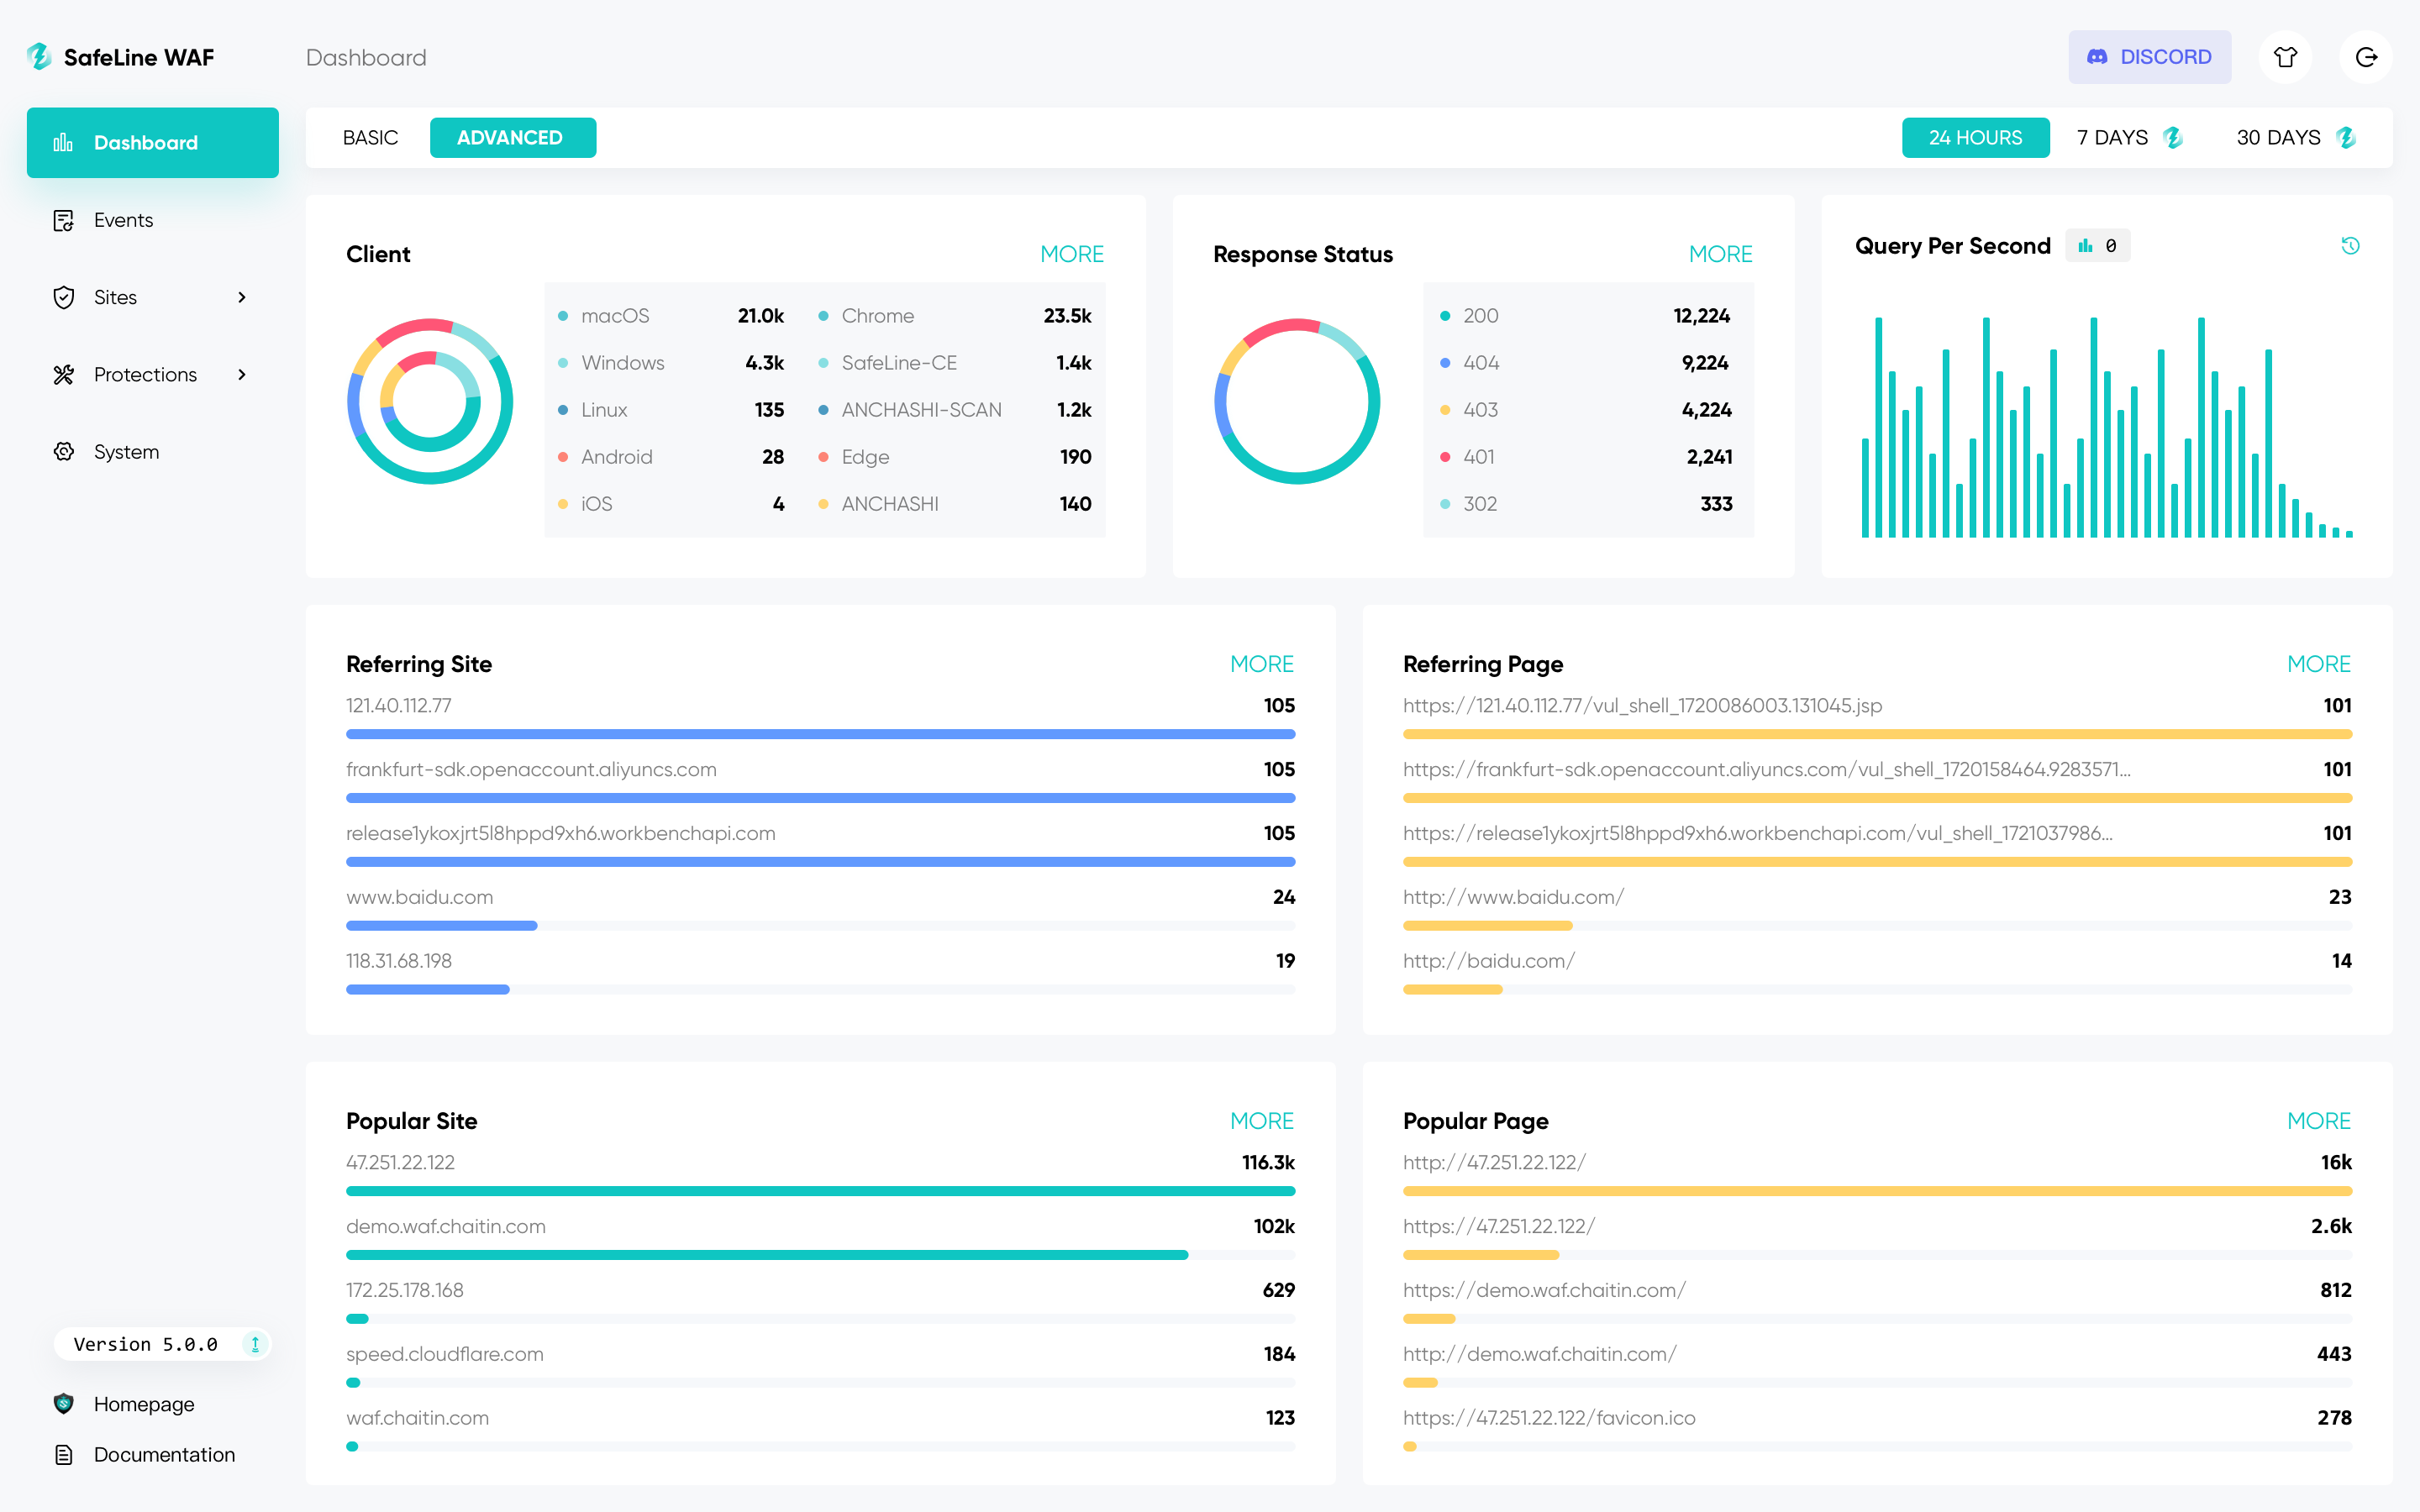
⚡️ Capturas de pantalla
 |  |
|---|---|
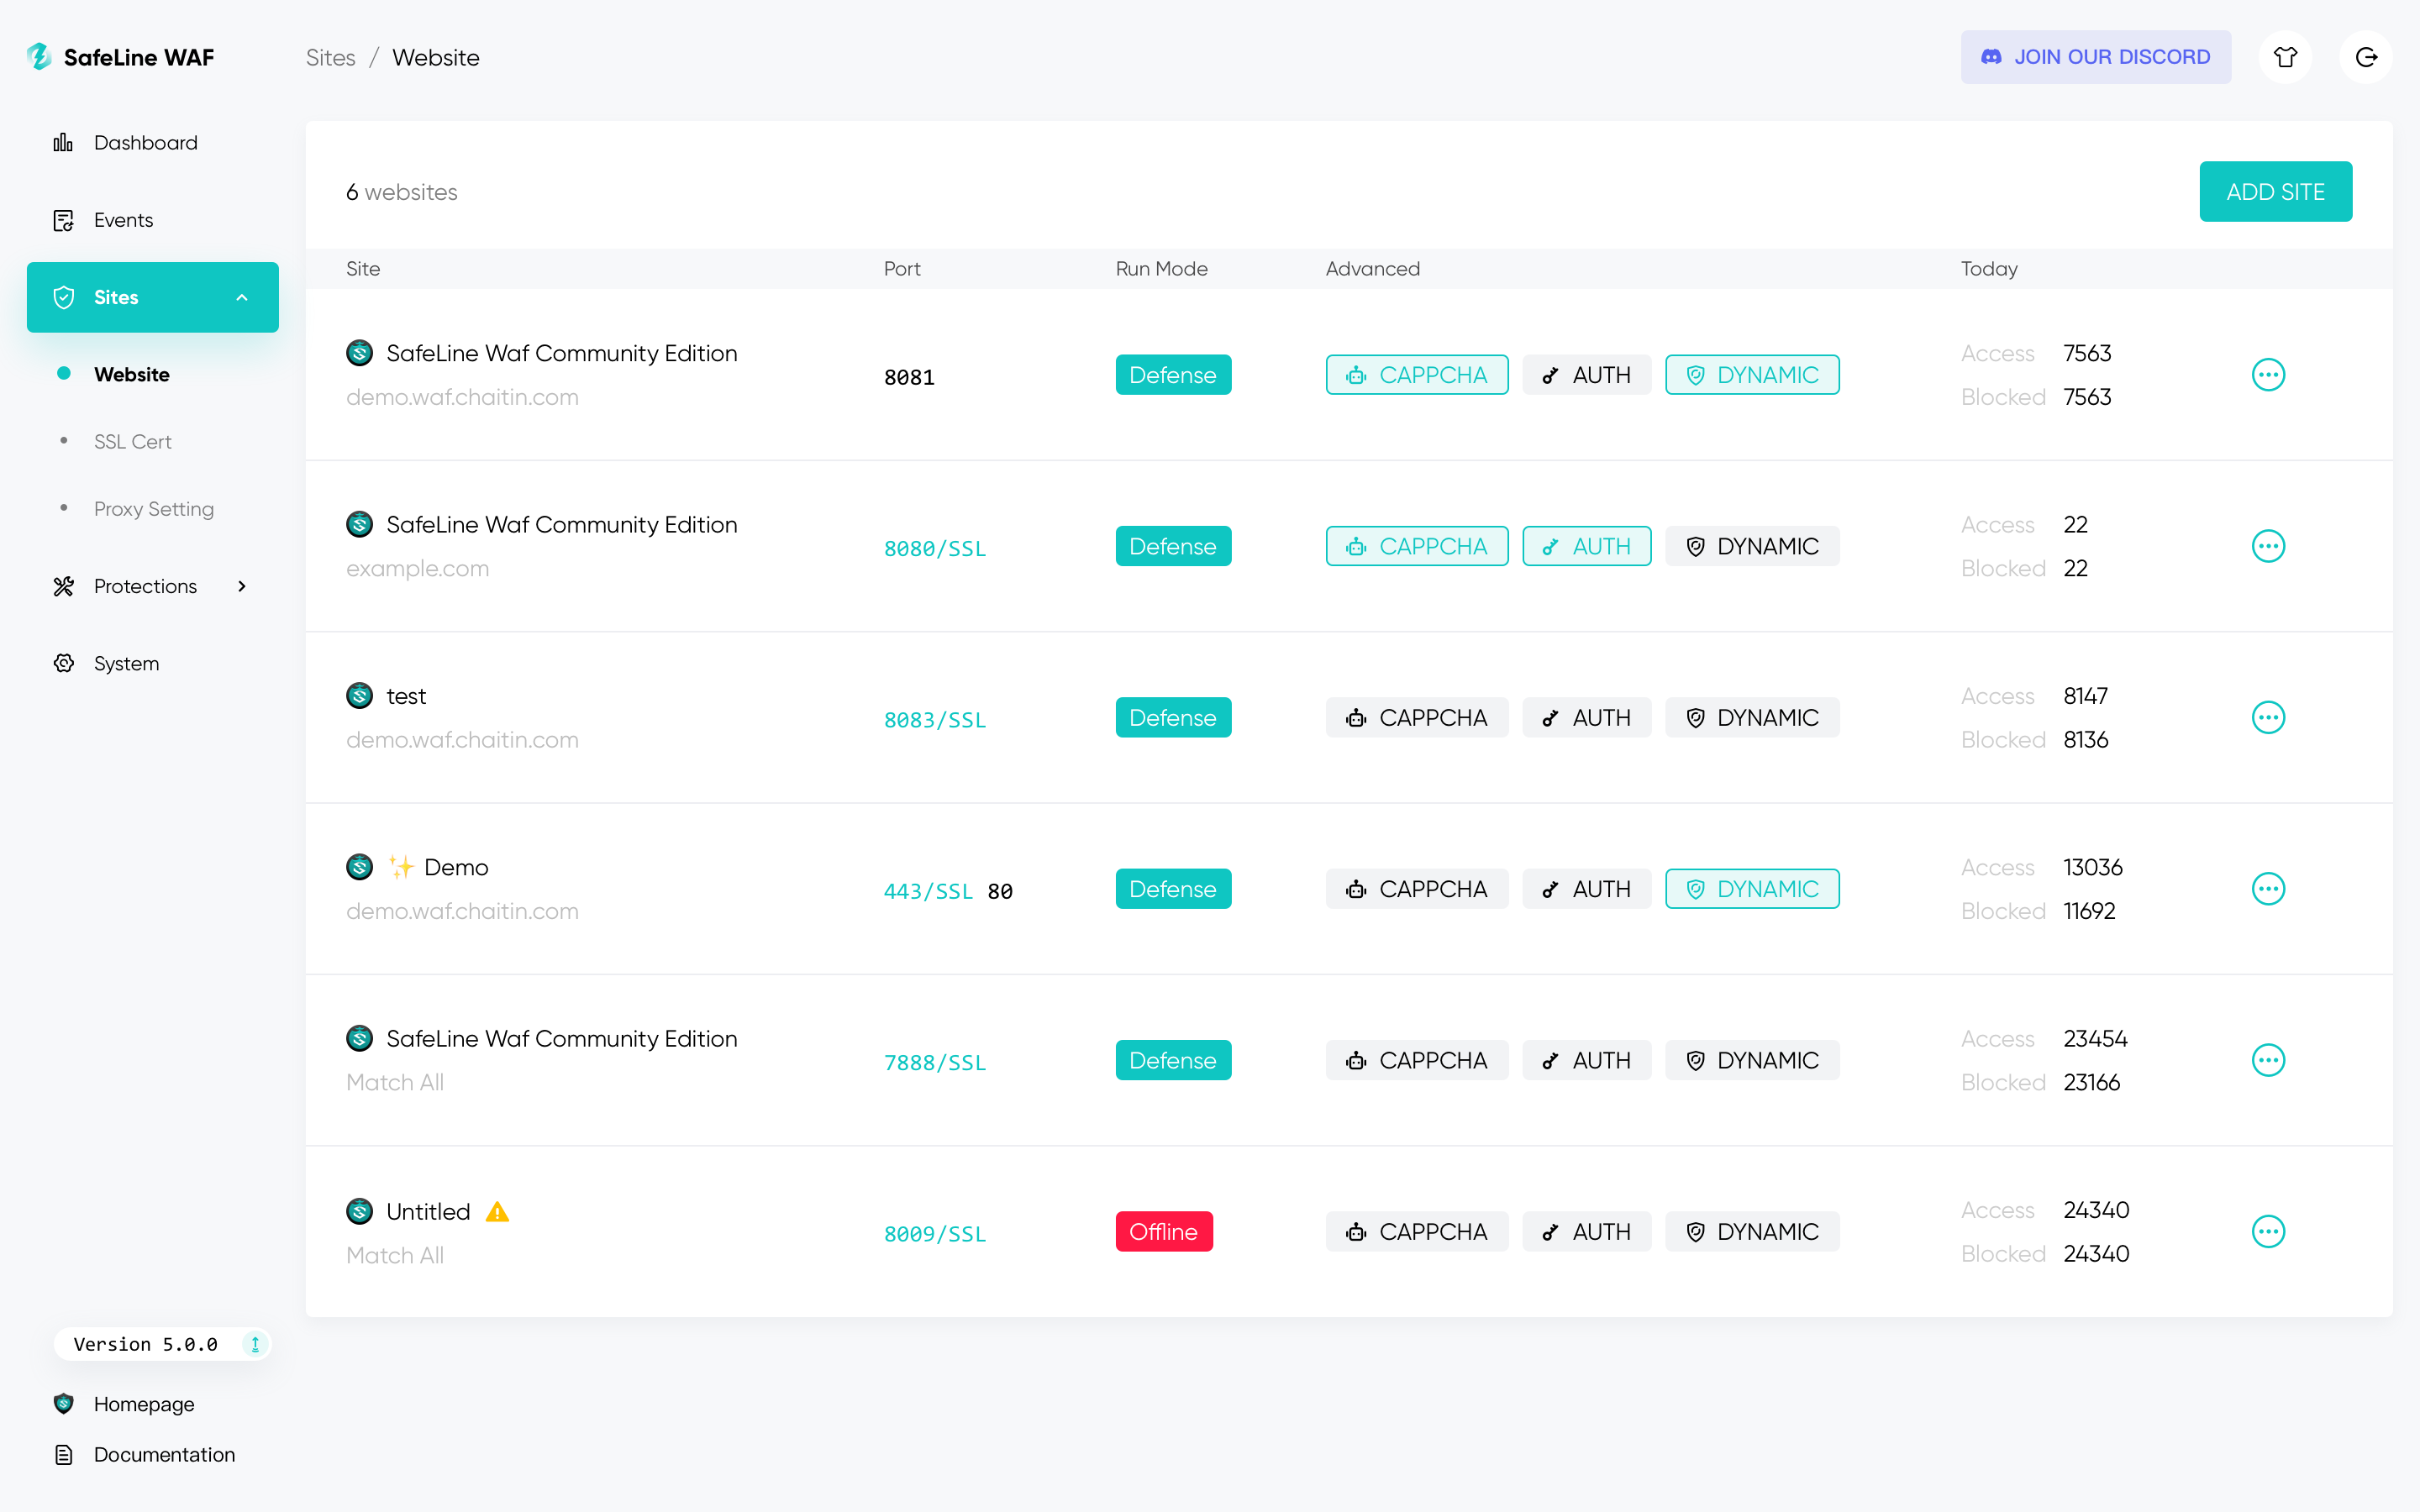 | 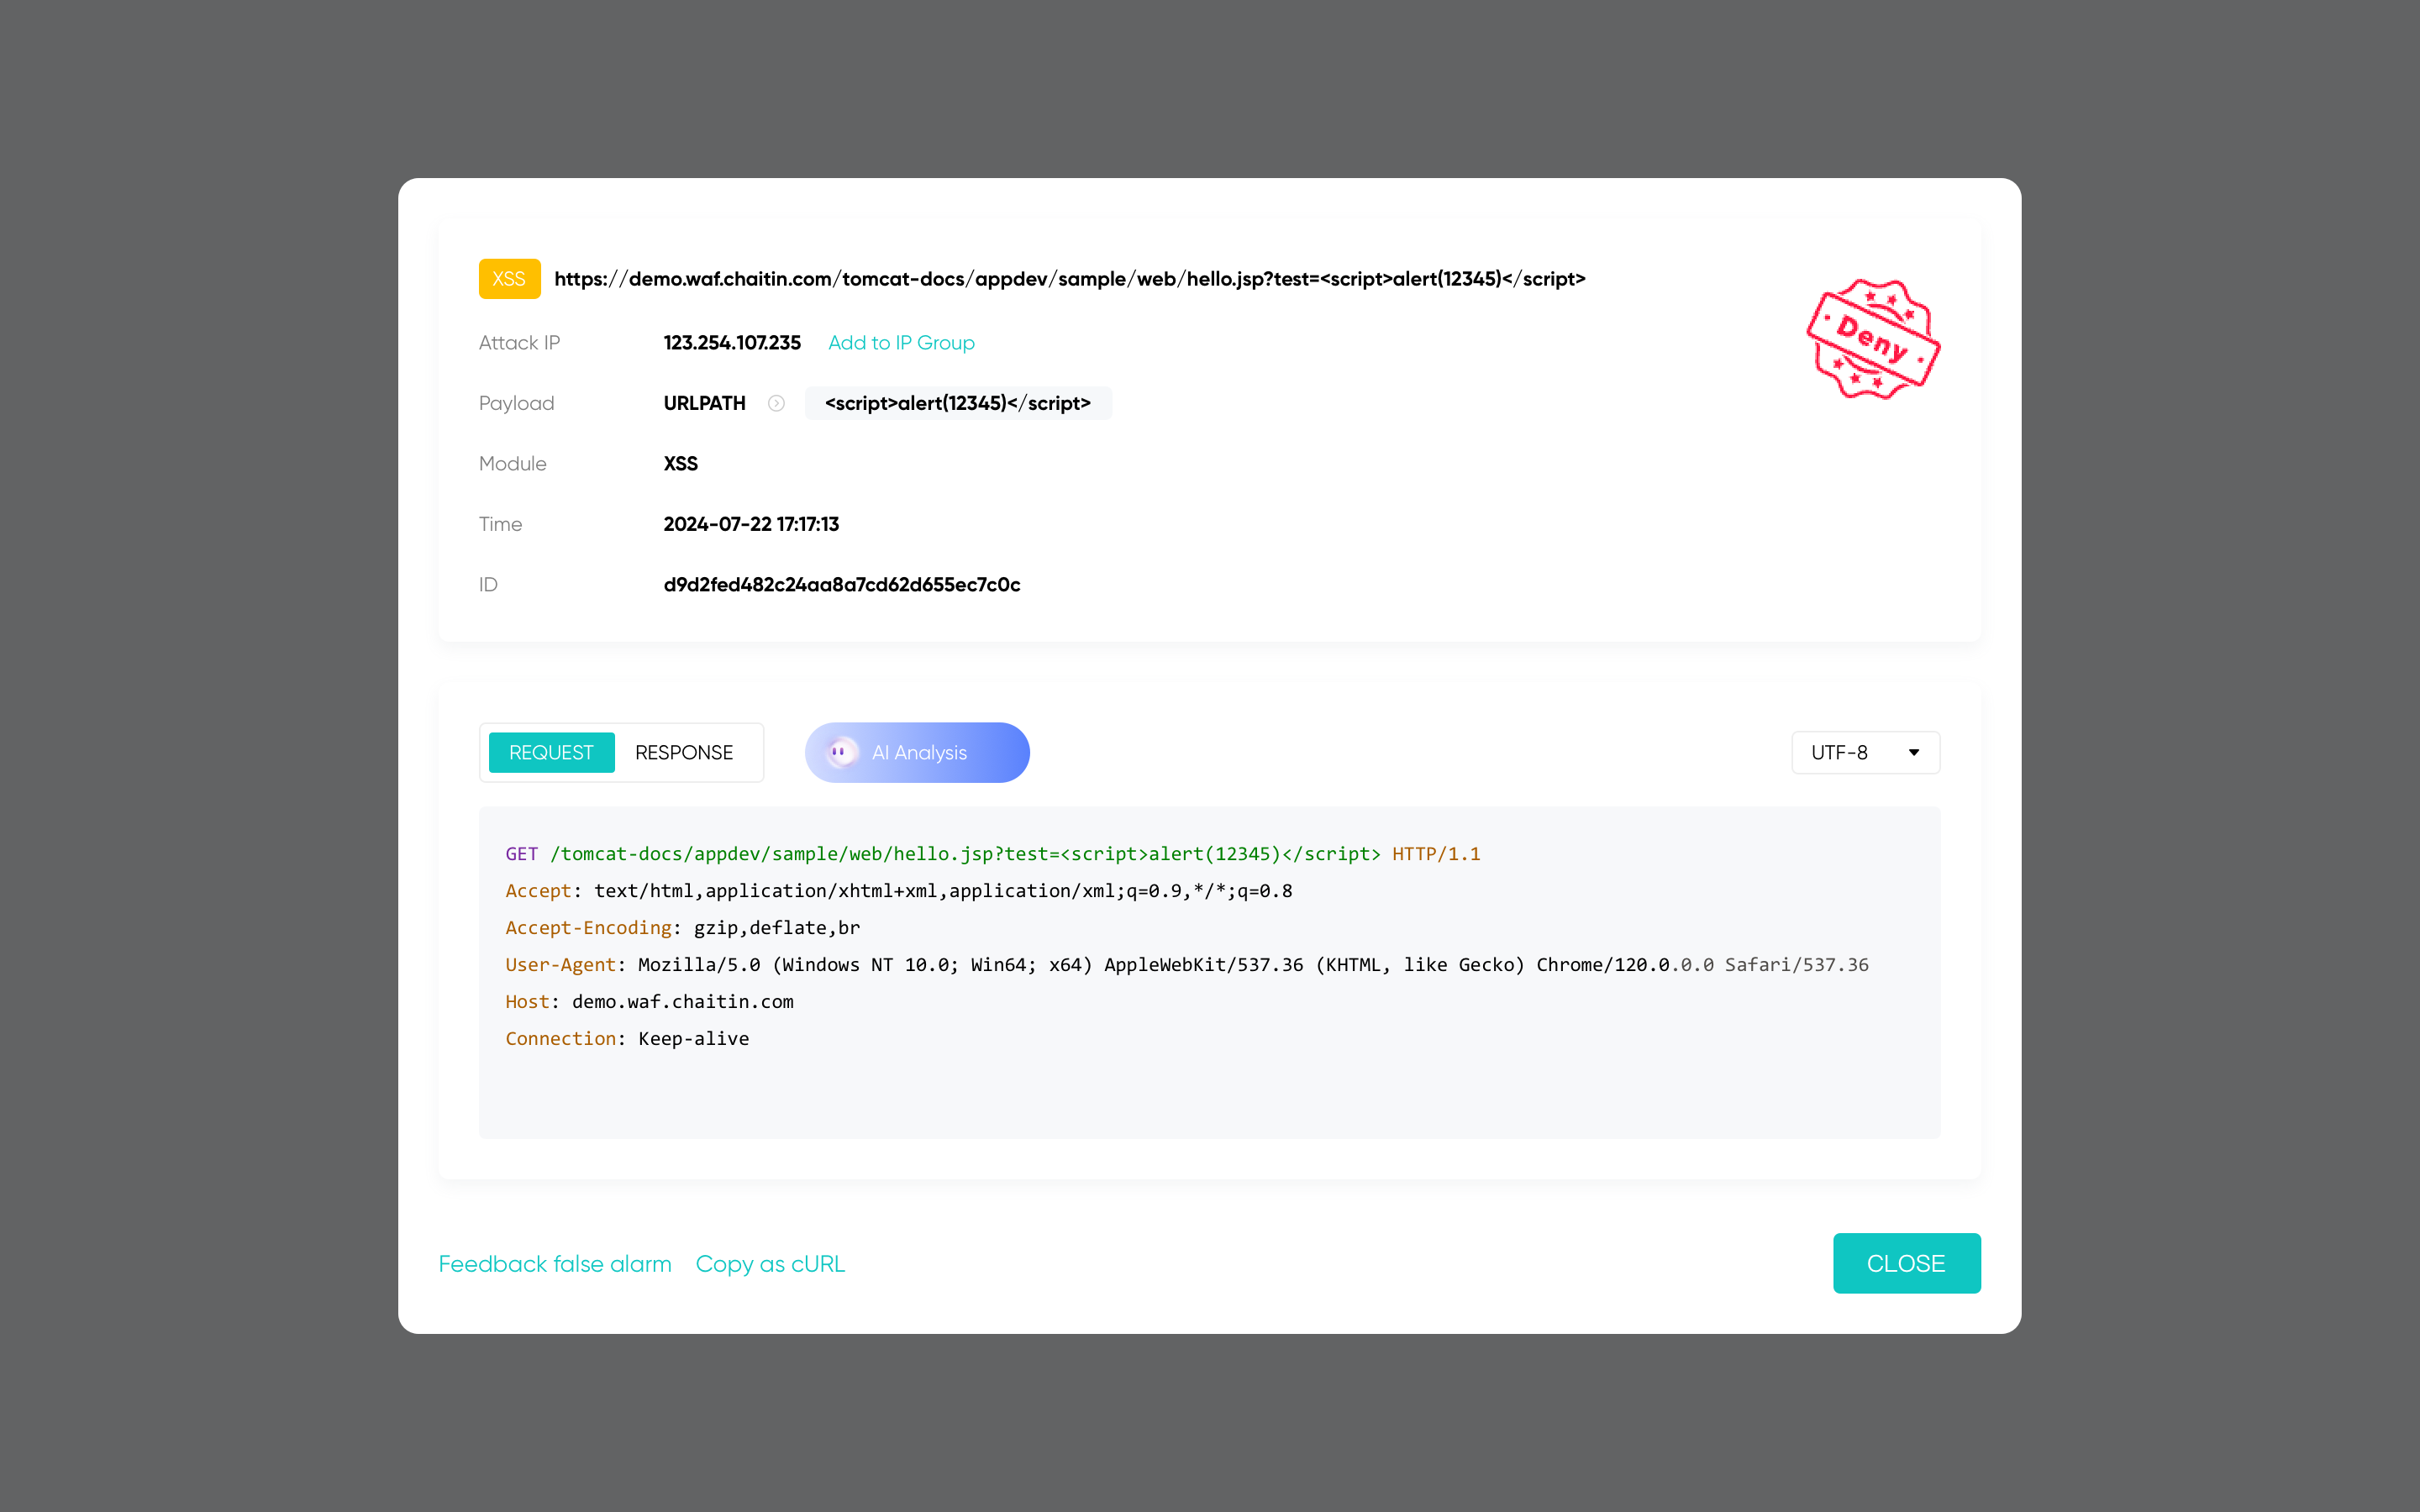 |
Obtén la Demo en Vivo
🔥 CARACTERÍSTICAS
La lista de las principales características es la siguiente:
Bloqueo de Ataques Web- Defiende contra todos los ataques web, como
inyección SQL,XSS,inyección de código,inyección de comandos del sistema operativo,inyección CRLF,XXE,SSRF,recorrido de rutasy demás.
- Defiende contra todos los ataques web, como
Limitación de Tasa- Defiende tus aplicaciones web contra
ataques DoS,intentos de fuerza bruta,picos de tráficoy otros tipos de abuso limitando el tráfico que excede los límites definidos.
- Defiende tus aplicaciones web contra
Desafío Anti-Bot- Desafíos anti-bot para proteger tu sitio web de
ataques de bots; se permitirá a los usuarios humanos, mientras que los rastreadores y bots serán bloqueados.
- Desafíos anti-bot para proteger tu sitio web de
Desafío de Autenticación- Cuando el desafío de autenticación está activado, los visitantes deben introducir la contraseña; de lo contrario, serán bloqueados.
Protección Dinámica- Cuando la protección dinámica está activada, los códigos html y js de tu servidor web se cifrarán dinámicamente en cada visita.