
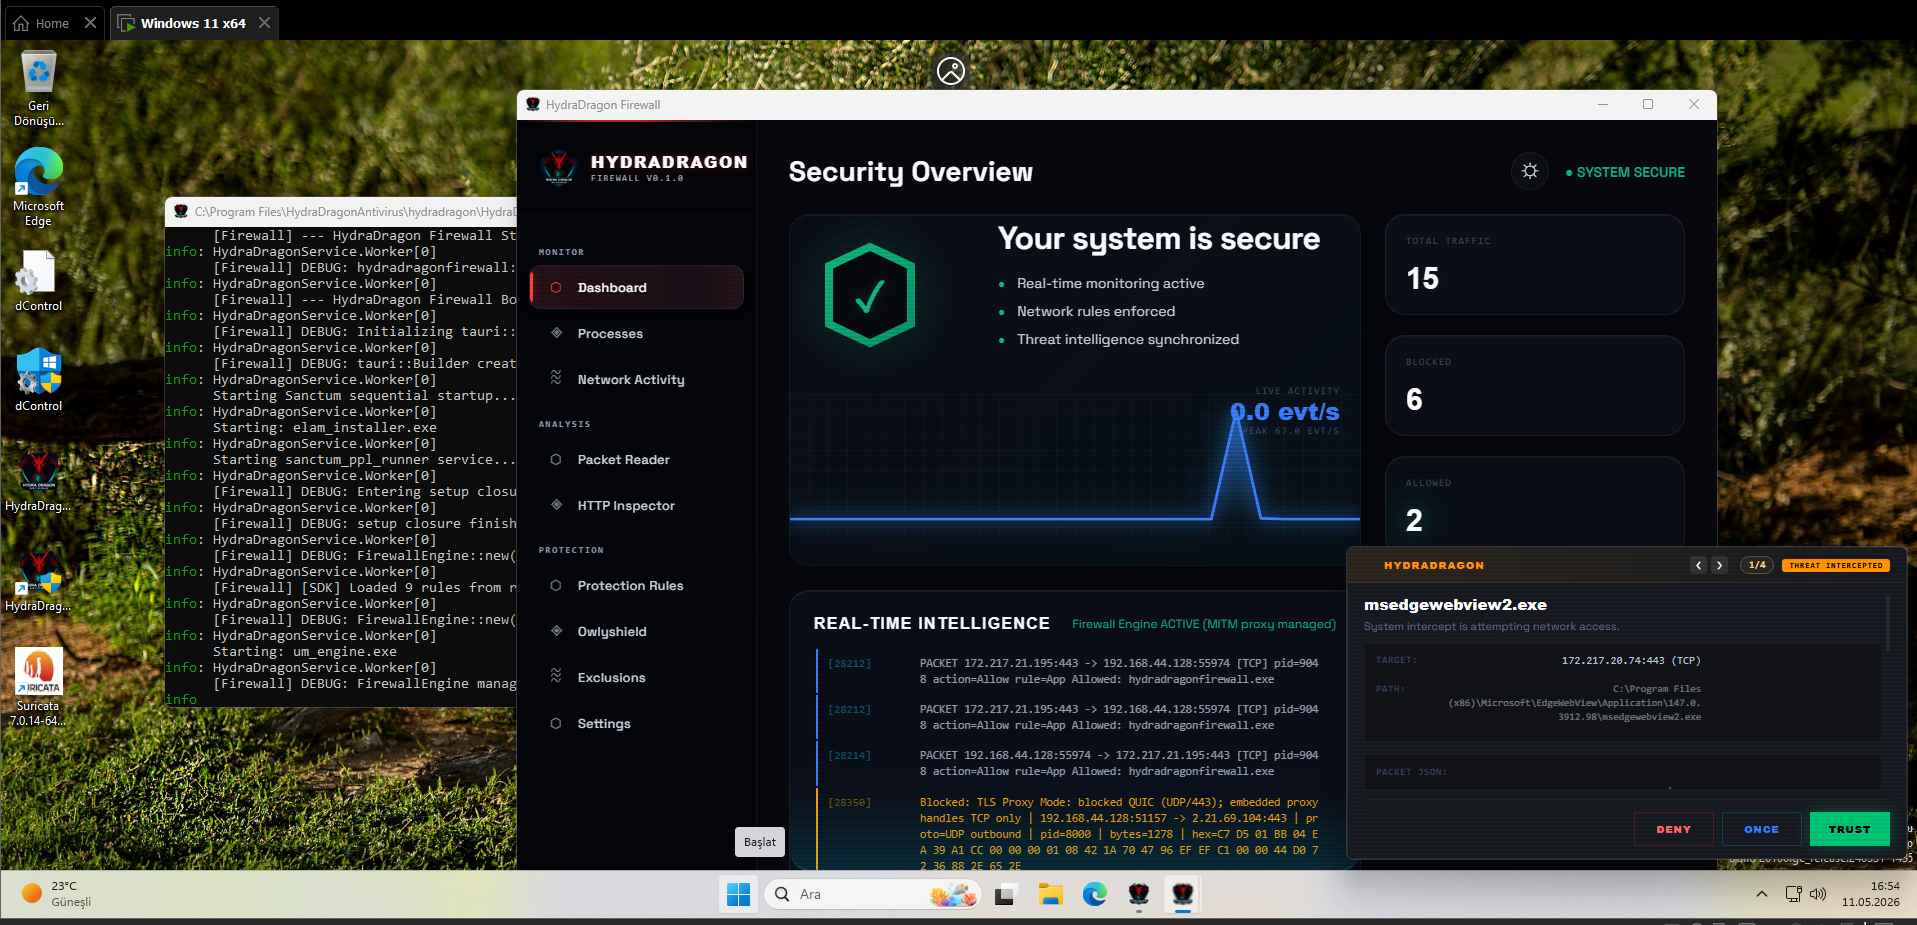
HydraDragonAntivirus openedr-v2-release-portable-9
Análisis dinámico y estático con Análisis de Malware en Tiempo Real con Antivirus para Windows, incluyendo XDR de código abierto (3 proyectos EDR), ClamAV, YARA-X, IA de aprendizaje automático, análisis de comportamiento, Unpacker, Deobfuscator, Decompiler, firmas de sitios web, Ghidra, Suricata, Sigma, Kernel, protección basada en Hypervisior y mucho más de lo que puedas imaginar.
Hydra Dragon Antivirus
ADVERTENCIA: Aquí hay documentación muy desactualizada, pero la conservo como referencia.
Aparte de OpenEDR, MBRFilter, Sanctum, etc., los directorios están completamente obsoletos por rendimiento.
📚 Para documentación detallada, diagramas de arquitectura y guías de componentes, visita nuestra Wiki del Proyecto.
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
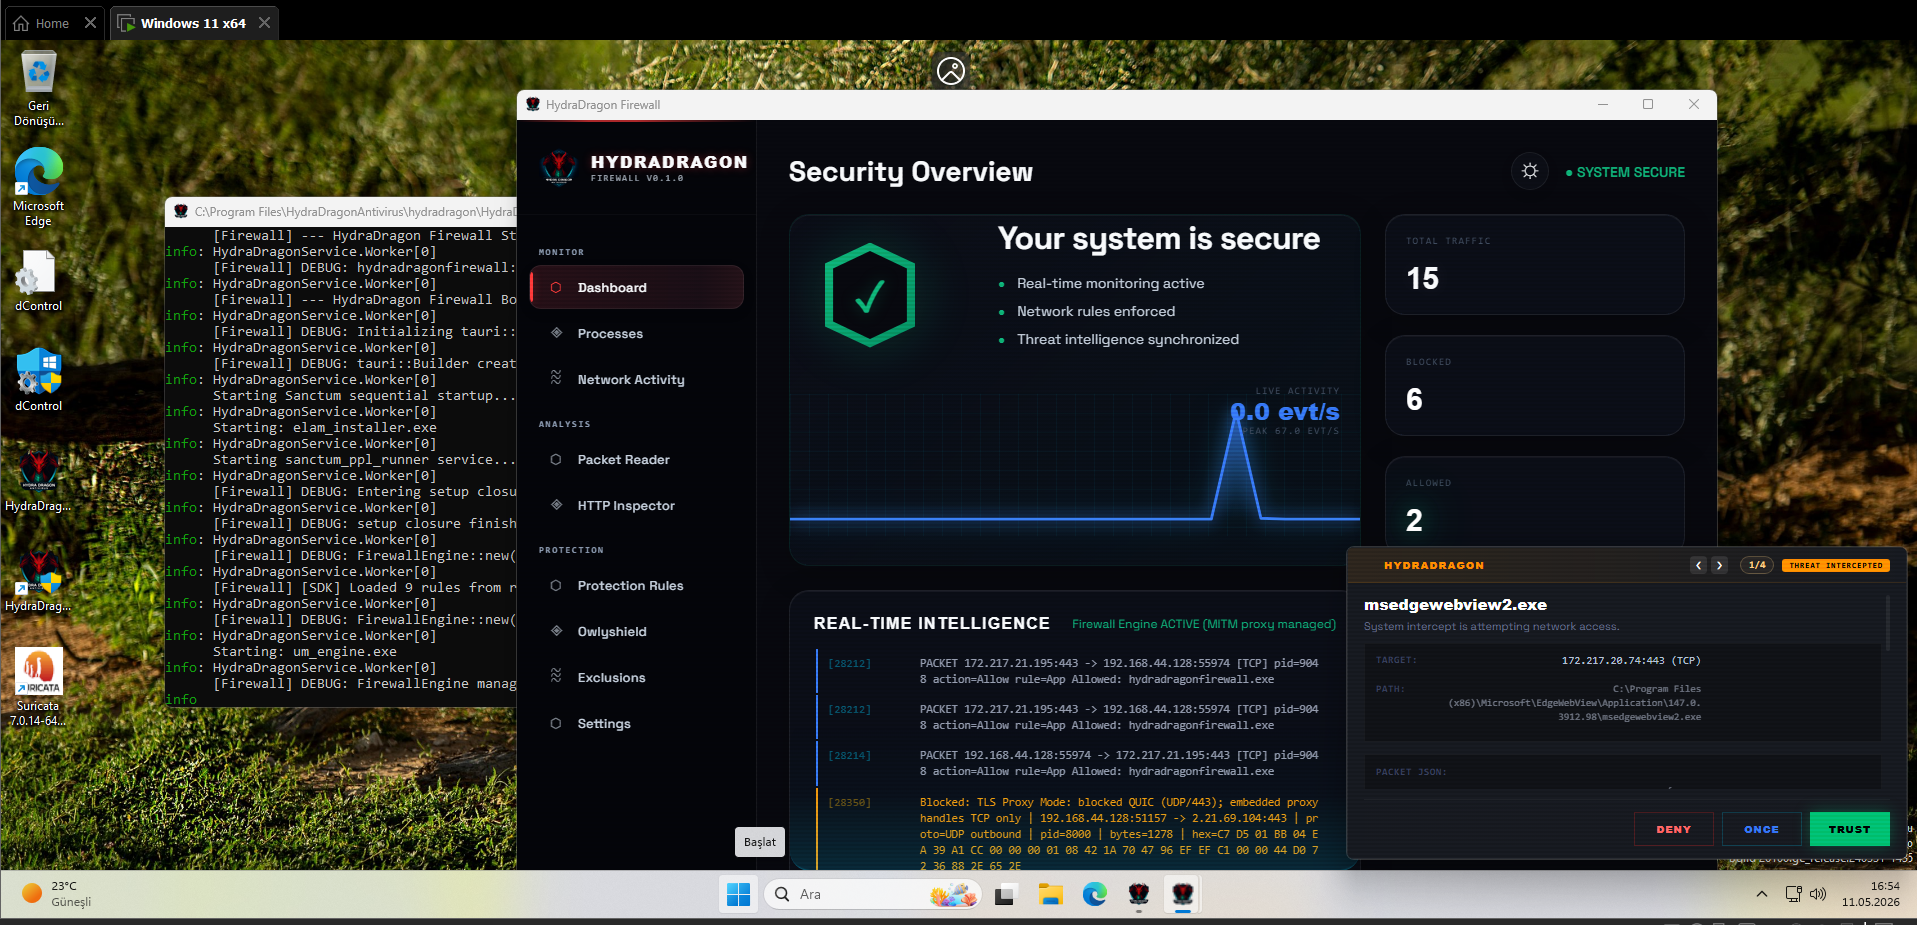
ADVERTENCIA: DESARROLLO ACTIVO EN CURSO
Este proyecto no está listo para producción. Deben esperarse cambios disruptivos, errores y funcionalidades incompletas.
⚠️ AVISO: Este repositorio está destinado estrictamente a ANALISTAS DE MALWARE EXPERTOS e INVESTIGADORES DE SEGURIDAD. Contiene componentes de bajo nivel del sistema y controladores de seguridad experimentales que requieren conocimientos profesionales para manejarlos de forma segura.
[!CAUTION]
🛑 RESPONSABILIDAD DEL USUARIO Y LIMITACIONES DE PROTECCIÓN
HydraDragon está diseñado para proteger contra amenazas automatizadas maliciosas, no contra errores humanos o modificaciones intencionales del sistema.
- Eliminación manual: El antivirus NO te impedirá ejecutar comandos como
rd C: /s /qo eliminar manualmente tus propios archivos. Reconoce que si tú (el Administrador) estás eliminando algo explícitamente, se trata de un error real del usuario y no de una intrusión de malware. El sistema está diseñado para permitir decisiones administrativas intencionales sin interferencias.- Mala configuración de controladores/sistema: El software no protege contra la instalación manual de controladores incompatibles o configuraciones incorrectas del sistema. Un "Inaccessible Boot Device" u otros fallos del sistema causados por ediciones manuales del registro o experimentos con controladores NO se consideran comportamiento de malware y no se bloquean.
- Naturaleza experimental: Eres responsable de cualquier pérdida de datos o inestabilidad del sistema causada por el uso de este software experimental. Prueba siempre primero en una Máquina Virtual (VM).
POC
- 🧹 Prueba el motor: Multron Win Cleaner ahora escanea con nuestro motor (servidor VirusKov / Multron), para que puedas probar las detecciones de HydraDragon allí.
- 📺 Vídeo de prueba de concepto (POC): https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
- ⚠️ Demo de GitHub Pages: https://hydradragonantivirus.github.io/HydraDragonAntivirus/
(Aviso: El despliegue de GitHub Pages está desactualizado y actualmente no funciona. El backend del servidor Multron, el panel de control, los protocolos WebSocket y los motores de detección están en rápido desarrollo activo y se actualizan constantemente, lo que provoca que el sitio estático de GitHub Pages esté desincronizado.)
Firmas de analista
Las firmas de analista utilizadas por el servidor VirusKov / Multron (analyst_signatures/: reglas HydraDragonSig, YARA y ClamAV escritas durante el análisis manual) no se publican en este repositorio por ahora. Cambian constantemente a medida que se revisan nuevas muestras, por lo que una instantánea pública quedaría desactualizada casi de inmediato.
Si las necesitas, pregúntanos (consulta Contacto) y te enviaremos una copia tal como esté en ese momento, con el entendimiento de que no será la versión actual.
Proyecto de una sola persona
- HydraDragon es un proyecto independiente de antivirus/EDR de código abierto con tres años de desarrollo, creado principalmente por un solo desarrollador.
TODO
- Añadir HydraDragonIDE al proyecto (analizador estático).
- Eliminar Npcap, ya que no es realmente de código abierto, y reemplazarlo por una compilación personalizada de Suricata.
Acerca de las características del proyecto
- Dije esto hace aproximadamente un mes: NOTA: Este proyecto se está volviendo mucho más complejo de lo que crees, así que me cambié a Android para unirme a AV-Test y convertirme en el primer antivirus de código abierto que se unirá a pruebas profesionales: https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- Luego esta ACTUALIZACIÓN: estaba planeando usar solo las mejores firmas y eliminar gran parte del antivirus basado en análisis dinámico, dejando solo Owlyshield + OpenEDR + Firewall, porque en el mundo real necesitamos centrarnos en la protección en tiempo real sin firmas pesadas.
- Así que esto va a ser una tarea muy compleja una vez más. Buena suerte para mí.
Compatibilidad con PCs
-
Soporte de plataforma: Este proyecto es estrictamente para Windows x86-64 únicamente. aarch64 y otras arquitecturas no son compatibles.
-
Aviso de compatibilidad con el sistema operativo Windows (Sanctum / Alt Syscalls):
[!WARNING] ¡Windows 10 y Windows 11 23H2 NO son compatibles con el controlador de kernel de Sanctum!
Las Alt Syscalls y el monitor de kernel de Sanctum dependen de estructuras y offsets internos del kernel de Windows (0x1d8,0x7d0,0x77,PspServiceDescriptorGroupTable) que están estrictamente codificados para Windows 11 24H2 (Build 26100+).
Windows 10 (todas las compilaciones) y Windows 11 23H2 / 22H2 (Build 22621/22631) carecen de estos offsets y estructuras de despacho exactos. Ejecutar los componentes de kernel de Sanctum en estas compilaciones anteriores del sistema operativo provocará errores de no compatibilidad o fallos del kernel. Se requiere estrictamente Windows 11 24H2. -
Este instalador está diseñado para usarse en PCs con Windows limpias o recién formateadas.