
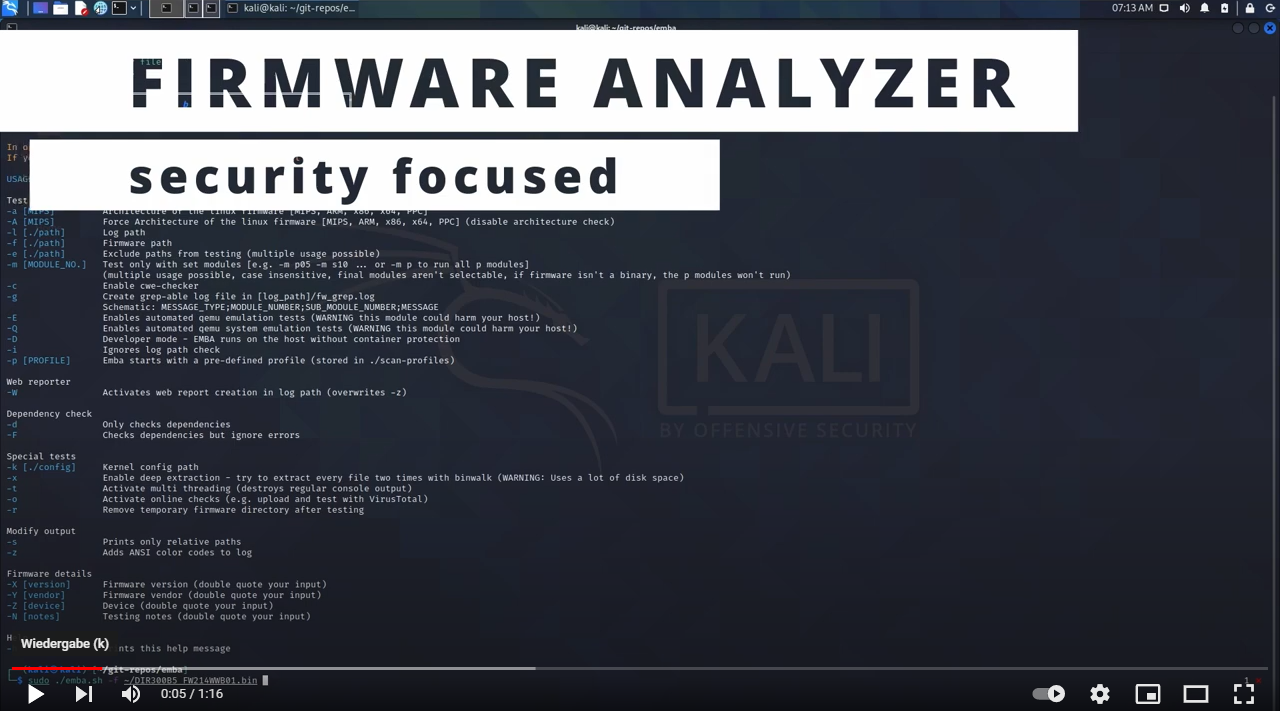
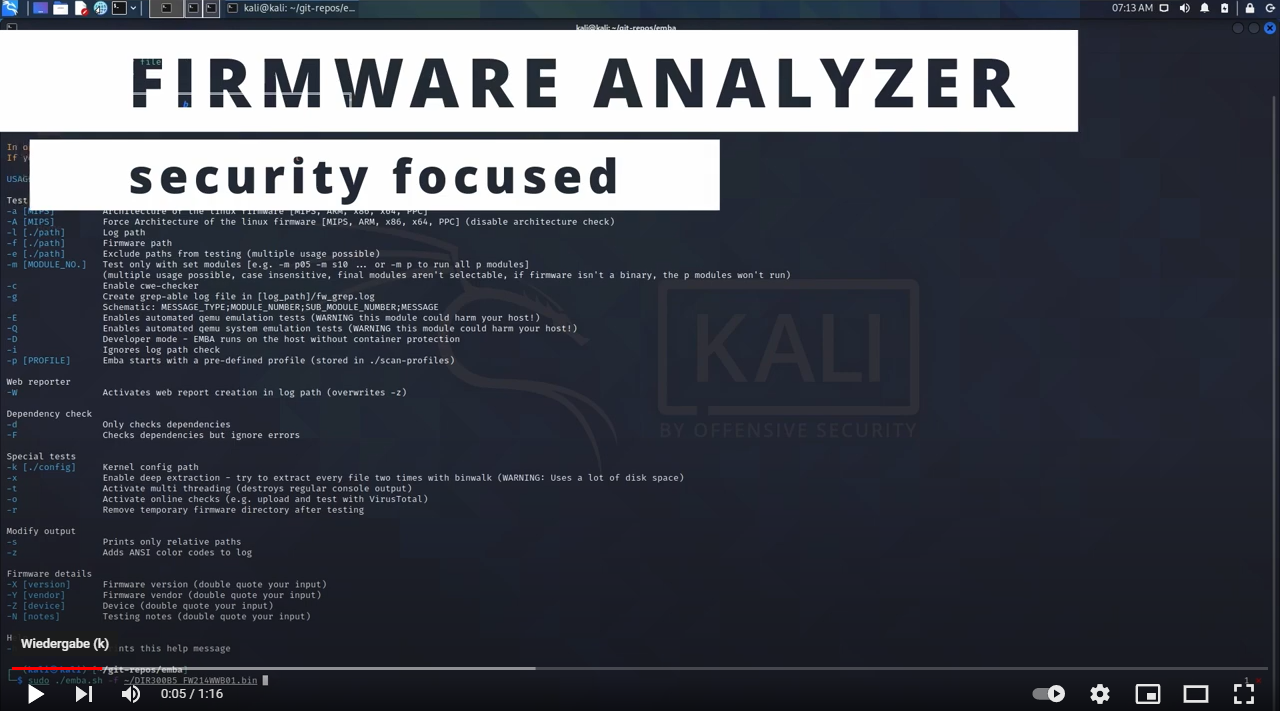
emba v2.0.4-summer_edition
EMBA - El analizador de seguridad de firmware


EMBA
El analizador de seguridad para firmware de dispositivos embebidos
EMBA está diseñado como la herramienta central de análisis de firmware y SBOM para pentesters, equipos de seguridad de producto, desarrolladores y responsables de producto. Soporta el proceso completo de análisis de seguridad comenzando con la extracción del firmware, realizando análisis estático y análisis dinámico mediante emulación, construyendo el SBOM y finalmente generando un informe de vulnerabilidades basado en web. EMBA descubre automáticamente posibles puntos débiles y vulnerabilidades en el firmware. Ejemplos son binarios inseguros, componentes de software antiguos y desactualizados, scripts potencialmente vulnerables o contraseñas embebidas en el código. EMBA es una herramienta de línea de comandos con la posibilidad de generar un informe web fácil de usar para su posterior análisis.
EMBA asiste a los pentesters, equipos de seguridad de producto y desarrolladores en la identificación de puntos débiles y vulnerabilidades en la imagen de firmware. EMBA proporciona tanta información como sea posible sobre el firmware, de modo que el tester pueda decidir las áreas de enfoque y sea responsable de verificar e interpretar los resultados.
Últimas noticias
- EMBA v2.0.4 - edición de verano
- Informe de demostración de EMBA disponible
- Feliz sexto cumpleaños EMBA
- Consulta la posibilidad de apoyar a EMBA en ko-fi
- Black Hat Arsenal - demo de EMBArk - USA 2026
- Black Hat Arsenal - laboratorio EMBA - USA 2026
- Grabación de la charla de TROOPERS25 "SBOMs the right way" disponible
- El libro de EMBA está disponible
- La nueva tienda de merchandising de EMBA está en línea - consulta tu merchandising ahora
- EMBArk v0.3 - We are TROOPERS
- EMBA alcanzó el siguiente hito. 3000 estrellas en GitHub conseguidas.
- FLOSS Weekly Episodio 802: EMBA – Layers Upon Layers Of Bash
- Artículo de EMBA en Medium disponible
- Grabación de BsidesLV disponible
- Grabación de la sesión de Black Hat EU 2022 Arsenal disponible
- EMBA ahora forma parte de la OWASP Firmware Security Testing Methodology
Enlaces a la wiki para información más detallada
Instalación
Antes de ejecutar EMBA asegúrate de haber instalado todas las dependencias con el script de instalación y de cumplir los requisitos previos
git clone https://github.com/e-m-b-a/emba.git
cd emba
sudo ./installer.sh -d
Inicio rápido con el perfil de escaneo predeterminado:
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan.emba
Inicio rápido con el perfil SBOM predeterminado:
Para más detalles sobre las capacidades SBOM de EMBA consulta la wiki
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-sbom.emba
Inicio rápido con el perfil de escaneo de emulación de sistema:
Para más detalles sobre el motor de emulación de sistema de EMBA consulta la wiki.
sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan-emulation.emba
EMBA soporta múltiples opciones de prueba y generación de informes. Para más detalles consulta la wiki.
Participa
El IoT está creciendo, el desarrollo continúa y hay muchas características nuevas que queremos añadir. Aceptamos pull requests e issues en GitHub. Consulta también la documentación de CONTRIBUTING y CONTRIBUTORS para más detalles sobre cómo formar parte de la comunidad EMBA.
Equipo
Patrocina EMBA y EMBArk:
¡El entorno EMBA es libre y de código abierto!
Dedicamos mucho tiempo y energía a estas herramientas y a la investigación relacionada para hacerlo posible. ¡Ahora es posible que contribuyas como patrocinador!
Si te gusta EMBA tienes la oportunidad de apoyar el desarrollo futuro convirtiéndote en Patrocinador
Gracias ❤️ Conviértete en Patrocinador
También puedes invitarnos a una cerveza aquí ❤️ Buy me a coffee
Para mostrar tu amor por EMBA con camisetas bonitas u otro merchandising puedes consultar nuestra Spreadshop
EMBA - escaneo de seguridad de firmware en su máxima expresión