
 #1
Herramientas automatizadas para detectar fallos comunes en aplicaciones web (ej. XSS, SQLi).
Recomendado por Kitploit
 evilsocket/altair
Escáner de vulnerabilidades web modular con motor de detección basado en plantillas para pruebas automatizadas de XSS, SQLi, LFI, RFI y…
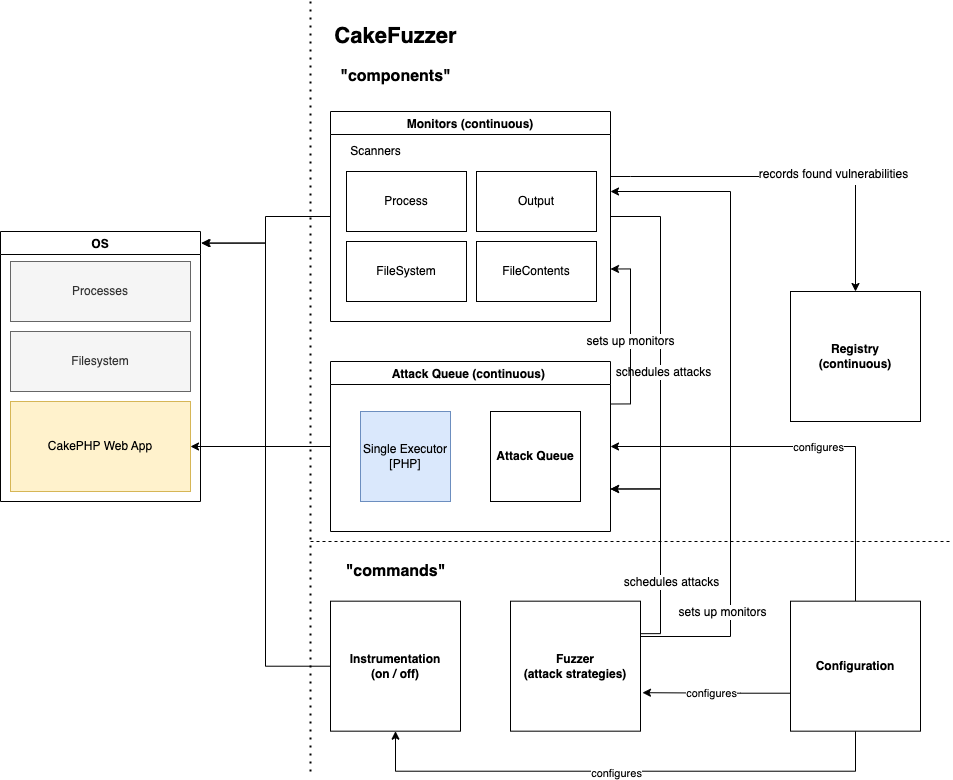 zigrin-security/cakefuzzer
Cake Fuzzer es un proyecto diseñado para ayudar a descubrir vulnerabilidades de forma automática y continua en aplicaciones web creadas basadas en…
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE chain — PoC exploit + defensive audit tool + nuclei template
 yehia-mamdouh/xssya
XSSYA (Escáner de Cross Site Scripting y Confirmación de Vulnerabilidades)
 0xdexter0us/log4j-scanner
Extensión de Burp para escanear la vulnerabilidad Log4Shell (CVE-2021-44228) pre y post autenticación.
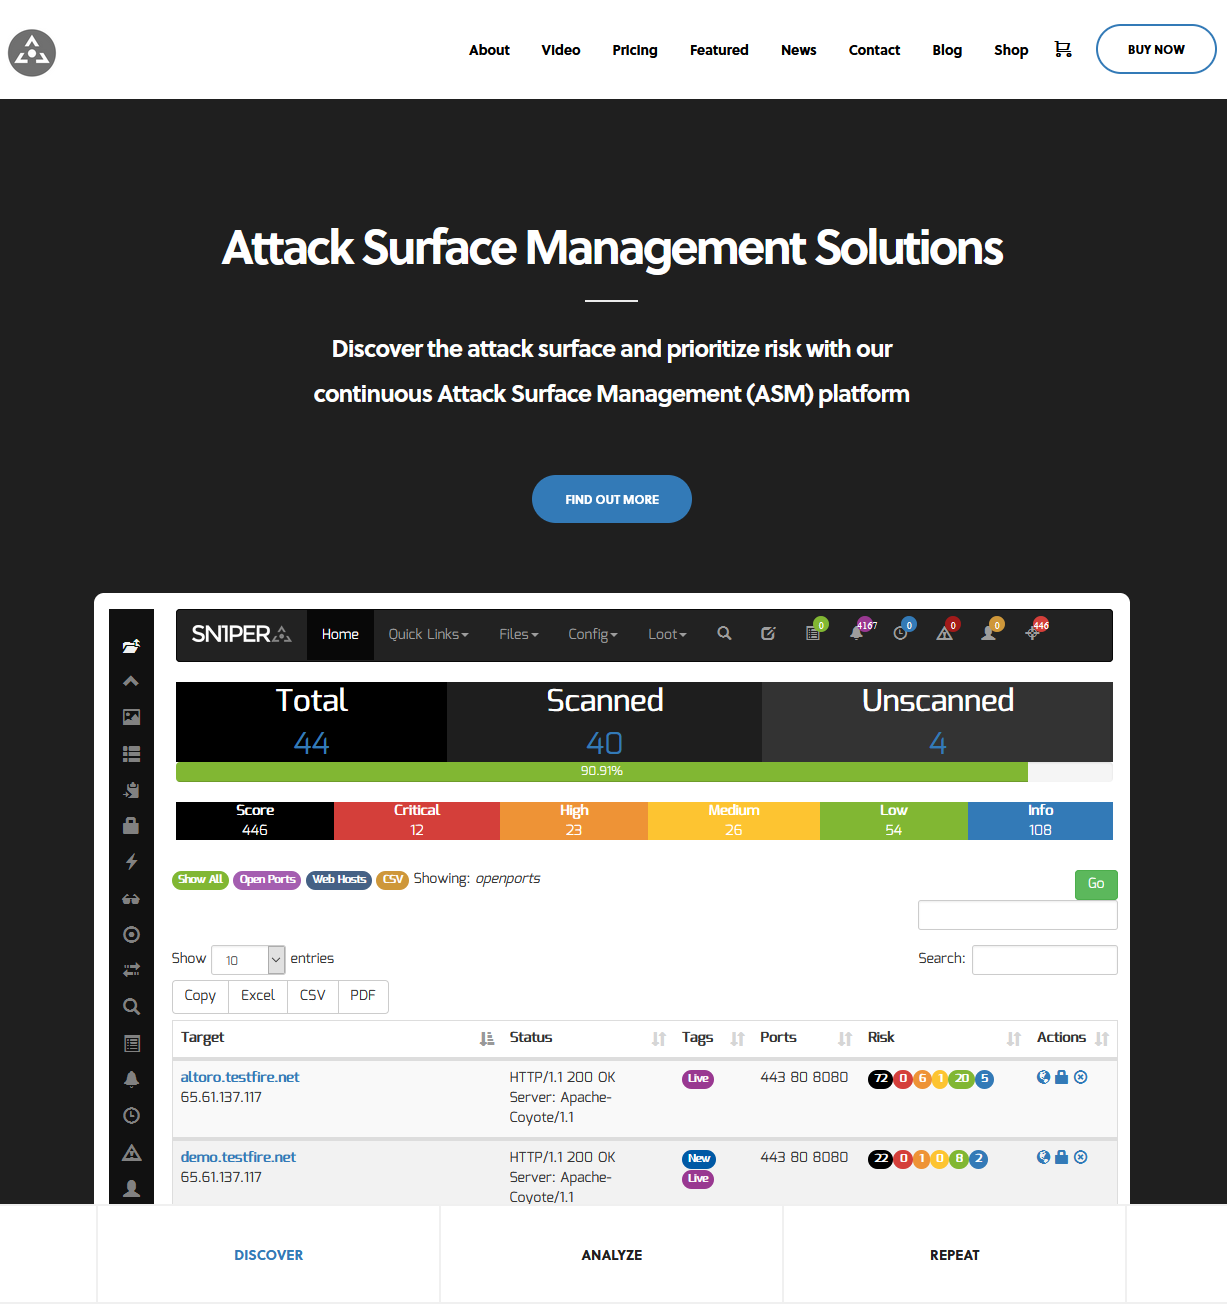 1n3/attacksurfacemanagement
Descubra la superficie de ataque y priorice los riesgos con nuestra plataforma continua de Gestión de Superficie de Ataque (ASM) - Sn1per…
 nccgroup/webfeet
Web Filter External Enumeration Tool (WebFEET)
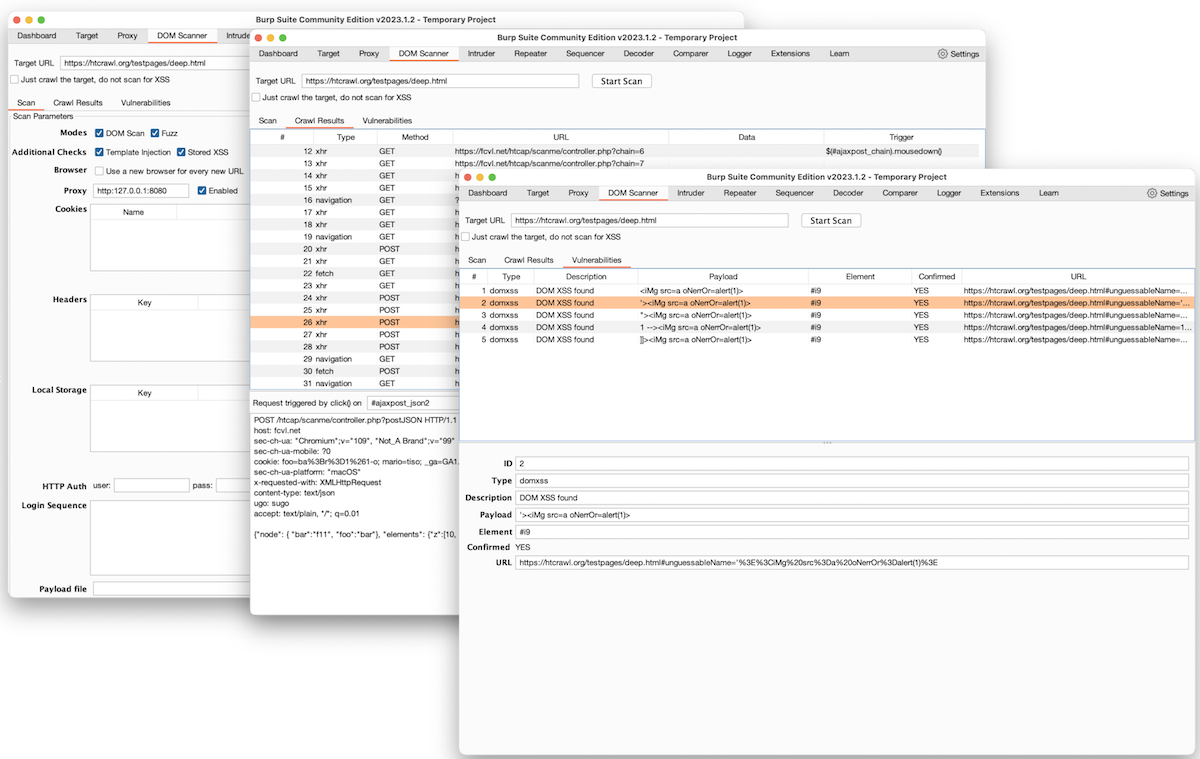 fcavallarin/burp-dom-scanner
Extensión de Burp Suite para escanear y rastrear Single Page Applications
 jas502n/burpsuite_pro_v1.7.37
Plataforma integral de pruebas de seguridad de aplicaciones web que presenta un motor de escaneo avanzado, proxy de intercepción y detección…
 l4rm4nd/cve-2025-55182
Laboratorio basado en Docker para detectar y explotar CVE-2025-55182 (React2Shell RCE) en Next.js/React Server Components, con un entorno vulnerable…
 sobri3195/pegasus-pentest-arsenal
Un completo kit de herramientas de prueba de seguridad de aplicaciones web que combina 10 potentes funciones de prueba de penetración en una sola…
 piratesshield/apiharvester
La herramienta de ataque a API de un solo disparo: encuentra la URL de la API a partir de la raíz dada y simula los ataques automatizados
 tess-ss/recon-ninja
Recon-Ninja
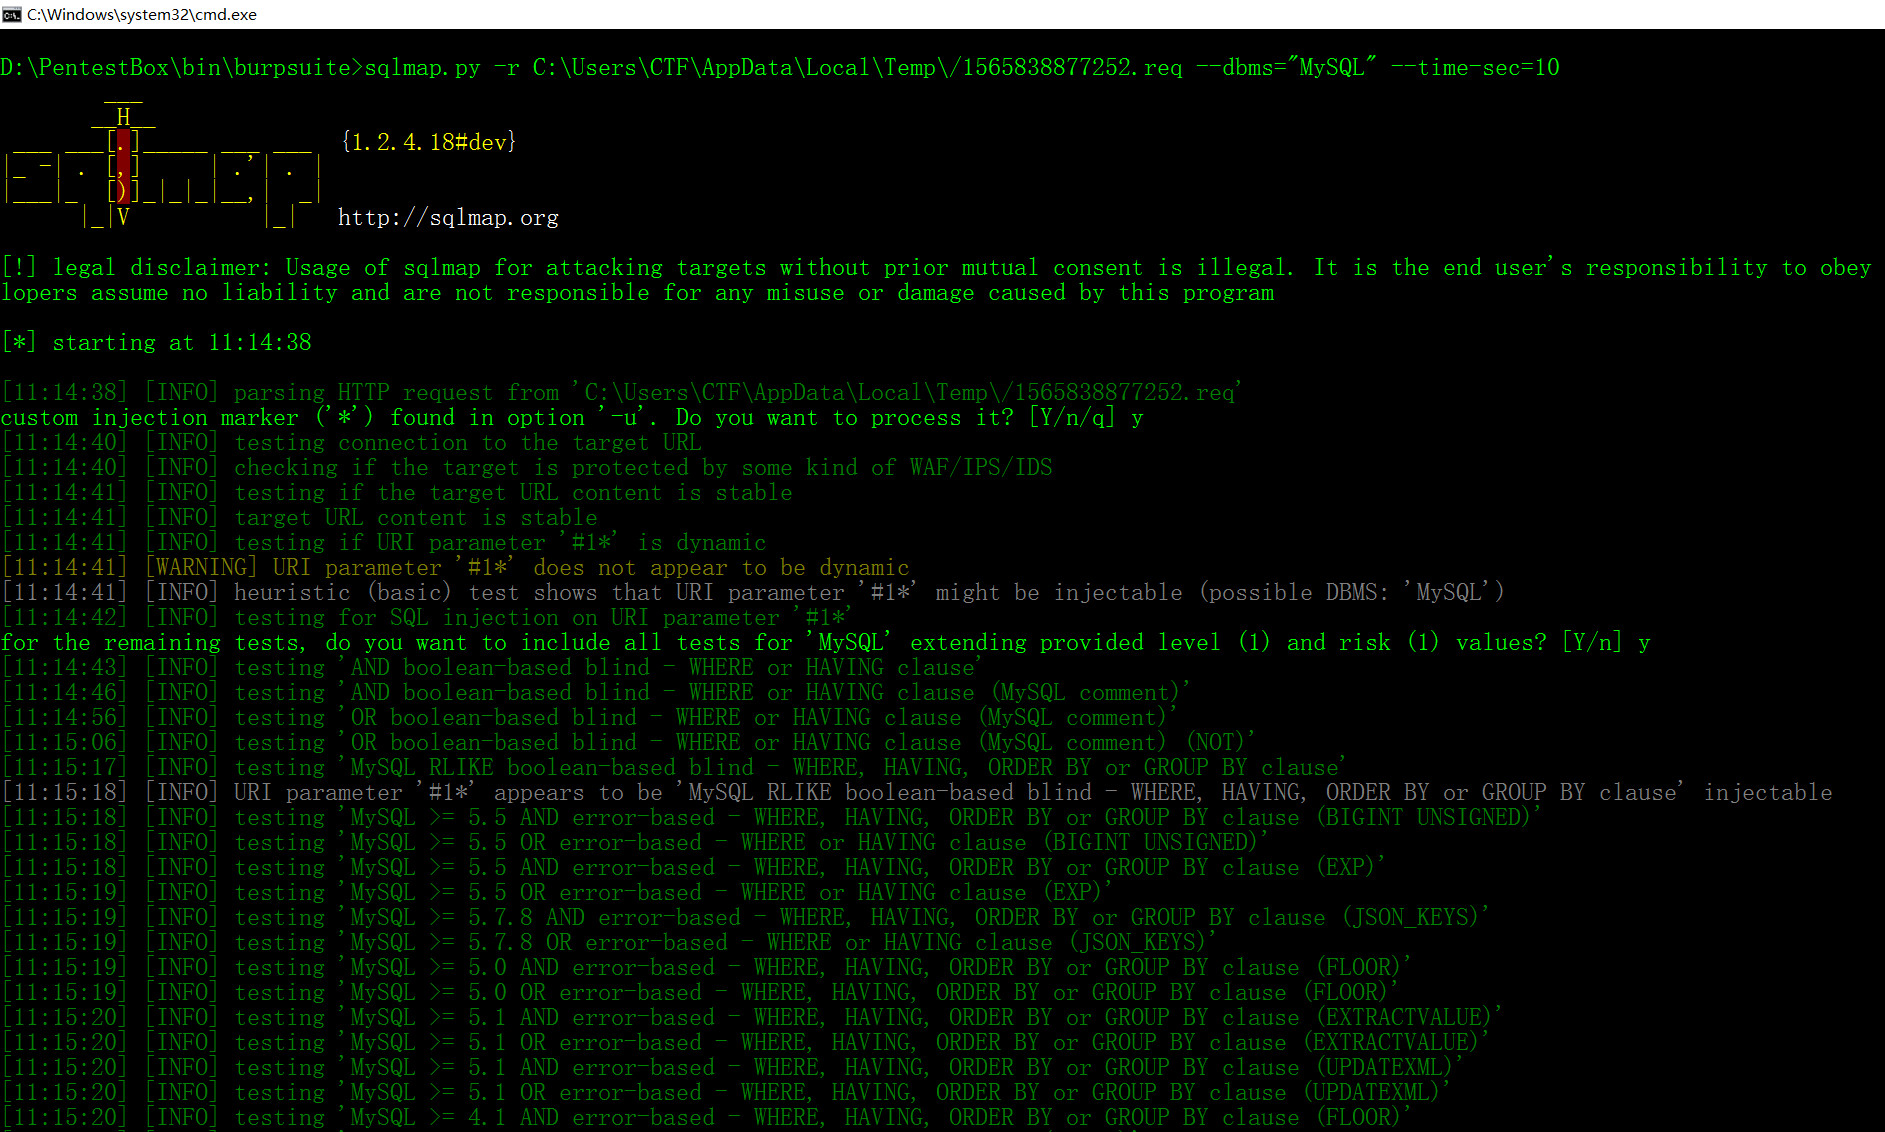 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 y0-kan/log4jshell-scan
Escáner de red interna para la vulnerabilidad RCE de log4j2 (CVE-2021-44228), que puede usarse para escanear vulnerabilidades sin acceso a internet,…
 vncert-cc/0dayex-checker
Comprobador de día cero de Microsoft Exchange Server (comprobador de parcheado virtual)
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
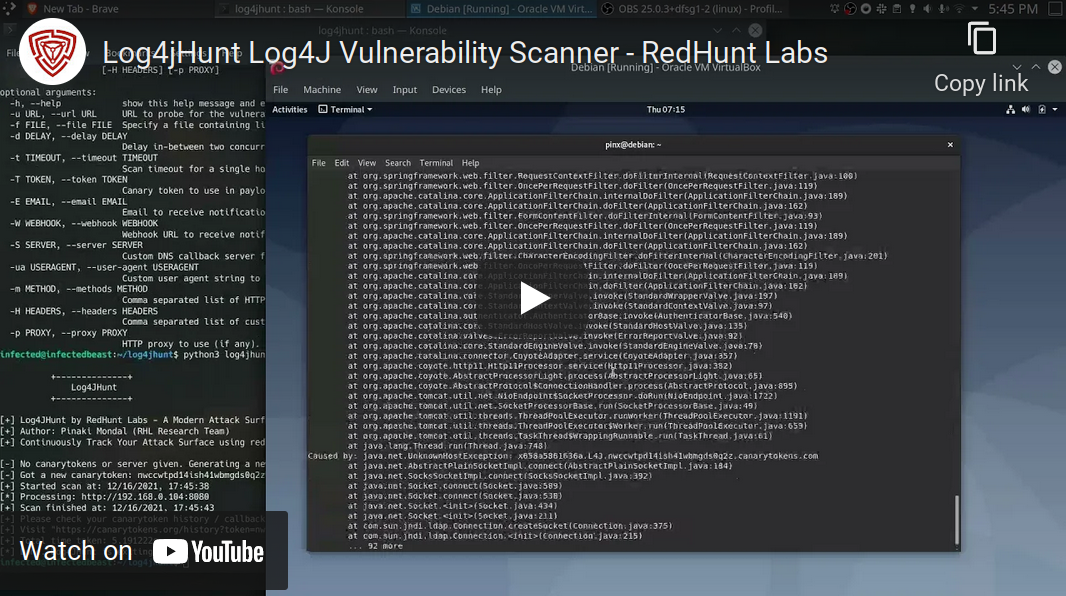 redhuntlabs/log4jhunt
Un escáner automatizado y confiable para la vulnerabilidad Log4Shell (CVE-2021-44228).








