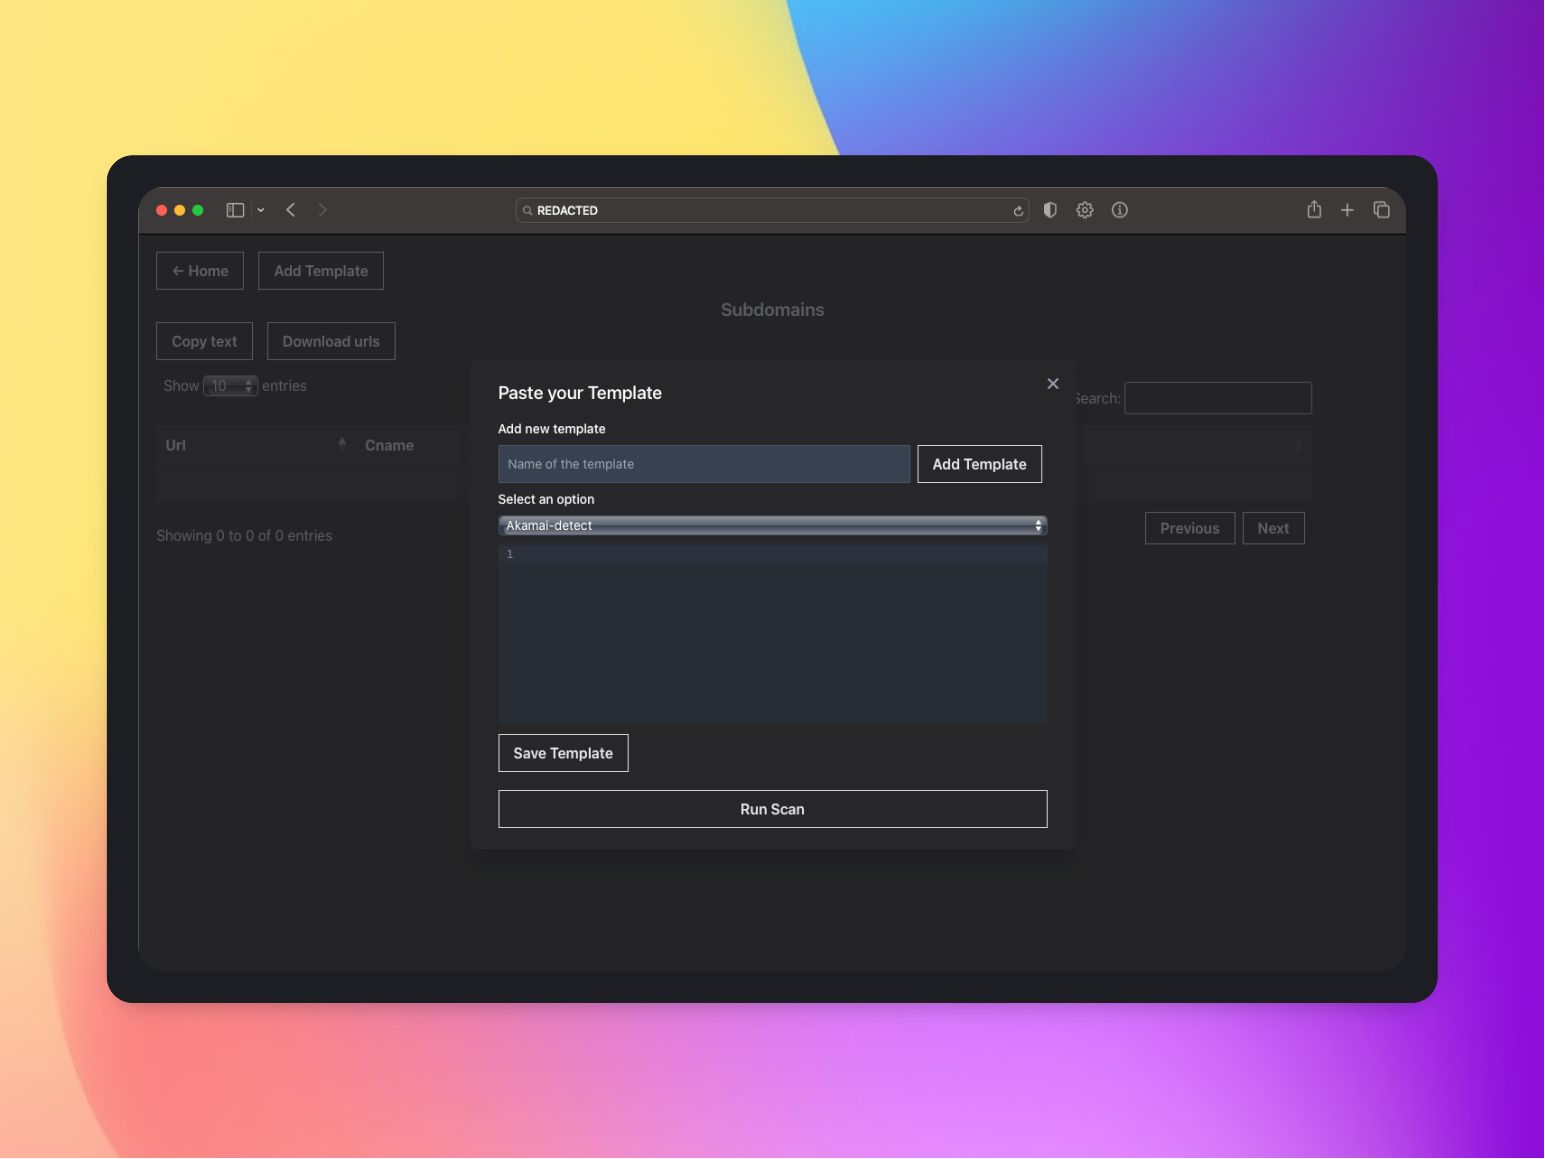

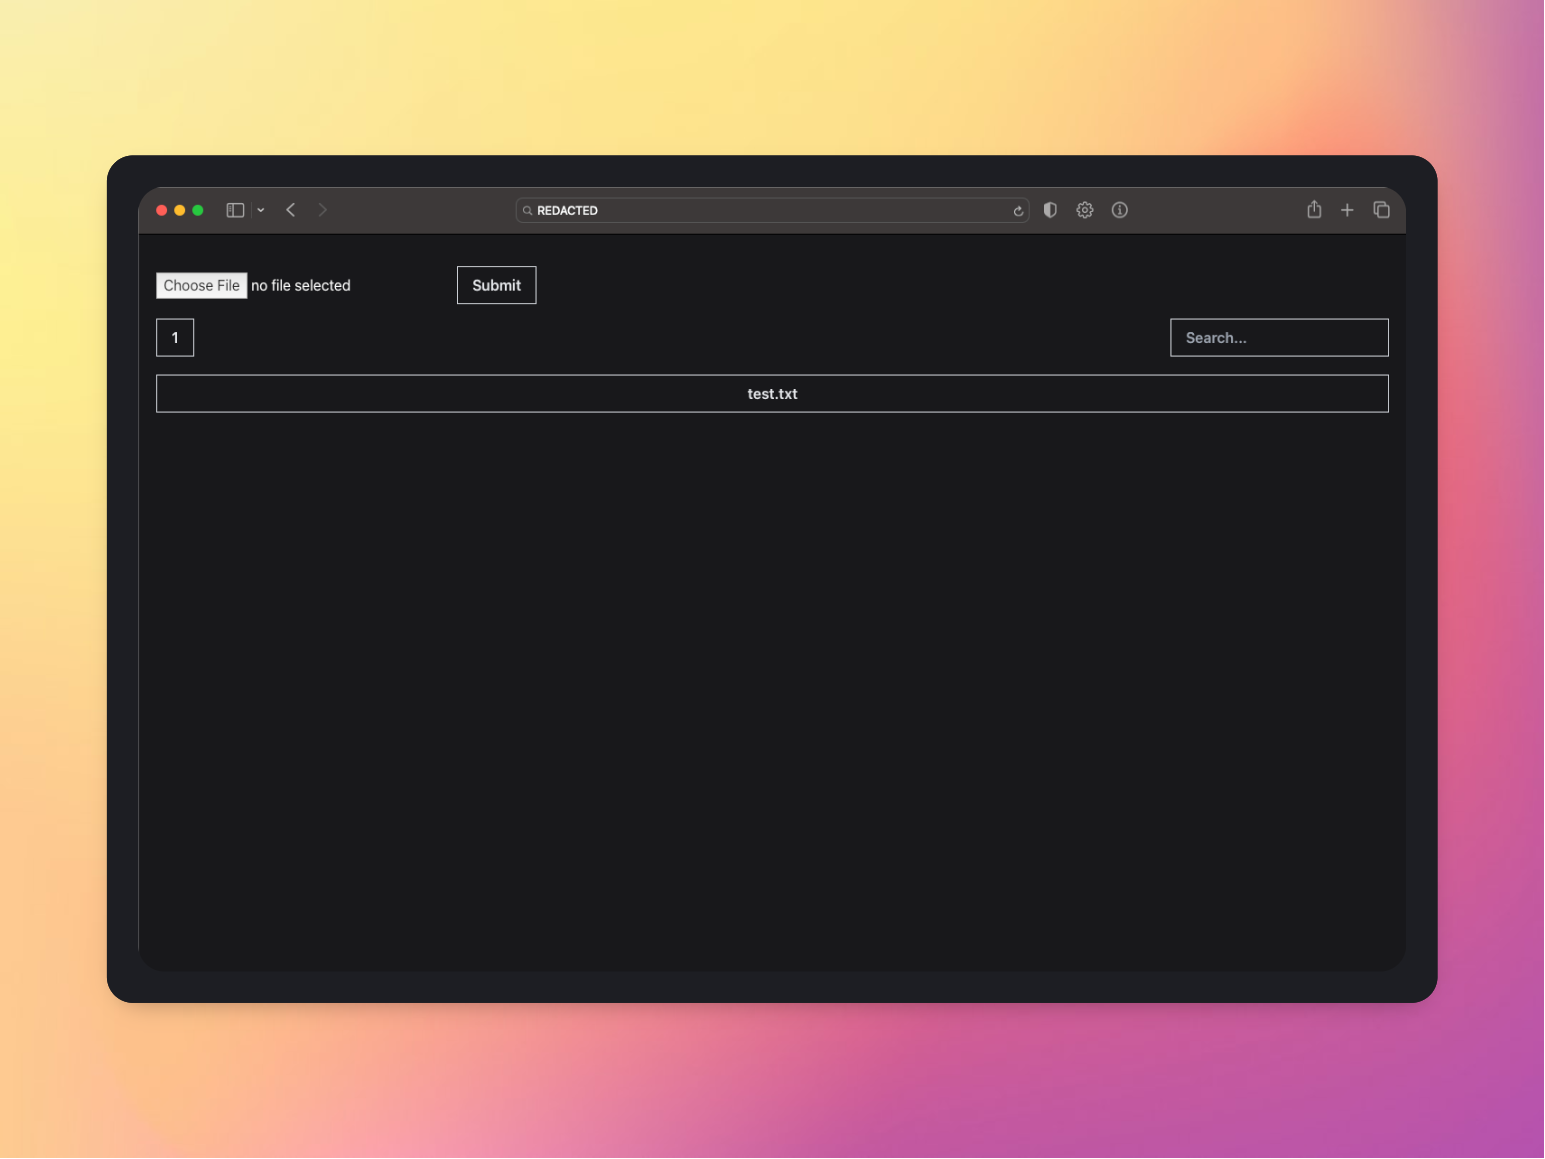
La herramienta es un repositorio de GitHub que proporciona una herramienta de reconocimiento que te permite subir el descubrimiento de tus dominios mediante una opción de carga. La herramienta utiliza HTTPX, una herramienta que escanea dominios vivos. La herramienta también tiene integrada una base de datos MongoDB Atlas, una base de datos basada en la nube que permite almacenar los datos de reconocimiento.
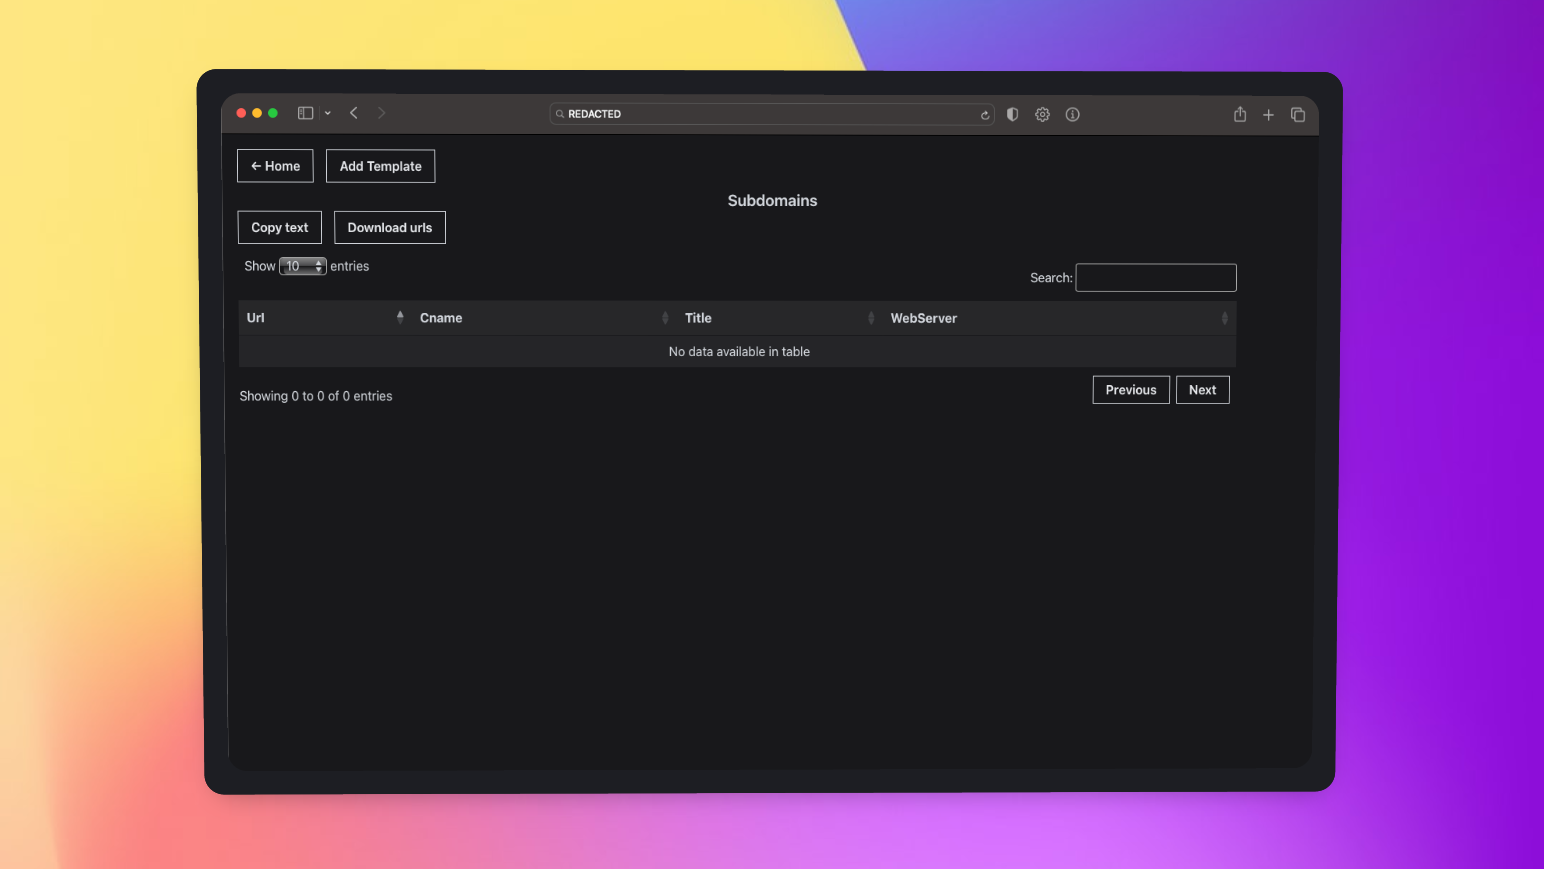
Los usuarios pueden interactuar con la herramienta a través de una interfaz de usuario (UI) que ofrece una vista buscable de los subdominios subidos. La interfaz también distingue el título y cname y proporciona una opción de búsqueda para navegar fácilmente por los datos subidos de subdominios.
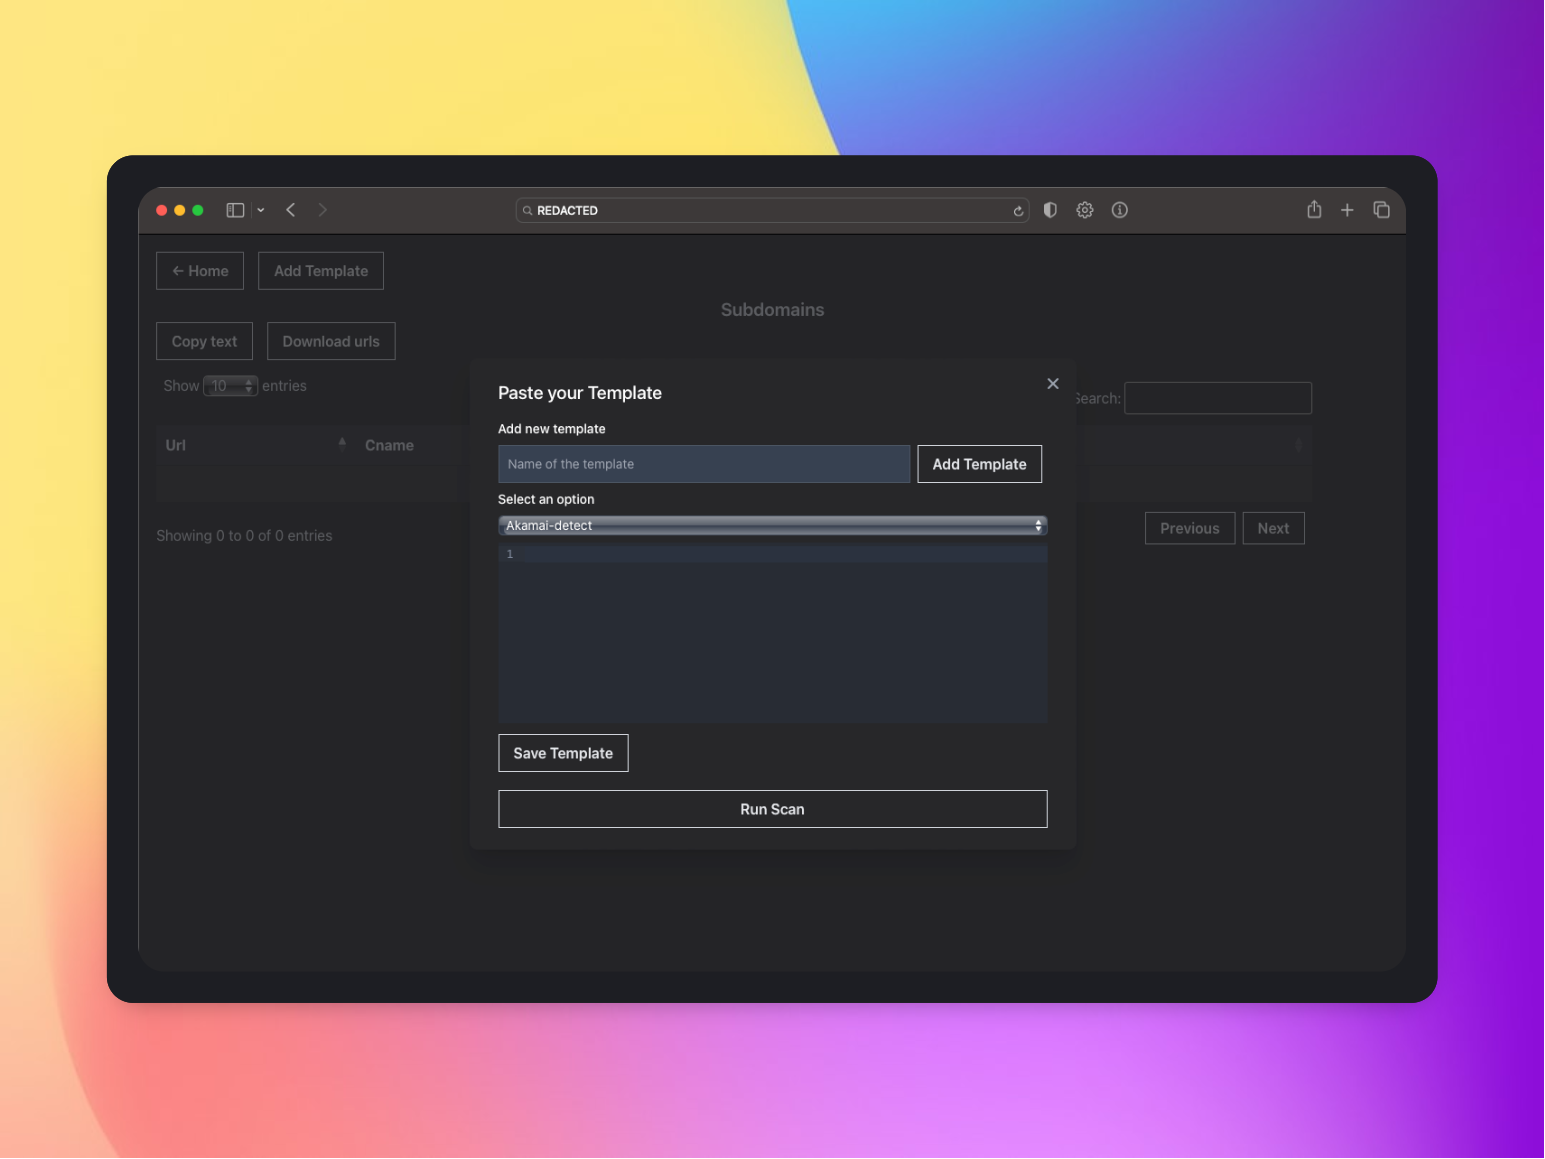
Además, la herramienta ofrece la posibilidad de ejecutar Nuclei en el backend a través de la interfaz. Nuclei es una herramienta que se utiliza para el escaneo de vulnerabilidades y se usa comúnmente junto con otras herramientas de reconocimiento. Los usuarios pueden recibir notificaciones por Discord cuando el escaneo de Nuclei se complete.
En general, tu herramienta proporciona una forma eficiente y efectiva de recopilar y almacenar datos de reconocimiento, así como de buscar y navegar fácilmente por los datos recopilados a través de una interfaz fácil de usar. La integración de Nuclei y las notificaciones de Discord también añade valor a la herramienta al proporcionar capacidades de escaneo adicionales y notificaciones sencillas de los escaneos completados.
Asegúrate de tener GO lang instalado. Visita https://go.dev/doc/install para obtener una referencia.
Asegúrate de instalar Nuclei y HTTPX
Ve a https://www.mongodb.com/atlas/database y crea una cuenta. Puedes elegir entre una cuenta gratuita o de pago según tus necesidades. Una vez que hayas creado tu cuenta, puede resultarte útil instalar la aplicación de interfaz de usuario, MongoDB Compass, desde https://www.mongodb.com/try/download/compass. Esta herramienta puede ayudarte a gestionar tu base de datos más fácilmente.
Después de configurar la base de datos, guarda la URL de conexión de la base de datos, ya que la necesitaremos más adelante para esta herramienta.
Asegúrate de que el servidor esté en funcionamiento y de que se hayan completado todos los pasos necesarios. Una vez que el servidor esté en funcionamiento, la base de datos creará automáticamente una base de datos de prueba donde se enumerarán todos los diferentes archivos. Por ejemplo, Users para nombre de usuario y contraseña, Files para toda la lista de subdominios y Templates para todas las plantillas. Ve a la sección de usuarios de la base de datos y añade el nombre de usuario y la contraseña deseados para acceder a tu Recon Ninja, ya que por defecto incluye una página de inicio de sesión que requiere nombre de usuario y contraseña.
Siguiendo estos pasos, crea un archivo como este en la sección Users de la base de datos.
/**
* Paste one or more documents here
*/
{
  "username": "admin",
  "password": "admin"
}
Asegúrate de que tu versión de node esté actualizada a la última.
Clona este repositorio
git clone https://github.com/tess-ss/recon-ninja.git
vaya, ¿quieres ver algo? La carpeta principal se llama 'recon-ninja/' y hasta incluye dos carpetas extra en su interior: 'Frontend/' y 'Backend/'. ¡Qué conveniente!
Bien, bien, bien, ¡es hora de la parte emocionante! Muévete a 'cd /recon-ninja' y comprueba si has dado en el clavo usando 'ls'. Deberías ver las mágicas carpetas 'Frontend/' y 'Backend/' esperándote dentro
Asegúrate de tener npm instalado o simplemente ejecuta el siguiente comando, que es
sudo apt install npm
/Frontend y haz lo siguiente:npm install
Cambia la ruta de la API del backend a la IP de tu servidor en src/axiosConfig.js
axios.defaults.baseURL = 'http://ip:port/';
Crea una compilación de producción de la aplicación React:
npm run build
/Backend y haz lo siguiente. Por ejemplo, cd /Backend y ahora haz lo siguiente:Instala las dependencias:
npm install
Mueve la carpeta build de Frontend al directorio raíz
mv ../Frontend/build .
Aplica lo siguiente:
db.js en la función mongoose.connectdiscordWebhookUrl en app.jsAbre el servidor Redis antes de ejecutar la aplicación: (Si no tienes redis-server, instálalo mediante sudo apt-get install redis-server)
redis-server
Crea una carpeta uploads
mkdir uploads
Instala el servidor pm2 para alojar la aplicación Node.js:
npm i pm2 -g
Inicia la aplicación:
pm2 start app.js
La aplicación se ejecutará en el puerto 3000 (puedes cambiar el número de puerto si quieres modificando el número de puerto en la función app.listen en app.js)
Ahora, visita http://YOUR-VPS-IPS:3000 y verás Recon Ninja en funcionamiento. Así:
No dudes en usar mi enlace de referencia de DigitalOcean para configurar un VPS, si estás interesado