
 #1
Herramientas automatizadas para detectar fallos comunes en aplicaciones web (ej. XSS, SQLi).
Recomendado por Kitploit

 kostas-pa/lfitester
Herramienta de Python3 que detecta y explota vulnerabilidades de inclusión local de archivos (Local File Inclusion), con rastreo, payloads de path…
 hevnsnt/cvengine
Evaluación de la superficie de ataque externa centrada en IA con descubrimiento continuo, validación de vulnerabilidades basada en evidencia e…
 assetnote/node2shell-scanner
Mecanismo de detección de alta fidelidad para node2shell (CVE-2026-111497)
 proviesec/xss-payload-list
Colección seleccionada de payloads de cross-site scripting, polyglots y reglas de prueba de inyección para pruebas de penetración de aplicaciones web…
 affolter-engineering/hvt
CLI en Rust que sondea métodos HTTP (incluidos los verbos WebDAV y DeltaV) contra una URL objetivo para revelar manipulación de verbos, omisiones de…
 ardakocadoru/xss-cheatsheet
Referencia completa de XSS que abarca payloads reflejados, almacenados, DOM y ciegos, evasión de filtros, evasión de WAF, evasión de CSP, mXSS y…
 foxcornlab/thc-bloodmiami
Herramienta de pentesting de chat-box de IA en C: lanza payloads de lenguaje (SQLi/NoSQL/XSS/SSTI) e inyección de prompts contra interfaces de chat y…
 d0rb/shellscope
Auditor defensivo de exposición para Plex2Shell y php2shell: encuentra los tuyos antes de que ellos te encuentren.
 horkimhab/cve-2025-64702-more
Código de prueba de concepto y notas de investigación sobre vulnerabilidades de QPACK/HTTP-3 (CVE-2025-64702, CVE-2026-12523, CVE-2025-13945) para…
 yehia-mamdouh/xssya-v-2.0
Escáner XSS en Python que confirma la inyección de payloads reflejados y codificados, ejecuta payloads para capturar cookies, detecta WAFs y prueba…
 assetnote/php2shell-scanner
Escáner de alta fidelidad para php2shell (CVE-2026-109618 y CVE-2026-109619)
 openai/php2shell-checker
CLI que comprueba la versión de PHP de un sitio web o un binario PHP local frente a los límites de parches integrados para determinar el estado de…
 oscerd/cve-2026-85315
Reproductor ejecutable de prueba de concepto para CVE-2026-85315, que demuestra la divulgación de mensajes de excepción del consumidor de camel-grpc…
 joasasantos/php2shell-scanner
Escáner no destructivo para CVE-2026-109618 / CVE-2026-109619 (RCE del núcleo de PHP). Reconocimiento de subdominios mediante crt.sh + subfinder,…
 4rdr/proofs
Colección de hallazgos de CVE, referencias de prueba de concepto y notas de investigación de vulnerabilidades, incluidas entradas de ExploitDB y…
 oscerd/cve-2026-85260
Reproductor ejecutable de Spring Boot y Quarkus para CVE-2026-85260, que demuestra el registro de PHI de camel-mllp en las versiones afectadas y su…
 oscerd/cve-2026-85300
Reproductor ejecutable de Spring Boot y Quarkus para CVE-2026-85300, que demuestra cómo camel-pqc escribe claves privadas con permisos de archivo…
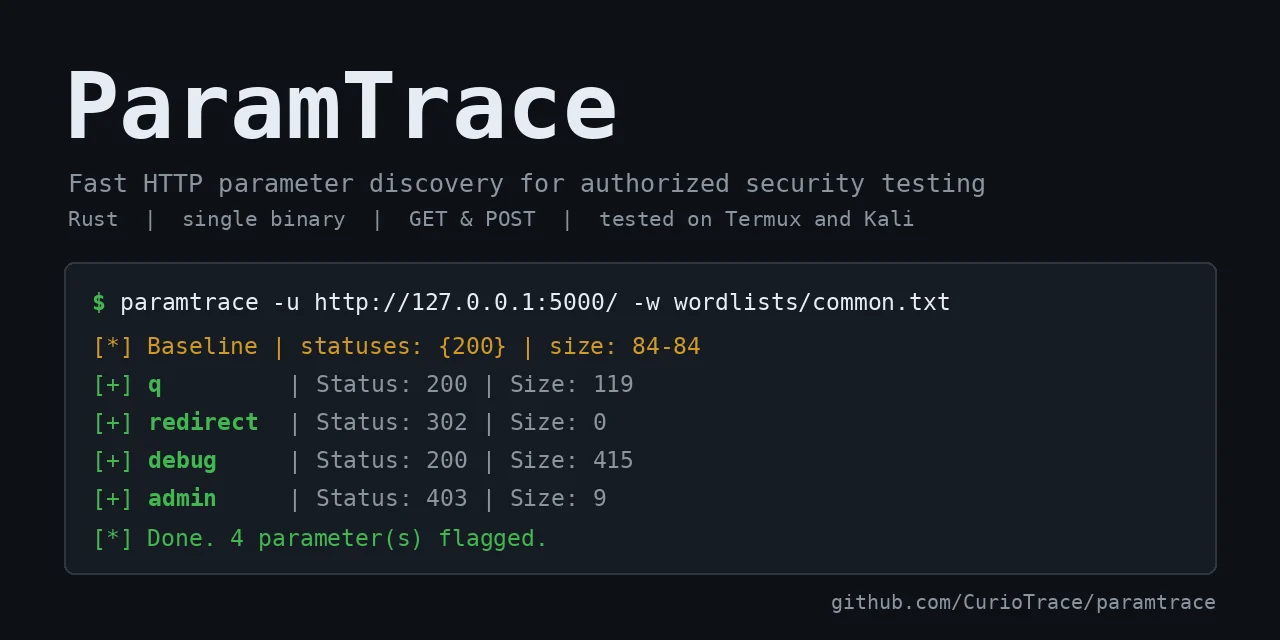 curiotrace/paramtrace
Descubrimiento rápido de parámetros HTTP para pruebas de seguridad autorizadas








