
 y0-kan/log4jshell-scan
Escáner de red interna para la vulnerabilidad RCE de log4j2 (CVE-2021-44228), que puede usarse para escanear vulnerabilidades sin acceso a internet, ayudando a las empresas a descubrir rápidamente la vulnerabilidad Log4jShell.

Escáner de RCE para Log4j2 (CVE-2021-44228) para redes internas, que se puede utilizar para escanear vulnerabilidades en entornos sin conexión a Internet, ayudando a las empresas a detectar rápidamente la vulnerabilidad Log4jShell.
Modificado de: https://github.com/fullhunt/log4j-scan
JNDIMonitor proviene de: r00tSe7en/JNDIMonitor: Un monitor de solicitudes LDAP, sin necesidad de plataforma dnslog (github.com)
Esta herramienta es solo para estudio e investigación, no para uso ilegal. ¡Cualquier riesgo derivado del uso de esta herramienta no es responsabilidad del autor!
JNDIMonitor-2.0.1-SNAPSHOT.jar y log4j-scan.py deben estar en el mismo directorio.
Se puede iniciar en una red pública (para escanear Internet) o localmente (para escanear la red interna)
java -jar JNDIMonitor-2.0.1-SNAPSHOT.jar -i 192.168.1.11



pip3 install -r requirements.txt
python3 log4j-scan.py -u http://192.168.111.129:8080/webstudy/hello-fengxuan --ldap-addr 192.168.1.11:1389
python3 log4j-scan.py -u http://192.168.111.129:8080/webstudy/hello-fengxuan --ldap-addr 192.168.1.11:1389 --run-all-tests
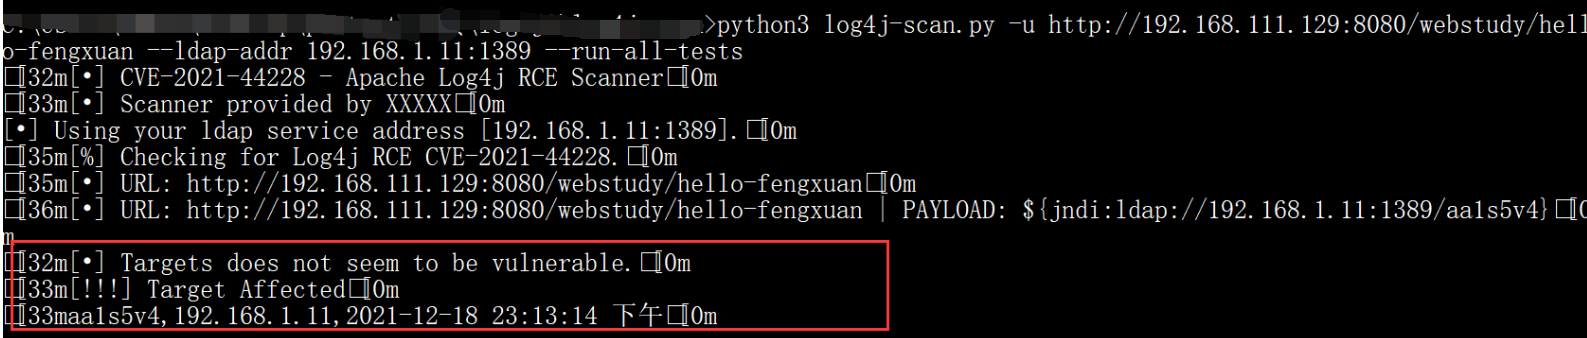

python3 log4j-scan.py -u http://192.168.111.129:8080/webstudy/hello-fengxuan --ldap-addr 192.168.1.11:1389 --run-all-tests --waf-bypass
python3 log4j-scan.py -l urls.txt --ldap-addr 192.168.1.11:1389 --run-all-tests

python3 log4j-scan.py -l urls.txt --ldap-addr 192.168.1.11:1389 --run-all-tests --waf-bypass
python3 log4j-scan.py -h
[•] CVE-2021-44228 - Apache Log4j RCE Scanner
usage: log4j-scan.py [-h] [-u URL] [-p PROXY] [-l USEDLIST] [--request-type REQUEST_TYPE]
                     [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--test-CVE-2021-45046]
                     [--ldap-addr CUSTOM_DNS_CALLBACK_ADDR] [--disable-http-redirects]

optional arguments:
  -h, --help            muestra este mensaje de ayuda y sale
  -u URL, --url URL     Verifica una sola URL.
  -p PROXY, --proxy PROXY
                        envía las solicitudes a través del proxy
  -l USEDLIST, --list USEDLIST
                        Verifica una lista de URLs.
  --request-type REQUEST_TYPE
                        Tipo de solicitud: (get, post) - [Predeterminado: get].
  --headers-file HEADERS_FILE
                        Lista de fuzzing de cabeceras - [predeterminado: headers.txt].
  --run-all-tests       Ejecuta todas las pruebas disponibles en cada URL.
  --exclude-user-agent-fuzzing
                        Excluye la cabecera User-Agent del fuzzing - útil para omitir verificaciones débiles en User-Agents.
  --wait-time WAIT_TIME
                        Tiempo de espera después de procesar todas las URLs (en segundos) - [Predeterminado: 5].
  --waf-bypass          Extiende los escaneos con payloads de bypass de WAF.
  --test-CVE-2021-45046
                        Prueba utilizando payloads para CVE-2021-45046 (payloads de detección).
  --ldap-addr CUSTOM_DNS_CALLBACK_ADDR
                        Dirección de callback DNS personalizada.
  --disable-http-redirects
                        Deshabilita las redirecciones HTTP. Nota: Las redirecciones HTTP son útiles ya que permiten que los payloads tengan mayor probabilidad de alcanzar sistemas vulnerables.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
