#1
Herramientas automatizadas para detectar fallos comunes en aplicaciones web (ej. XSS, SQLi).
Recomendado por Kitploit

 projectdiscovery/nuclei
Escáner de vulnerabilidades rápido basado en YAML con motor de detección impulsado por plantillas para pruebas de seguridad automatizadas en…
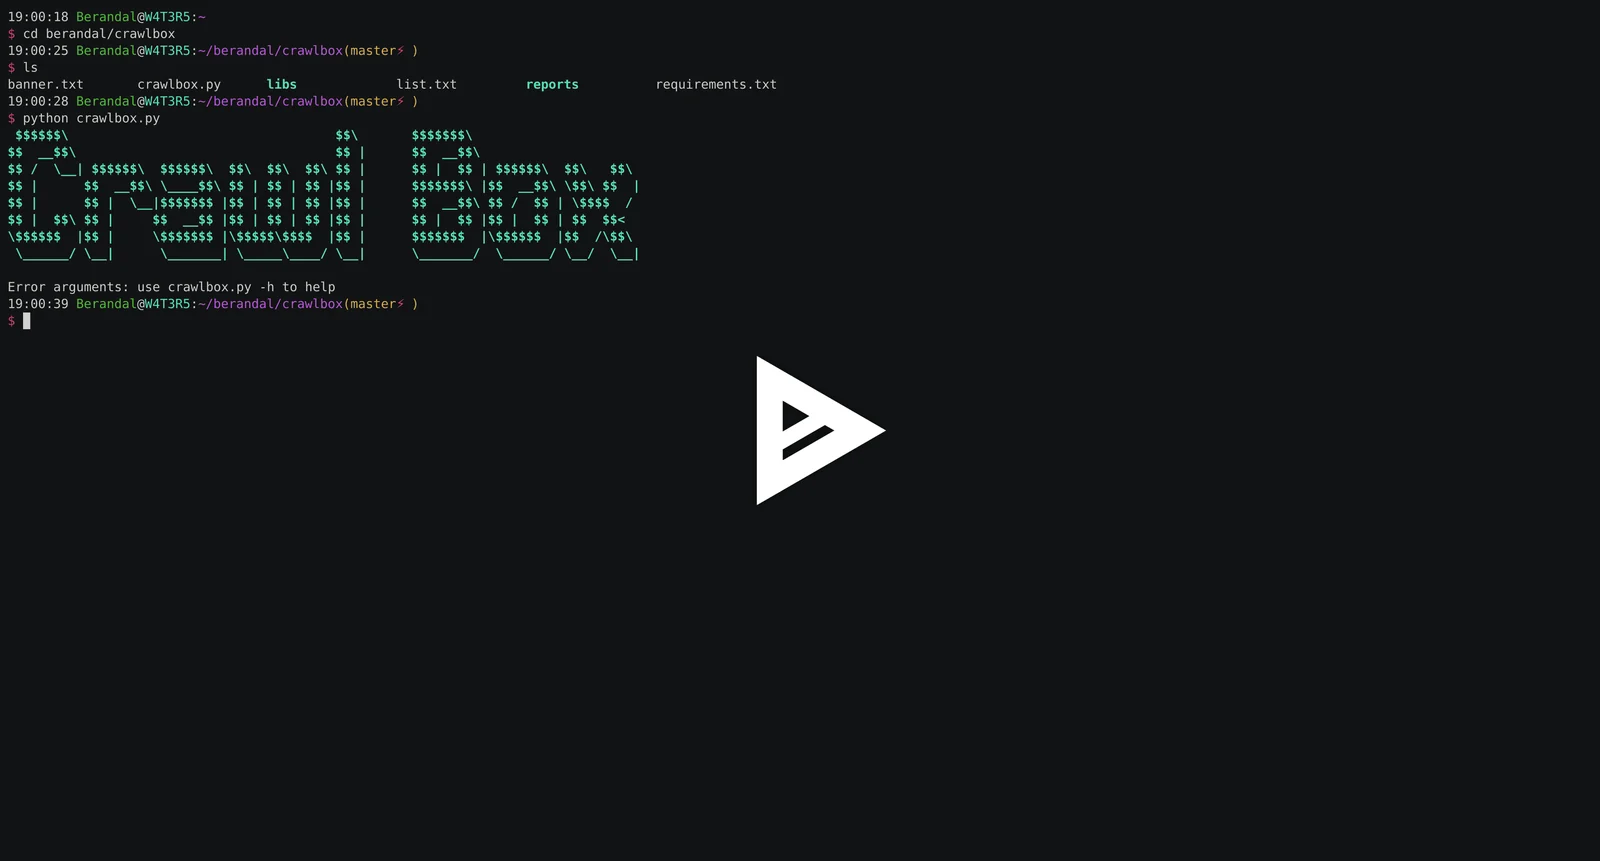 opiniondealer/crawlbox
Script de Python que fuerza bruta directorios web y rutas de administración usando listas de palabras integradas o personalizadas, con retrasos de…
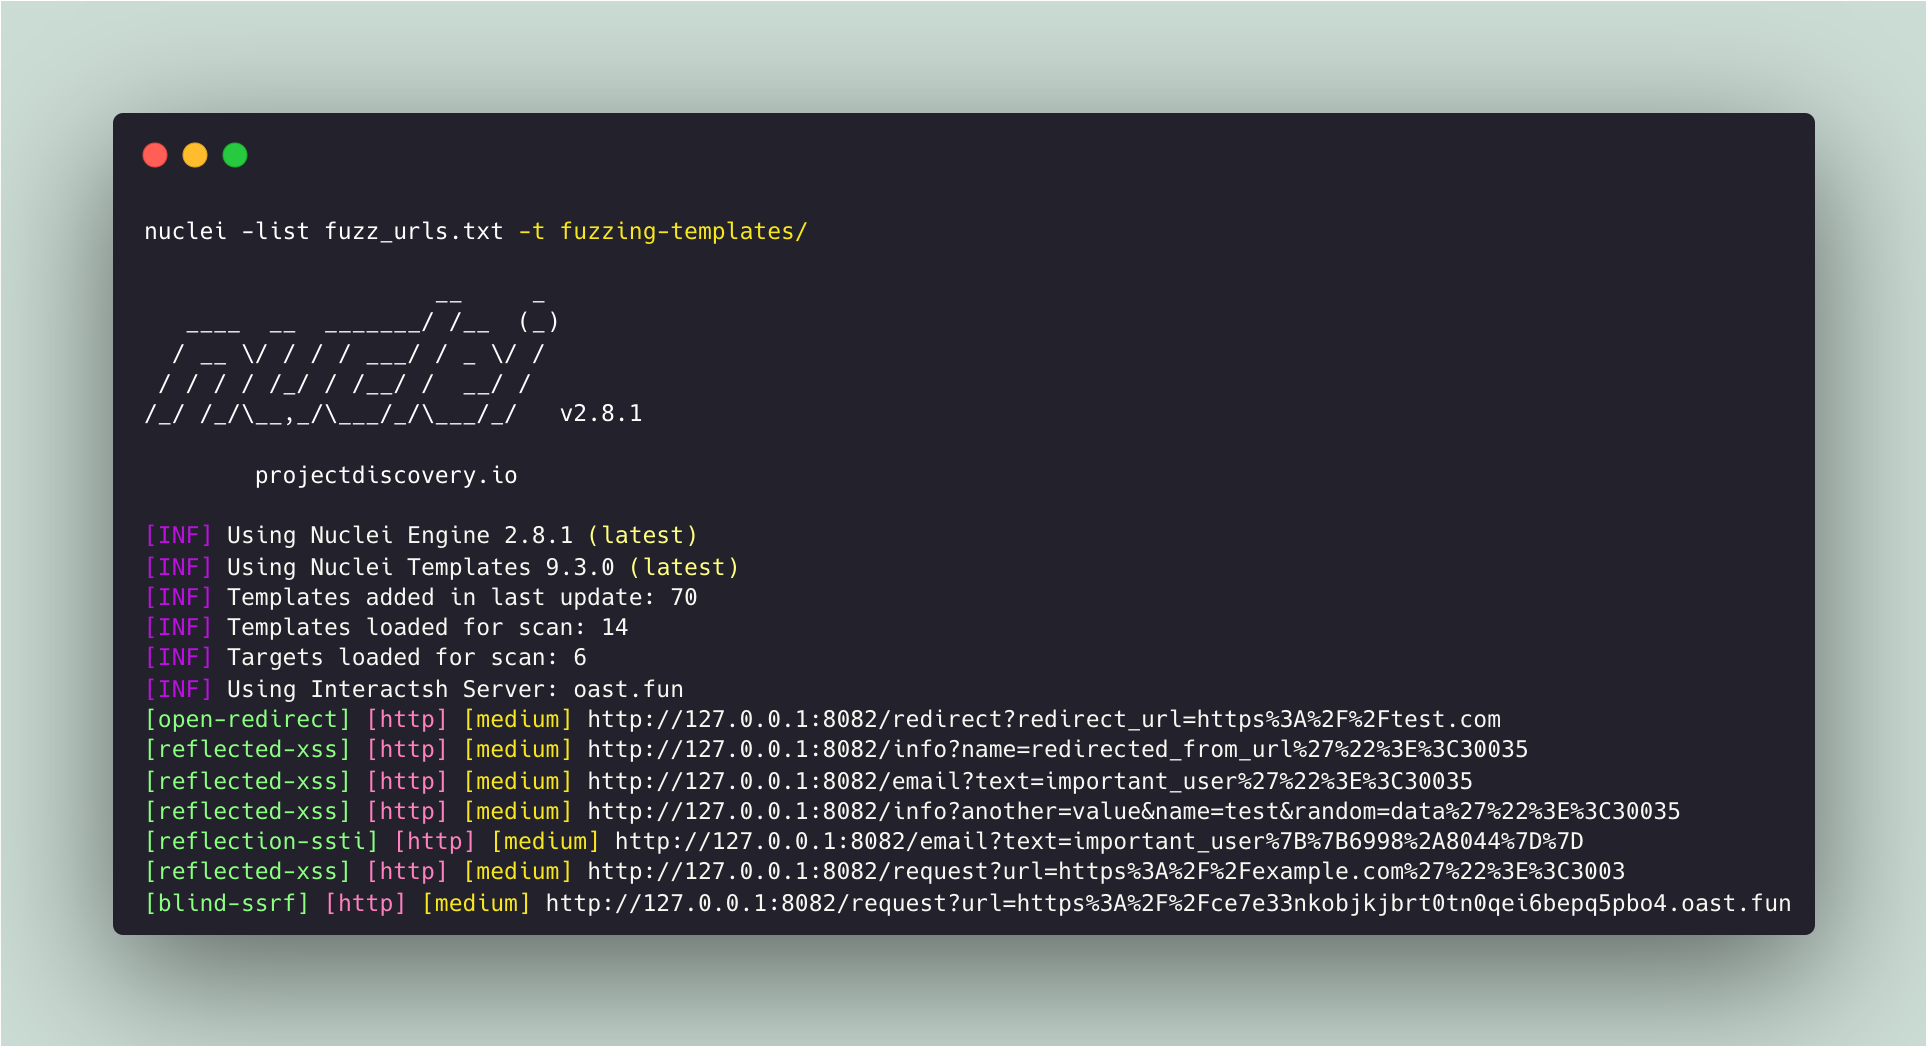 projectdiscovery/fuzzing-templates
Lista curada por la comunidad de plantillas de nuclei para encontrar vulnerabilidades de seguridad "desconocidas".
 shopify/ssllabs.rb
Cliente Ruby para la API de Qualys SSL Labs que permite la evaluación automatizada de servidores SSL/TLS, la detección de vulnerabilidades (por…
 paulsec/spipscan
Escáner de SPIP (CMS) para fines de pruebas de penetración escrito en Python
 arachni/arachni-ui-web
Interfaz de usuario web de Arachni.
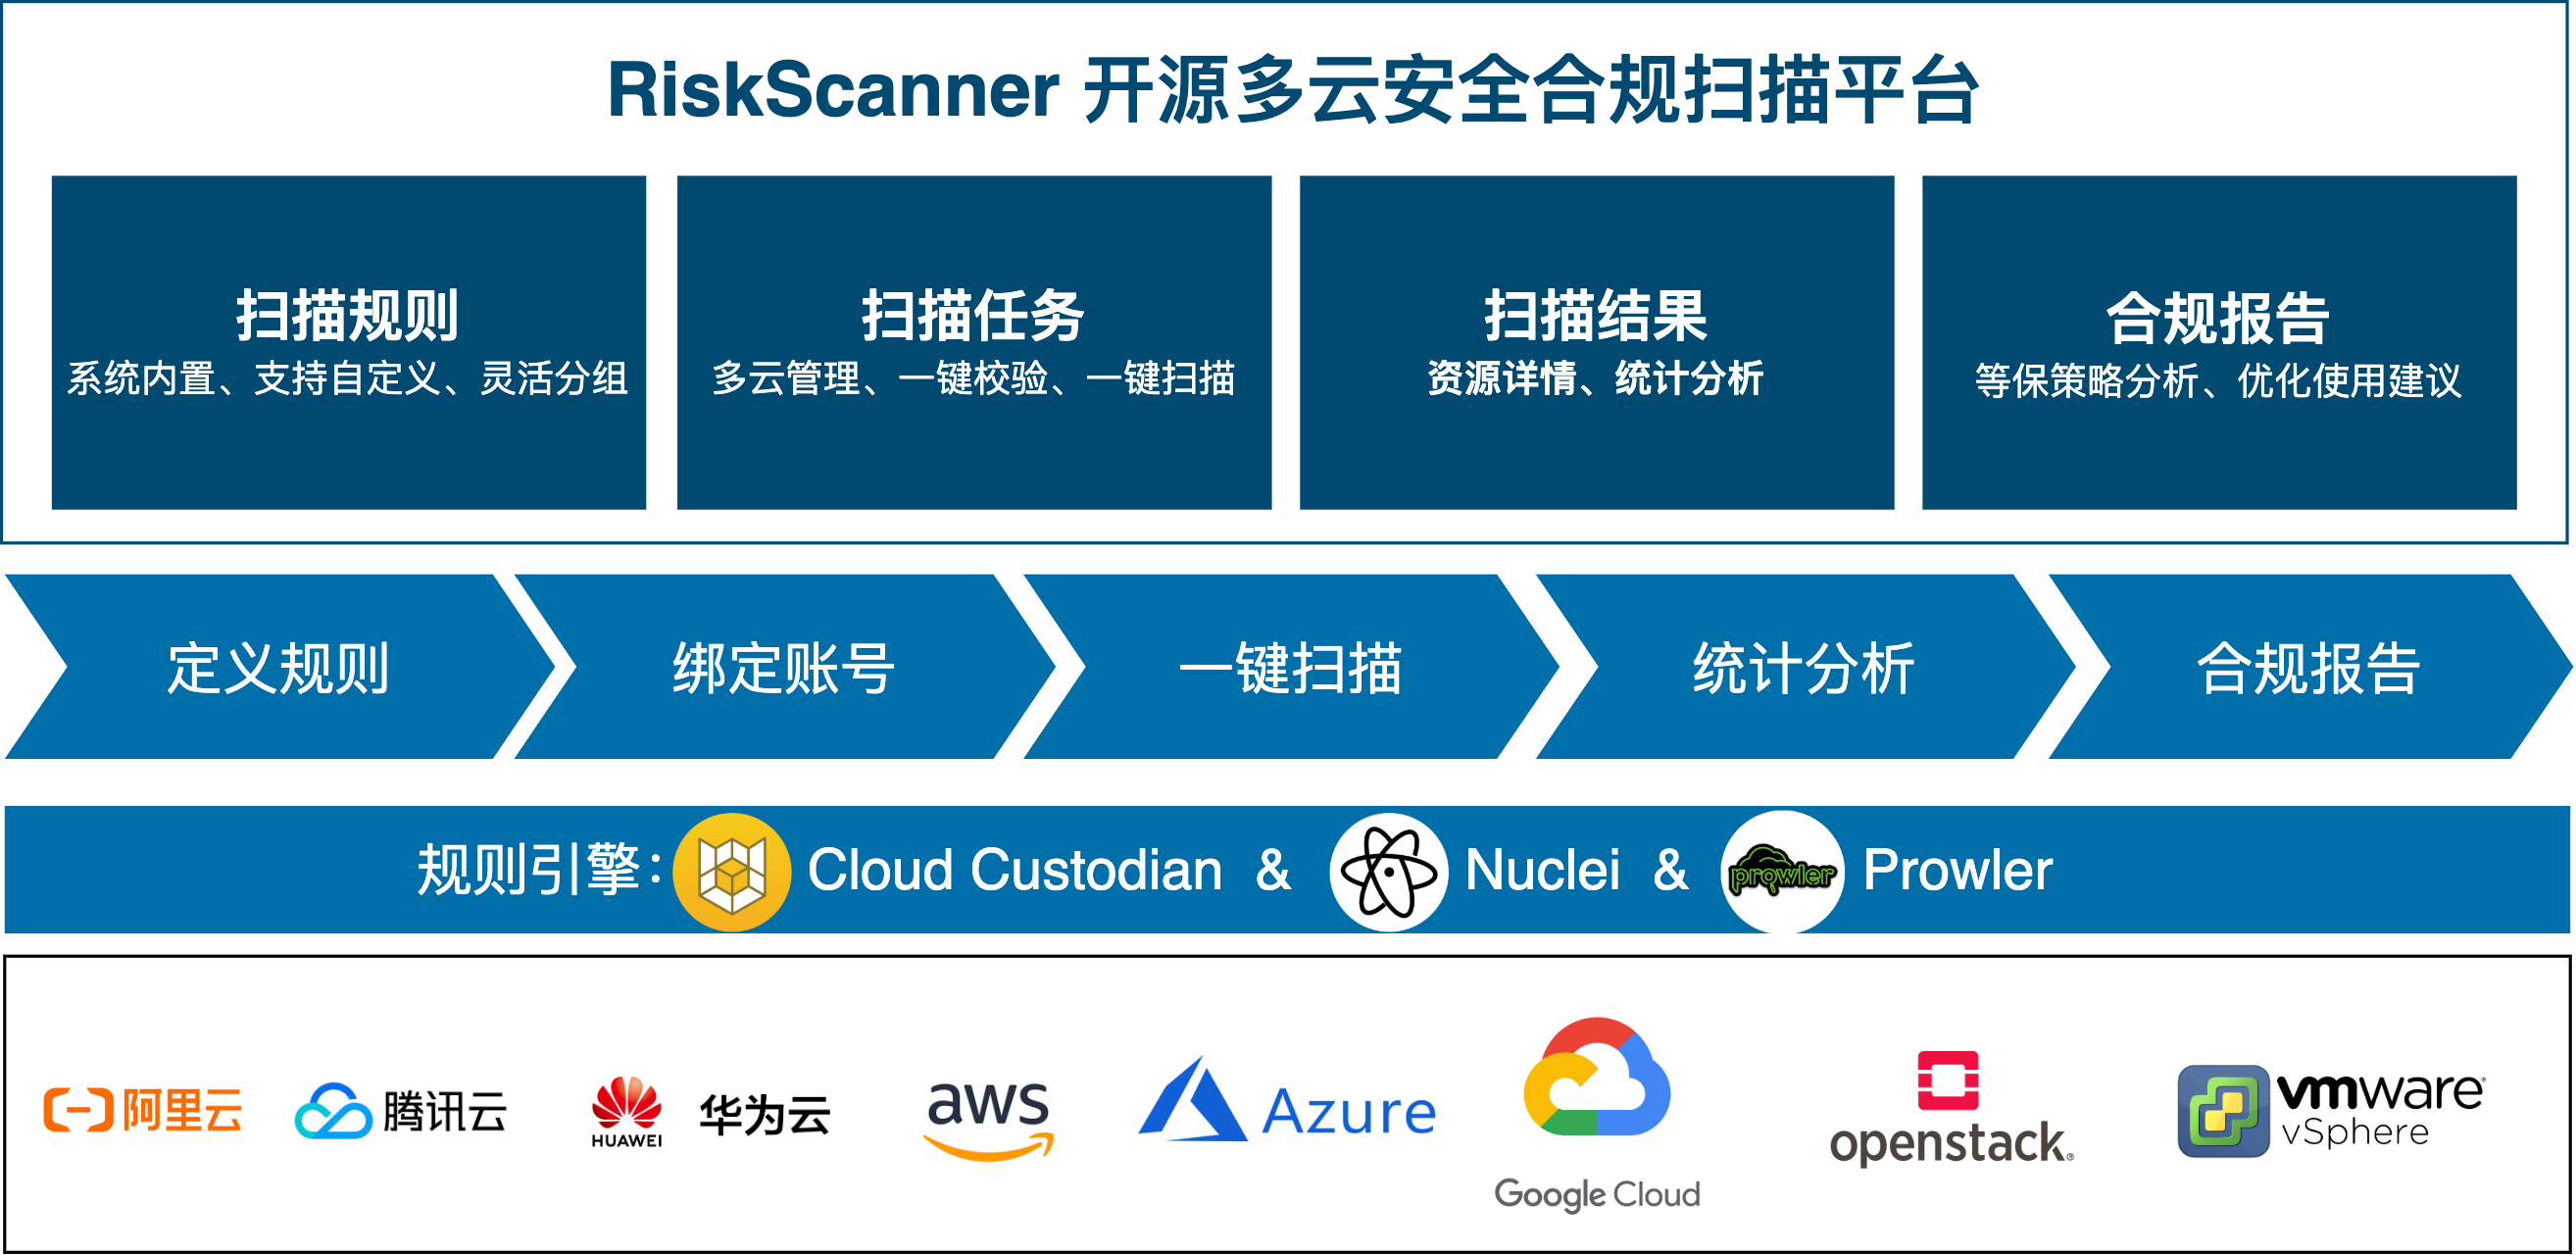 fit2cloud/riskscanner
RiskScanner es una plataforma de escaneo de cumplimiento de seguridad multi-nube de código abierto, basada en los motores Cloud Custodian y Nuclei,…
 abacus-group-rto/legion
Legion es una herramienta de pruebas de penetración de red de código abierto, fácil de usar, superextensible y semiautomatizada que ayuda en el…
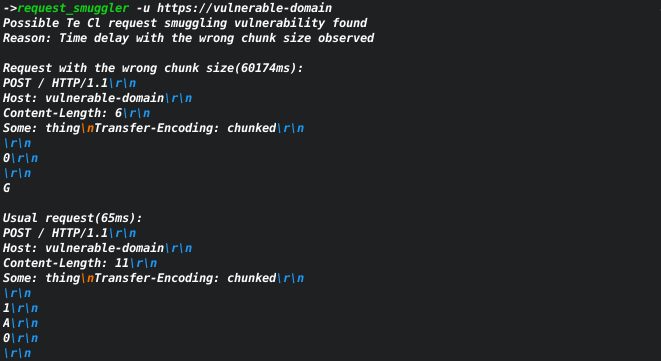 sh1yo/request_smuggler
Escáner de vulnerabilidades de contrabando de peticiones Http
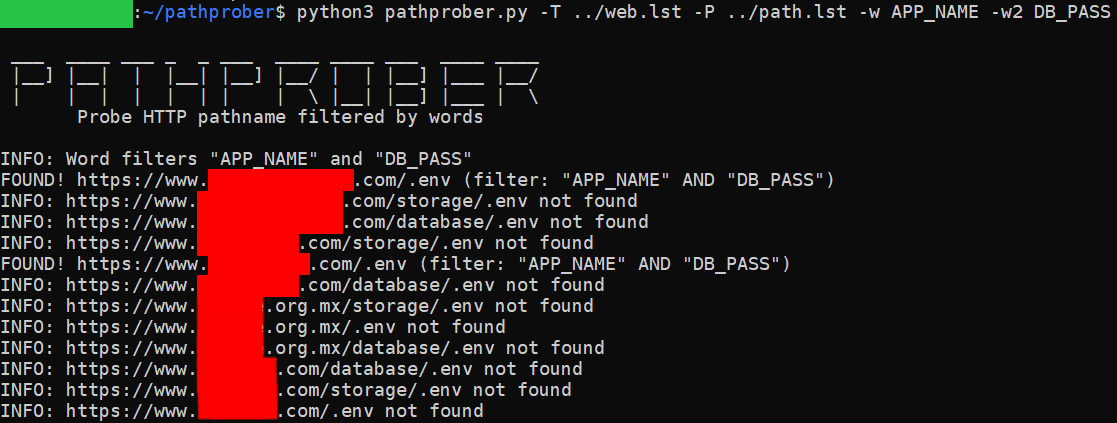 xchopath/pathprober
Sondear y descubrir rutas HTTP utilizando metodología de fuerza bruta y filtrado por palabra específica o 2 palabras a la vez
 arpsyndicate/kenzer
enumeración y escaneo automatizado de activos web [DEPRECATED]
 dwisiswant0/findom-xss
Un escáner de vulnerabilidades XSS basado en DOM, rápido y simple.
 hahwul/xspear
🔱 Poderosa herramienta de escaneo XSS y análisis de parámetros&gem
 00xc/h2buster
Un escáner de fuerza bruta de directorios web, recursivo y con múltiples hilos, sobre HTTP/2.
 zerobyte-id/bashter
Escáner de vulnerabilidades web usando script de shell
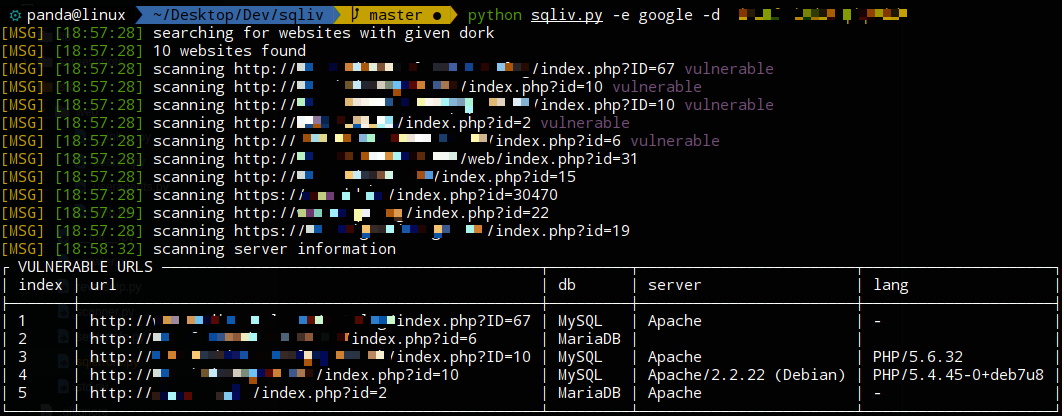 the-robot/sqliv
escáner masivo de vulnerabilidades de inyección SQL