
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
pathprober — Sondear y descubrir rutas HTTP utilizando metodología de fuerza bruta y filtrado por palabra específica o 2 palabras a la vez | Kitploit
Herramientas/GitHubGitHub/xchopath/pathprober
ReconocimientoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebRecopilación de InformaciónSeguridad WebPruebas de PenetraciónArchived
GitHubxchopath/pathprober

pathprober

Sondear y descubrir rutas HTTP utilizando metodología de fuerza bruta y filtrado por palabra específica o 2 palabras a la vez

Ver Repositorio
48540hace 5 añosRevisado por Kitploit
Compartir

pathprober

Descubre y sondea rutas HTTP usando metodología de fuerza bruta y filtrado por una palabra específica o dos palabras a la vez.

version made-with-python

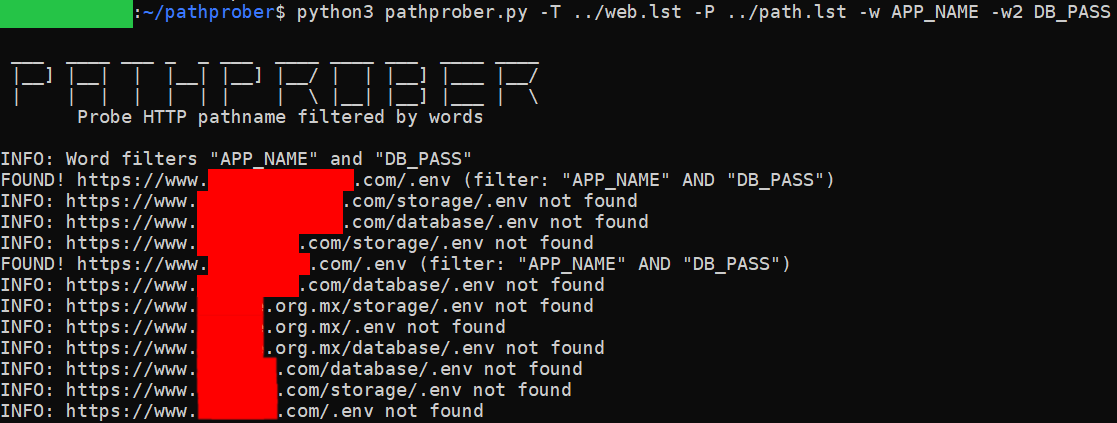
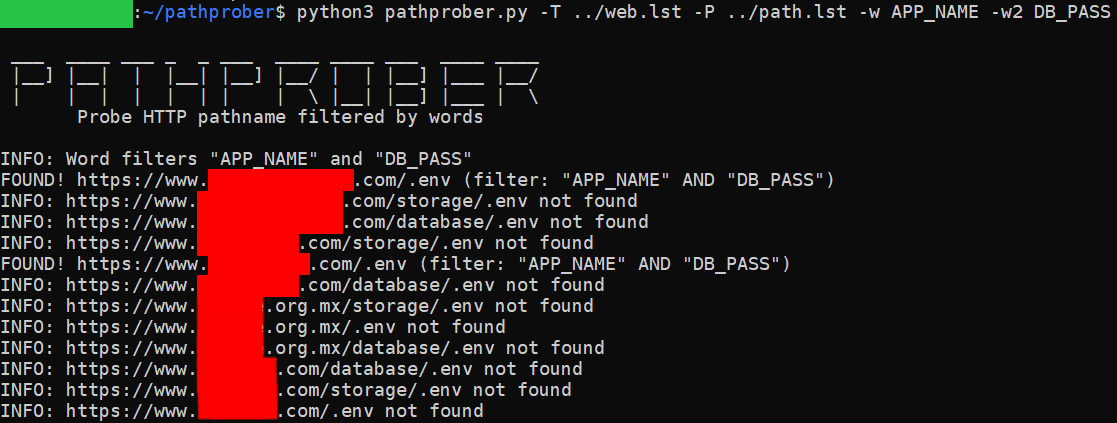
pathprober-sample

Propósito

Forzar directorios web o rutas HTTP y validar usando el código de respuesta HTTP ya no es relevante. Esta herramienta te ayudará a realizar una prueba de penetración, ya que puede validar los directorios usando una palabra específica o dos palabras a la vez, y los resultados serán más precisos.

Te ayudará a encontrar:

  • Panel de administración/inicio de sesión web
  • Credenciales en algunas rutas
  • Token de terceros
  • Etc.

Instalación

git clone https://github.com/xchopath/pathprober
cd pathprober/

Requisitos

pip3 install -r requirements.txt

Soporte

  • Múltiples objetivos URL (en un archivo separados por nueva línea) o un solo objetivo URL
  • Múltiples rutas (en un archivo separadas por nueva línea) o una sola ruta
  • 1 palabra o 2 palabras (filtro)
  • Guardar resultados válidos en otro archivo
  • Multihilo

Ejemplo de uso

Múltiples objetivos, múltiples rutas y múltiples palabras:

python3 pathprober.py -T target.txt -P path.txt -w "APP_NAME" -w2 "DB_PASSWORD"

Objetivo único, múltiples rutas y una sola palabra:

python3 pathprober.py -t https://redacted.com/ -P path.txt -w "APP_NAME"

Múltiples objetivos, una sola ruta, múltiples palabras y guardar salida en archivo:

python3 pathprober.py -T target.txt -p /.env -w "APP_NAME" -w2 "TWILIO" -o output.txt

¿Necesitas más ayuda?

bash:~/pathprober$ python3 pathprober.py --help

 ___  ____ ___ _  _ ___  ____ ____ ___  ____ ____
 |__] |__|  |  |__| |__] |__/ |  | |__] |___ |__/
 |    |  |  |  |  | |    |  \ |__| |__] |___ |  \
       Probe HTTP pathname filtered by words

usage: pathprober.py [-h] [-t https://example.com] [-p pathname] [-T target.txt] [-P path.txt] [-w Word] [-w2 Word] [-o output.txt]

PathProber - Probe and discover HTTP pathname using brute-force methodology and filtered by specific word or 2 words at once

optional arguments:
  -h, --help            show this help message and exit
  -t https://example.com
                        Single website target
  -p pathname           Single pathname
  -T target.txt         Multiple target separated by newline
  -P path.txt           Multiple pathname separated by newline
  -w Word               A word that you want to find in a path
  -w2 Word              A second word that you want to find in a path
  -o output.txt         Save the results to file


Contribuyentes

  • @xchopath (de @zerobyte-id)
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →