Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
fuzzing-templates — Lista curada por la comunidad de plantillas de nuclei para encontrar vulnerabilidades de seguridad "desconocidas". | Kitploit
Herramientas/GitHubGitHub/projectdiscovery/fuzzing-templates
Escáneres de Vulnerabilidades WebAnálisis de VulnerabilidadesSeguridad WebFuzzingPruebas de PenetraciónRecursos CuradosSeguridad de APIsArchived
GitHub
projectdiscovery/fuzzing-templates

fuzzing-templates

Lista curada por la comunidad de plantillas de nuclei para encontrar vulnerabilidades de seguridad "desconocidas".

Ver Repositorio
1072148hace 2 añosRevisado por Kitploit
Compartir

Plantillas de Fuzzing

Lista curada por la comunidad de plantillas de fuzzing para el motor nuclei para encontrar vulnerabilidades de seguridad desconocidas.

Documentación • Contribuciones • Discusión • Comunidad


[!Caution] Este repositorio está archivado y fusionado en el proyecto nuclei-templates bajo el directorio /dast.

Las plantillas de fuzzing se utilizan con el escáner nuclei, que impulsa el motor de escaneo real. Este repositorio contiene varias plantillas de fuzzing para el escáner proporcionadas por nuestro equipo, así como contribuciones de la comunidad.

Damos la bienvenida a contribuciones de la comunidad a través de pull requests o issues para aumentar la cobertura de las pruebas de seguridad. A diferencia del proyecto nuclei-templates, que se centra en vulnerabilidades conocidas, las plantillas de fuzzing están diseñadas específicamente para descubrir vulnerabilidades previamente desconocidas en aplicaciones.
image

📖 Documentación

Por favor, navega a https://docs.projectdiscovery.io/templates/protocols/http/fuzzing-overview para obtener documentación detallada sobre cómo crear tu propia plantilla de fuzzing. También hemos añadido un conjunto de plantillas para ayudarte a entender cómo funcionan las cosas.

🌪️ Usando Plantillas de Fuzzing

  1. Instalar Nuclei
go install -v github.com/projectdiscovery/nuclei/v2/cmd/nuclei@latest
  1. Ejecutar Plantillas de Fuzzing

Entrada para las plantillas de fuzzing:

El soporte de fuzzing actual se limita a URLs con parámetros de consulta, por lo que cualquier URL sin parámetros de consulta simplemente será ignorada.

$ cat fuzz_endpoints.txt

http://127.0.0.1:8082/info?name=test&another=value&random=data
http://127.0.0.1:8082/redirect?redirect_url=/info?name=redirected_from_url
http://127.0.0.1:8082/request?url=https://example.com
http://127.0.0.1:8082/email?text=important_user
http://127.0.0.1:8082/permissions?cmd=whoami
http://127.0.0.1:8082/info?name=redirected_from_url

[!NOTE] Puedes usar katana con el filtro de URL de consulta (-f qurl) para obtener una lista de endpoints para ejecutar con las plantillas de fuzzing de URL

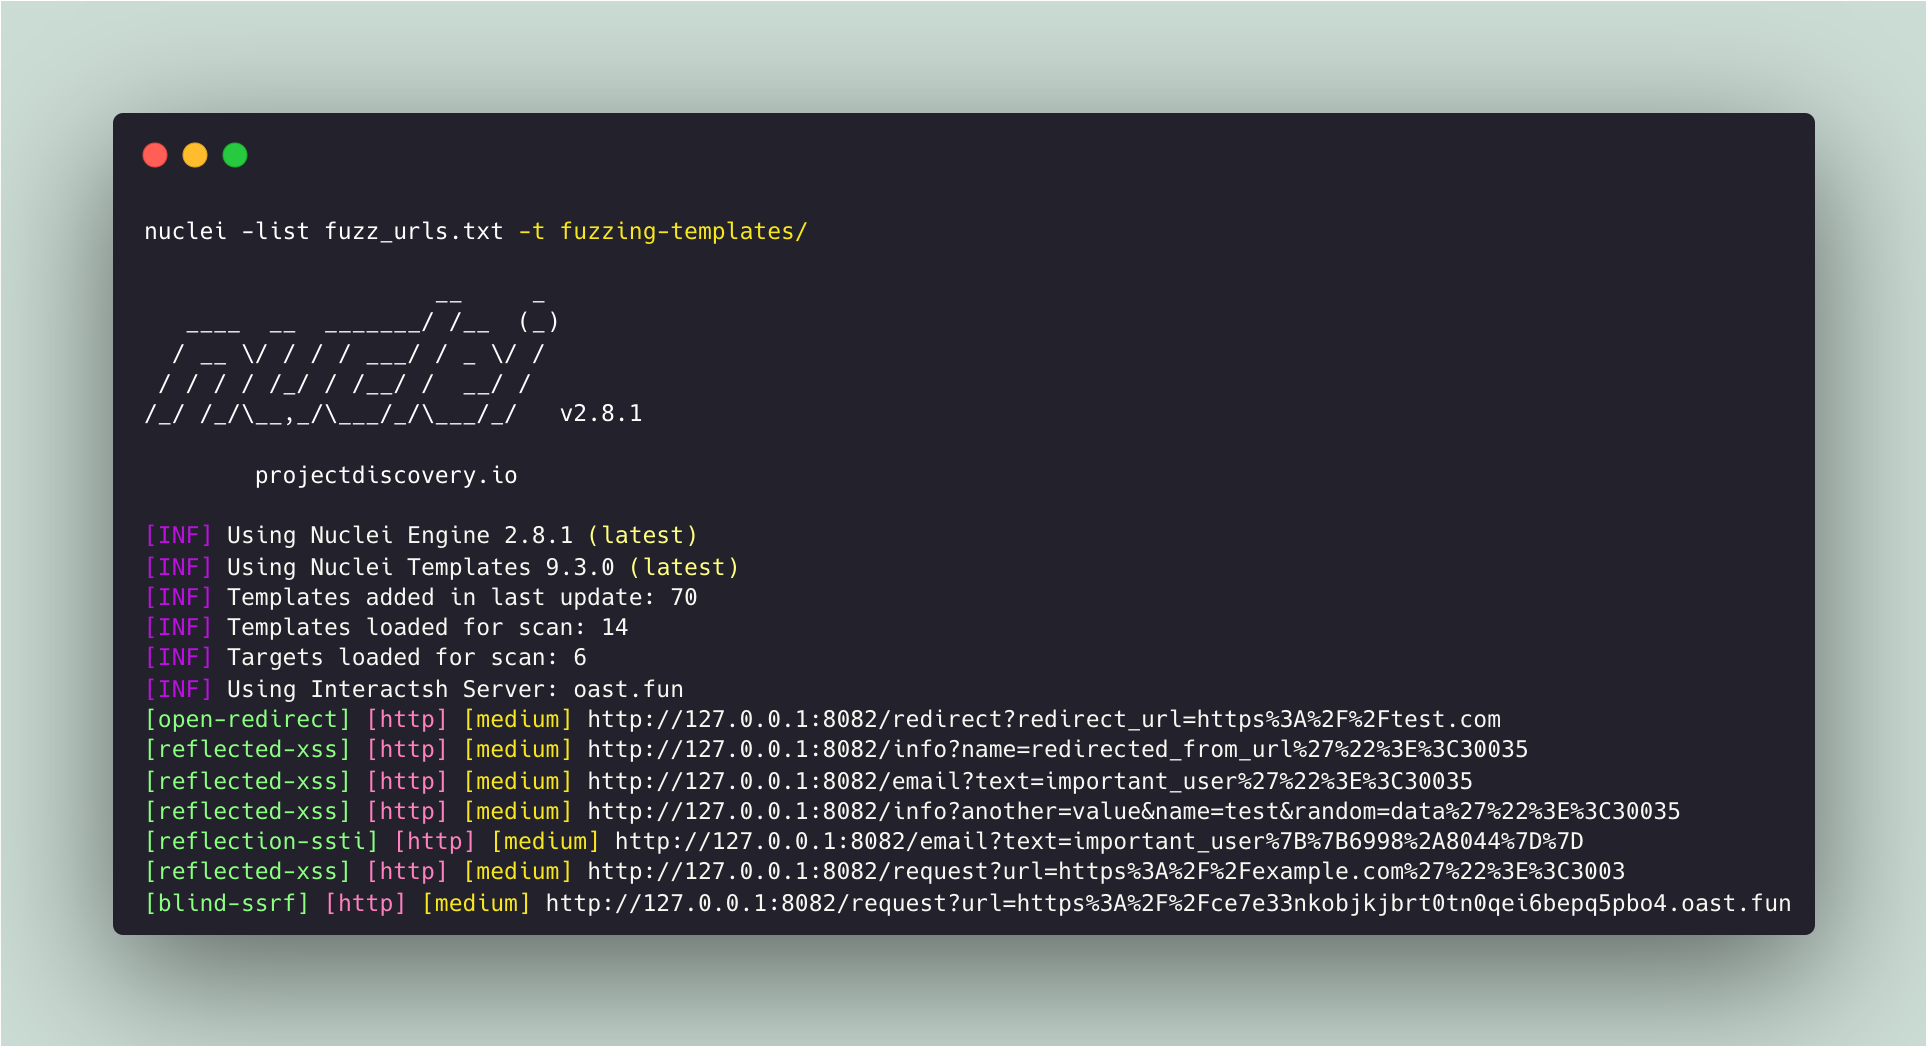
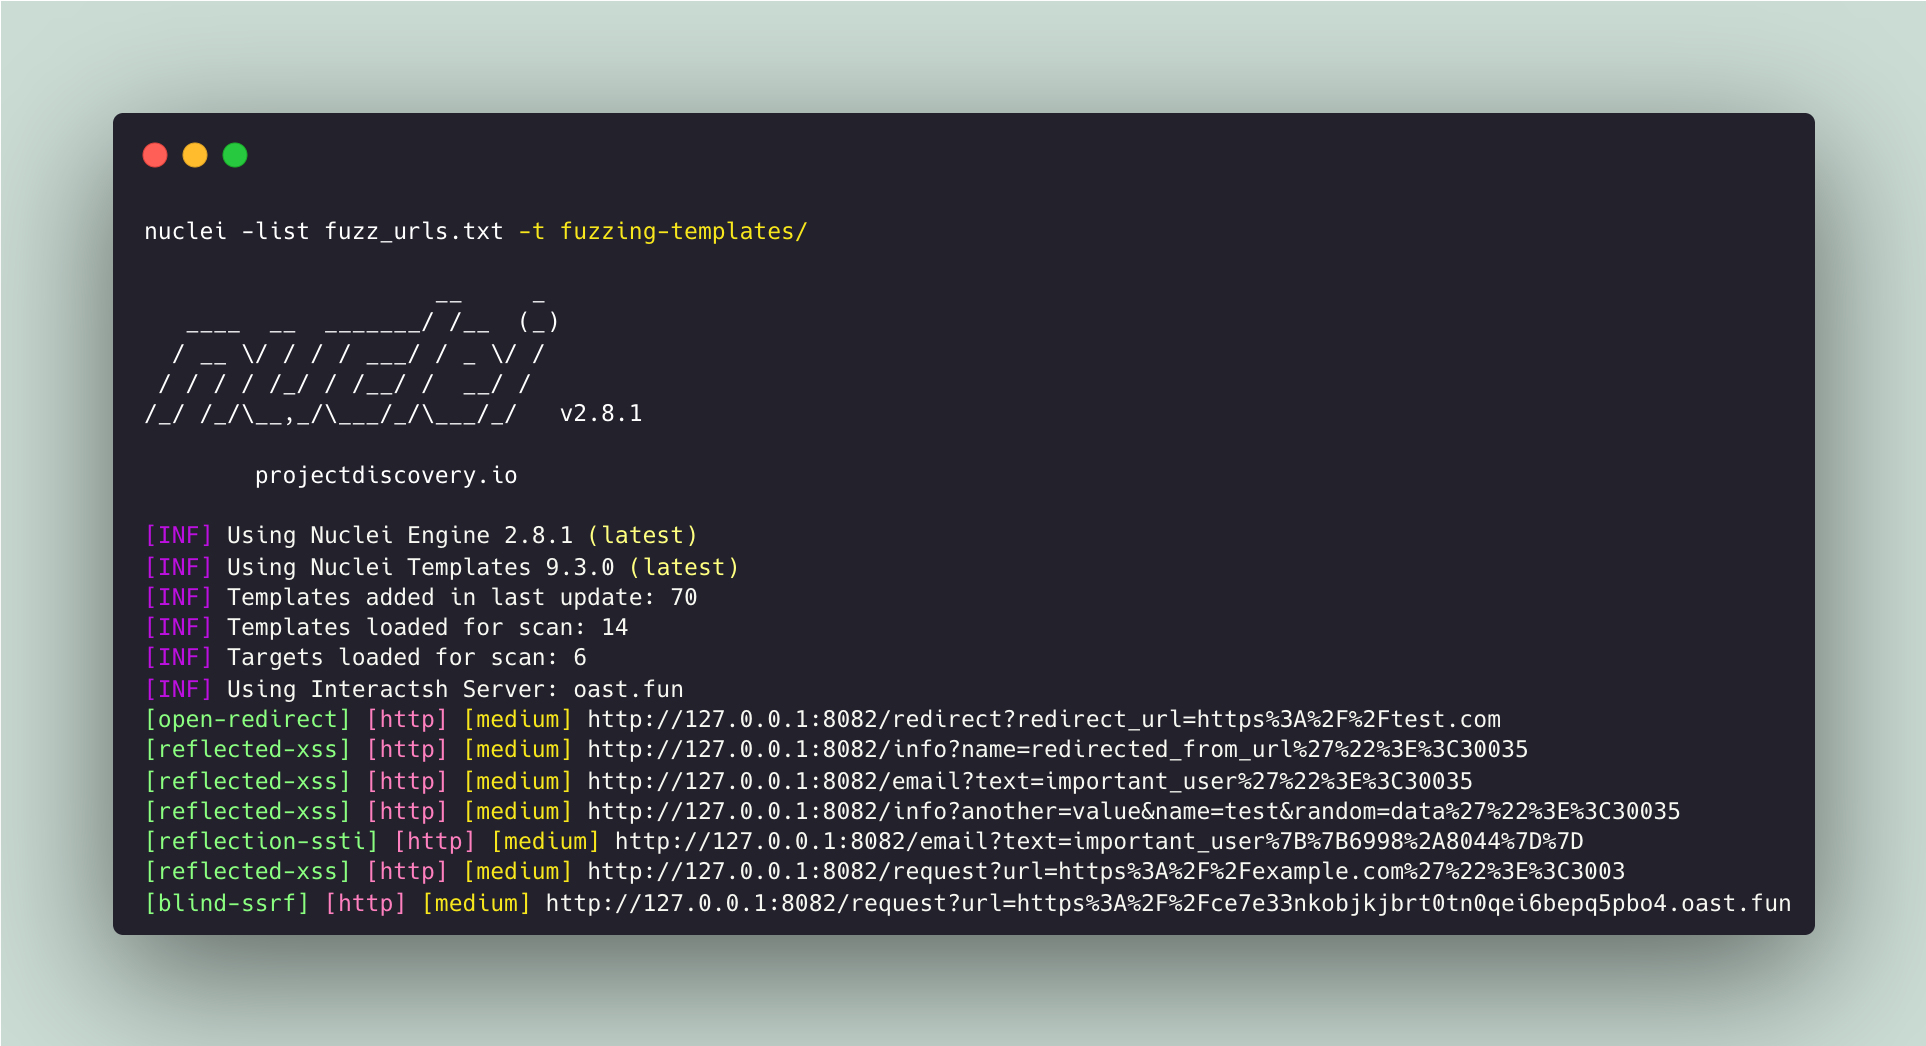
Ejecutar plantillas de fuzzing:

nuclei -list fuzz_endpoints.txt -dast

[!NOTE] Puedes usar las opciones existentes de nuclei para filtrar / ejecutar plantillas dast específicas por etiquetas o plantillas

💬 Discusión

¿Tienes preguntas / dudas / ideas para discutir? No dudes en abrir una discusión en el foro de discusiones de GitHub.

👨‍💻 Comunidad

Eres bienvenido a unirte a la activa Comunidad de Discord para discutir directamente con los mantenedores del proyecto y compartir cosas con otros sobre seguridad y automatización. Además, puedes seguirnos en Twitter para mantenerte al día de todo lo relacionado con Nuclei.

Gracias de nuevo por tu contribución y por mantener esta comunidad vibrante. ❤️

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    260

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →