
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/the-robot/sqliv
ReconocimientoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebRecopilación de InformaciónCrawlerArchived
GitHubthe-robot/sqliv

sqliv

escáner masivo de vulnerabilidades de inyección SQL

Ver RepositorioSitio web
1.2k37860hace 8 añosRevisado por Kitploit
Compartir

SQLiv

Escáner masivo de inyección SQL

Características

  1. escaneo de múltiples dominios con dork de inyección SQL mediante Bing, Google o Yahoo
  2. escaneo específico proporcionando un dominio concreto (con rastreo)
  3. escaneo inverso de dominio

tanto el escaneo de SQLi como la verificación de información del dominio se realizan en multiprocesamiento
por lo que el script es súper rápido escaneando muchas URLs

tutorial rápido y capturas de pantalla se muestran al final
consejos para contribuir al proyecto al final


Instalación

  1. git clone https://github.com/the-robot/sqliv.git
  2. sudo python2 setup.py -i

Dependencias

  • bs4
  • termcolor
  • google
  • nyawc

Sistemas preinstalados

  • BlackArch Linux BlackArch

Tutorial rápido

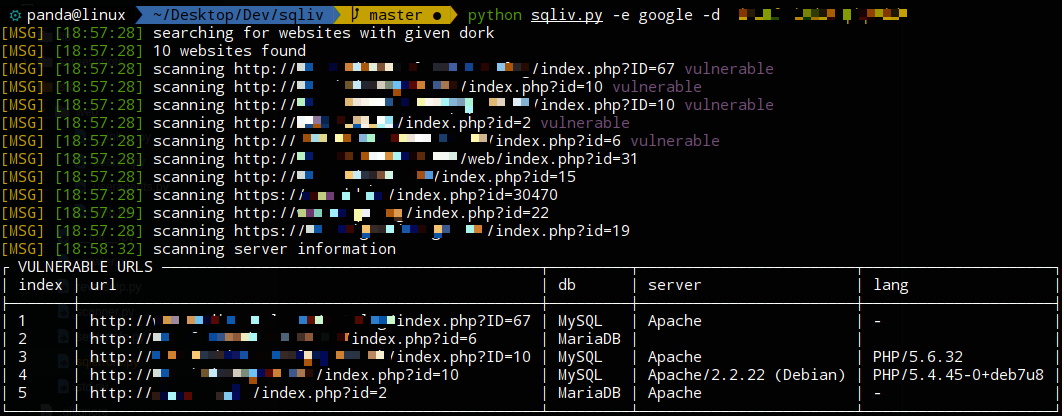
1. Escaneo de múltiples dominios con dork de SQLi

  • simplemente busca múltiples sitios web a partir del dork dado y escanea los resultados uno por uno
python sqliv.py -d <SQLI DORK> -e <SEARCH ENGINE>  
python sqliv.py -d "inurl:index.php?id=" -e google  

2. Escaneo específico

  • se puede proporcionar solo el nombre de dominio o una URL específica con parámetros de consulta
  • si solo se proporciona el nombre de dominio, rastreará y obtendrá URLs con consultas
  • luego escanea las URLs una por una
python sqliv.py -t <URL>  
python sqliv.py -t www.example.com  
python sqliv.py -t www.example.com/index.php?id=1  

3. Dominio inverso y escaneo

  • realiza un dominio inverso y busca sitios web alojados en el mismo servidor que la URL objetivo
python sqliv.py -t <URL> -r

4. Volcado de resultados escaneados

  • puedes volcar los resultados escaneados como JSON proporcionando este argumento
python sqliv.py -d <SQLI DORK> -e <SEARCH ENGINE> -o result.json

Ver ayuda

python sqliv.py --help

usage: sqliv.py [-h] [-d D] [-e E] [-p P] [-t T] [-r]

optional arguments:
  -h, --help  muestra este mensaje de ayuda y sale
  -d D        dork de inyección SQL
  -e E        motor de búsqueda [solo Google por ahora]
  -p P        número de sitios web a buscar en el motor de búsqueda
  -t T        escanea el sitio web objetivo
  -r          dominio inverso
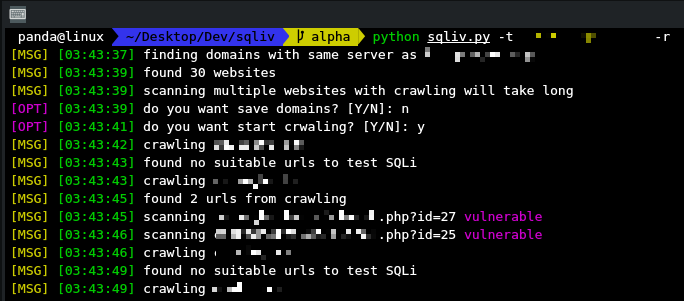
capturas de pantalla

1 2 3 4


Desarrollo

TODO

  1. Pruebas de vulnerabilidad SQLi en formularios POST
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






