
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit

 ilias1988/hacking-cheatsheets
Una colección completa de cheatsheets, guías y herramientas para pruebas de penetración.
 borewit/svg-sanitizer
Biblioteca Java que sanitiza archivos SVG eliminando JavaScript, controladores de eventos en línea y etiquetas script, a la vez que bloquea la carga…
 bgalek/safe-svg
Biblioteca simple y ligera que ayuda a validar archivos SVG de forma segura.
 zu1k/good-mitm
Motor MITM basado en reglas. Reescribe, redirige y rechaza solicitudes y respuestas HTTP(S), admite reglas en JavaScript.
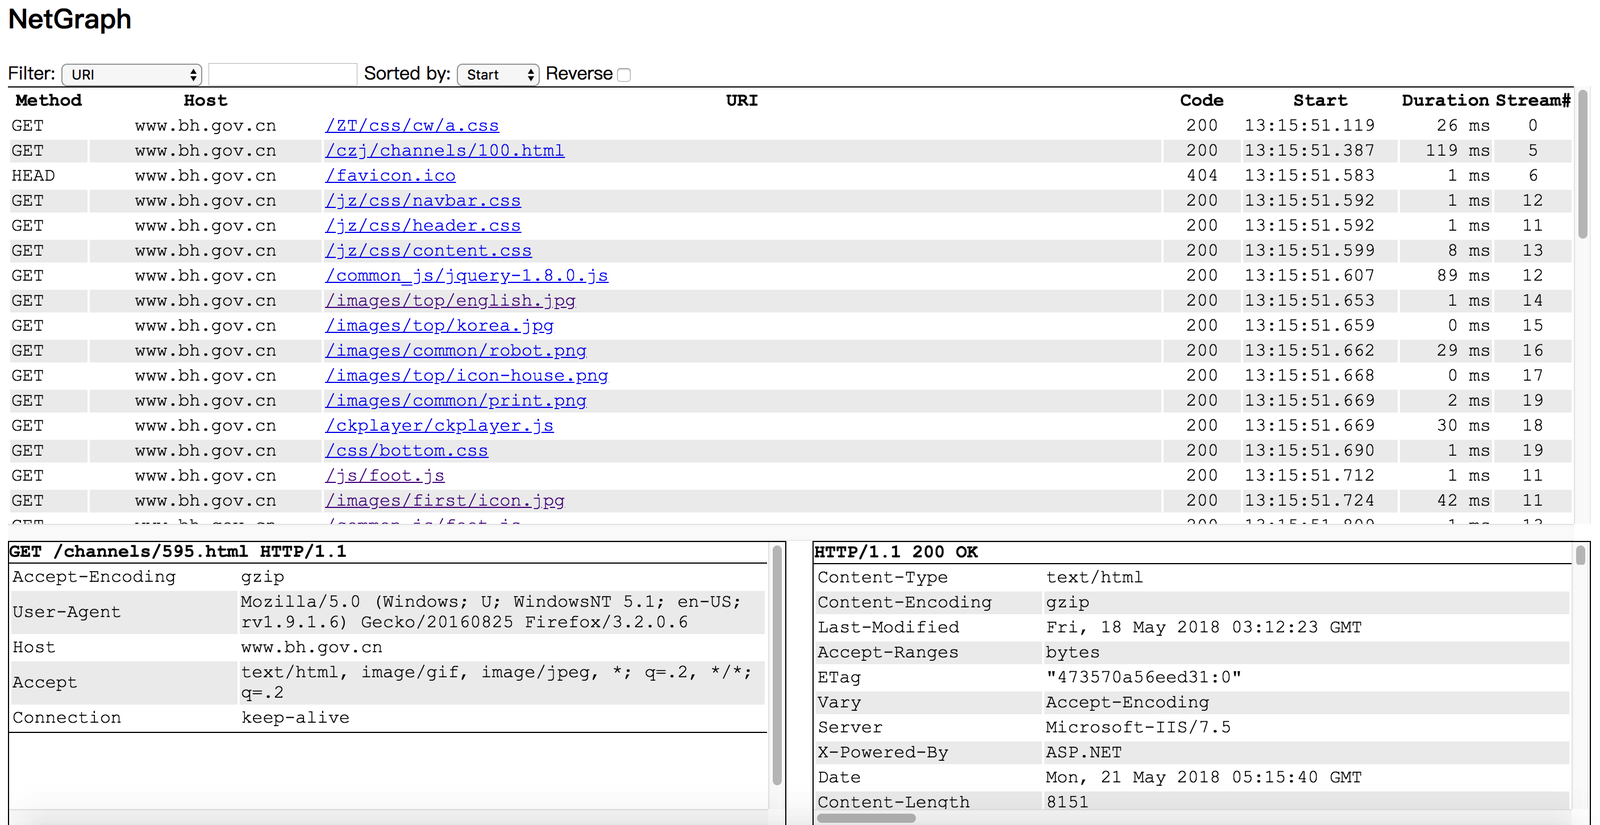 ga0/netgraph
Un sniffer HTTP multiplataforma con una interfaz web
 alnorris/svg-sanitizer
Biblioteca PHP que sanitiza archivos SVG mediante una lista blanca de elementos y atributos permitidos, eliminando el marcado malicioso como scripts…
 abraxas/ats-authproxy-prefix
Apache Traffic Server 10.2.0 - Alta - Remoto - Resto de privilegios - prefijo authproxy
 abraxas/ats-cripts-rri-uaf
Apache Traffic Server 10.2.0 - Alta - Remoto - Caída - Cripts From/To URL UAF
 abraxas/ats-esi-unix-recvport
Apache Traffic Server 10.2.0 - Alta - Remota - SSRF - ESI unix recvport
 abraxas/ats-ipallow-method-case
Apache Traffic Server 10.2.0 - Alta - Remota - Privilegios residuales - Caso de método ip_allow
 abraxas/ats-magick-unsigned
Apache Traffic Server 10.2.0 - Alta - Remota - Escritura de archivos - magick convert sin firmar escribe como nobody
 abraxas/ats-realip-plugin-acl
Apache Traffic Server 10.2.0 - Alta - Remota - Privilegios residuales - fallo abierto de ACL en el PLUGIN realip
 abraxas/ats-redirect-zero-net
Apache Traffic Server 10.2.0 - Alta - Remota - SSRF - redirección 0.0.0.0/8
 abraxas/ats-regex-remap-userinfo
Apache Traffic Server 10.2.0 - Alta - Remoto - SSRF - regex_remap noslash $n userinfo toma de control del origen
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - Alta 8.1 - Autenticado POST /index.php - Omisión de 2FA
 nxploited/cve-2026-114509
Omisión de autenticación en Laravel TokenGuard mediante credenciales de API que no son cadenas
 nxploited/cve-2026-77647
SPIP anterior a 4.4.20 permite a atacantes remotos no autenticados ejecutar código arbitrario
 zishanadthandar/pentest
Base de conocimiento de pentesting basada en Jekyll con guías de metodología, cheatsheets, índices de herramientas, hojas de ruta de certificaciones…








