
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 schierlm/javapayload
JavaPayload es una colección de payloads puros de Java para ser utilizados en post-explotación desde exploits puros de Java o desde configuraciones…
 synacktiv/laravel-crypto-killer
Una herramienta diseñada para explotar malas implementaciones de mecanismos de descifrado en aplicaciones Laravel.
 mrcl0wnlab/shellshockhunter
Es una herramienta simple para probar la vulnerabilidad Shellshock
 earthboundkid/heffalump
Honeypot HTTP sin fin que sirve datos aleatorios infinitos a bots maliciosos a través de una URL con proxy inverso, agotando sus recursos de memoria…
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: Vulnerabilidad SSRF en Ivanti Connect Secure
 jas502n/cve-2019-19781
Exploit en Python para CVE-2019-19781 dirigido a Citrix ADC con inyección de plantillas para lograr ejecución remota de código en gateways…
 pbnj/infosec-interview-questions
🗒️ Una colección [en progreso] de preguntas de entrevista para roles de Seguridad de la Información
 doyensec/csptplayground
CSPTPlayground es un patio de juegos de código abierto para encontrar y explotar la Travesía de Ruta del Lado del Cliente (CSPT).
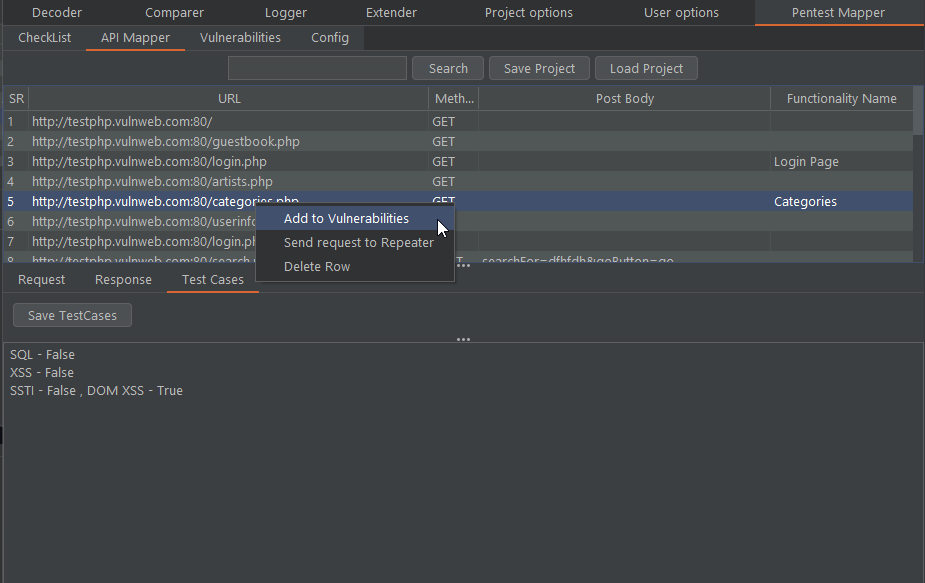 anof-cyber/pentest-mapper
Una extensión de Burp Suite para pentesters y cazadores de recompensas, para mantener listas de verificación, mapear flujos, escribir casos de prueba…
 payatu/cve-2015-6086
PoC para CVE-2015-6086
 xteam-wing/cve-2021-22205
Pocsuite3 Para CVE-2021-22205
 0neb1n/cve-2020-16947
Exploit de prueba de concepto para CVE-2020-16947, un RCE en Microsoft Outlook provocado por contenido HTML malformado que conduce a un…
 gobysec/weblogic
Exploración de vulnerabilidades de WebLogic de principiante a experto.
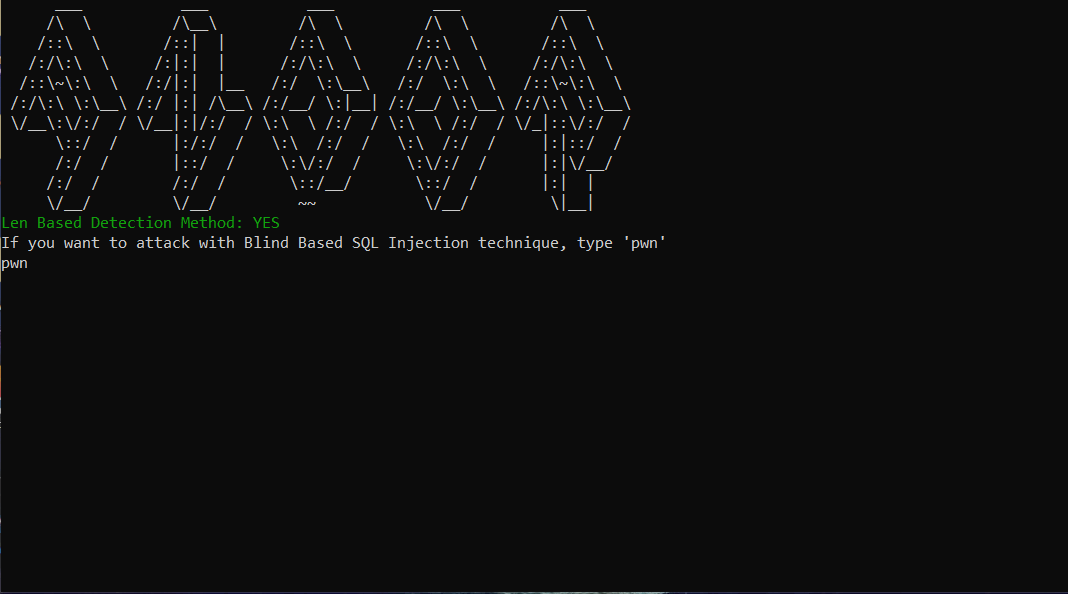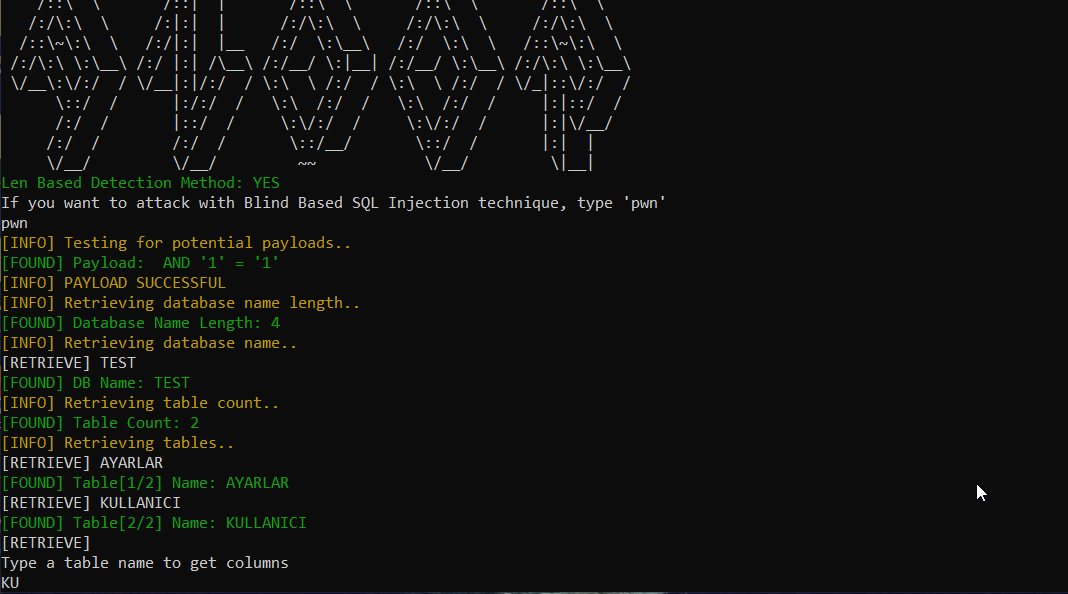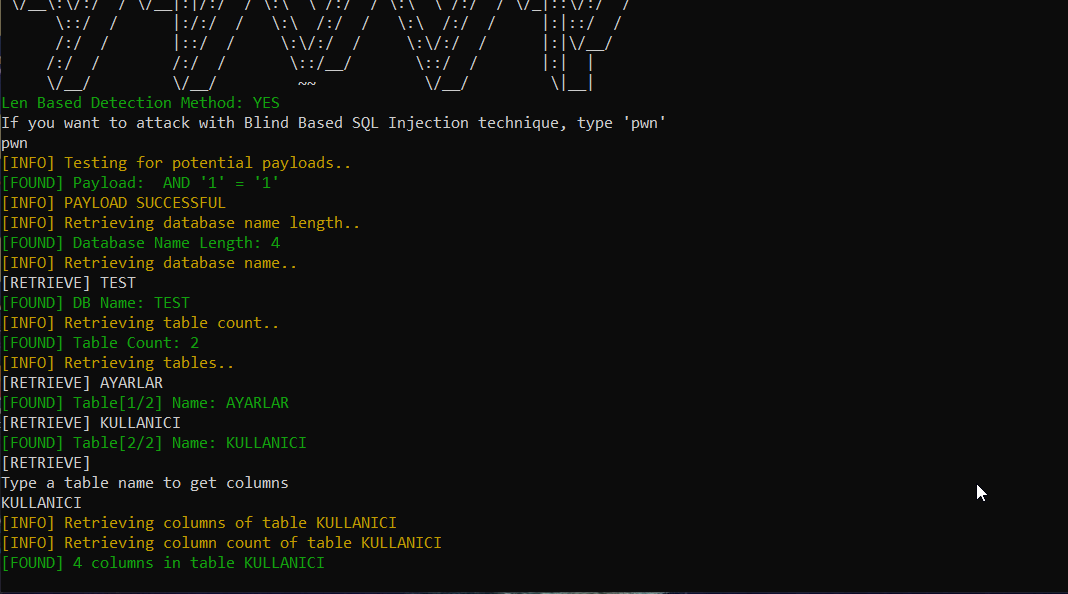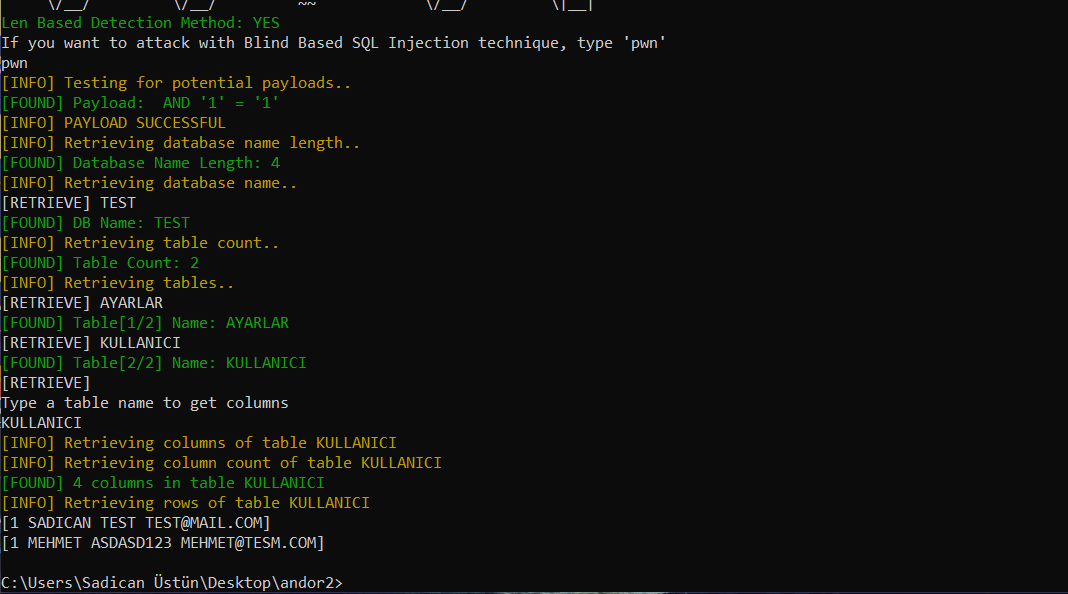 sadicann/andor
Herramienta de inyección SQL ciega con Golang
 sirpedrotavares/proxylogon-exploit
exploit de proxylogon - CVE-2021-26857
 tuskira/ai-agent-gateway
Gateway de código abierto que protege, gobierna y observa las llamadas a herramientas MCP y el tráfico LLM de los agentes de IA, con autenticación…
 horizon3ai/proxyshell
Prueba de concepto para CVE-2021-34473, CVE-2021-34523 y CVE-2021-31207
 asaotomo/hx0-hawkeye
Una extensión ligera de captura de tráfico y análisis de seguridad para el navegador, que permite capturar, interceptar, modificar, reproducir,…








