
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 ferreiraklet/jeeves
Herramienta de detección de inyección SQL ciega basada en tiempo para reconocimiento y bug bounty. Acepta URLs individuales o listas, admite…
 h4x0r-dz/cve-2021-26855
PoC exploit para CVE-2021-26855 (SSRF en Exchange Server) con enumeración de usuarios, lectura de cabeceras de correo y detección de…
 slowql/slowql
Analizador estático de SQL de última generación escrito en Rust. Más de 282 reglas. Cero falsos positivos. Seguridad, rendimiento, fiabilidad, coste,…
 hoshinolina/agx-exploit
Walkthrough y demo de CVE-2022-32947
 sergiointel/wp2shell-poc
Stock: PoC de RCE para WordPress vulnerable dirigido a wp2shell.
 keramas/mssqli-duet
Script de inyección SQL para MSSQL que extrae usuarios del dominio de un entorno Active Directory mediante fuerza bruta de RID
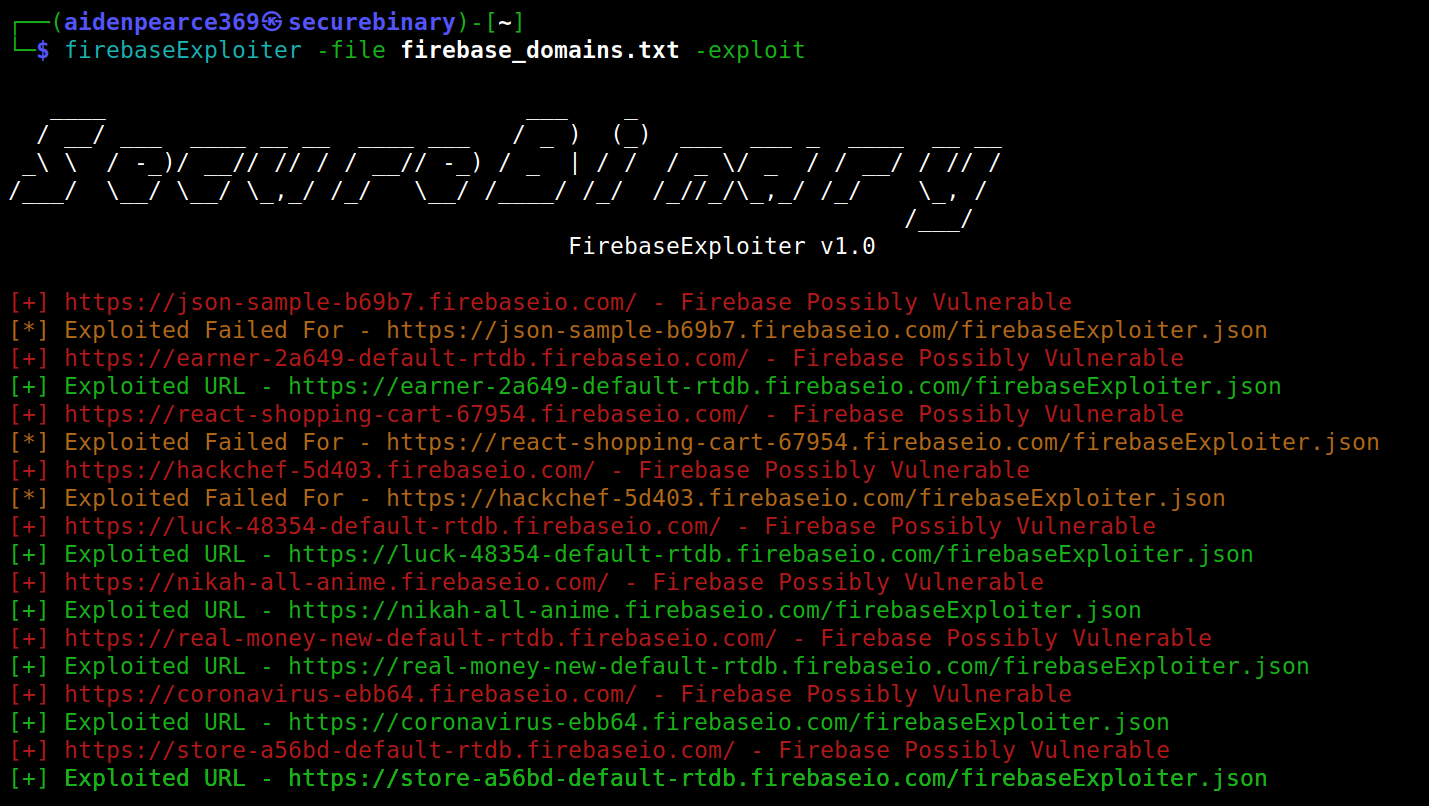 securebinary/firebaseexploiter
Herramienta CLI para escanear y explotar bases de Firebase inseguras, compatible con escaneo masivo de vulnerabilidades, inyección de payloads JSON…
 saferman/cve-2020-7471
django vulnerabilidad:CVE-2020-7471 Posible inyección SQL a través de StringAgg(delimiter) entorno de vulnerabilidad y POC
 saleemrashid/badecparams
Prueba de concepto para CVE-2020-0601
 feliam/cve-2014-4377
Exploit para el desbordamiento de heap de Apple CoreGraphics (CVE-2014-4377) que permite la ejecución de código arbitrario en iOS 7.1.x mediante un…
 anestisb/webacoo
Script-Kit de puerta trasera web mediante cookies
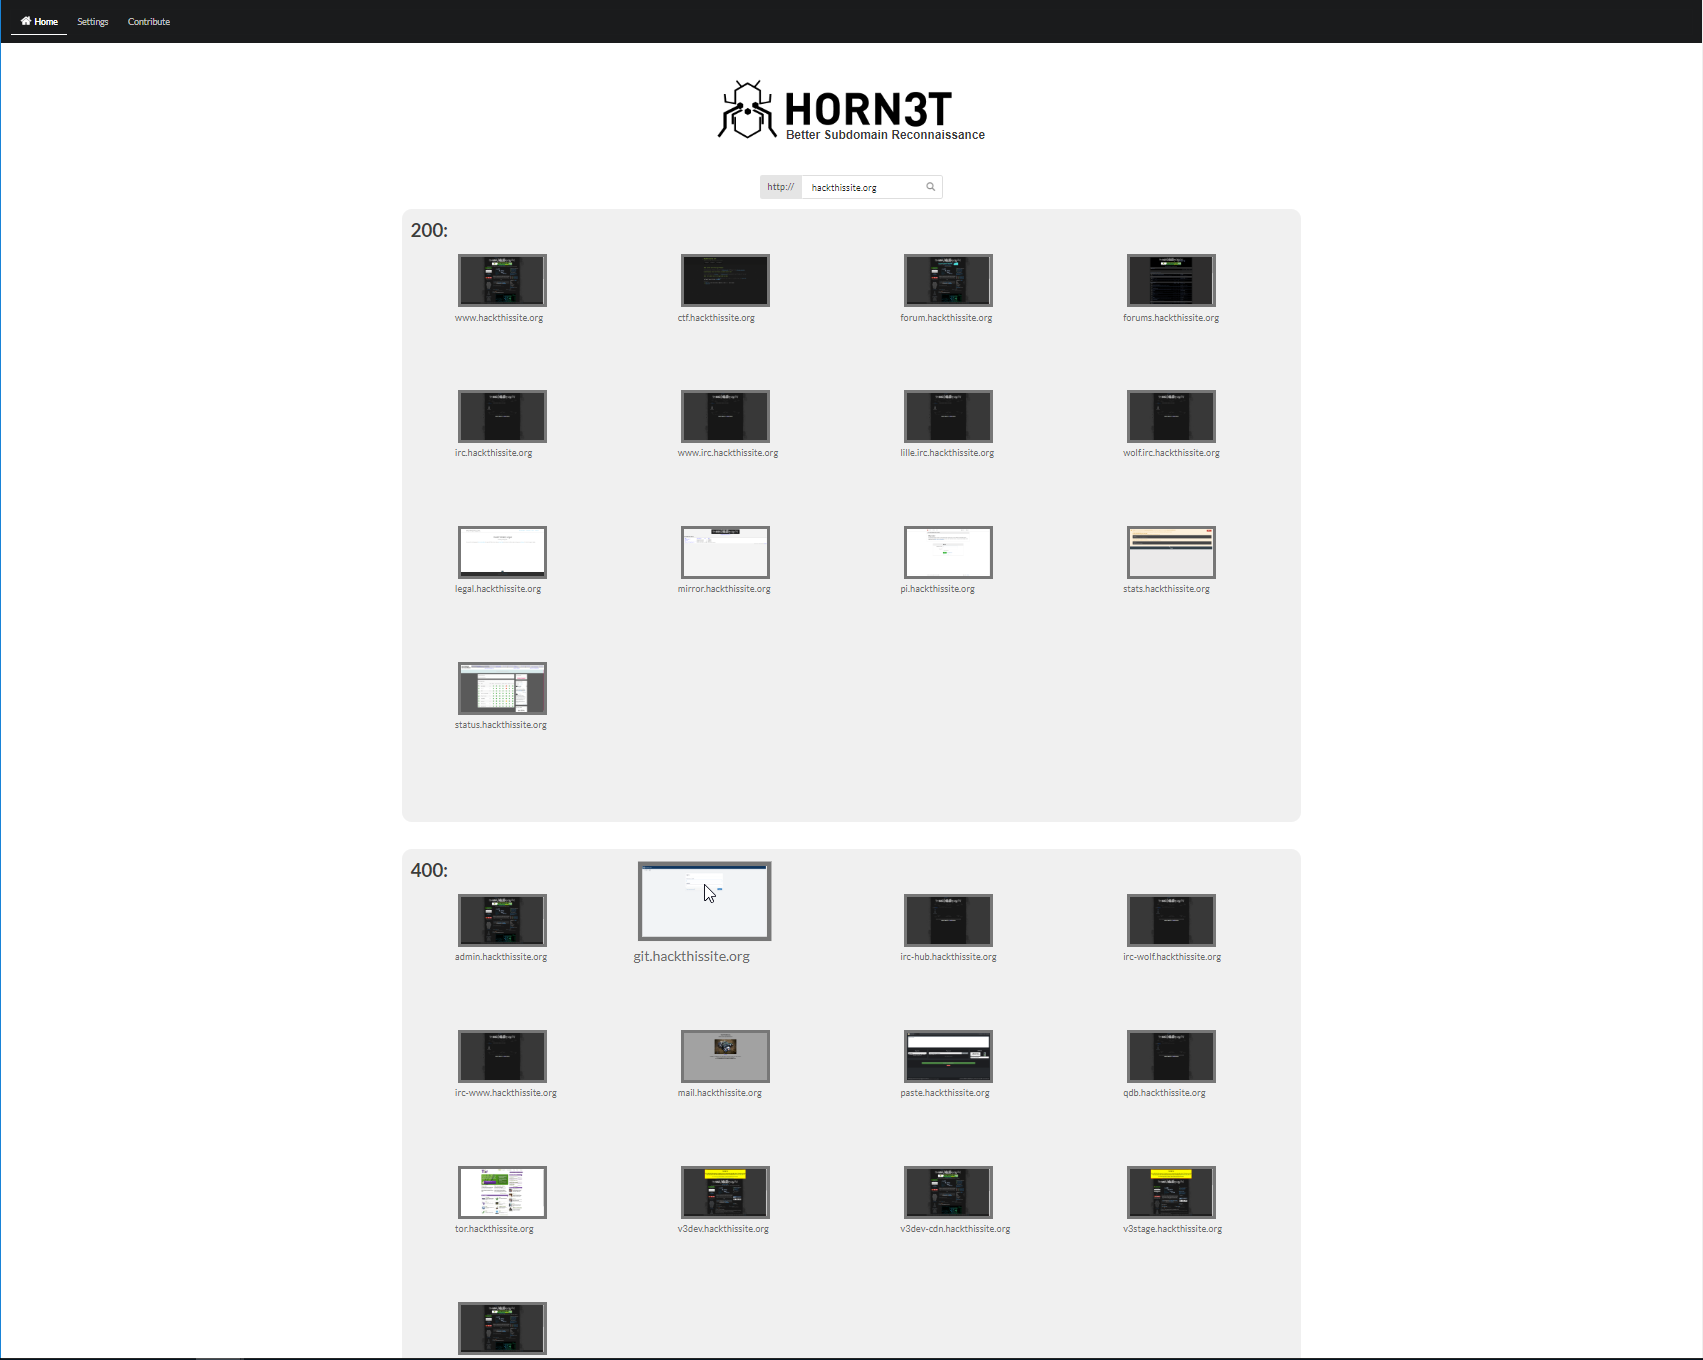 janniskirschner/horn3t
Potente enumeración visual de subdominios con solo un clic
 mzer0one/cve-2020-7961-poc
Exploit de prueba de concepto para CVE-2020-7961, una vulnerabilidad de deserialización en Liferay Portal que permite la ejecución remota de código…
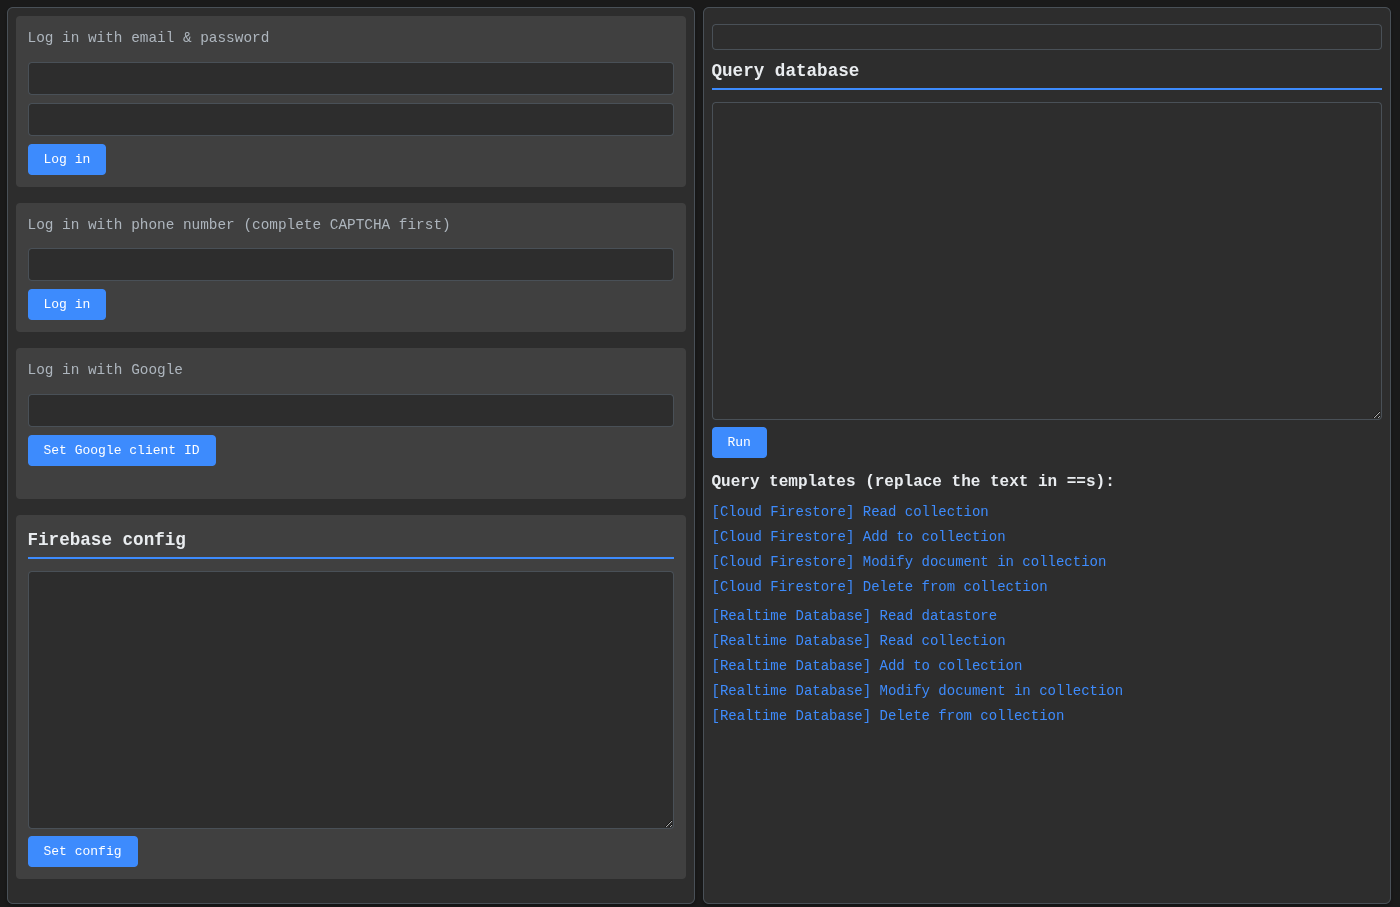 iosiro/baserunner
Una herramienta para explorar almacenes de datos de Firebase.
 jas502n/cve-2019-0232
Apache Tomcat Ejecución Remota de Código en Windows - CGI-BIN
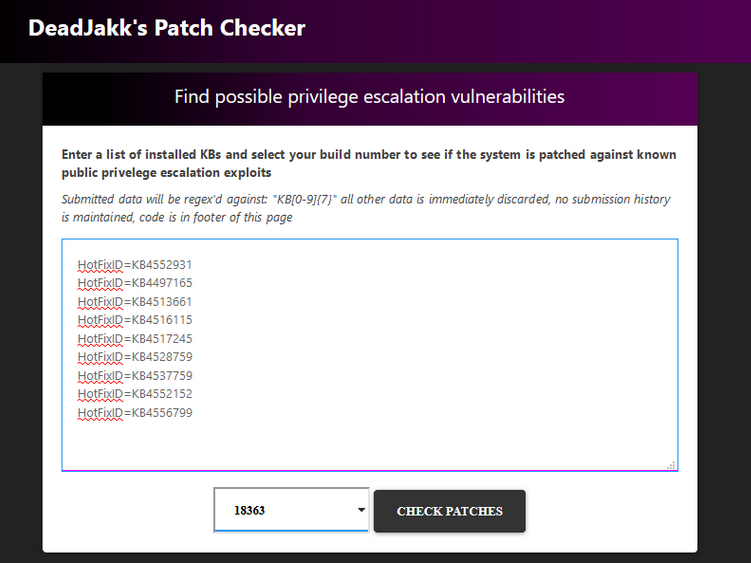 deadjakk/patch-checker
Comprobación basada en web para vulnerabilidades de escalada de privilegios en Windows
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 Exploit de payload T3 de WebLogic PoC python3,

 invuls/pentest-projects/pcf
Kit de herramientas de código abierto, multiplataforma y portátil para automatizar procesos rutinarios al realizar diversos trabajos de prueba.








