
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
 kira2040k/php_code_analysis
Escáner estático de código PHP que detecta inyección SQL, XSS, SSRF, LFI, inyección de comandos, deserialización insegura y otras vulnerabilidades…
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 Bypass de autenticación --> RCE en JetBrains TeamCity Pre-2023.11.4
 impact-i/x8-burp
Suite de descubrimiento de parámetros ocultos
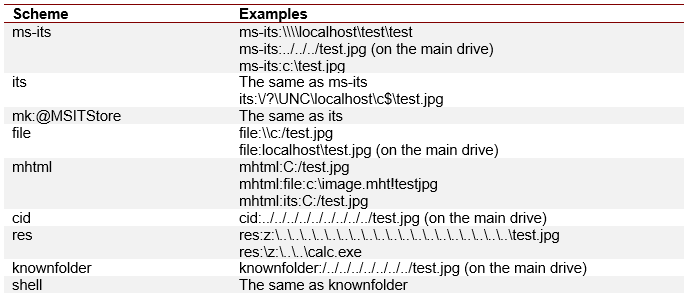 nccgroup/outlookleaktest
El Proyecto de Prueba de Fuga de HTML de Outlook
 lunasec-io/spring4shell-poc
Esta es una aplicación dockerizada que es vulnerable a la vulnerabilidad Spring4Shell (CVE-2022-22965).
 dariusztytko/token-reverser
Generador de listas de palabras para descifrar tokens de seguridad
 security-prince/resources-for-application-security
Algunos buenos recursos para comenzar con la seguridad de aplicaciones.
 cagataycali/hstp
Marco de protocolo de capa de aplicación para comunicación cifrada de extremo a extremo basada en confianza a través de redes heterogéneas,…
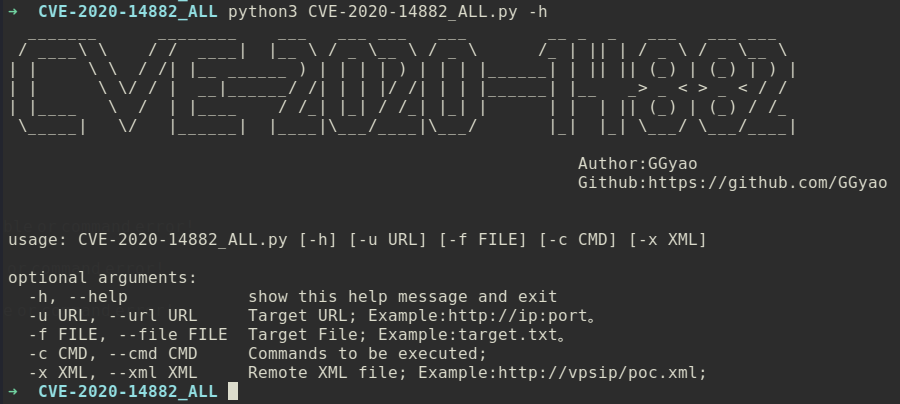 ggyao/cve-2020-14882_all
Herramienta de explotación integral CVE-2020-14882_ALL, admite detección de eco de comandos, eco de comandos por lotes, ejecución de comandos sin eco…
 mohshomis/modo
Colección curada de recursos de aprendizaje en ciberseguridad, writeups de CTF, artículos de investigación y laboratorios prácticos para el…
 ns-sp4ce/vm4j
Una herramienta para detectar y explotar la vulnerabilidad log4j (cve-2021-44228) en productos VMware. Soporta VMware…
 rub-nds/metadata-attacker
Una herramienta para generar archivos multimedia con metadatos maliciosos.
 graph-x/davscan
Hace fingerprinting de servidores, encuentra exploits, escanea WebDAV. Puede o no también hacer café.
 deathshotxd/comment2shell
Zero-click pre-auth WordPress CVE-2026-93485 exploit chain: stored XSS in wpautop() escalates to admin-session plugin upload and a self-deleting…
 koadt/oss-oopssec-store
Entrenamiento en seguridad para las aplicaciones que realmente distribuyes. Abre tu navegador y empieza a hackear.
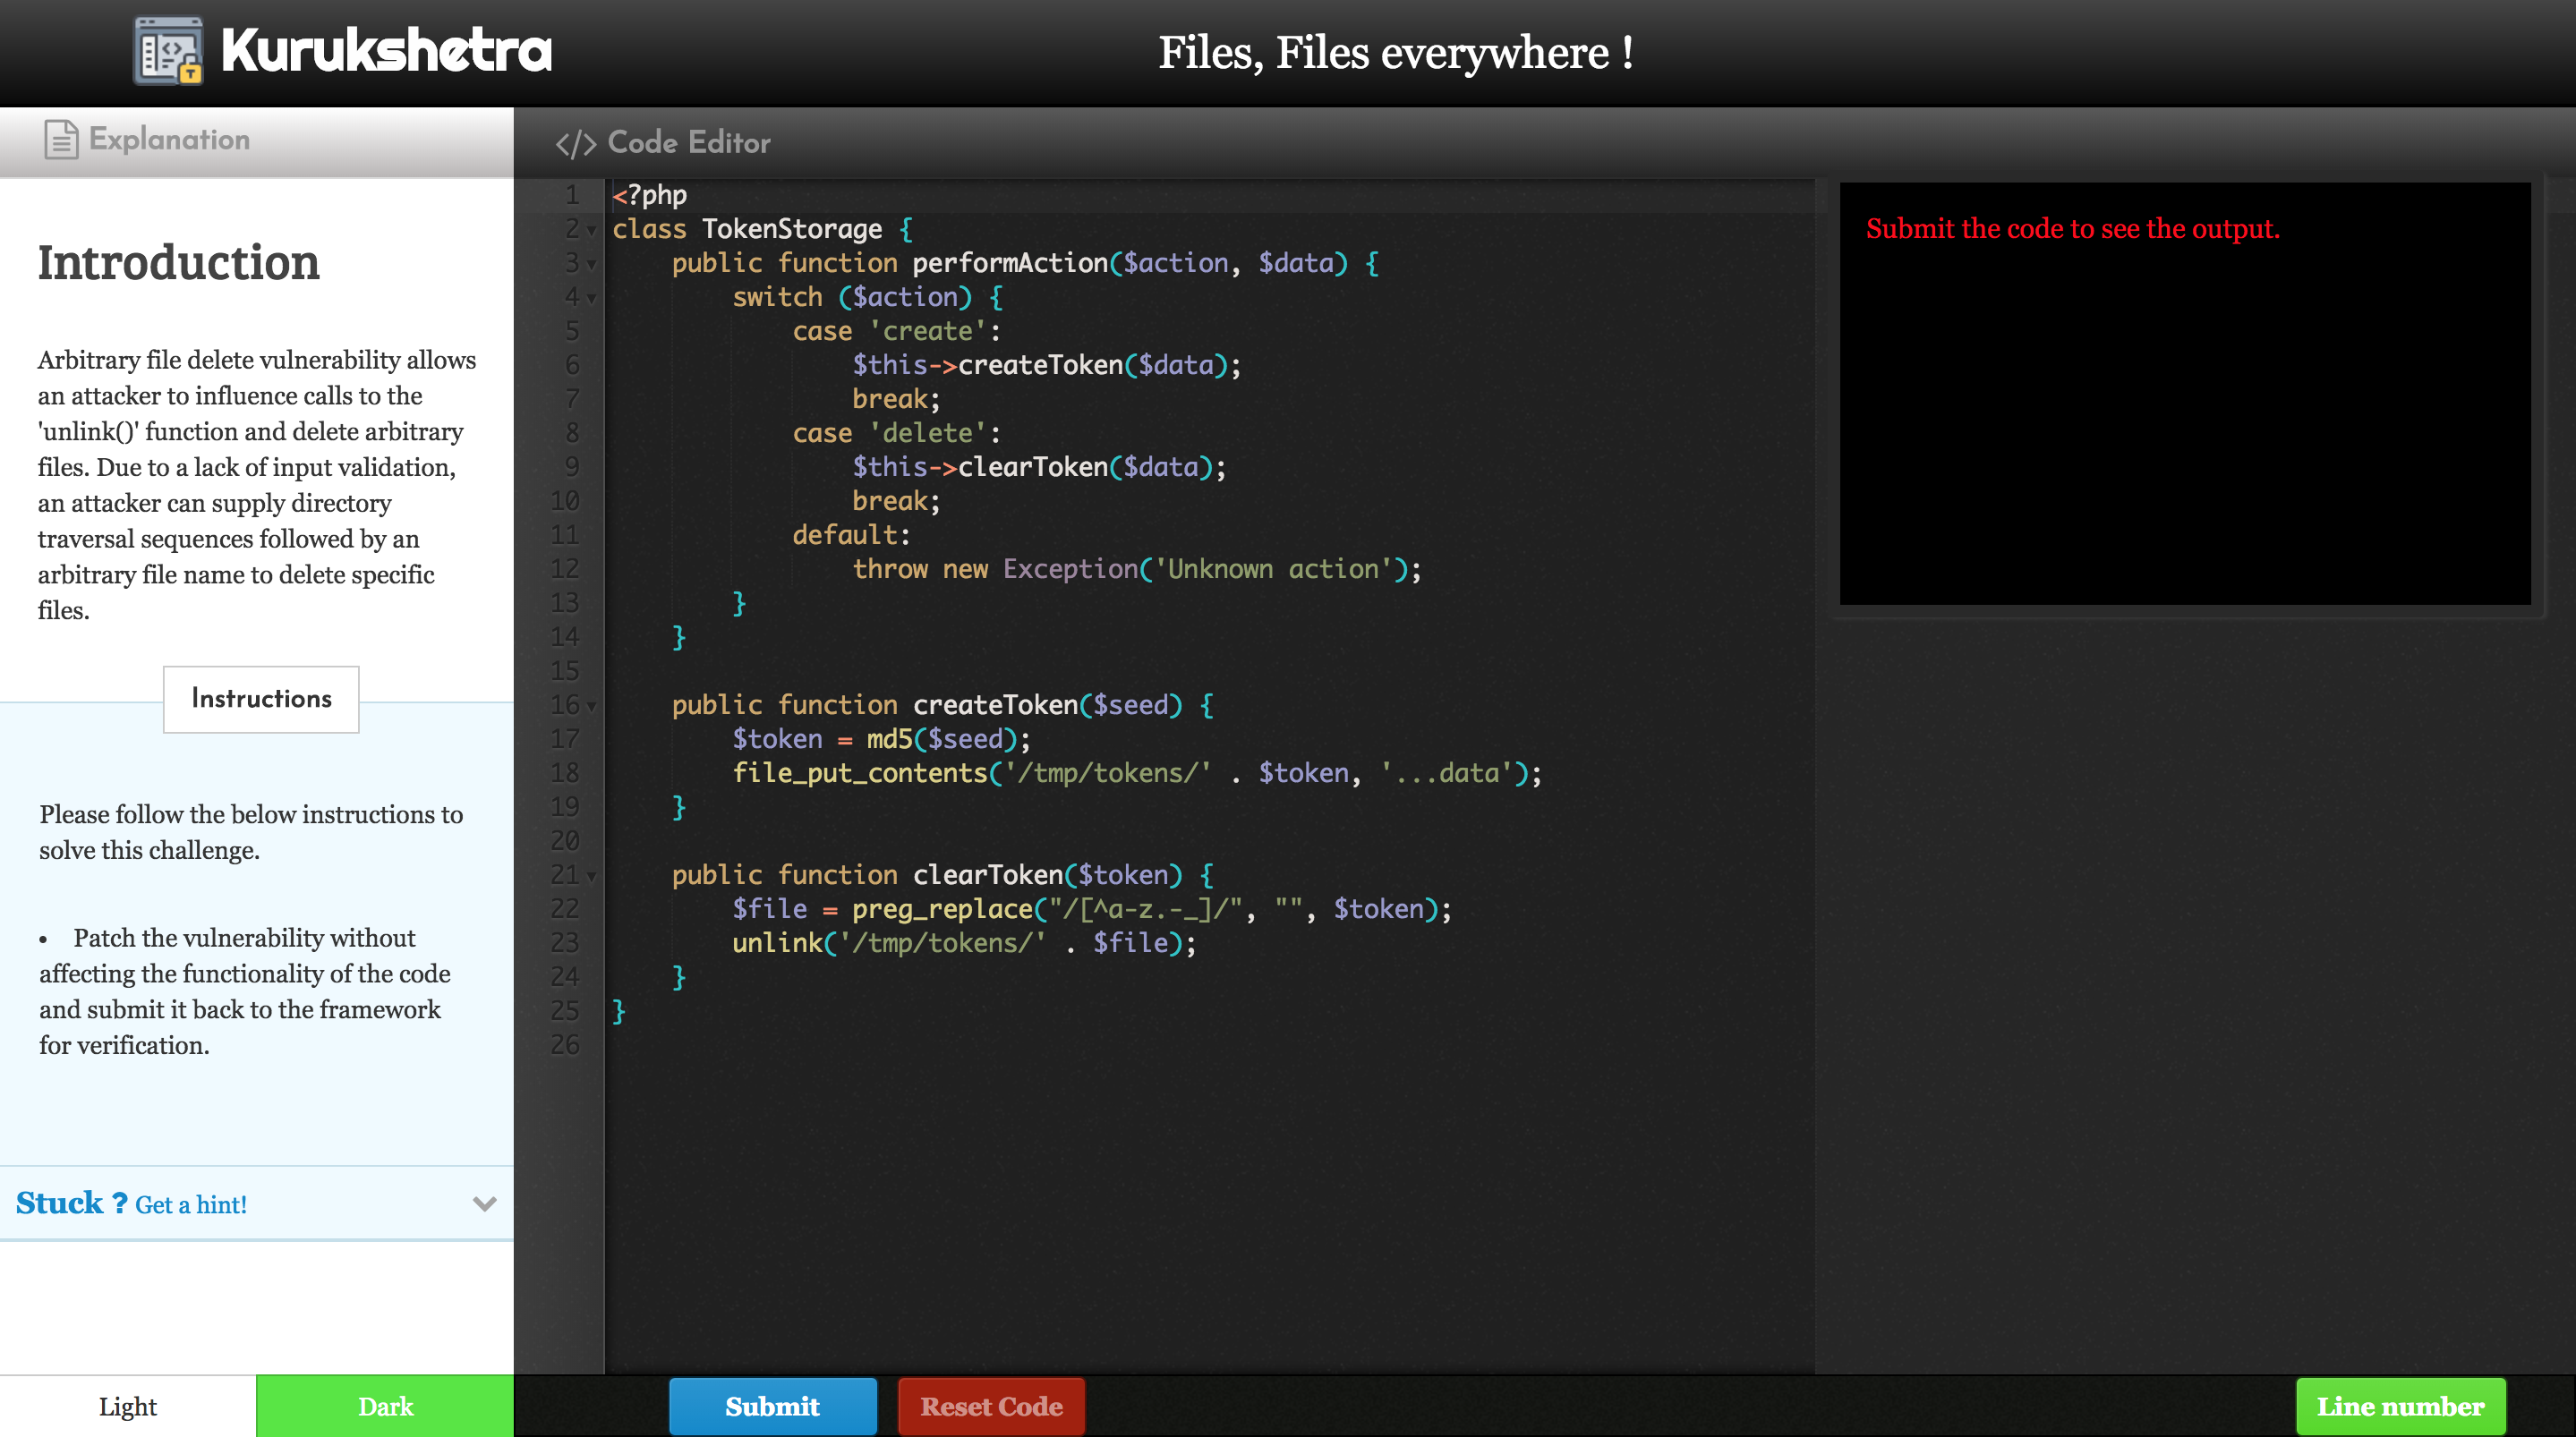 a0xnirudh/kurukshetra
Kurukshetra: Un framework para enseñar codificación segura mediante la resolución interactiva de problemas.
 z00nx/reversemap
Analiza intentos de inyección SQL en registros de servidores web.








