
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-3129 — Laravel RCE Exploit PoC - CVE-2021-3129 (amigable para el usuario con detección automática de la ruta de log) | Kitploit
Herramientas/GitHubGitHub/joshuavanderpoll/cve-2021-3129
Generación de PayloadsAnálisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubjoshuavanderpoll/cve-2021-3129

CVE-2021-3129

Laravel RCE Exploit PoC - CVE-2021-3129 (amigable para el usuario con detección automática de la ruta de log)

Ver RepositorioSitio web
1482774hace 6 mesesRevisado por Kitploit
Compartir

Ejecución Remota de Código: Laravel (CVE-2021-3129)

Python

📜 Descripción

Este script está diseñado para explotar la vulnerabilidad de Ejecución Remota de Código (RCE) identificada en varias versiones de Laravel, conocida como CVE-2021-3129. Aprovechando esta vulnerabilidad, el script permite a los usuarios escribir y ejecutar comandos en un sitio web objetivo que ejecute una instancia vulnerable de Laravel, siempre que la configuración "APP_DEBUG" esté establecida en "true" en el archivo ".env".

¡Gracias a todos por las estrellas de GitHub! ❤️ ¡Realmente aprecio el apoyo! 🚀

📚 Tabla de Contenidos

  • 📜 Descripción
  • 🛠️ Instalación
  • ⚙️ Uso
  • 🐋 Docker POC
  • 💻 Ejemplo
  • 🩹 Opciones de parche
  • 🕵🏼 Referencias
  • 📢 Descargo de responsabilidad

🛠️ Instalación

[!NOTE] Para garantizar un entorno limpio y aislado para las dependencias del proyecto, se recomienda usar el módulo venv de Python.

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2021-3129.git
cd CVE-2021-3129
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2021-3129.git
cd CVE-2021-3129
python -m venv .venv 
.venv\Scripts\activate
pip3 install -r requirements.txt
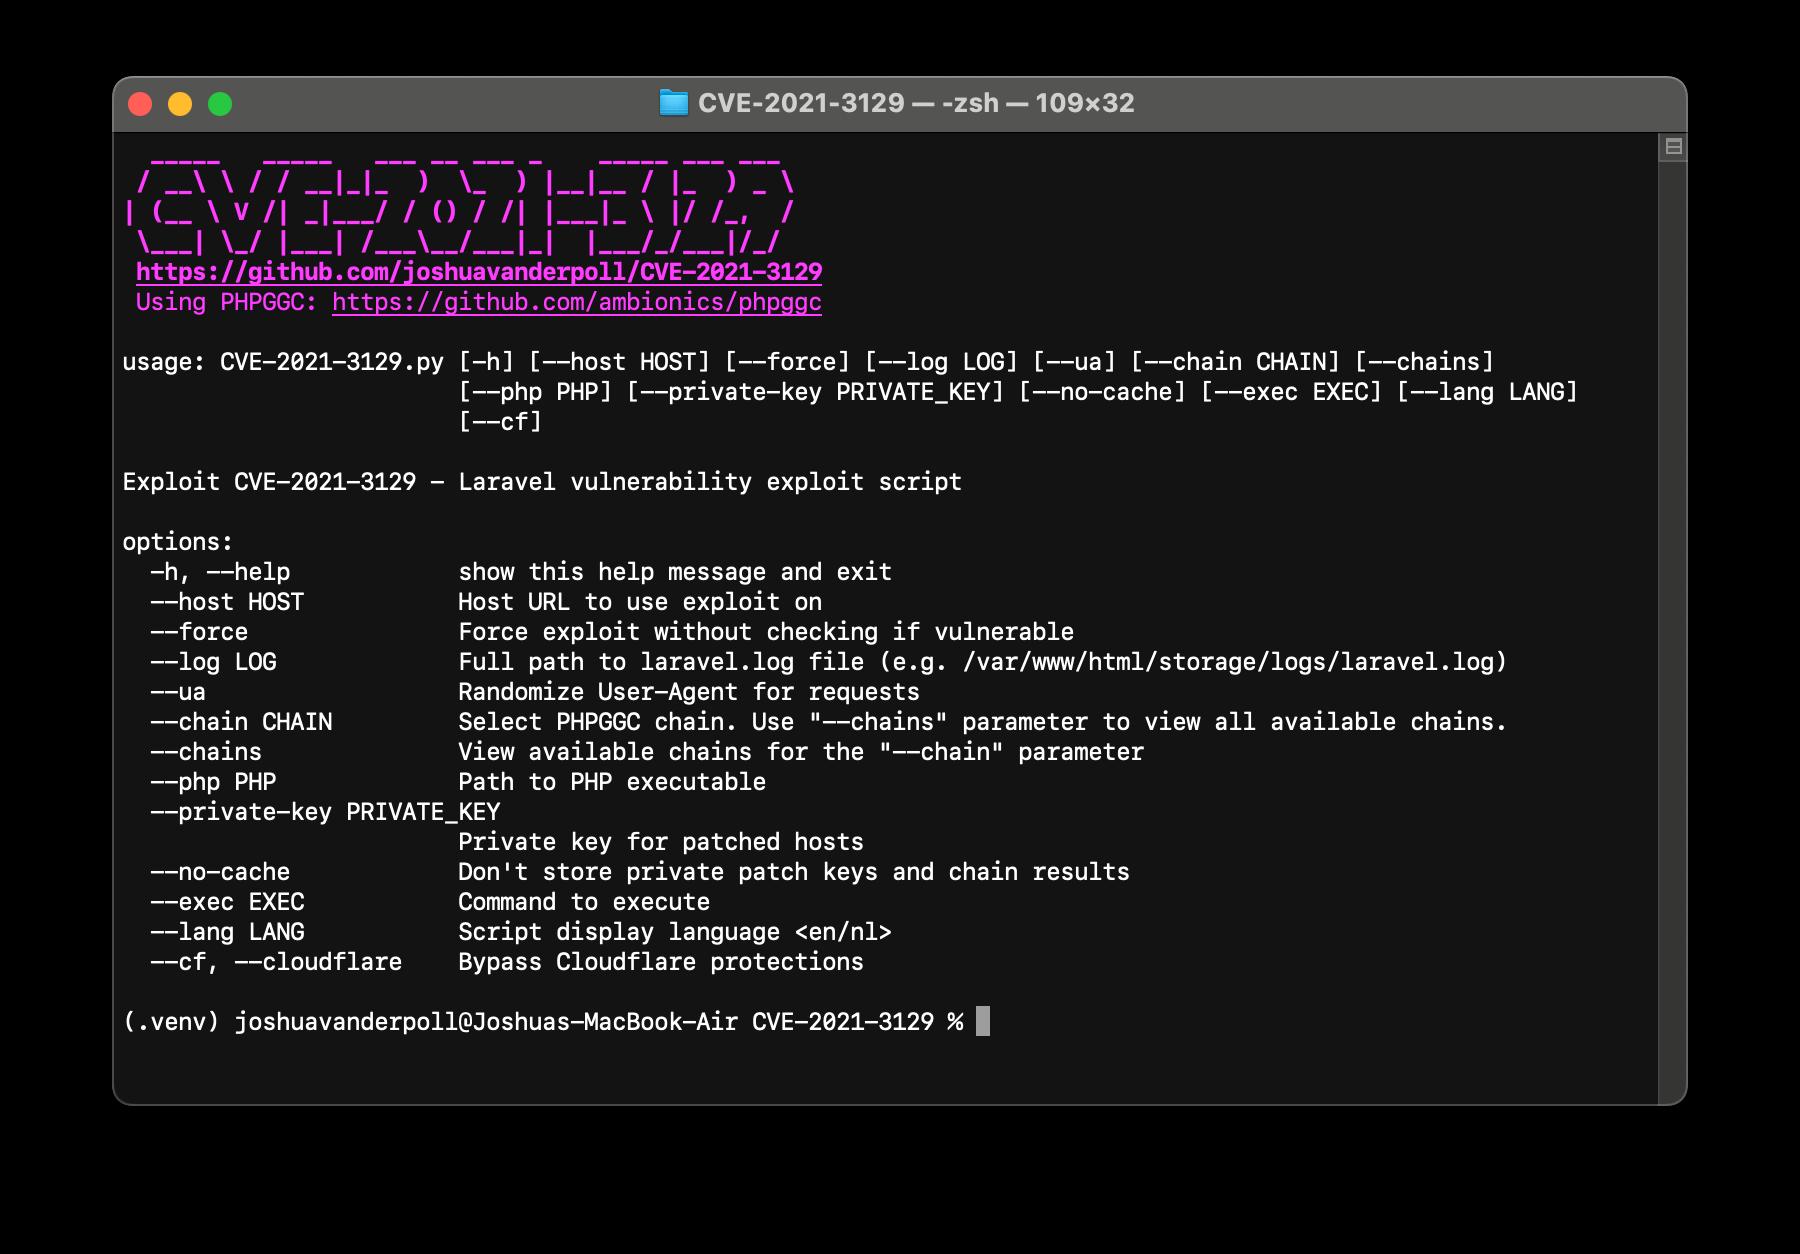
⚙️ Uso

Uso

🐋 Docker POC

docker build -t laravel_vulnerable .
docker run -p 8000:8000 laravel_vulnerable

💻 Ejemplo

Ejemplo

🩹 Opciones de parche

  • env (Actualiza el archivo .env para establecer APP_DEBUG en false)
  • index (Inyecta código en index.php que previene el acceso a "/_ignition/execute-solution")
  • private (Igual que la opción index, pero permite un encabezado específico para acceder a "_ignition/execute-solution")

🕵🏼 Referencias

  • https://github.com/ambionics/phpggc

📢 Descargo de responsabilidad

Esta herramienta se proporciona solo con fines educativos y de investigación. El creador no asume ninguna responsabilidad por el mal uso o daño causado por la herramienta.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




