
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 d0rb/cve-2023-38545
Este script está diseñado para explotar una vulnerabilidad de desbordamiento de búfer en el montón en un servidor proxy SOCKS5.
 imjdl/cve-2020-8515-poc
Exploit de prueba de concepto para CVE-2020-8515 dirigido a routers DrayTek con ejecución remota de código mediante solicitud HTTP no autenticada.
 s1incere/cve-2023-22515
Confluence Script de explotación de adición no autorizada de usuario administrador
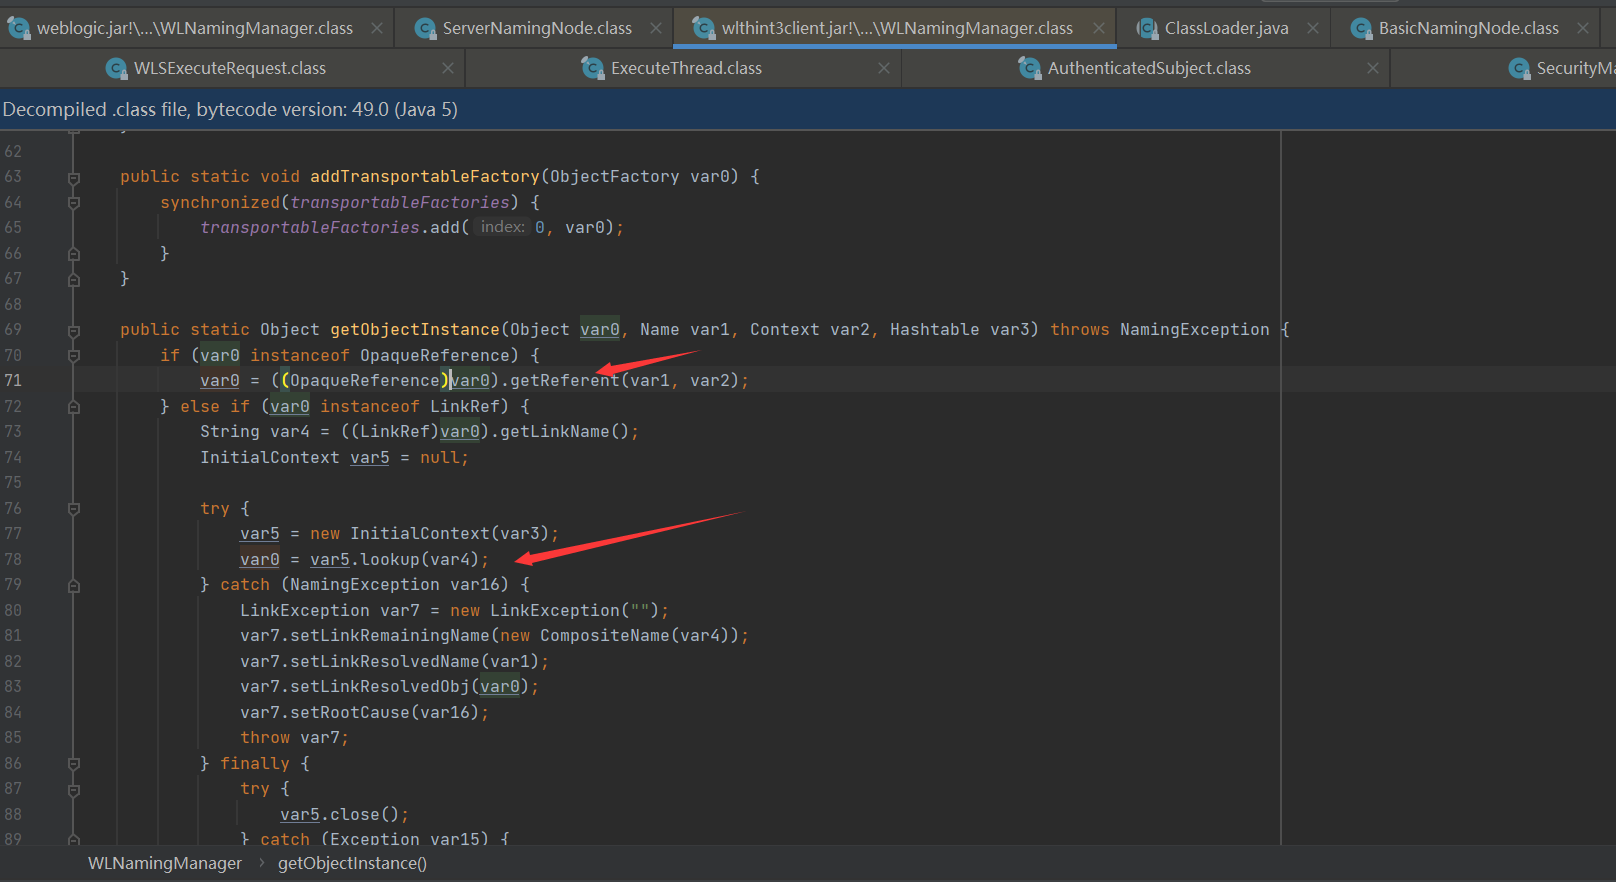 firebasky/cve-2023-21839
Herramienta CVE-2023-21839
 kaanatmacaa/cve-2024-23897
Nuclei template para detectar la vulnerabilidad de inclusión de archivos locales CVE-2024-23897 en Jenkins, lo que permite identificar rápidamente…
 refr4g/cve-2024-51378
Exploit para CyberPanel Pre-Auth RCE mediante Command Injection
 mgargiullo/cve-2018-1207
Explotar iDRAC 7 y 8 firmware < 2.52.52.52
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Escáner masivo de path traversal no autenticado para Nexus Repository Manager 3
 malwaretech/follinaextractor
Extraer URLs de payload de archivos docx y rtf de Follina (CVE-2022-30190)
 m3ssap0/spring-break_cve-2017-8046
Este es un programa Java que explota la vulnerabilidad Spring Break (CVE-2017-8046).
 revoltsecurities/cve-2024-24919
Una herramienta de detección y explotación de vulnerabilidades para CVE-2024-24919
 rfcxv/cve-2021-40444-poc
Exploit de prueba de concepto para CVE-2021-40444, una vulnerabilidad de ejecución remota de código en MS Office/IE, que demuestra técnicas de…
 hieuminhnv/cve-2022-21587-poc
Exploit de prueba de concepto para CVE-2022-21587 dirigido a Oracle E-Business Suite con capacidades de sobrescritura de archivos y creación de…
 cj1324/cgishell
shellshock CVE-2014-6271 CGI Exploit, Usar como Openssh vía CGI
 bttea/cve-2024-4577-rce-poc
CVE-2024-4577 PoC de RCE
 a0yami/cve-2025-50505
Exploit para CVE-2025-50505 en Clash Verge Rev, que demuestra escalada de privilegios local y ejecución remota de código a través de API no…
 ywh-jfellus/cve-2026-48907
PoC para CVE-2026-48907 - Extensión JCE de Joomla! < 2.9.99.5 RCE sin autenticación
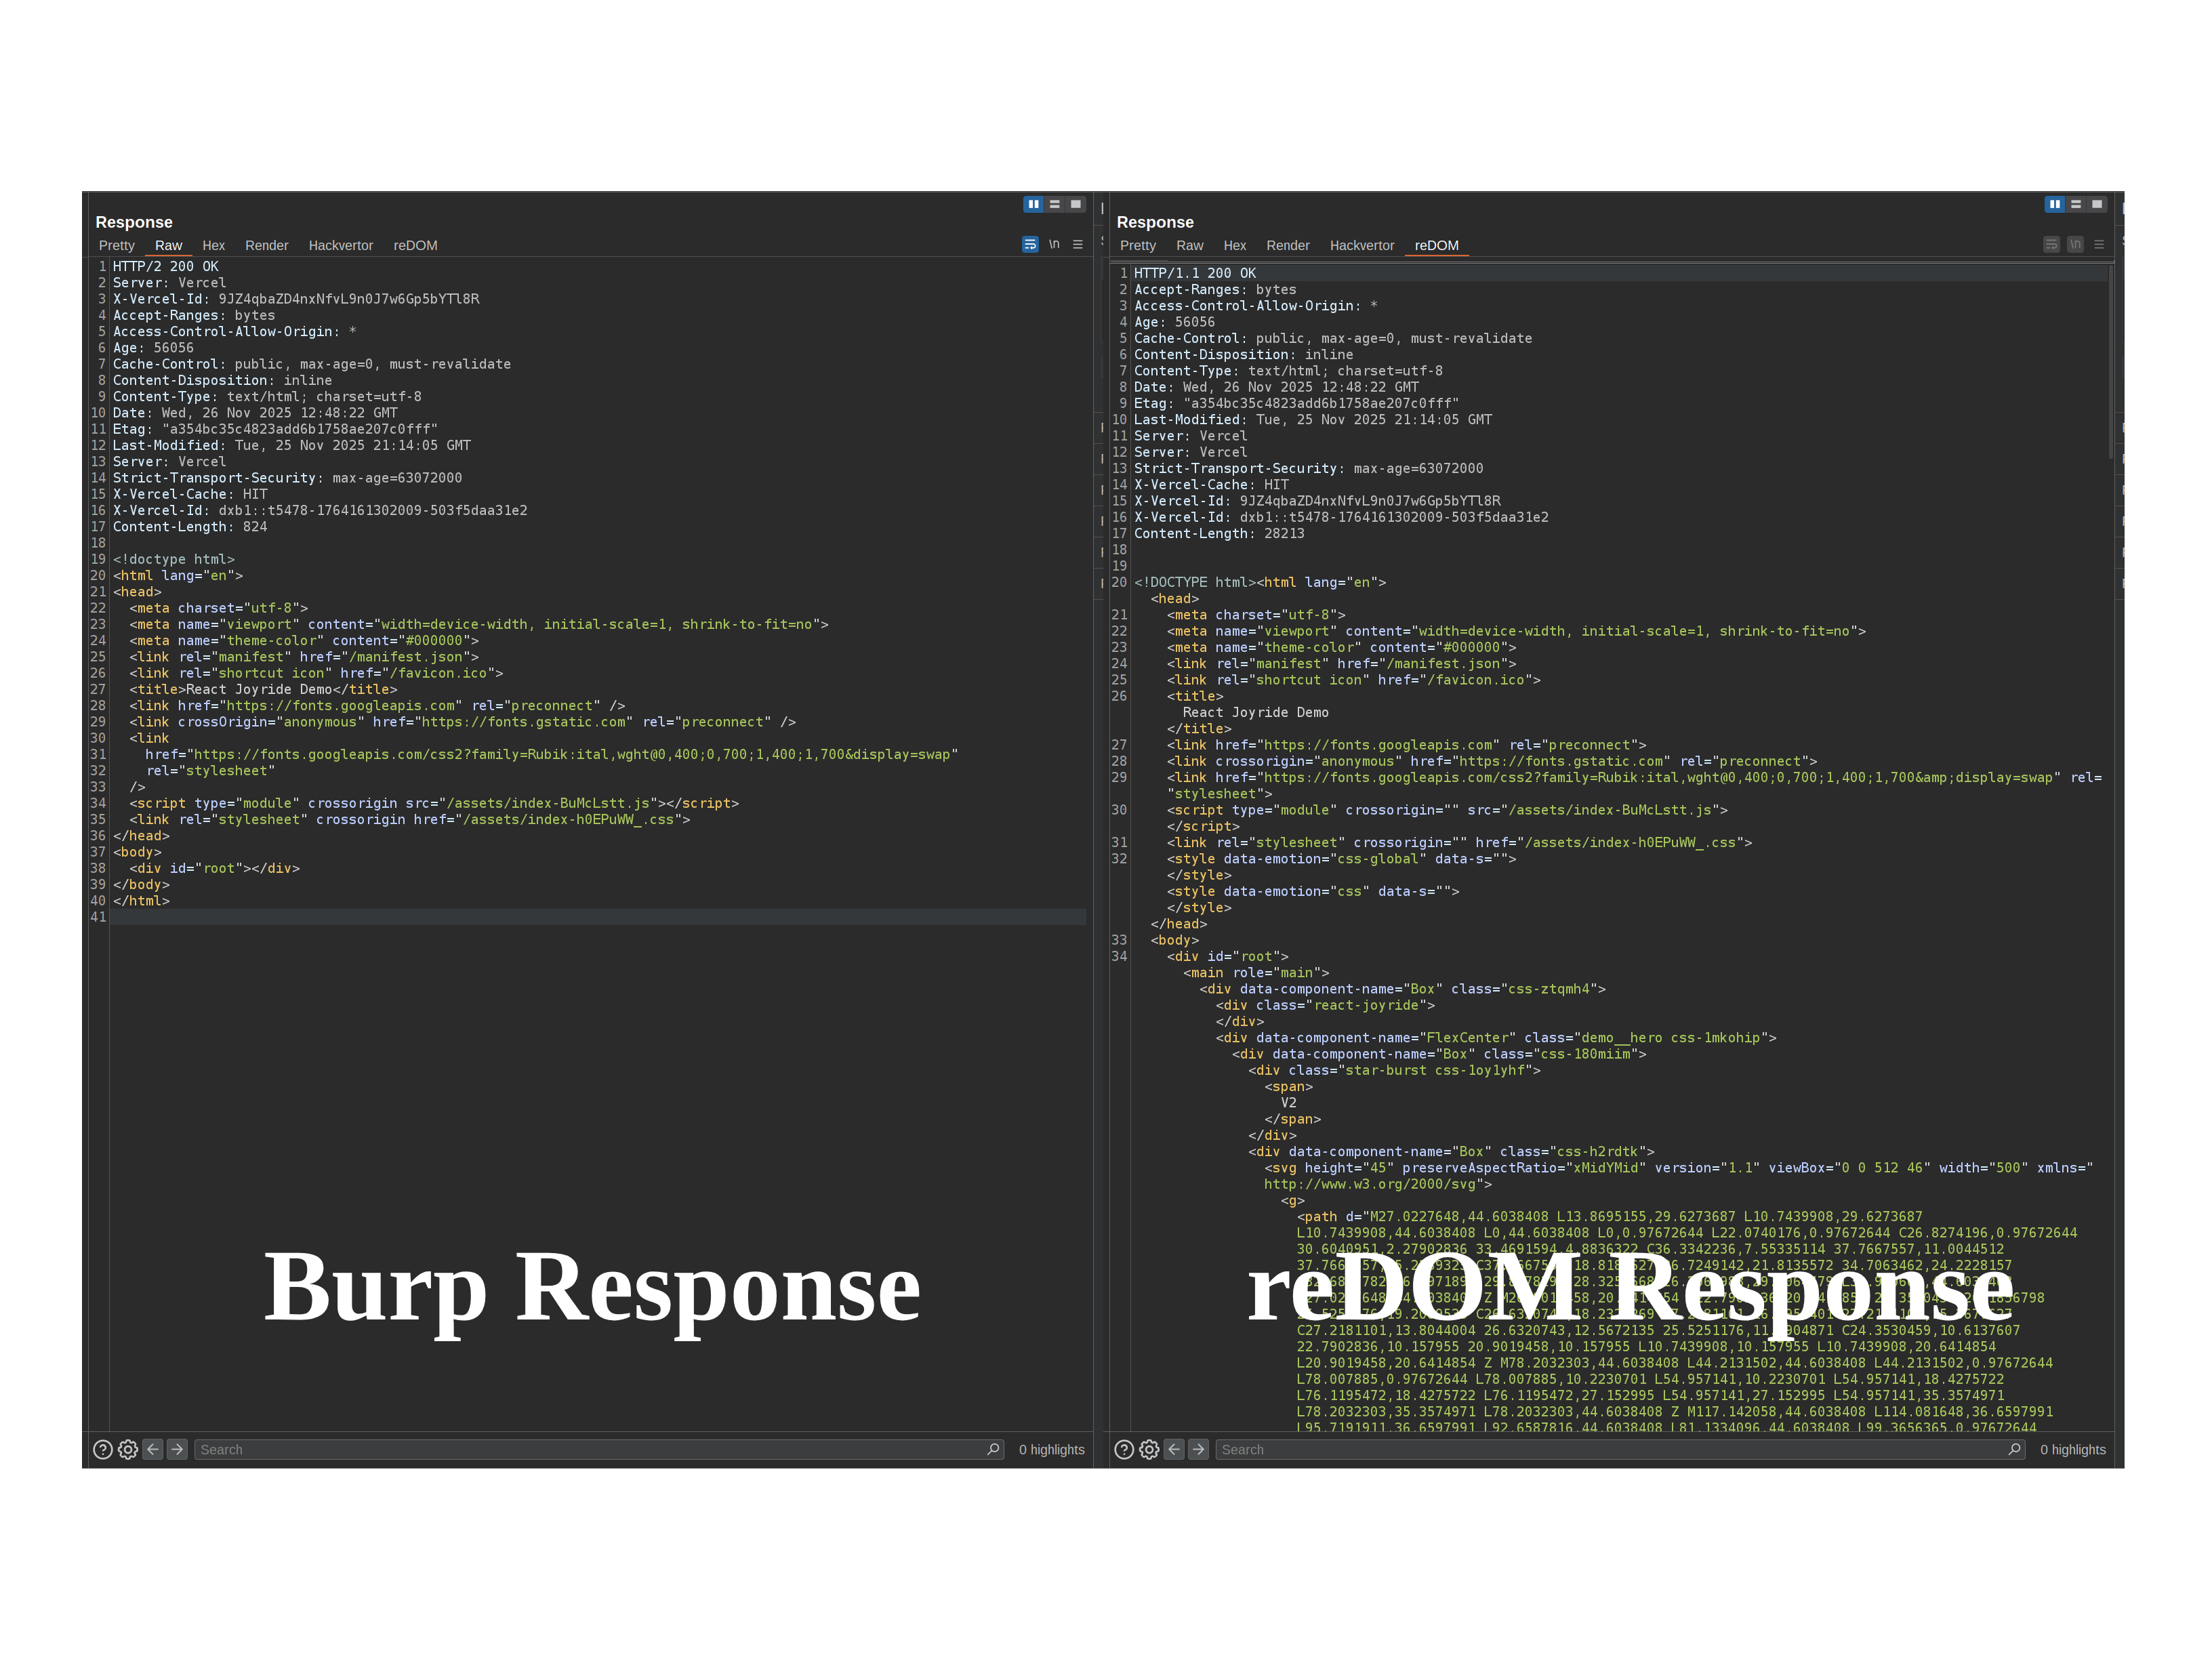 weirdmachine64/redom
Una extensión de Burp Suite que incorpora capacidades completas de renderización del DOM directamente en Burp, permitiendo realizar pruebas de…








