 kaanatmacaa/cve-2024-23897
Nuclei template para detectar la vulnerabilidad de inclusión de archivos locales CVE-2024-23897 en Jenkins, lo que permite identificar rápidamente instancias explotables para su parcheo.

Plantilla de Nuclei para explotar CVE-2024-23897
Esta plantilla sirve como una advertencia crucial para todos los usuarios: si se detecta la vulnerabilidad de archivo local CVE-2024-23897 en su sistema, es imperativo tomar. medidas inmediatas y parchear sus sistemas sin demora. Esta vulnerabilidad representa un riesgo significativo para la seguridad e integridad de su sistema, permitiendo potencialmente el acceso no autorizado a archivos y datos sensibles.
El propósito principal de la plantilla es verificar si la versión de Jenkins es explotable.
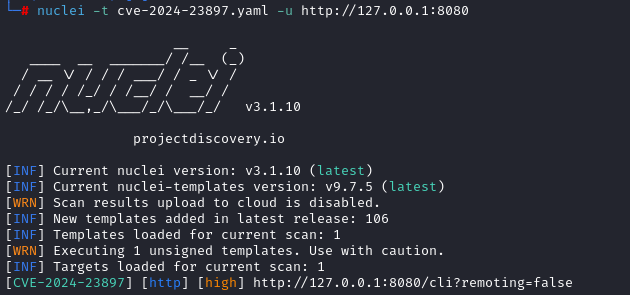
Uso:
nuclei -t cve-2024-23897.yaml -u http://127.0.0.1:8080
Instalación:
git clone https://github.com/kaanatmacaa/CVE-2024-23897.git
sudo mv /CVE-2024-23897/cve-2024-23897.yaml /root/nuclei-templates
Nota: Crea un issue para nuevas ideas
Referencia: https://nvd.nist.gov/vuln/detail/CVE-2024-23879
