
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 msanft/cve-2025-55182
Exploit PoC para CVE-2025-55182, que demuestra ejecución remota de código en React Server Functions mediante contaminación de prototipos y un payload…
 t3l3machus/toxssin
Una interfaz de línea de comandos para explotación XSS y generador de payloads.
 knavesec/credmaster
Herramienta de pulverización de contraseñas CredKing refactorizada y mejorada, utiliza APIs de FireProx para rotar direcciones IP, mantenerse en el…
 adrmxr/kithack
Paquete de herramientas de hacking y generador de backdoors.
 1n7erface/poclist
Scripts PoC específicos de vulnerabilidad para descubrir y explotar fallas de RCE, SQLi, XXE, SSRF y acceso no autorizado en aplicaciones web…
 yeswehack/vulnerable-code-snippets
Fragmentos vulnerables de Twitter
 assetnote/nowafpls
Plugin de Burp para Evadir WAFs mediante la inserción de Datos Basura
 albinowax/activescanplusplus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones para ataques de encabezado de host, XXE, inyección de lenguaje de…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - cadena RCE completa
 veracode-research/rogue-jndi
Un servidor LDAP malicioso para ataques de inyección JNDI
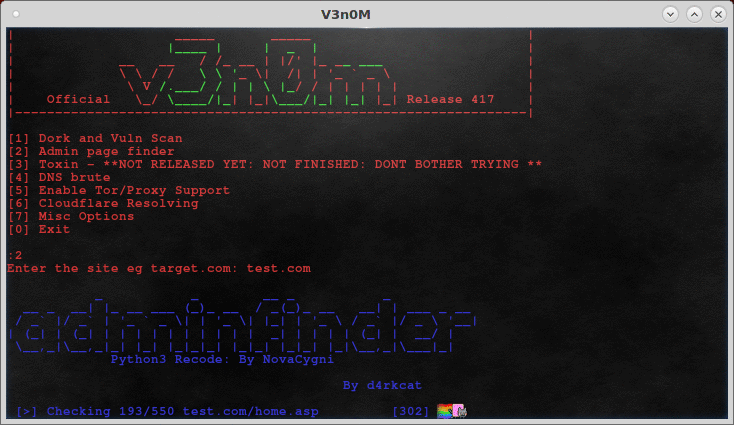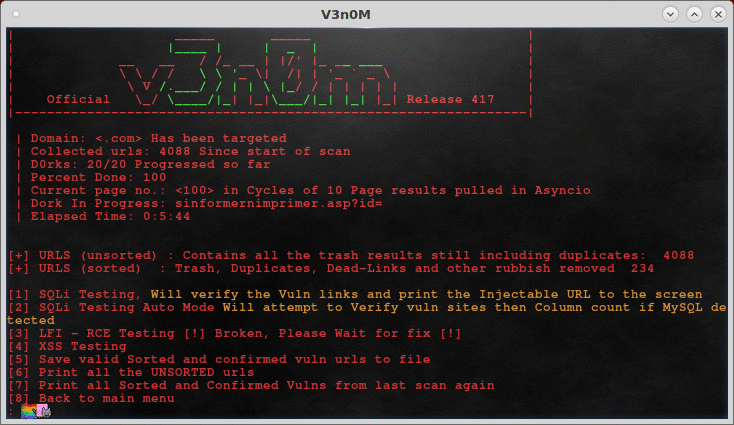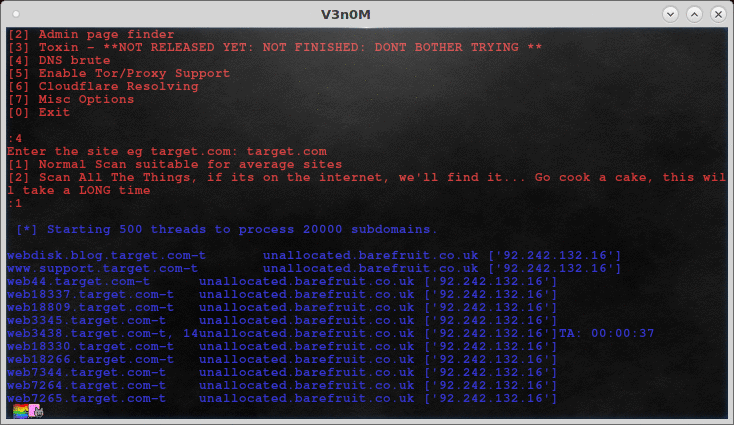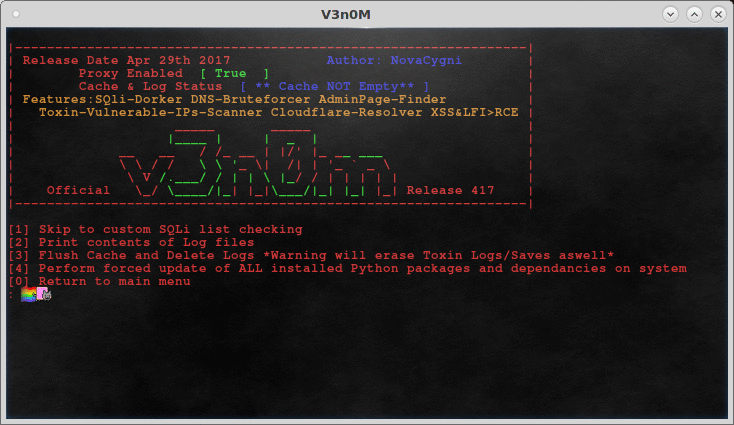 v3n0m-scanner/v3n0m-scanner
Escáner de pentesting popular en Python3.6 para SQLi/XSS/LFI/RFI y otras vulnerabilidades.
 portswigger/xss-cheatsheet-data
Conjunto de datos JSON de vectores de payload XSS contribuido por la comunidad que impulsa la hoja de referencia XSS de PortSwigger, con metadatos de…
 qi4l/jyso
Framework de explotación de doble propósito para inyección JNDI y deserialización de Java, con capacidades avanzadas de bypass para WAF, RASP y…
 depthfirstdisclosures/nginx-rift
Exploits de RCE en NGINX
 alisamtechnology/atscan
Búsqueda Avanzada de Dorks y Escáner Masivo de Exploits
 janusec/janusec
Puerta de enlace de aplicaciones unificada que proporciona proxy inverso, WAF, defensa CC, autenticación OAuth2, automatización de certificados ACME…
 mubix/shellshocker-pocs
Colección de Pruebas de Concepto y Objetivos Potenciales para #ShellShocker
 wireghoul/htshells
Shells htaccess autocontenidos y ataques








