CredMaster
Lanza un ataque de password spray / fuerza bruta a través de proxies de paso (passthrough) de Amazon AWS, cambiando la dirección IP solicitante en cada intento de autenticación. Esto crea dinámicamente APIs de FireProx para password sprays más evasivos.
Un agradecimiento a @ustayready por sus herramientas CredKing y FireProx, que forman la base de este conjunto de herramientas.
Consulta todas las notas completas en la Wiki. La herramienta se publicó con detalles en este post del blog.
Para consejos de detección, consulta el post del blog y la sección de detección.
Ten cuidado con los bloqueos de cuenta; conoce las políticas de restablecimiento de tu objetivo
TL;DR
- Clona el repositorio con git clone
- Si no estás seguro de cómo crear las claves correctas, consulta este blog.
pip install -r requirements.txt- Completa el archivo de configuración (wiki) con las opciones deseadas, o proporciónalas por CLI
Beneficios y Características
- Rota la dirección IP solicitante en cada petición
- Genera automáticamente APIs para el paso a través del proxy
- Suplanta números de seguimiento de API, IPs forwarded-for y otras cabeceras de seguimiento de proxy = totalmente anónimo
- Configuración sencilla mediante archivo de configuración
- Procesamiento multi-hilo
- Contadores de retardo de contraseñas y configuración para evadir políticas de bloqueo de cuenta
- Añade fácilmente nuevos plugins
- Salida con colores
- Sistemas de notificación para Keybase, Slack, Discord, Teams y Pushover
- Ajuste WeekdayWarrior para spraying programado y evasión de SOC
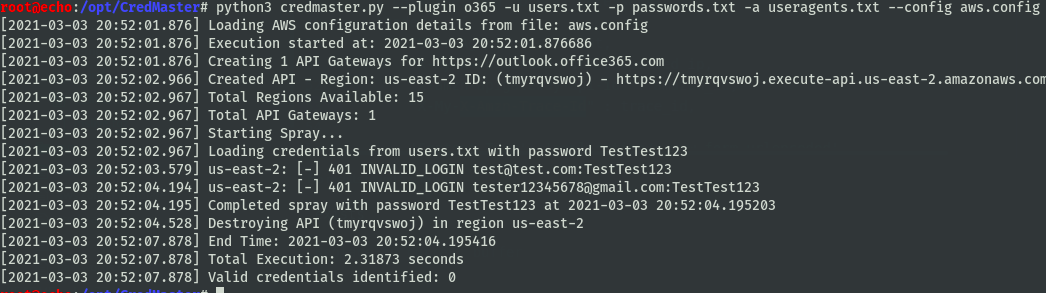
Uso Rápido
Actualmente se admiten los siguientes plugins:
- OWA - Acceso web a Outlook
- EWS - Servicios Web de Exchange
- O365 - Office365 - OBSOLETO
- ADFS - Servicios de federación de Active Directory
- O365Enum - Enumeración de usuarios de Office365 (sin solicitud de autenticación)
- MSOL - Microsoft Online
- MSGraph - Módulo MSGraph, punto de spraying de msgraph para credenciales de Azure y MSOL
- AzureSSO - Endpoint de SSO sin interrupciones de Azure AD
- AzVault - Módulo AzVault, punto de spraying de Azure distinto de MSOL/AzureSSO
- Okta - Portal de autenticación de Okta
- FortinetVPN - Cliente VPN de Fortinet
- HTTPBrute - Métodos genéricos de fuerza bruta HTTP (Basic/Digest/NTLM)
- GMailEnum - Enumeración de GSuite/Gmail
- PingFed - Autenticación federada de Ping
- HTTPPost - HTTP POST genérico con cuerpo y cabeceras personalizados
Ejemplo de uso:
python3 credmaster.py --plugin {pluginname} --access_key {key} --secret_access_key {key} -u userfile -p passwordfile -a useragentfile {otherargs}
o
python3 credmaster.py --config config.json
Esta herramienta requiere claves de acceso a la API de AWS; puedes encontrar un tutorial sobre cómo obtener estas claves aquí: https://bond-o.medium.com/aws-pass-through-proxy-84f1f7fa4b4b
Todos los demás detalles de uso se pueden encontrar en la wiki
PENDIENTE
¡PRs bienvenidos! :)
- Nuevo plugin: Método Go365 de Optiv - Incluye capacidades de autenticación y enumeración de usuarios de Office365 vía SOAP
- Funcionalidad de "reanudar" para escaneos pausados/cancelados. Idealmente almacenando datos de las APIs utilizadas, si fueron destruidas y en qué usuario/contraseña iba el spray.
- Método para determinar de forma fiable si un intento de autenticación fue limitado (throttled), para que el nombre de usuario pudiera volver a ponerse en cola e intentarse más tarde para una cobertura completa (tendría que ser por plugin, devolver un valor booleano "throttled" en el script del plugin y volver a ponerlo en cola si está limitado)
- Sistema de notificaciones para webhooks (Teams pendiente)
- Indicador de detención al tener éxito
- Revisión del perfil de spraying
- Notas de desarrollo
- Spray de nombre de usuario==contraseña
Créditos
- Mike Felch (ustayready) - CredKing & FireProx
- Beau Bullock (dafthack) - herramienta MSOLSpray
- Martin Ingesen (mrtn9) - herramienta MSOLSpray en Python
- Oliver Morton (grimhacker) - herramienta Office365UserEnum
- Marcello (byt3bl33d3r) - SprayingToolkit
- Erforschr - herramienta de fuerza bruta HTTP
- Florian Hauser (frycos de codewhitesec) - plugin ADFS
- nyxgeek - implementación en Python de Azure AD Seamless SSO
- Joe Helle (joehelle) - Oh365UserFinder
- Cameron Geehr (BarrelTit0r) - herramienta o365enum
- Max Gruenberg (Max_Gruenberg) - plugin o365enum
- x0rz - técnica GmailEnum
- Kole Swesey (0xPanic_) - Varios PR
- Logan (TheToddLuci0) - Varias correcciones de errores, autenticación AWS y notificaciones de Keybase
- Andy Gill (ZephrFish) - Funciones de color + Ajustes/Notificaciones, ayuda en la reescritura del desarrollo, módulo AzVault
- Hugo VINCENT (@hugow) - Tamaño de lote / retardo
- Dennis Herrmann (dhn_ de CODE WHITE GmbH) - Soporte de notificación Ntfy
- Jason Juntunen (missing0x00) - plugin PingFed
- Gustavo Penna (moreirapenna2) - plugin HTTP POST
No dudes en contactarme
 knavesec/credmaster








