
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 horizon3ai/cve-2024-9465
Exploit de Prueba de Concepto para CVE-2024-9465
 mpgn/cve-2018-16341
CVE-2018-16341 - Ejecución remota de código en Nuxeo sin autenticación mediante inyección de plantillas del lado del servidor
 scanfsec/cve-2018-15982
Script de Aggressor para lanzar un ataque driveby de IE para CVE-2018-15982.
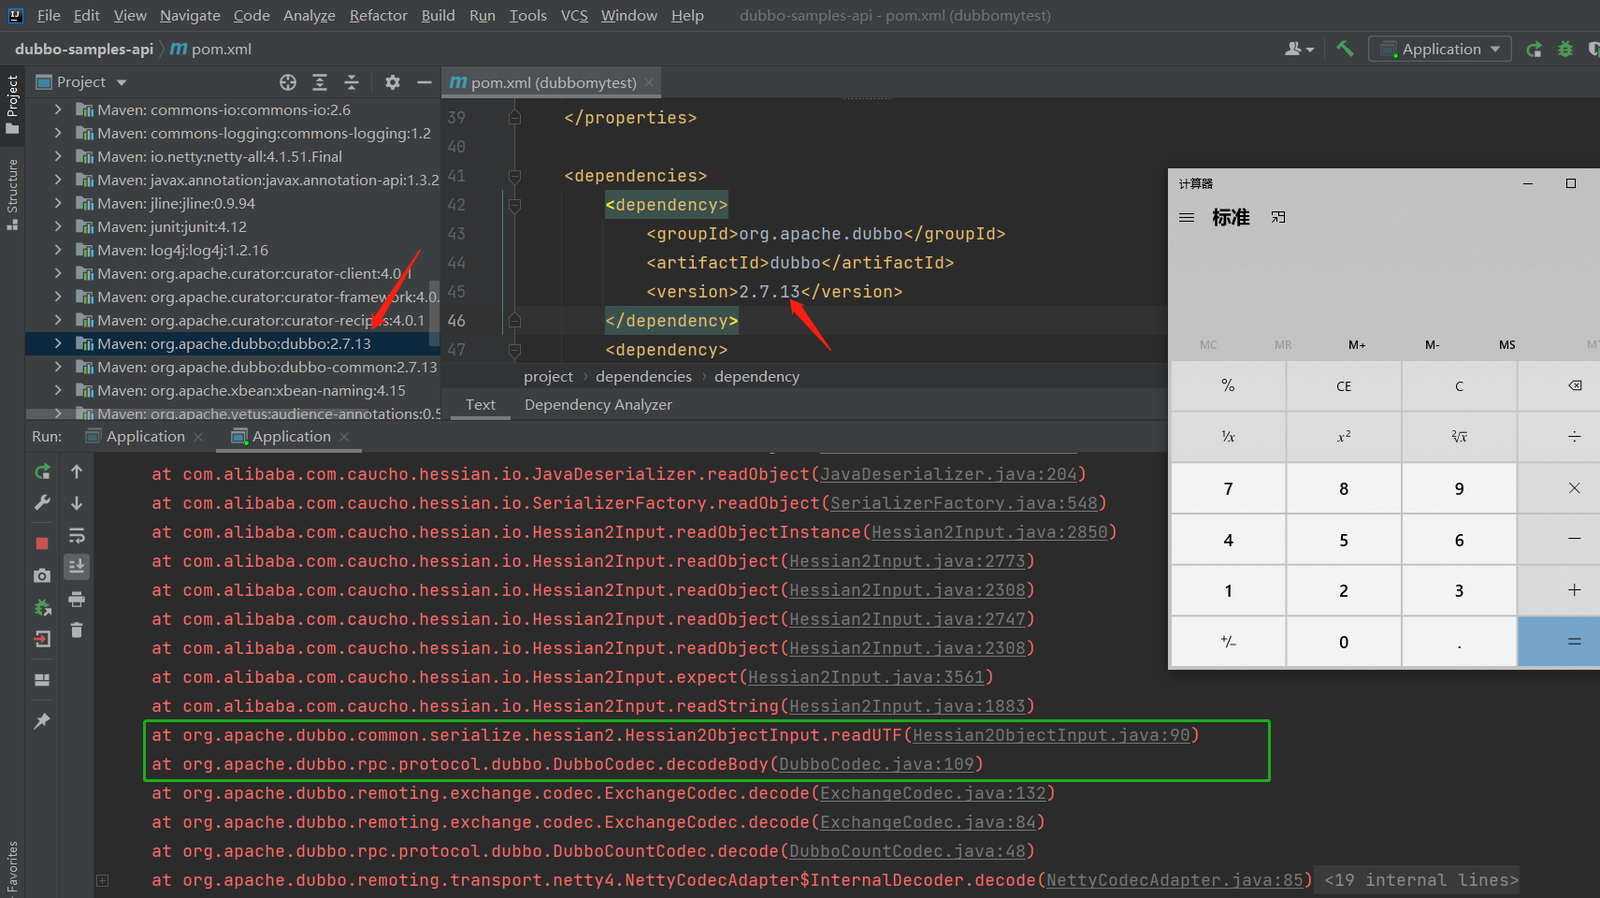 bitterzzzz/cve-2021-43297-poc
Prueba de concepto de exploit para CVE-2021-43297, que logra ejecución remota de código en Apache Dubbo <= 2.7.13 mediante deserialización…
 malwareman007/deathnote
Prueba de concepto de CVE-2022-30190
 blazeinfosec/cve-2017-10366_peoplesoft
CVE-2017-10366: Exploit de deserialización de Java para Oracle PeopleSoft 8.54, 8.55, 8.56
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
Exploit PoC de reverse shell para Dolibarr <= 17.0.0 (CVE-2023-30253), inyección de código PHP
 conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
Script de explotación en Python para CVE-2021-26855 (SSRF en Microsoft Exchange Server) con dork de ZoomEye integrado para escaneo masivo y detección…
 alewong/apache-solr-rce-via-velocity-template
Exploit para Apache Solr de ejecución remota de código mediante inyección de plantillas Velocity, que permite la ejecución de comandos en instancias…
 prodigiousmind/cve-2023-41425
WonderCMS RCE Autenticado - CVE-2023-41425
 bigb0x/cve-2024-34102
PoC para CVE-2024-34102. Un problema de inyección de entidades XML antes de la autenticación en Magento / Adobe Commerce.
 erpscanteam/cve-2018-2636
PoC público de ERPScan para CVE-2018-2636
 vigneshsrao/cve-2019-11707
Código de explotación para CVE-2019-11707 en Firefox 66.0.3 ejecutándose en Ubuntu.
 walnutsecurity/cve-2021-42013
cve-2021-42013.py es un script de Python que ayudará a encontrar la vulnerabilidad de Path Traversal o Ejecución Remota de Código en Apache 2.4.50
 gbrsh/cve-2023-3460
Exploit de prueba de concepto para CVE-2023-3460 que permite acceso de administrador no autorizado en las versiones del plugin de WordPress Ultimate…
 ioactive/aosp-downloadproviderdbdumpersqliwhere
PoC Explotando Inyección SQL en el Proveedor de Descargas de Android en el Parámetro de Selección (CVE-2019-2198)
 jas502n/burp_aes_plugin
Plugin de Burpsuite para crackear AES








