
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit — PoC para CVE-2026-3891 — Carga arbitraria de archivos no autenticada que conduce a ejecución remota de código en Pix for WooCommerce <= 1.5.0 | Kitploit
Herramientas/GitHubGitHub/m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubm4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

PoC para CVE-2026-3891 — Carga arbitraria de archivos no autenticada que conduce a ejecución remota de código en Pix for WooCommerce <= 1.5.0

Ver Repositorio
20227hace 4 mesesRevisado por Kitploit
Compartir

CVE-2026-3891-Pix-for-WooCommerce-Plugin-Exploit

🛡️ Descripción

CVE-2026-3891 es una vulnerabilidad crítica de Subida Arbitraria de Archivos no Autenticada encontrada en el plugin de WordPress Pix for WooCommerce en versiones hasta la 1.5.0 inclusive.

La vulnerabilidad existe en la funcionalidad lkn_pix_for_woocommerce_c6_save_settings debido a la falta de controles de autorización y a una validación insuficiente del tipo de archivo. El exploit automatiza el proceso de obtención de un nonce válido y demuestra la subida sin restricciones de un archivo PHP a un directorio accesible desde la web.

Aprovechando esta vulnerabilidad, un atacante no autenticado podría ser capaz de:

  • Subir archivos arbitrarios sin autenticarse en WordPress.
  • Subir archivos con extensiones peligrosas debido a una validación insuficiente del tipo de archivo.
  • Acceder a los archivos subidos directamente a través de un directorio de plugin accesible desde la web.
  • Lograr la Ejecución Remota de Código (RCE) cuando los archivos PHP subidos son ejecutados por el servidor web afectado.

🚀 Características

  • Flujo de explotación no autenticado: No requiere credenciales válidas de usuario de WordPress.
  • Obtención automática de nonce: Obtiene y extrae el nonce requerido automáticamente.
  • Subida de archivos automatizada: Envía la solicitud de subida multipart requerida al manejador AJAX vulnerable.
  • Generación de URL directa: Muestra la URL final del archivo de prueba de concepto subido.
  • Salida CLI limpia: Proporciona una interfaz de línea de comandos simple y coloreada.

🛠️ Instalación y Requisitos

  1. Requisito: Instalar Python 3.
  2. Instalar Requests:
pip install requests
  1. Clonar/Descargar: Guarda el archivo CVE-2026-3891.py en tu sistema.

💻 Uso

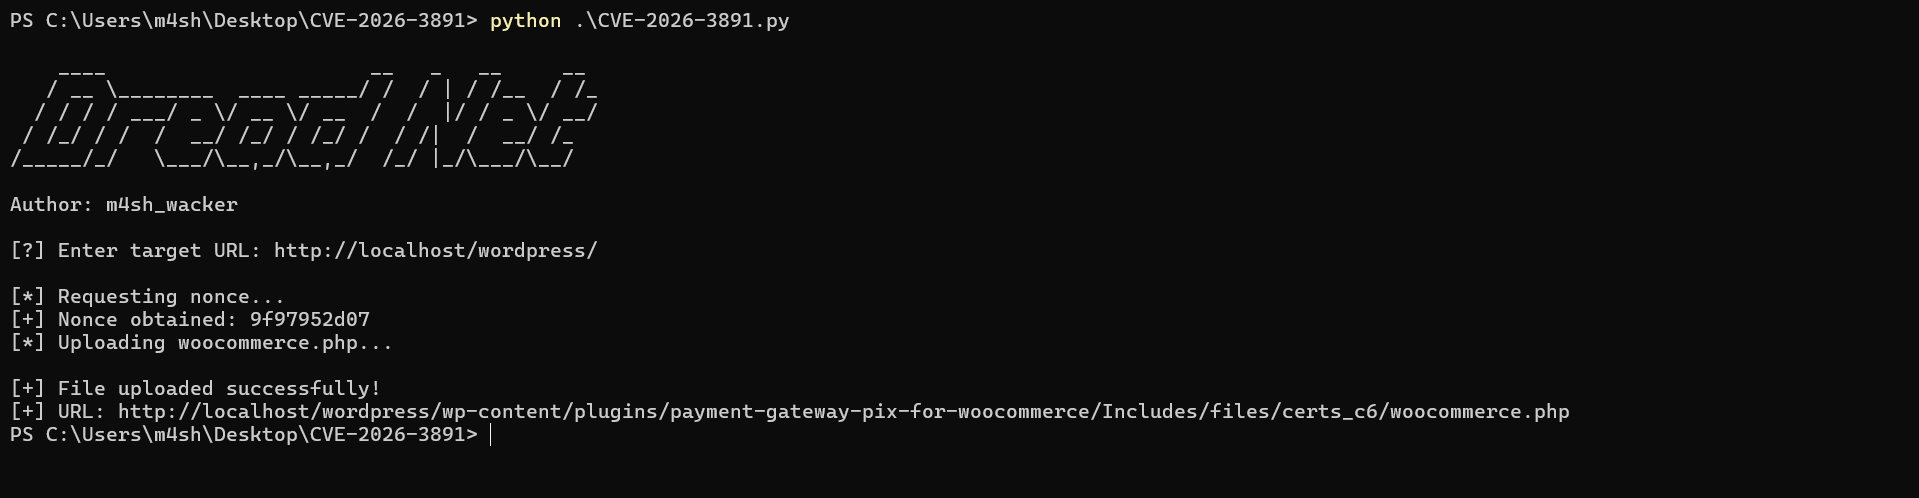
python CVE-2026-3891.py

Introduce la URL de WordPress de destino cuando se te solicite:

[?] Enter target URL: http://localhost/wordpress

Ejemplo:

[*] Requesting nonce...
[+] Nonce obtained: **********
[*] Uploading woocommerce.php...

[+] File uploaded successfully!
[+] URL: http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php

curl http://target/wp-content/plugins/payment-gateway-pix-for-woocommerce/Includes/files/certs_c6/woocommerce.php?cmd=ls

image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





