Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/magicming200/cve-2020-10199_cve-2020-10204
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubmagicming200/cve-2020-10199_cve-2020-10204

CVE-2020-10199_CVE-2020-10204

Herramienta de detección con un clic para las vulnerabilidades CVE-2020-10199 y CVE-2020-10204, con interfaz gráfica. Herramienta Vul para CVE-2020-10199 y CVE-2020-10204 con GUI.

Ver Repositorio
25928hace 6 añosRevisado por Kitploit
Compartir

MaiMeng: herramienta de detección de vulnerabilidades CVE-2020-10199 y CVE-2020-10204

Descripción de la herramienta

Escribí esta pequeña herramienta en Java en mi tiempo libre. Admite la detección con un solo clic de las vulnerabilidades CVE-2020-10199 y CVE-2020-10204 y cuenta con una interfaz gráfica. Para garantizar la estabilidad de la detección, el payload utiliza números aleatorios. Esta herramienta solo debe ser utilizada por profesionales de la seguridad dentro del marco permitido por las leyes y regulaciones; el uso indebido corre por cuenta del usuario.
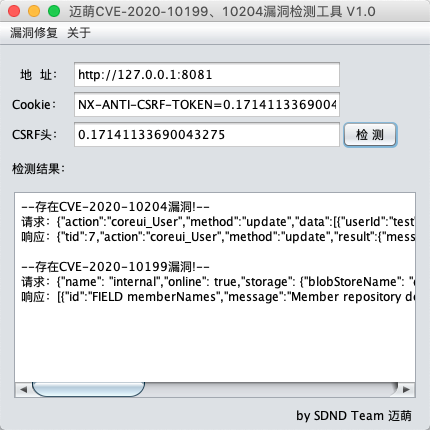
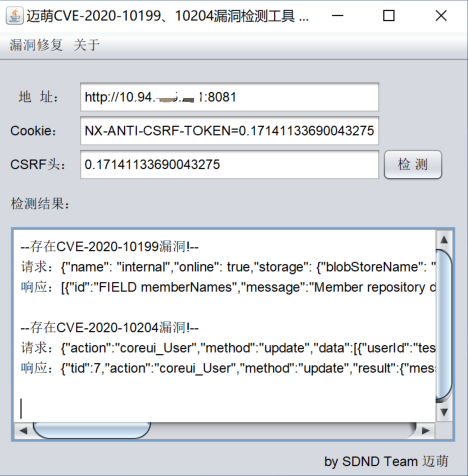
Capturas de ejecución

Modo de uso

  1. Inicie sesión en el panel de administración;
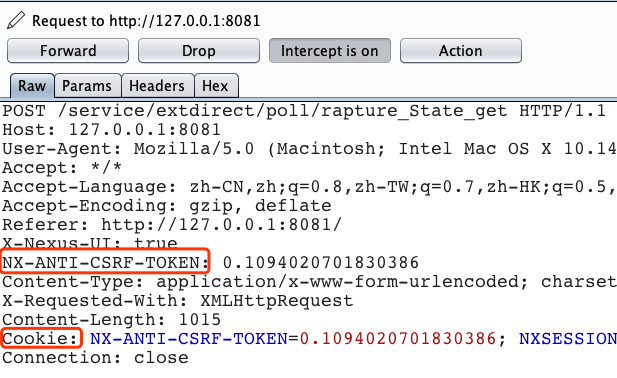
  2. Obtenga la cookie y el atributo scrf tras iniciar sesión;
  3. Abra esta herramienta, complete la información correspondiente y haga clic en Detectar.

Entorno de ejecución

Multiplataforma, JRE>=1.6.

Antecedentes de la vulnerabilidad

Sonatype Nexus es un sistema de gestión de repositorios de Maven que ofrece potentes funciones como la gestión de repositorios y la búsqueda de artefactos, y que puede utilizarse para montar un repositorio privado de Maven; al actuar como proxy de repositorios remotos a la vez que mantiene un repositorio local, permite ahorrar ancho de banda y tiempo. En Nexus Repository Manager OSS/Pro 3.21.1 y versiones anteriores, un atacante autenticado podía, mediante la inyección de expresiones JavaEL, provocar la ejecución remota de código y obtener privilegios del sistema.

Documentación oficial de CVE-2020-10199: https://support.sonatype.com/hc/en-us/articles/360044882533-CVE-2020-10199-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Documentación oficial de CVE-2020-10204: https://support.sonatype.com/hc/en-us/articles/360044356194-CVE-2020-10204-Nexus-Repository-Manager-3-Remote-Code-Execution-2020-03-31

Alcance

CVE-2020-10199: Nexus Repository Manager OSS/PRo <=3.21.1; requiere una cuenta con privilegios bajos.

CVE-2020-10204: Nexus Repository Manager OSS/PRo <=3.21.1; requiere una cuenta de administrador.

Corrección de la vulnerabilidad

Actualice Nexus Repository Manager OSS/Pro a la última versión. Enlace de descarga: https://help.sonatype.com/repomanager3/download?_ga=2.58824877.1855790103.1586413660-404515824.1586413660


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →