Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
MemShellParty — Una herramienta de generación rápida de caballos de memoria enfocada en los principales middleware web de Java, dedicada a simplificar el flujo de trabajo de los investigadores de seguridad y los miembros de equipos rojos, mejorando la eficiencia ofensiva y defensiva. | Kitploit
Herramientas/GitHubGitHub/reajason/memshellparty
Frameworks de ExploitsGeneración de PayloadsExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingGeneración de Shellcode
GitHubreajason/memshellparty

MemShellParty

Una herramienta de generación rápida de caballos de memoria enfocada en los principales middleware web de Java, dedicada a simplificar el flujo de trabajo de los investigadores de seguridad y los miembros de equipos rojos, mejorando la eficiencia ofensiva y defensiva.

Ver RepositorioSitio web
1.6k15986hace 9 díasRevisado por Kitploit
Compartir

MemShellParty

中文 | English

release MavenCentral docker-pulls

Telegram OnlinePartyWebSite

[!WARNING] Esta herramienta está destinada exclusivamente a investigadores de seguridad, administradores de red y técnicos relacionados para realizar pruebas de seguridad autorizadas, evaluaciones de vulnerabilidades y auditorías de seguridad. El uso de esta herramienta para llevar a cabo cualquier ataque de red no autorizado o prueba de penetración constituye un acto ilegal, y el usuario asume la responsabilidad legal correspondiente.

[!TIP] Dado que solo me dedico al desarrollo de productos de seguridad y no tengo experiencia práctica, si tienes dudas sobre el uso o la implementación, o solicitudes de adaptación, puedes abrir un issue o unirte al grupo de Telegram, donde todos son bienvenidos a aprender e intercambiar ideas.

MemShellParty es una herramienta de generación rápida de memshell (memory shell) centrada en los principales middlewares web, dedicada a simplificar el flujo de trabajo de investigadores de seguridad y miembros de red team, mejorando la eficiencia en ataque y defensa.
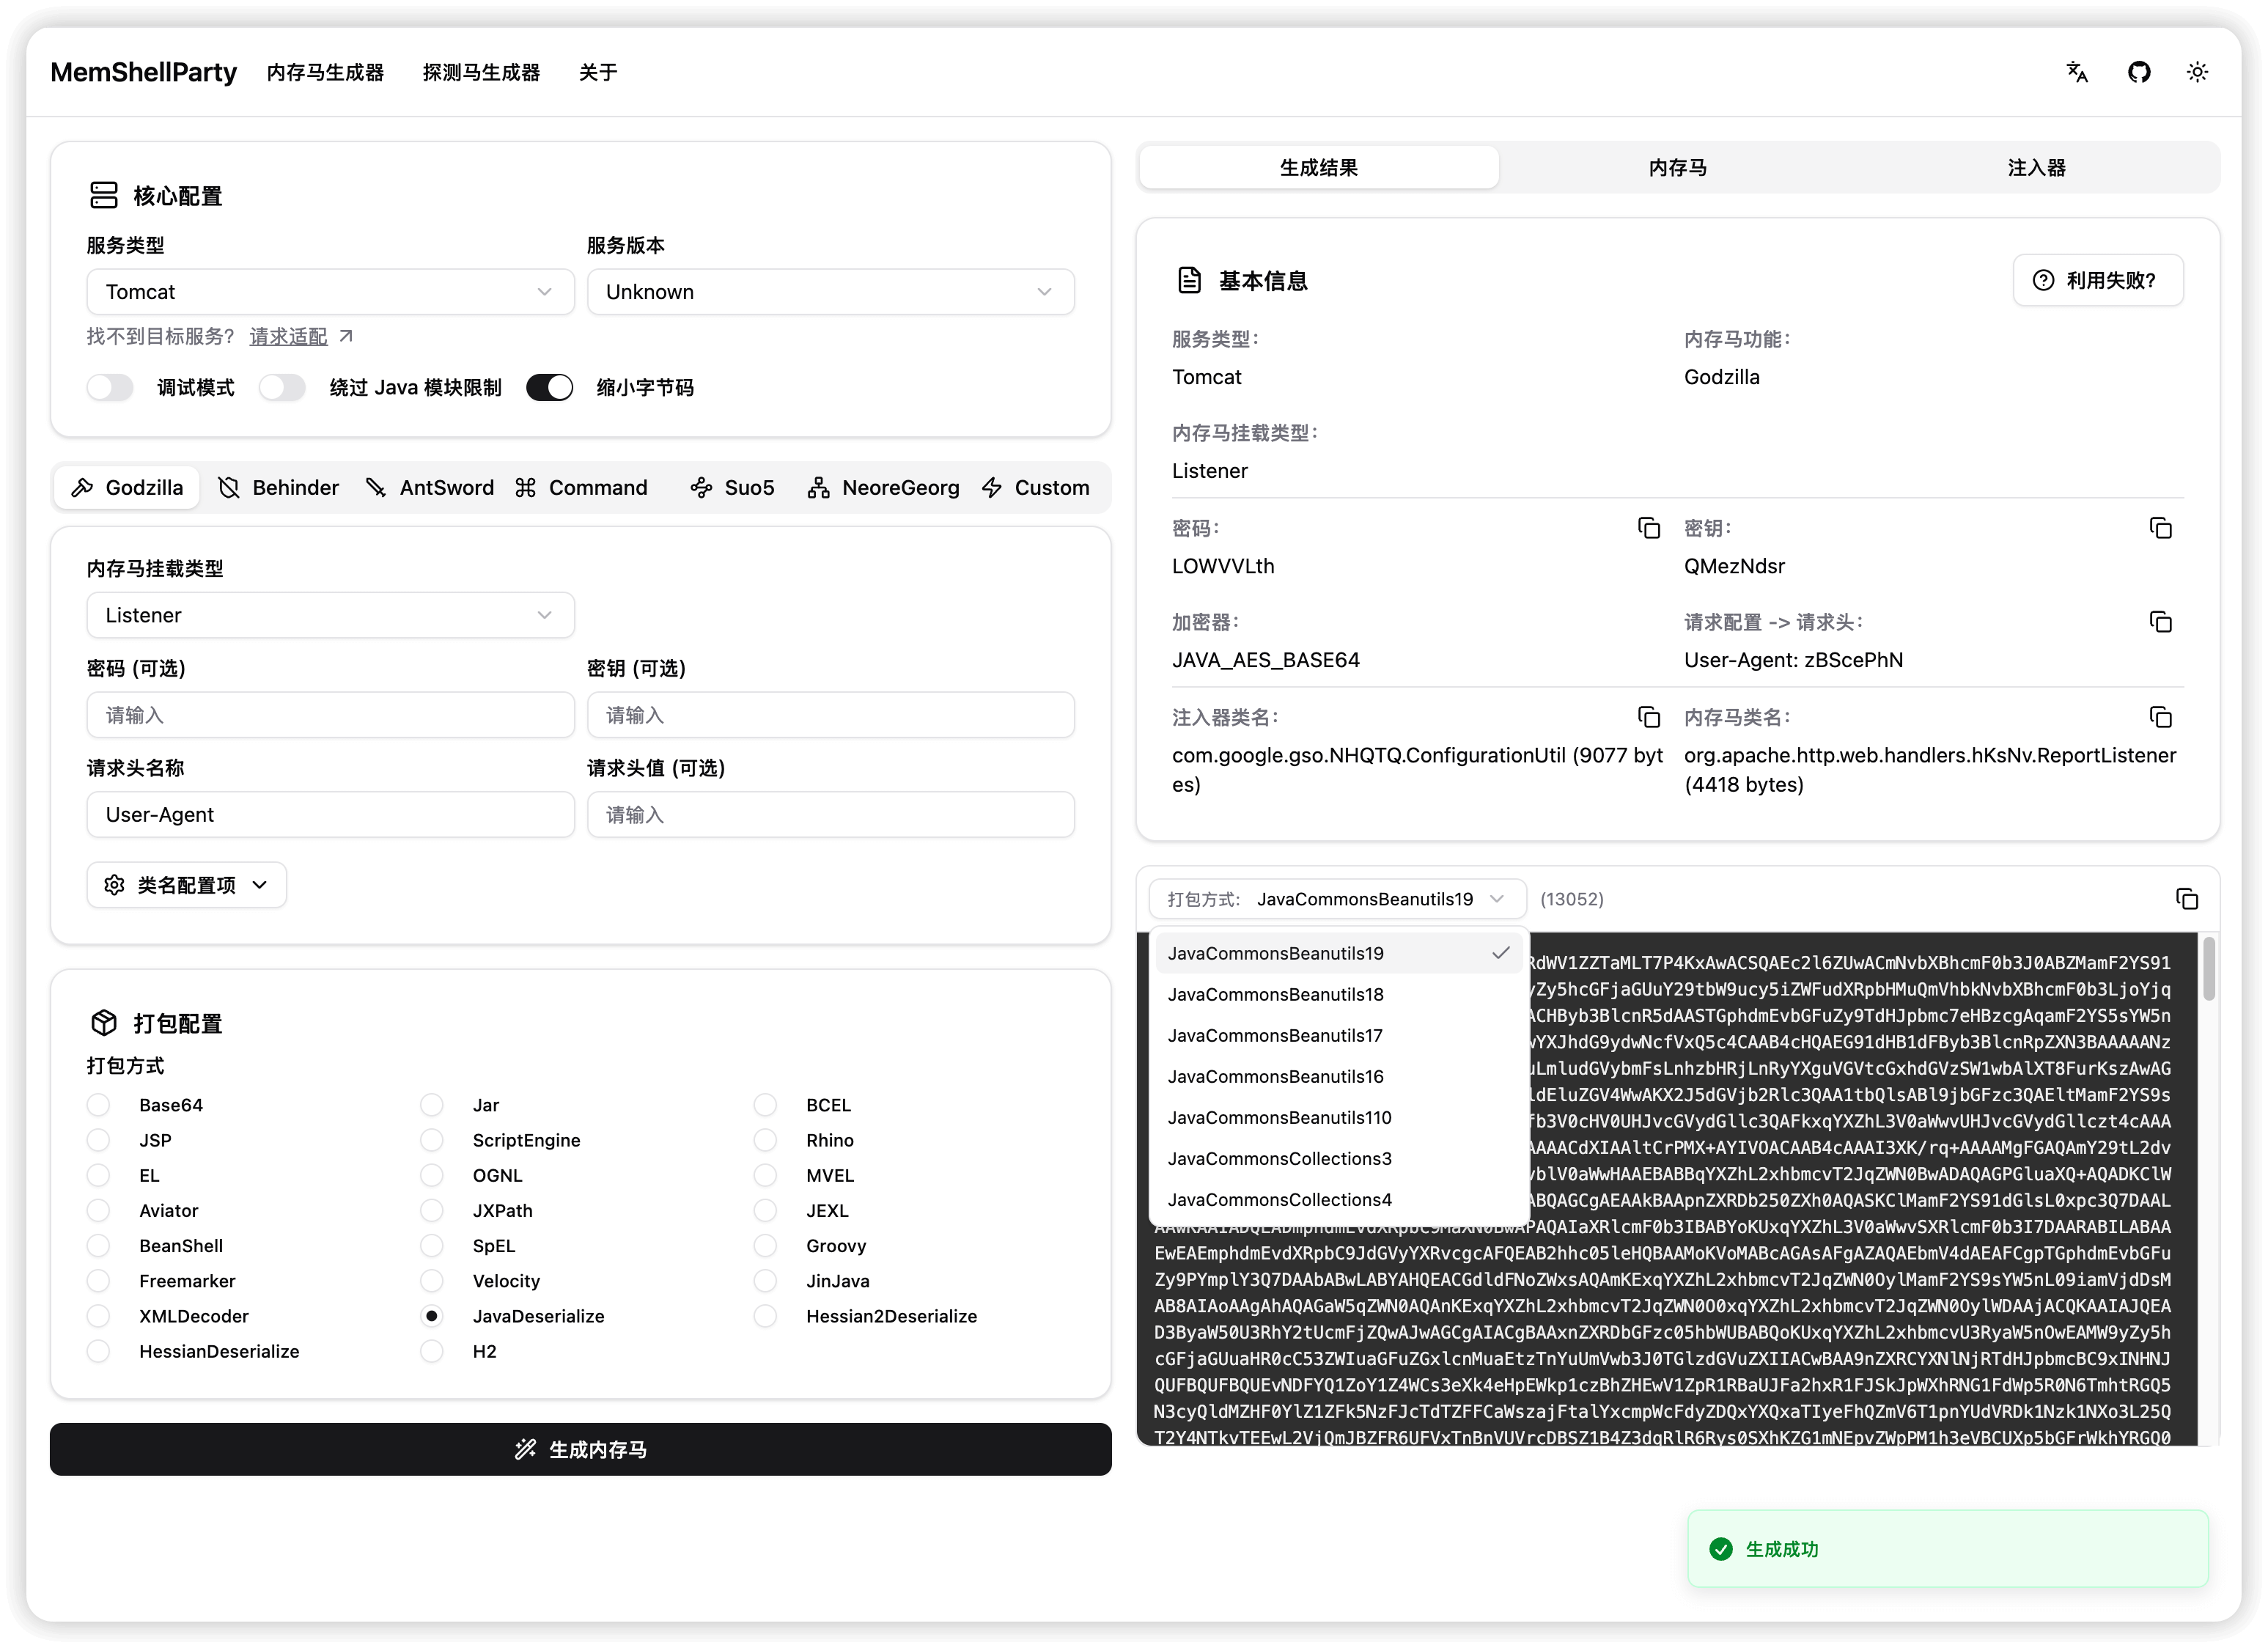
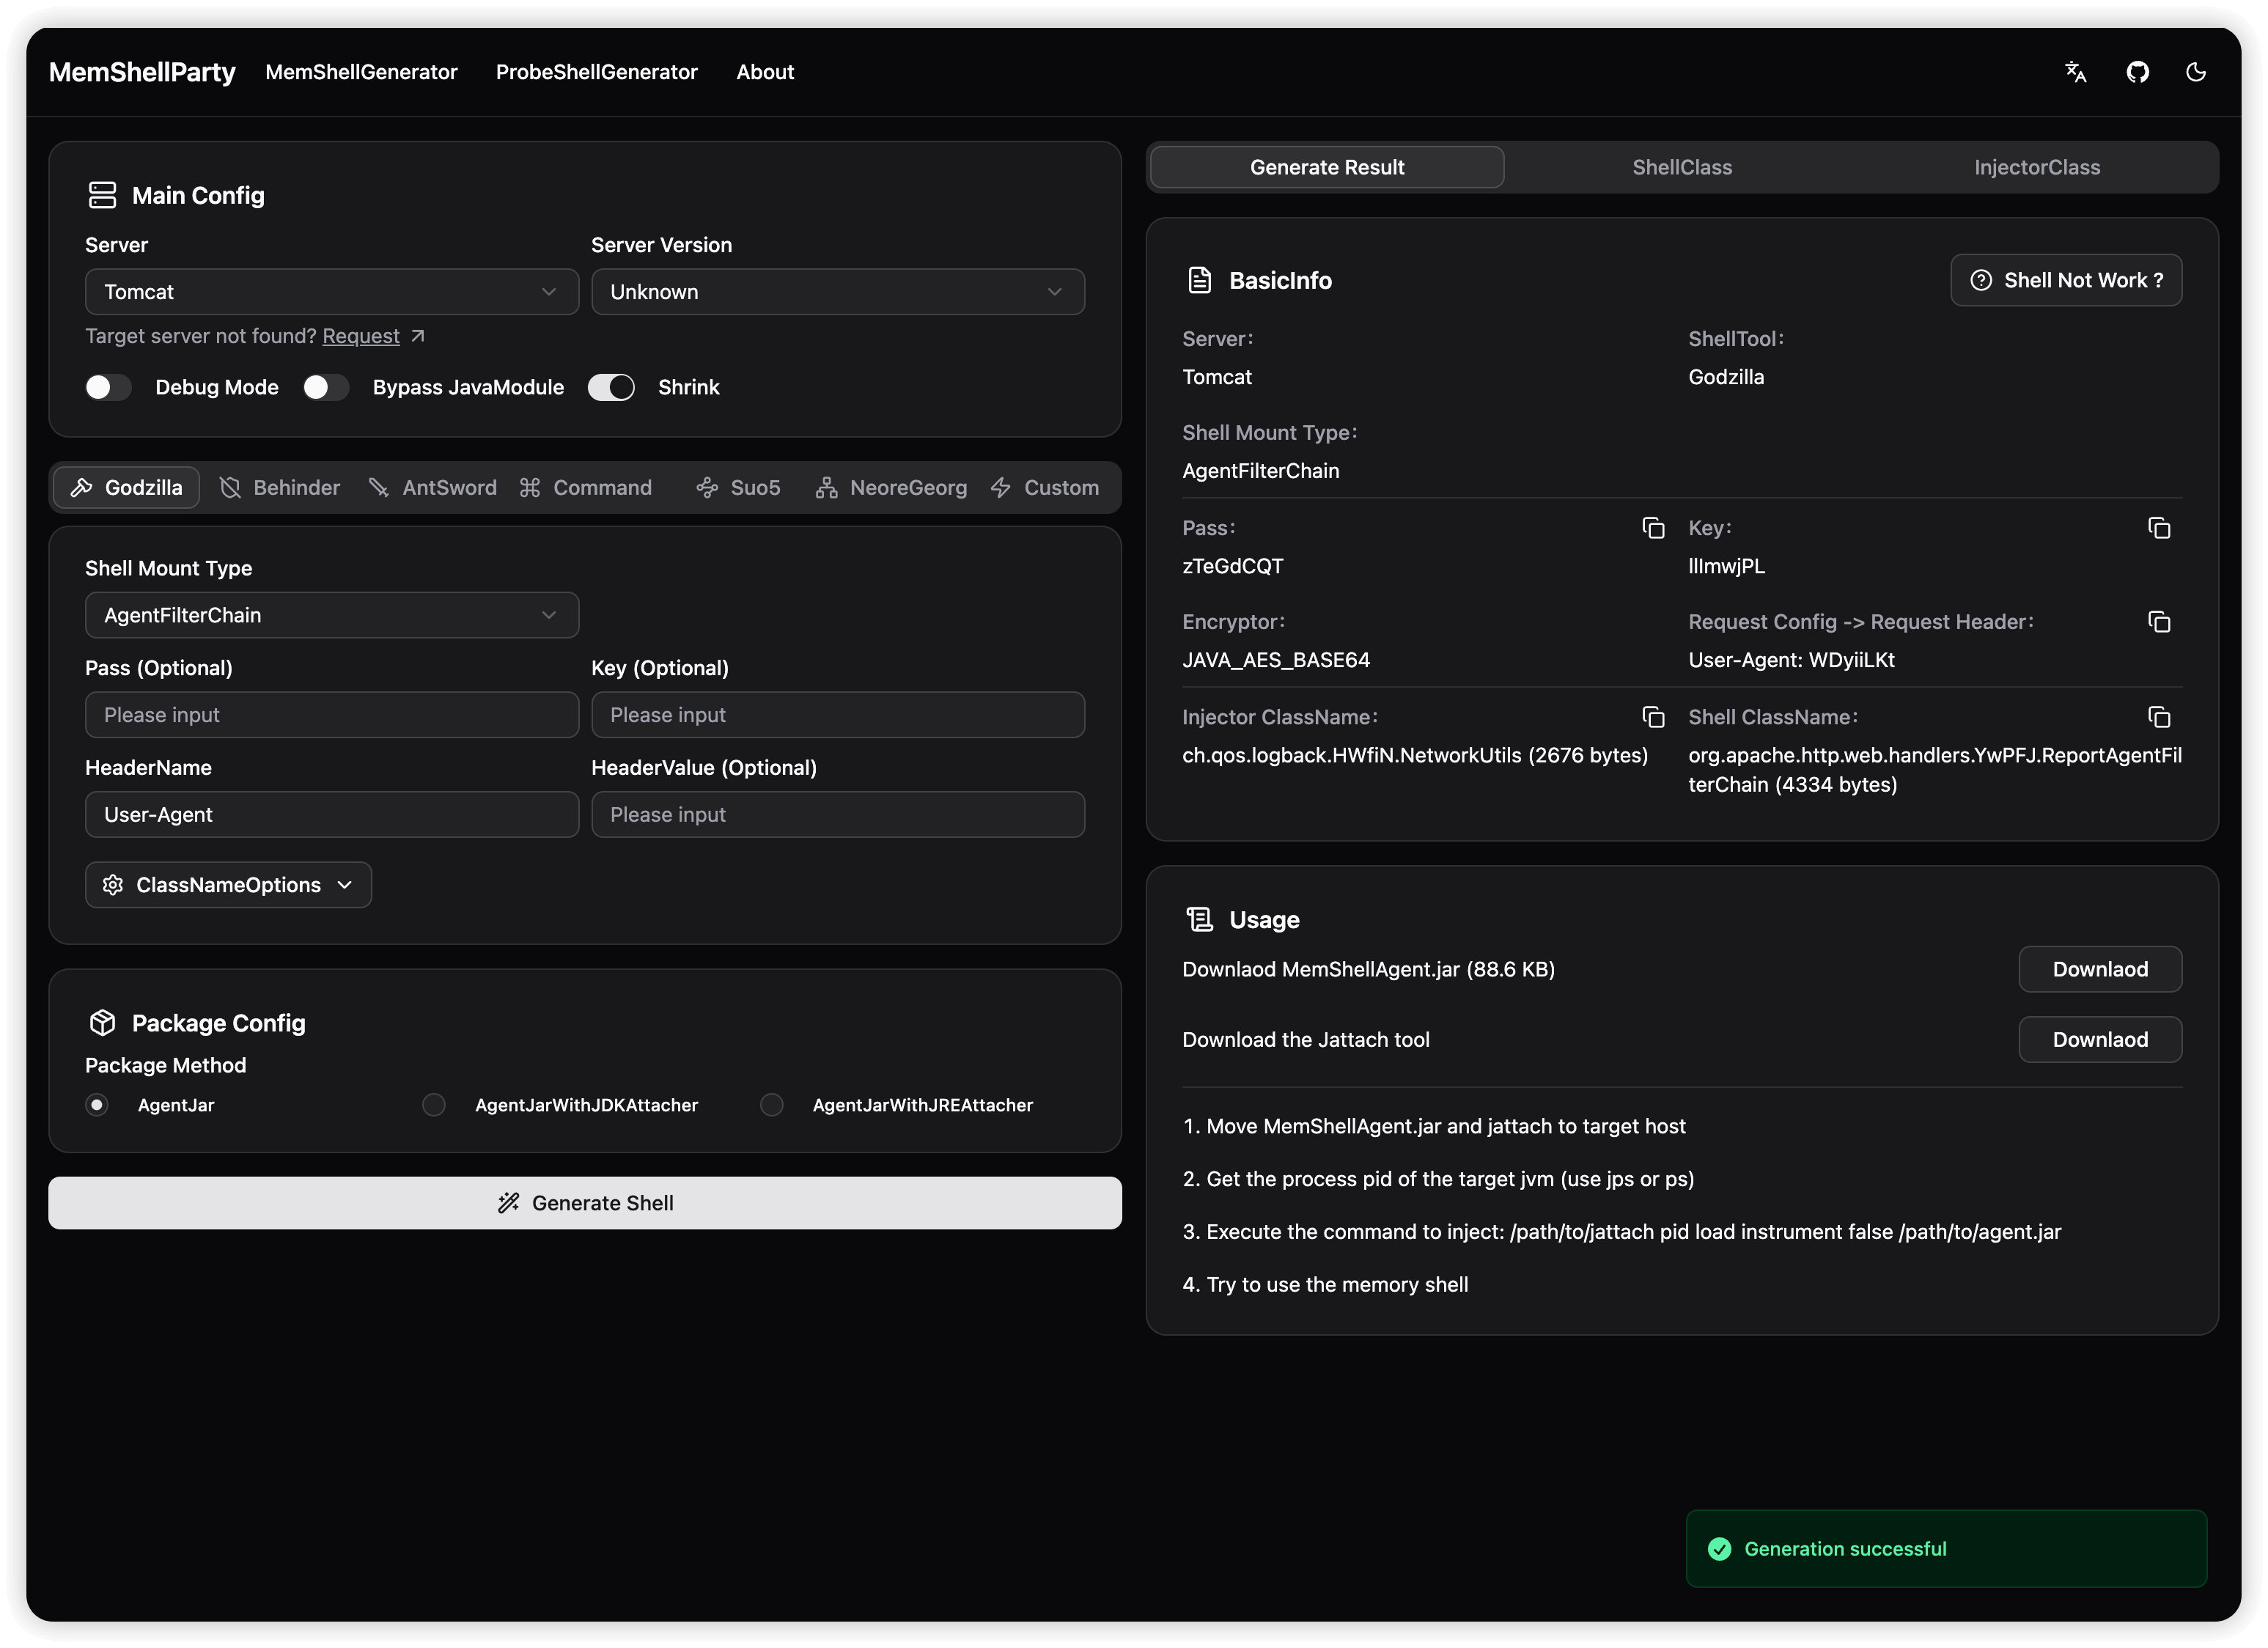
normal_memshell agent_memshell probeshell about_page

Características principales

  • No invasiva: el memshell generado no afecta el tráfico normal del middleware objetivo, incluso si se inyectan simultáneamente más de una docena de memshells diferentes.
  • Alta compatibilidad: cubre los middlewares y frameworks comunes en escenarios de ataque y defensa, y el JDK es compatible desde JDK6 hasta JDK25.
  • Alta disponibilidad: se ha establecido una matriz de pruebas automatizadas completa para todos los frameworks de middleware compatibles, garantizando que cada payload generado tenga la máxima disponibilidad y estabilidad, eliminando la incertidumbre en escenarios reales.
  • Ligereza extrema: mediante una estrategia de generación de bytecode profundamente optimizada, MemShellParty reduce considerablemente el tamaño del memshell en comparación con herramientas tradicionales como JMG; el memshell convencional se reduce en un 30%, y el memshell Agent, utilizando tecnología ASM, se reduce en un 80%.
  • Todo en uno, sin complicaciones: incluye generación de payloads integrada para las vulnerabilidades comunes como inyección de expresiones, deserialización y SSTI. El sistema configura automáticamente la evasión de las restricciones de módulos de Java y genera dinámicamente el payload de ataque óptimo. Permite la generación de payloads para vulnerabilidades convencionales con un solo clic.
  • Alta flexibilidad: soporta de forma nativa las funcionalidades de memshell habituales como Godzilla, Behinder, AntSword, Suo5 y NeoreGeorg; mediante una función de carga de memshell personalizado altamente flexible, es posible integrar cualquier payload personalizado en el sistema de generación de MemShellParty, creando la plataforma de ataque más adaptada a las necesidades tácticas propias.

Uso rápido

Lectura obligatoria antes de usar

Compatibilidad, para conocer la situación de adaptación de MemShellParty respecto a cada servicio y elegir el tipo de servicio adecuado para cada aplicación.

En el memshell de sondeo, los tipos de servicio detectados ya se han correspondido uno a uno; el tipo de servicio detectado es precisamente el tipo de servicio para el que se puede generar un memshell (no el tipo de middleware; por ejemplo, el resultado detectado para Apusic10 es GlassFish, porque se basa en GlassFish para su desarrollo secundario).

Sitio en línea

Solo para quienes quieran probarlo; para otros servicios expuestos en Internet, úsalo con precaución, ya que el memshell generado podría contener puertas traseras.

Accesible (rama master) https://party.mem.mk. Cada Release despliega automáticamente la imagen más reciente.

Para las funcionalidades en desarrollo, accede (rama dev) a https://dev-party.mem.mk para una experiencia anticipada.

El servicio boot incluye integrado un MCP Server que cumple con la especificación del protocolo MCP más reciente (transporte Streamable HTTP), y puede generar memory shell y echo shell directamente a través de un endpoint web. La dirección del endpoint es http://127.0.0.1:8080/mcp, por ejemplo https://party.mem.mk/mcp o https://dev-party.mem.mk/mcp.

Despliegue local (recomendado)

Adecuado para redes internas o despliegue local rápido; iniciar el servicio directamente con Docker es cómodo y rápido

Tras desplegar con docker, acceda a http://127.0.0.1:8080

# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest

Versión de escritorio Java Swing

Adecuada para escenarios en los que no se desea desplegar un servicio Web; un único Jar se ejecuta con doble clic

Descargue memshell-party-gui-x.y.z.jar desde Releases, ejecútelo con doble clic o inícielo desde la línea de comandos (JDK 8+):

java -jar memshell-party-gui-x.y.z.jar

boot 与桌面完整发行版也支持外置 SPI 插件:将实现 ServerProvider、ShellToolProvider、Packer 的 fat jar 放到启动 jar 同级的 plugins/,重启后即可在 REST、MCP 和桌面端使用。插件 jar 可选提供 META-INF/memshell-party-plugin.properties 描述名称、版本、作者与发布地址,Web 与桌面端的「关于」会显示只读列表(GET /api/plugins)。构建方式、目录覆盖参数与限制见插件示例。

Complemento de Woodpecker

Cuando Woodpecker ya está abierto, no es necesario abrir otra instancia de escritorio / Web, simplemente genera directamente dentro de él

Descargue memshell-party-woodpecker-x.y.z.jar desde Releases, colóquelo en plugin/ del directorio raíz de Woodpecker y reinicie el framework:

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →