
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 sqlmapproject/sqlmap
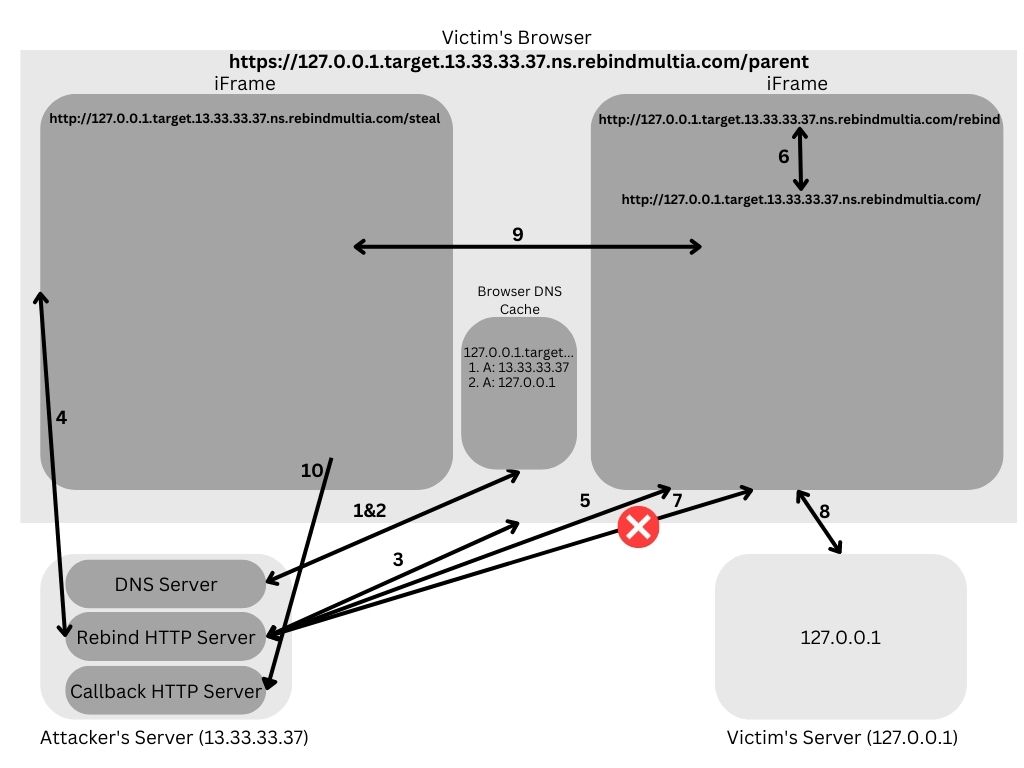 rhynorater/rebindmultia
Herramienta de ataque de reenlace DNS que explota múltiples registros A para eludir la política de mismo origen y exfiltrar datos de servicios de red…
 ahisec/geoserver-
geoserver CVE-2024-36401 herramienta de explotación de vulnerabilidades
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15 no autorizado - carga arbitraria de archivos
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
Exploit de prueba de concepto para RCE PreAuth en ManageEngine ServiceDesk Plus (CVE-2021-44077). Carga y ejecuta ejecutables de Windows arbitrarios…
 c1ph3rx13/cve-2023-42820
Script de exploit para la vulnerabilidad de restablecimiento de contraseña de JumpServer CVE-2023-42820, con cálculo automático del código de…
 crowsec-edtech/cve-2022-26134
Exploit PoC en Python para CVE-2022-26134, una vulnerabilidad de ejecución remota de código preautenticada en Atlassian Confluence mediante inyección…
 hexsecteam/cve-2025-8088-winrar-tool
Una sofisticada herramienta GUI para crear archivos RAR maliciosos que explotan la vulnerabilidad de path traversal de WinRAR (CVE-2025-8088)…
 4m3rr0r/cve-2025-47812-poc
Exploit de Ejecución Remota de Código en Wing FTP Server (CVE-2025-47812)
 ibonok/cve-2020-4463
IBM Maximo Asset Management es vulnerable a la divulgación de información mediante la vulnerabilidad XXE (CVE-2020-4463).
 wuzuowei/cve-2020-17530
Payload de S2-061, y PoC/Exp simple correspondiente.
 err0r-ica/whatspayloadrce
Generador automático de payloads de WhatsApp [CVE-2019-11932]
 silverplate3/my-cves
CVE's que encontré. informes técnicos, ejemplos de explotación y recorridos de sesiones de fuzzing
 pwntester/springbreaker
PoC de exploit para la vulnerabilidad RCE en Spring (CVE-2011-2894)
 win3zz/cve-2023-43261
CVE-2023-43261 - Fuga de credenciales a través de registros del sistema no protegidos y cifrado de contraseñas débil
 wjlin0/cve-2024-23897
CVE-2024-23897 - Herramienta de explotación de lectura arbitraria de archivos de Jenkins
 onlytoxi/cve-2025-8088-winrar-tool
Herramienta avanzada de explotación de Path Traversal en WinRAR para CVE-2025-8088








