
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 s1lkys/cve-2020-15906
Análisis de CVE-2020-15906
 spritualkb/cve-2025-55182-exp
CVE-2025-55182 Herramienta de Exploit de Ejecución Remota de Código en React Server Components
 0730nophone/cve-2022-22947-
Ejecución de comandos por inyección de expresión SpEL en la API Actuator de Spring Cloud Gateway (CVE-2022-22947) Inyección de shell de memoria…
 watchtowrlabs/cve-2024-40711
Exploit de pre-autenticación para CVE-2024-40711
 vulnmachines/cve-2021-41773
Vulnerabilidad de Path Traversal CVE-2021-41773 en Apache 2.4.49.
 nishikawaakira/waf-dojo
Hands-on AWS WAF training game with tutorials, scored labs, and exams where players write Web ACL rules to block real attack shapes while avoiding…
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 Exploit de Ejecución Remota de Código y contenedor vulnerable
 bi0x/cve-2024-37032
Path traversal en Ollama con servidor de registro malicioso
 contrast-security-oss/spring-kafka-poc-cve-2023-34040
PoC para la vulnerabilidad de deserialización en Spring Kafka CVE-2023-34040
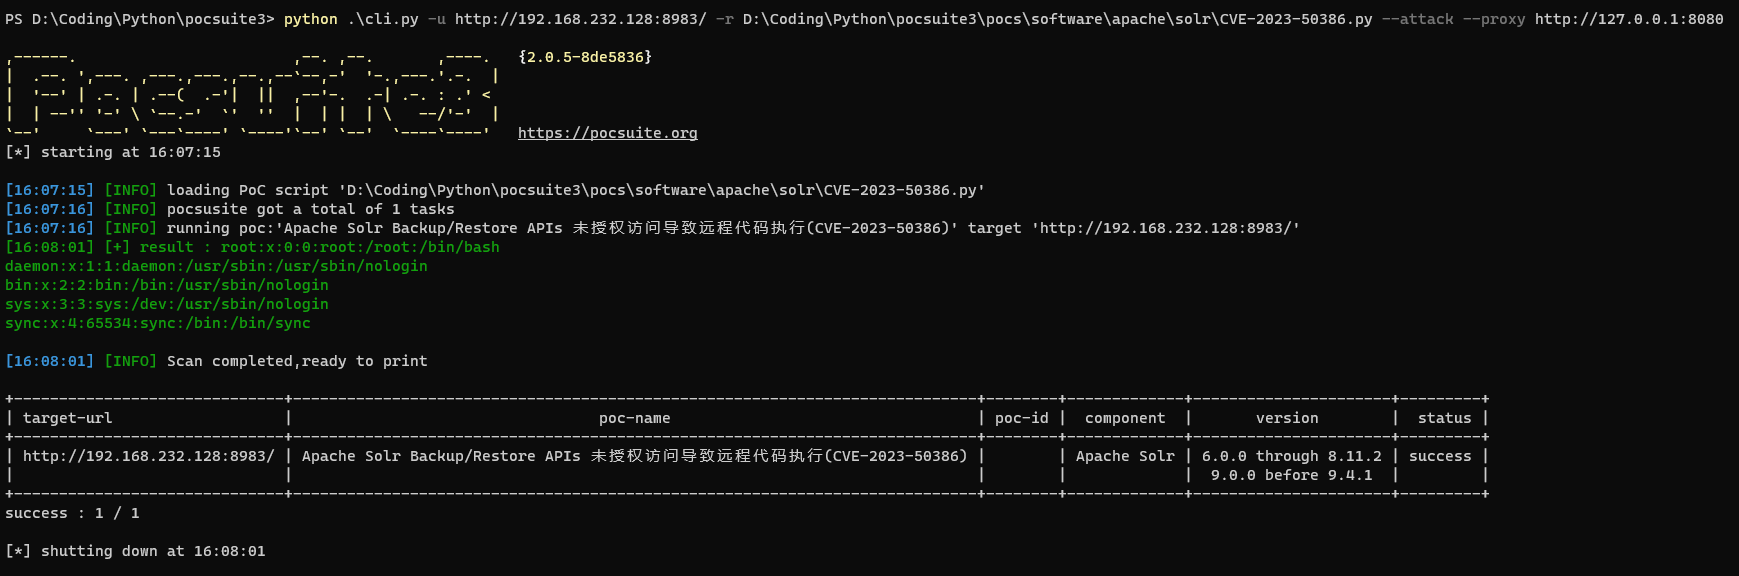 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr Backup/Restore APIs RCE Poc (CVE-2023-50386)
 feliam/cve-2013-2729
Generador de exploits basado en Python para la corrupción de heap BMP/RLE de Adobe Reader (CVE-2013-2729). Demuestra ejecución arbitraria de código…
 josexv1/cve-2022-27925
PoC de Zimbra CVE-2022-27925
 luffin/cve-2017-10271
CVE-2017-10271 PoC
 s4vvysec/cve-2024-4367-poc
CVE-2024-4367 ejecución arbitraria de js en pdf js
 mr-xn/spring-core-rce
CVE-2022-22965 : sobre spring core rce
 nightbloodz/cve-2025-4123
Script para explotar Grafana CVE-2025-4123: XSS y SSRF de lectura completa
 xindongzhuaizhuai/cve-2020-1938
Exploit de prueba de concepto para CVE-2020-1938 (Ghostcat) dirigido a la vulnerabilidad de lectura/inclusión de archivos del conector AJP de Apache…
 patrowl/cve-2023-4634
CVE-2023-4634








